
Skip to content
KitploitKITPLOIT
도구익스플로잇블로그
Log in
제출
도구익스플로잇블로그
제출

해킹, 침투 테스트 및 사이버 보안 도구를 당신의 보안 무기고에!

Kitploit은 해킹, 사이버 보안 및 침투 테스트 도구 디렉토리입니다. 최신 프로젝트 업데이트를 발견하여 취약점을 찾고, 시스템을 분석하고, 테스트를 자동화하고, 보안을 강화하세요.

··피드·문의·개인정보·© 2026 Kitploit

도구 디렉토리

카테고리

모든 카테고리 보기
Loading categories
CVE-2025-14847 — CVE-2025-14847 | Kitploit
도구/GitHubGitHub/0xblackash/cve-2025-14847
ReconnaissanceVulnerability AnalysisExploitationInformation GatheringPenetration TestingDatabase Security
GitHub0xblackash/cve-2025-14847

CVE-2025-14847

CVE-2025-14847

저장소 보기
106개월 전아직 검토되지 않음

인기

모두 보기 →

커뮤니티에서 가장 많이 사용되는 도구를 찾아보세요.

모든 도구 탐색

도구 컬렉션을 둘러보세요

모든 도구 보기 →
공유

🚨 CVE-2025-14847 — “MongoBleed”

6957aaa4260b1bc7ba293433_Group 2147256184

Severity CVSS v3.1 CVSS v4.0 Exploited Category

인증 없이 원격에서 메모리 내용을 노출할 수 있는 고위험 취약점입니다.


📖 목차

  • 개요
  • 기술 세부 사항
  • 심각도 및 CVSS
  • 영향을 받는 버전
  • 실제 영향
  • 익스플로잇 요약
  • 탐지 가이드라인
  • 수정
  • 임시 완화 조치
  • 보안 체크리스트
  • 요약

🔎 개요

CVE-2025-14847(일명 “MongoBleed”)는 MongoDB 서버의 네트워크 프로토콜 처리에 존재하는 취약점입니다.

이 취약점을 통해 원격의 인증되지 않은 공격자가 취약한 MongoDB 프로세스의 초기화되지 않은 힙 메모리를 읽을 수 있습니다.

이로 인해 다음과 같은 민감 정보가 노출될 수 있습니다:

  • 🔑 자격 증명
  • 🔐 암호화 키
  • 🎟 세션 토큰
  • 📦 내부 런타임 데이터

🧠 기술 세부 사항

🧩 근본 원인

문제는 다음에서 비롯됩니다:

  • zlib 압축 프로토콜 헤더의 길이 필드 불일치
  • 압축 해제 처리 중 부적절한 검증
  • 적절히 초기화되지 않은 메모리 영역 노출

특수하게 조작된 압축 네트워크 트래픽이 처리될 때 서버가 의도하지 않은 메모리 내용을 반환할 수 있습니다.

🛑 취약점 유형

  • 정보 노출
  • 힙 메모리 노출
  • 부적절한 입력 검증

📊 심각도 및 CVSS

측정 항목값
CVSS v3.17.5 (높음)
CVSS v4.08.7 (높음)
공격 벡터네트워크
인증 필요❌ 아니요
사용자 상호 작용❌ 없음
실제 환경에서 악용됨✅ 예

이 취약점은 **:contentReference[oaicite:1]{index=1} (CISA)**의 알려진 악용 취약점(KEV) 카탈로그에 추가되었습니다.


📦 영향을 받는 버전

다음 MongoDB 릴리스 라인에 영향을 받습니다:


3.6.x (all versions)
4.0.x (all versions)
4.2.x (all versions)
4.4.0 – 4.4.29
5.0.0 – 5.0.31
6.0.0 – 6.0.26
7.0.0 – 7.0.26
8.0.0 – 8.0.16
8.2.0 – 8.2.2


🛠 수정된 버전

다음 패치 릴리스 중 하나로 업그레이드하세요:


4.4.30
5.0.32
6.0.27
7.0.28
8.0.17
8.2.3


🌍 실제 영향

  • 온라인에서 수천 개의 노출된 MongoDB 인스턴스가 관찰됨
  • 적극적인 악용 확인됨
  • 인터넷에 노출된 배포에 대한 높은 위험
  • 클라우드 호스팅 및 자체 관리 인스턴스 모두 영향 받음

악용에 인증이 필요하지 않기 때문에 공개적으로 접근 가능한 MongoDB 서버는 즉각적인 위험에 처해 있습니다.
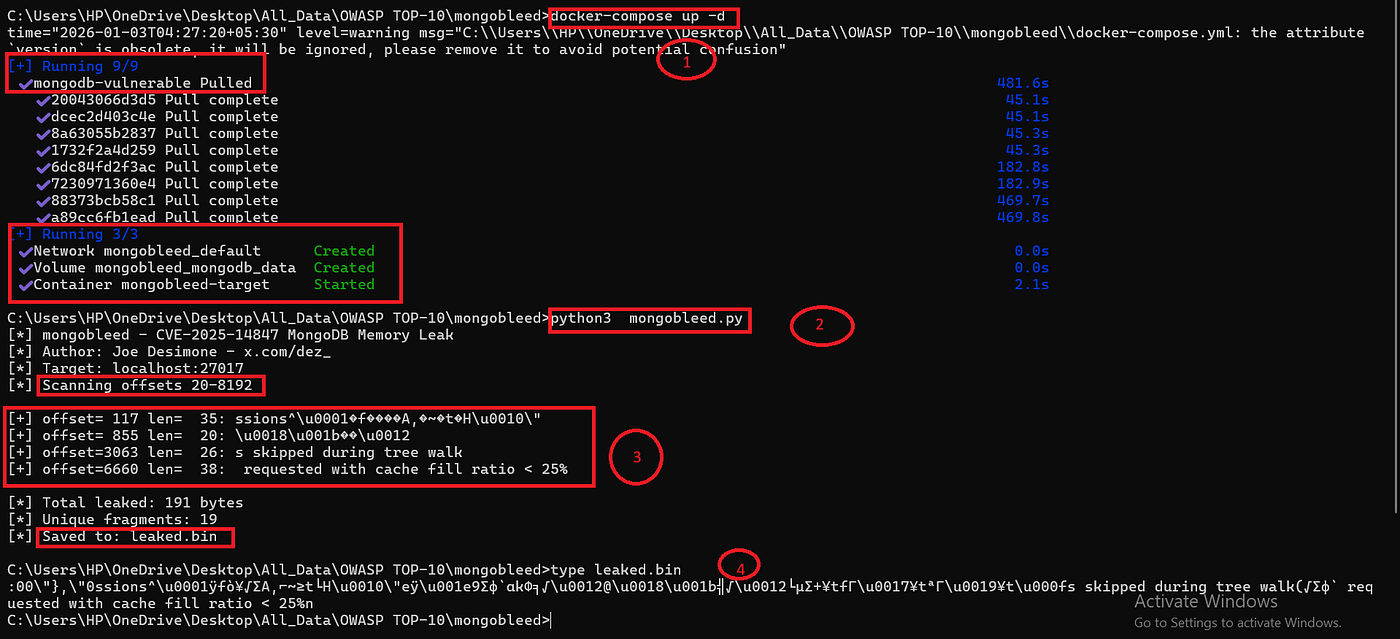

🧨 익스플로잇 요약

1_14RYMyLSjoyS8XLjP6pByQ

공격자 역량

  • 조작된 압축 프로토콜 패킷 전송
  • 부적절한 압축 해제 처리 트리거
  • 프로세스 메모리 청크 추출

잠재적 결과

  • 자격 증명 수집
  • 권한 상승
  • 데이터 유출
  • 백엔드 인프라에 대한 후속 공격

🔍 탐지 가이드라인

다음 사항을 모니터링하세요:

  • 비정상적인 압축 프로토콜 트래픽
  • 비정상적인 zlib 협상 활동
  • 데이터베이스 호스트에서 예상치 못한 아웃바운드 트래픽
  • 포트 27017에서 반복되는 이상 연결

고려 사항:

  • 네트워크 침입 탐지 시그니처
  • 메모리 무결성 모니터링
  • 외부 노출 스캔

🔒 수정

✅ 즉시 조치

  1. 수정된 MongoDB 버전으로 업그레이드
  2. 업그레이드 후 모든 데이터베이스 노드 재시작
  3. 의심스러운 활동에 대한 로그 검토
  4. 침해가 의심되는 경우 자격 증명 교체

🧱 임시 완화 조치 (패치가 지연된 경우)

  • 필요하지 않은 경우 zlib 압축 비활성화
  • 대체 압축기(예: snappy)로 전환
  • 신뢰할 수 있는 IP 범위로 네트워크 접근 제한
  • MongoDB가 공개적으로 노출되지 않도록 확인

🧾 보안 체크리스트

  • 수정된 MongoDB 버전 실행 중
  • 공개 노출 감사 완료
  • 압축 설정 검토 완료
  • 로그 분석 완료
  • 자격 증명 교체 (필요한 경우)
  • 모니터링 활성화

📌 요약

항목값
CVE IDCVE-2025-14847
별칭MongoBleed
유형메모리 노출
심각도높음
인증 필요아니요
실제 악용예
영향을 받는 소프트웨어MongoDB 서버

⚠️ 최종 권고

MongoDB 서버, 특히 인터넷에 노출된 배포를 운영하는 경우:

즉시 패치하십시오.

인증되지 않은 메모리 노출 취약점은 직접적인 코드 실행 없이도 심각한 후속 침해로 이어질 수 있습니다.

도구 다운로드