
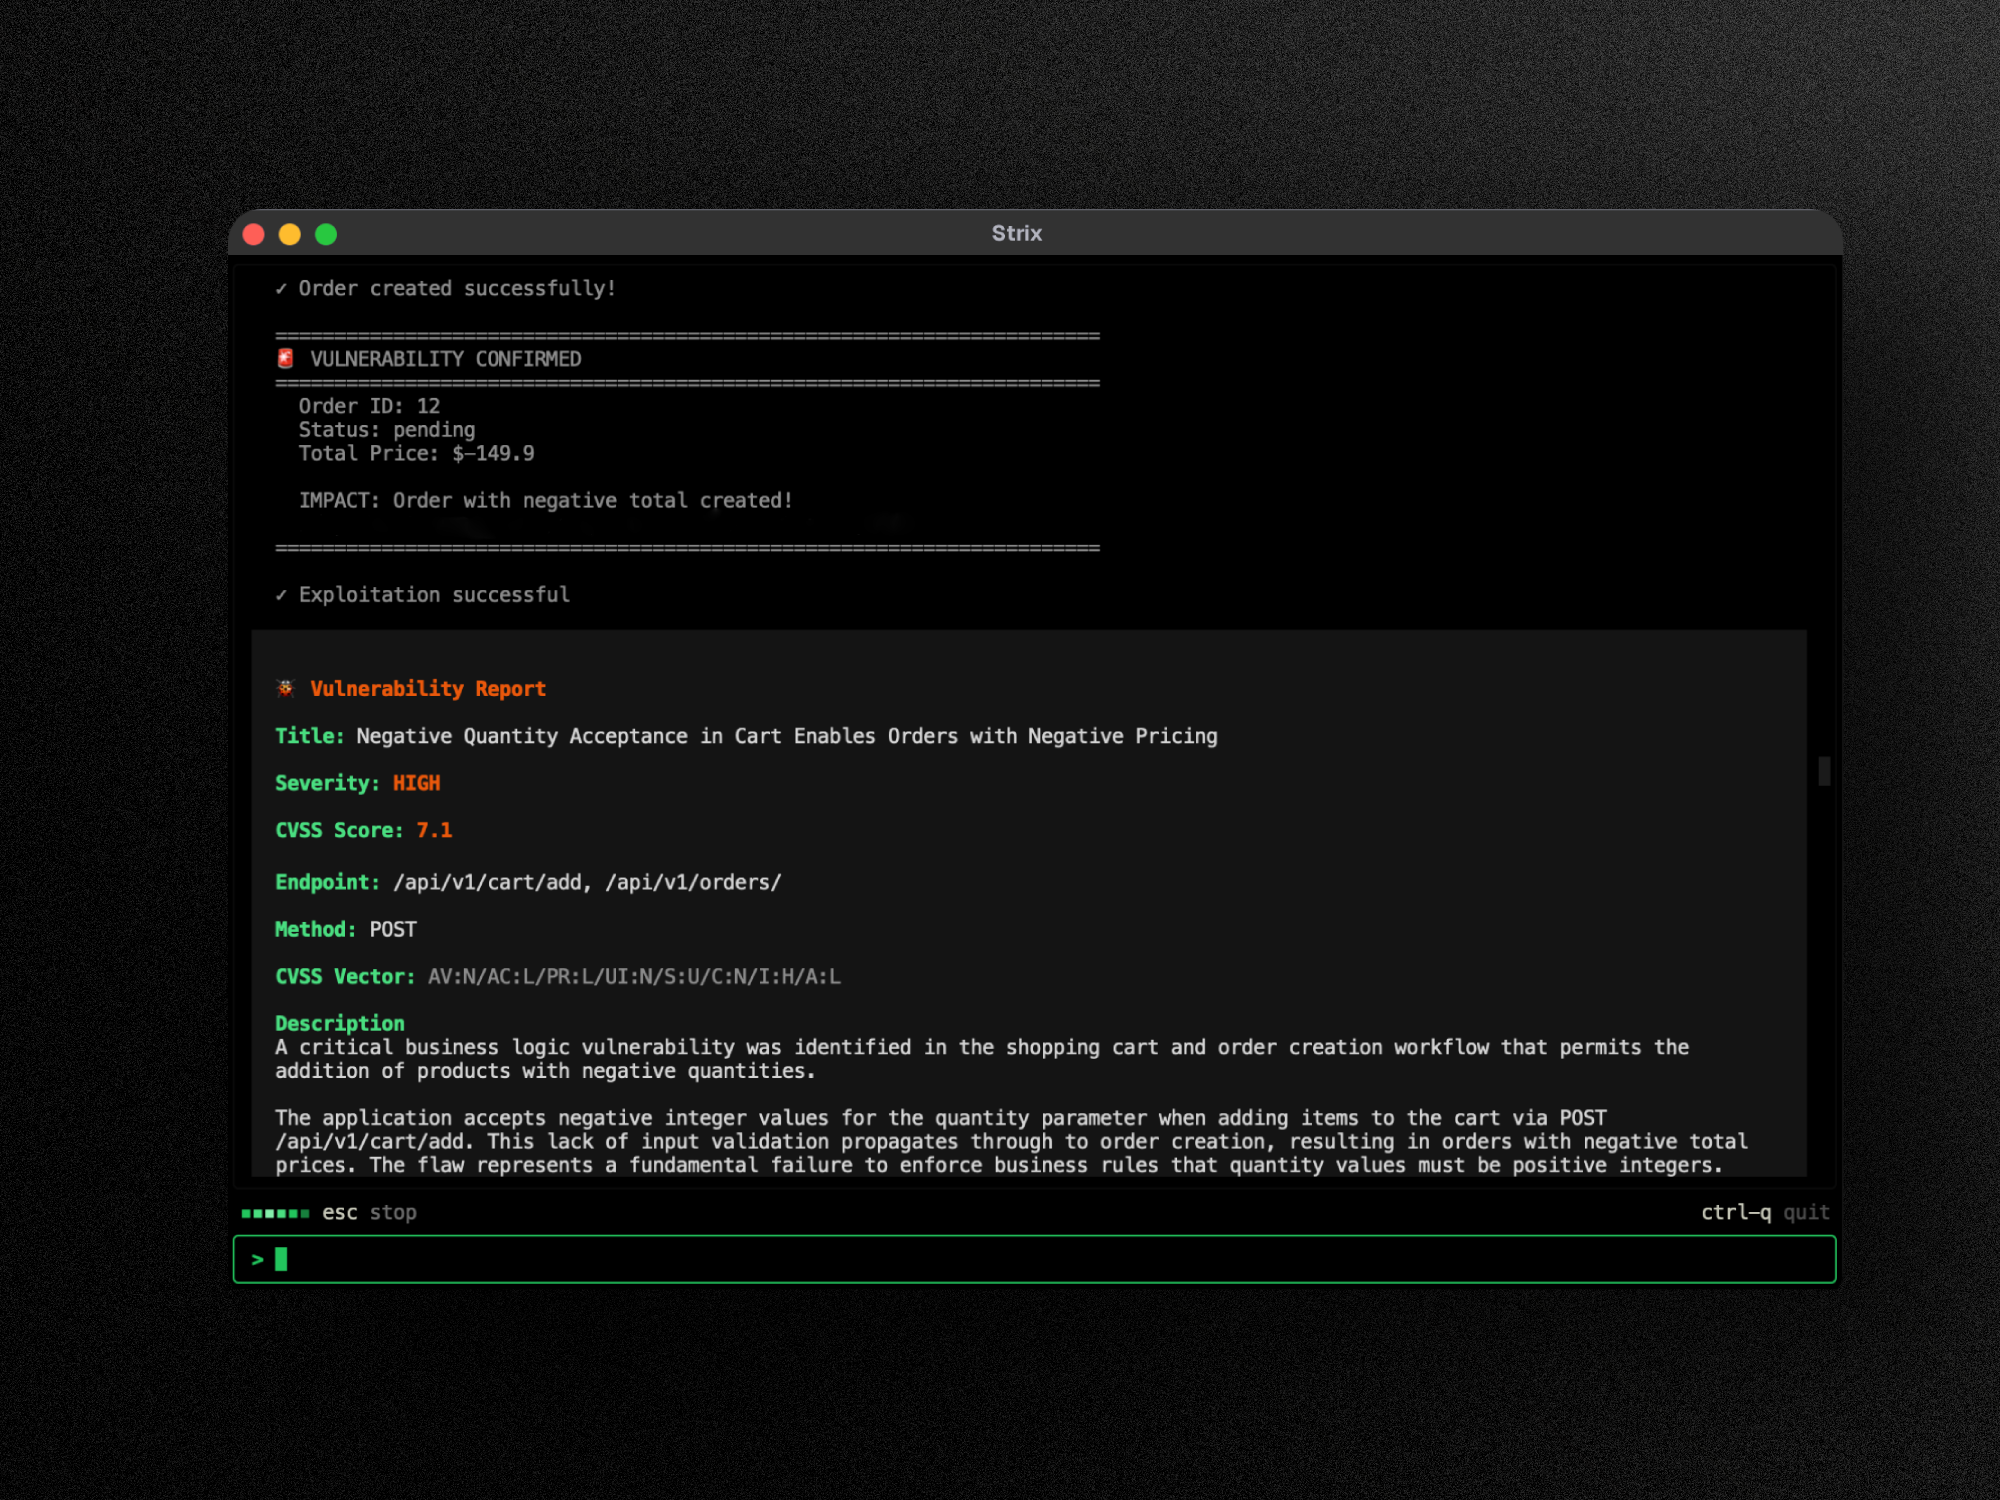
strix v1.7.1
앱의 취약점을 찾아 수정하는 오픈소스 AI 침투 테스트 도구.
Strix
오픈소스 AI 모의해킹 도구. 앱의 취약점을 찾아 수정하는 자율 AI 해커.




[!TIP] 새 소식! Strix는 GitHub Actions 및 CI/CD 파이프라인과 원활하게 통합됩니다. 모든 풀 리퀘스트에서 자동으로 취약점을 스캔하고, 안전하지 않은 코드가 프로덕션에 도달하기 전에 차단하세요 - 별도 설정 없이 시작하기.
Strix 개요
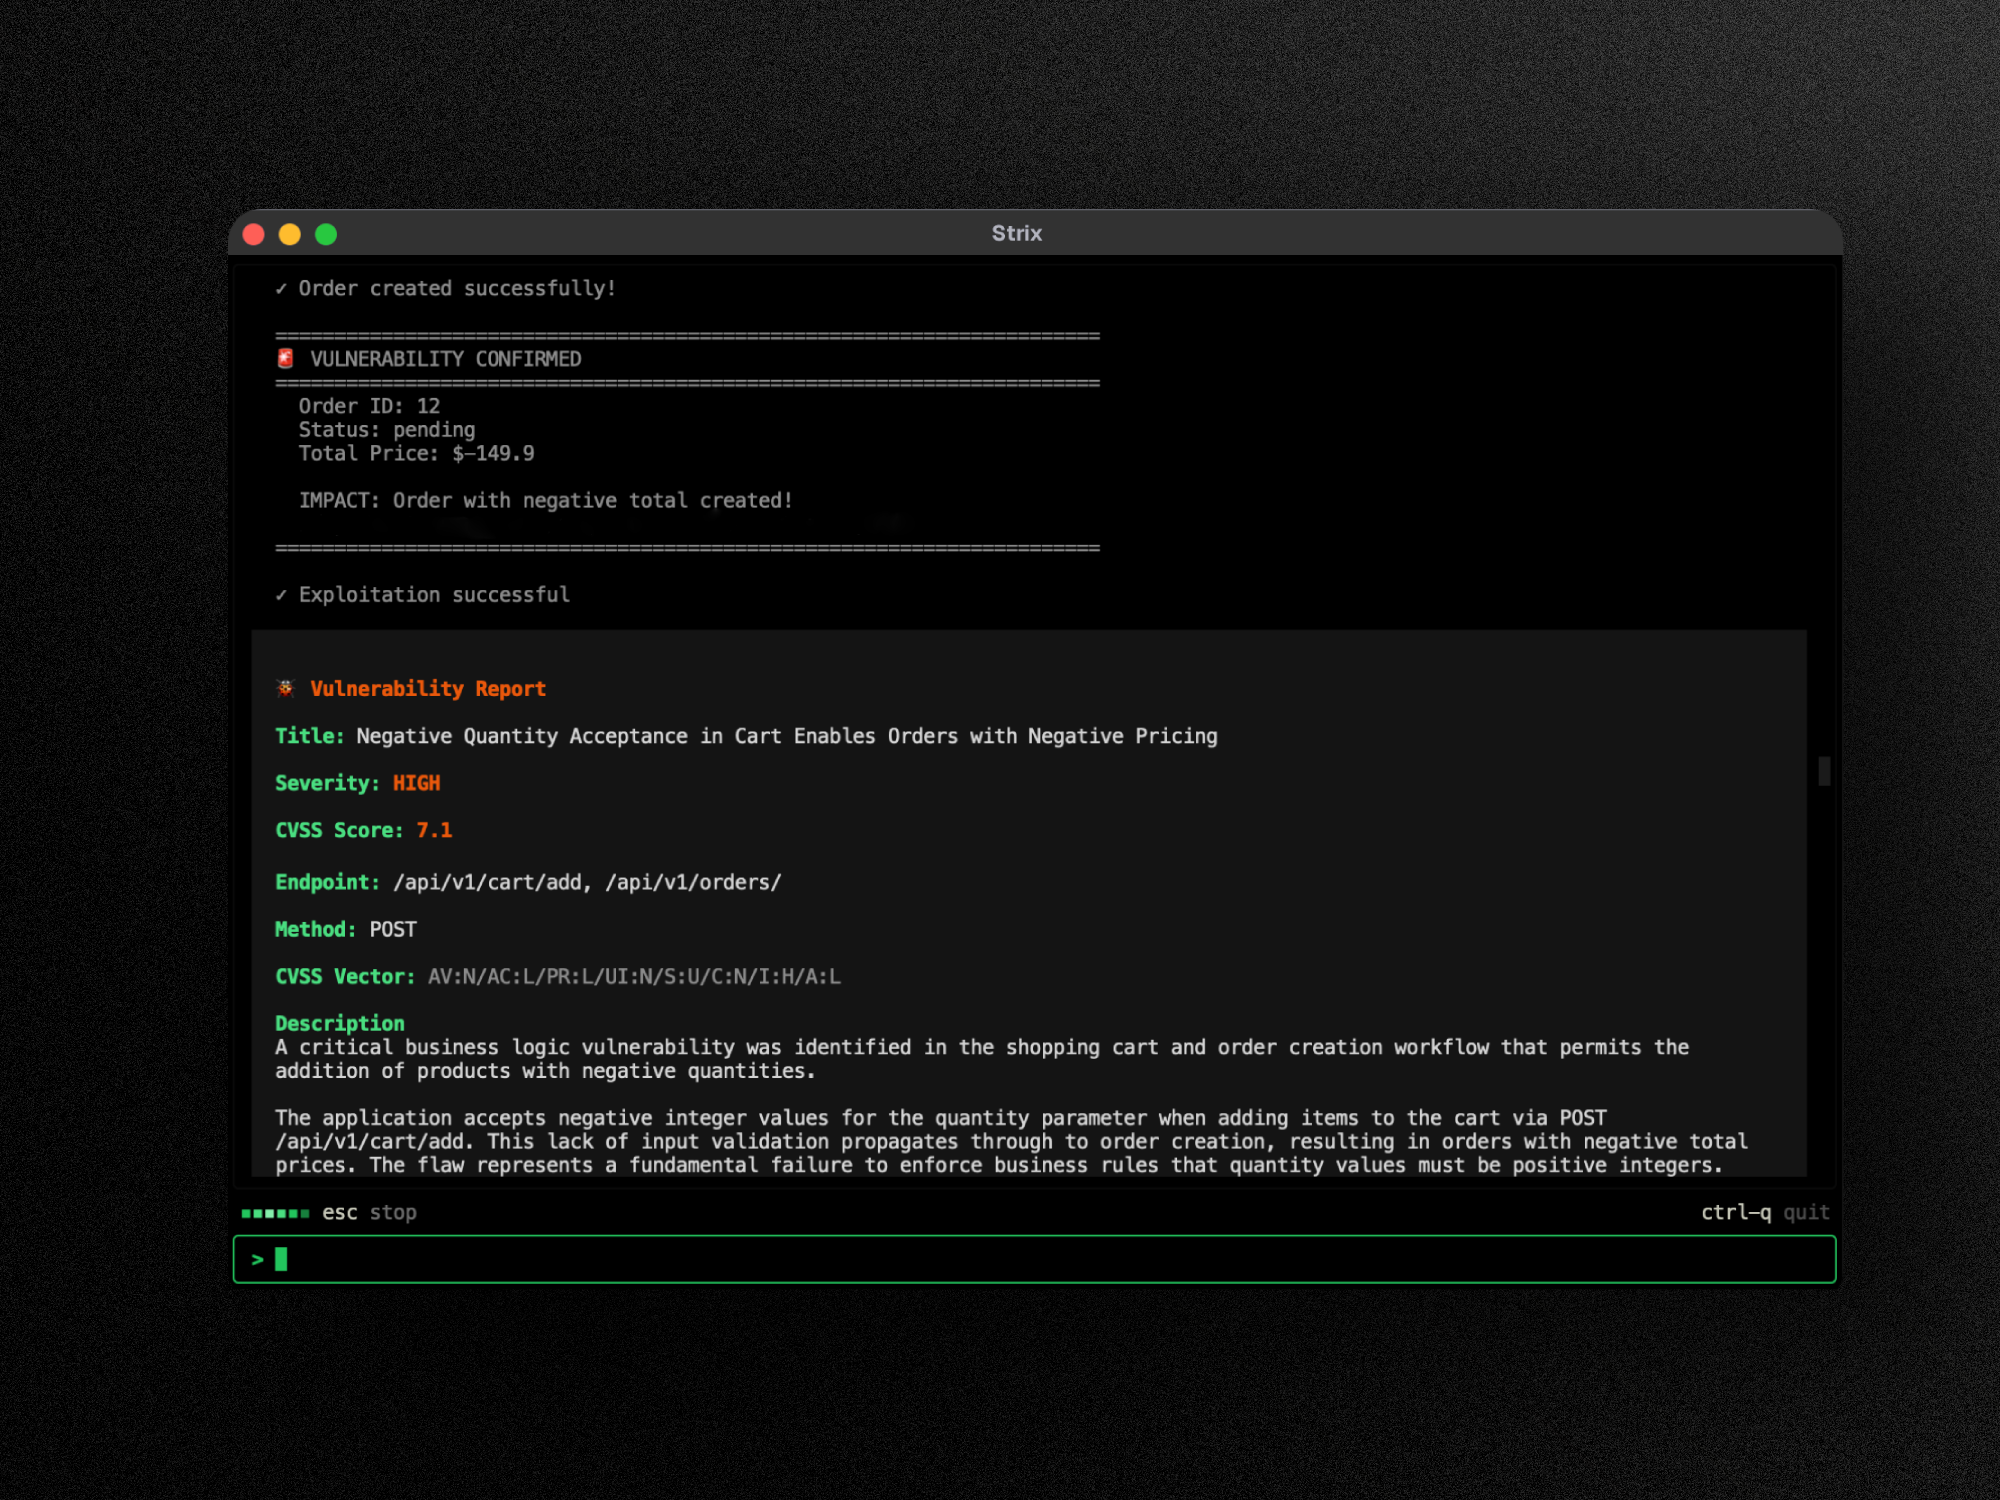
Strix는 실제 해커처럼 행동하는 자율 AI 침투 테스트 에이전트입니다. 코드를 동적으로 실행하고, 취약점을 찾아내며, 실제 개념 증명(proof-of-concept)을 통해 이를 검증합니다. 수동 침투 테스트의 부담이나 정적 분석 도구의 오탐 없이 빠르고 정확한 보안 테스트가 필요한 개발자와 보안 팀을 위해 만들어졌습니다.
주요 기능:
- 완전한 침투 테스트 툴킷 - 정찰, 익스플로잇, 검증을 기본 제공
- 멀티 에이전트 오케스트레이션 - 협업하고 확장되는 AI 침투 테스터 팀
- 실제 익스플로잇 검증 - 기존 취약점 스캐너의 오탐이 아닌 실제 동작하는 PoC
- 개발자 우선 CLI - 조치 가능한 결과와 함께 수정 가이드 제공
- 자동 수정 및 보고 - 패치 생성 및 규정 준수 침투 테스트 보고서 작성
사용 사례
- 애플리케이션 보안 테스트 - 애플리케이션의 중요 취약점을 탐지하고 검증합니다
- 신속한 침투 테스트 - 몇 주가 아닌 몇 시간 만에 침투 테스트를 완료하고 규정 준수 보고서를 받습니다
- 버그 바운티 자동화 - 버그 바운티 리서치를 자동화하고 PoC를 생성하여 더 빠르게 보고합니다
- CI/CD 통합 - CI/CD에서 테스트를 실행하여 취약점이 프로덕션에 도달하기 전에 차단합니다
🚀 빠른 시작
사전 요구 사항:
- Docker (실행 중)
- 지원되는 공급자(OpenAI, Anthropic, Google 등) 중 하나의 LLM API 키
설치 및 첫 번째 스캔
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="vercel_ai_gateway/zai/glm-5.3"   # Vercel AI Gateway
# export STRIX_LLM="openrouter/z-ai/glm-5.3"       # OpenRouter
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] 첫 실행 시 샌드박스 Docker 이미지를 자동으로 가져옵니다. 결과는
strix_runs/<run-name>에 저장됩니다.
업데이트
# Self-update the standalone binary to the latest release
strix --update

# ...or re-run the installer
curl -sSL https://strix.ai/install | bash
pipx, uv 또는 pip로 설치하셨나요? strix --update는 대신 해당하는 업그레이드 명령(pipx upgrade strix-agent, uv tool upgrade strix-agent, pip install --upgrade strix-agent)을 출력합니다. Strix는 새 버전이 제공되면 올바른 명령이 포함된 알림도 표시합니다.
Strix 실행 방법
- 오픈 소스 - 무료이며, Docker와 자체 LLM 키로 로컬에서 실행됩니다. 빠른 시작
- Strix Cloud - 설정이 필요 없고, 검증된 발견 사항, 원클릭 자동 수정, PR 리뷰를 제공합니다. 펜테스트 실행 →
- 엔터프라이즈 - SSO, 규정 준수 지원 보고서, VPC 또는 자체 호스팅 배포. Strix Enterprise 사용해 보기 →
☁️ Strix Cloud
**app.strix.ai**에서 Strix 풀스택 침투 테스트 플랫폼을 사용해 보세요 - 무료로 가입하고, 리포지토리와 도메인을 연결한 뒤, 몇 분 만에 펜테스트를 시작할 수 있습니다.
- PoC가 포함된 검증된 발견 사항 - 모든 취약점에는 작동하는 개념 증명 익스플로잇과 재현 단계가 포함됩니다
- 원클릭 자동 수정 - AI가 생성한 보안 패치를 바로 병합 가능한 풀 리퀘스트로 제공합니다
- 지속적 침투 테스트 - 배포 속도에 맞춰 항상 가동되는 취약점 스캔
- DevSecOps 통합 - GitHub, GitLab, Bitbucket, Slack, Jira, Linear 및 CI/CD 파이프라인
- 지속적 학습 - 과거 발견 사항을 기반으로 발전하고, 코드베이스에 적응하며, 시간이 지날수록 오탐을 줄이는 AI
🏢 엔터프라이즈
엔터프라이즈급 제어 기능과 함께 동일한 Strix 경험을 누리세요: SSO(SAML/OIDC), 규정 준수 지원 맞춤형 침투 테스트 보고서(SOC 2, ISO 27001, PCI DSS), 전담 지원 및 SLA, 맞춤형 배포 옵션(VPC 또는 자체 호스팅), BYOK 모델 지원, 그리고 사용 환경에 최적화된 맞춤형 AI 침투 테스트 에이전트.
🤖 코딩 에이전트에서 Strix 사용하기
Strix는 에이전트에 바로 사용할 수 있습니다. Claude Code, Cursor, Codex 또는 모든 SKILL.md 호환 에이전트에 펜테스트 실행, 발견 사항 수정, CI 스캔 설정 기능을 부여하세요:
npx skills add usestrix/strix
이것은 코드, 웹 앱, API 및 OWASP Top 10에 대해 펜테스트를 실행하고, 발견 사항을 수정하며, CI 스캔을 수행하기 위한 아홉 가지 스킬을 설치합니다. 에이전트는 동일한 엔진으로 로컬 CLI 또는 관리형 클라우드를 사용할 수 있습니다.
빠른 참조는 AGENTS.md를, CLI는 docs.strix.ai/llms.txt를, API는 docs.app.strix.ai를 참조하세요.
✨ 기능
에이전트 기반 펜테스팅 도구
Strix 에이전트는 전문 침투 테스터와 윤리적 해커가 사용하는 것과 동일한 포괄적인 공격 보안 툴킷을 갖추고 있습니다:
- HTTP 인터셉션 프록시 - Caido를 통한 완전한 요청/응답 조작 및 분석
- 브라우저 익스플로잇 - XSS, CSRF, 클릭재킹 및 인증 우회 흐름을 테스트하기 위한 자동화된 브라우저
- 셸 및 명령 실행 - 익스플로잇 개발 및 포스트 익스플로잇을 위한 대화형 터미널
- 커스텀 익스플로잇 런타임 - 개념 증명 익스플로잇을 작성하고 검증하기 위한 Python 샌드박스
- 정찰 및 OSINT - 자동화된 공격 표면 매핑, 서브도메인 열거 및 핑거프린팅
- 정적 및 동적 코드 분석 - 포괄적인 애플리케이션 보안 테스트를 위한 SAST + DAST 기능
- 취약점 지식 베이스 - CVSS 점수 및 OWASP 분류가 포함된 구조화된 발견 사항
포괄적인 취약점 스캐너
Strix는 OWASP Top 10 및 그 이상에 걸쳐 광범위한 보안 취약점을 식별, 검증 및 익스플로잇합니다:
- 취약한 접근 제어 - IDOR, 권한 상승, 인증 우회
- 인젝션 공격 - SQL 인젝션, NoSQL 인젝션, OS 명령 인젝션, SSTI
- 서버 측 취약점 - SSRF, XXE, 안전하지 않은 역직렬화, RCE
- 클라이언트 측 공격 - XSS(저장형/반사형/DOM), 프로토타입 오염, CSRF
- 비즈니스 로직 결함 - 경쟁 조건, 결제 조작, 워크플로 우회
- 인증 및 세션 - JWT 공격, 세션 고정, 크리덴셜 스터핑 벡터
- 인프라 및 클라우드 - 잘못된 구성, 노출된 서비스, 클라우드 보안 문제
- API 보안 - 취약한 인증, 대량 할당, 속도 제한 우회
에이전트 그래프 (멀티 에이전트 펜테스팅)
포괄적인 자동화 침투 테스트를 위한 고급 멀티 에이전트 오케스트레이션:
- 분산 펜테스팅 - 정찰, 익스플로잇 및 포스트 익스플로잇을 위한 특화된 AI 에이전트
- 확장 가능한 보안 테스트 - 빠르고 포괄적인 커버리지를 위한 다중 대상 병렬 실행
- 동적 조정 - 에이전트가 발견 사항을 공유하고, 취약점을 연쇄하며, 레드 팀처럼 협업
🖥️ 로컬 웹 뷰어
모든 스캔은 실행 중에 결과를 디스크에 기록합니다. 단일 명령으로 로컬 대시보드에서 결과를 불러오세요:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open