
xalgorix v4.6.78
자율 AI 침투 테스트 에이전트 — 실시간 정찰, 취약점 탐지, 익스플로잇 오케스트레이션. Go + TypeScript.





Xalgorix — 취약점을 입증하는 오픈소스 AI 침투 테스터
대부분의 스캐너는 탐지합니다. Xalgorix는 입증합니다. 자율 LLM 에이전트가 전체 침투 테스트 방법론을 수행한 뒤, 독립적인 검증기가 보고되기 전에 모든 발견 사항을 재익스플로잇합니다 — 따라서 분류해야 할 불확실한 항목 더미가 아니라 증거를 얻게 됩니다. 셀프 호스팅, 프라이빗, 그리고 자체 LLM 사용(BYOL). Go + TypeScript로 제작되었습니다.
🚀 빠른 시작 · 💡 Xalgorix를 선택하는 이유 · ✨ 기능 · 🎯 사용 사례 · ☁️ 호스팅 클라우드 · 📖 문서
🎬 출시 개요
▶️ 50초 출시 영상 보기 — 실제 작동하는 Xalgorix: 1분 이내의 자율 스캐닝과 익스플로잇 검증된 발견 사항.
📸 스크린샷
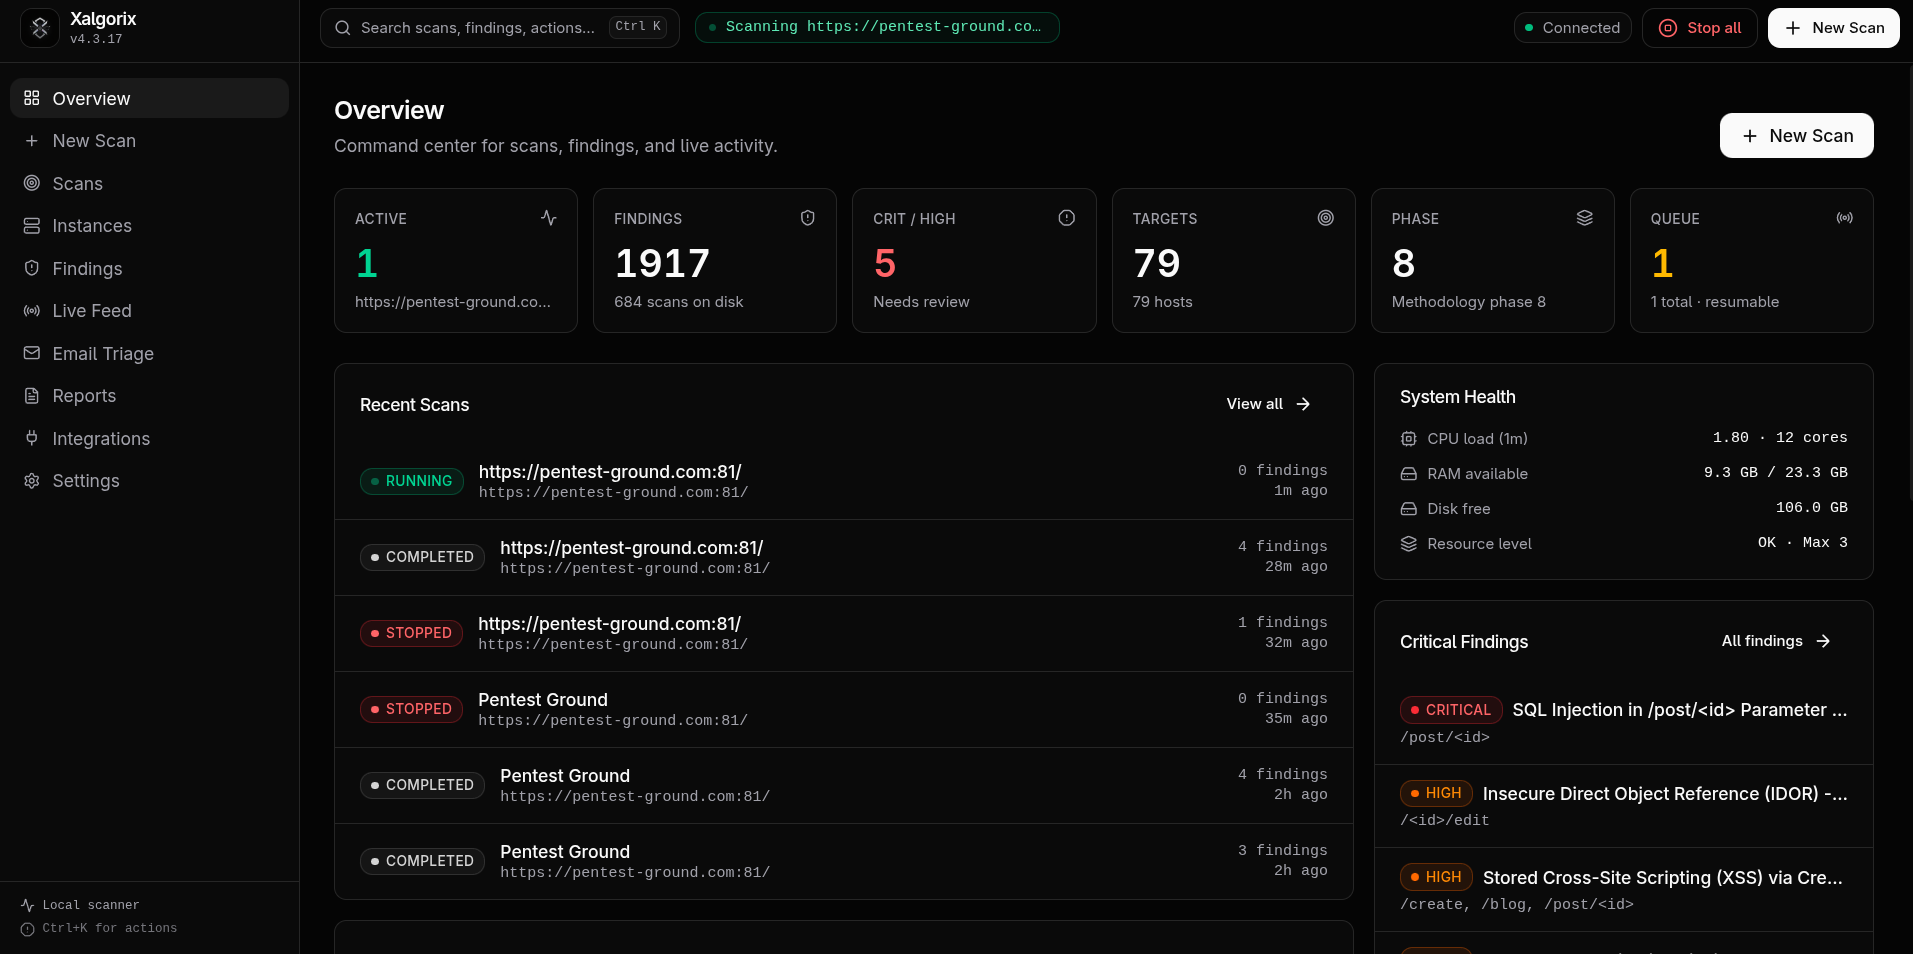
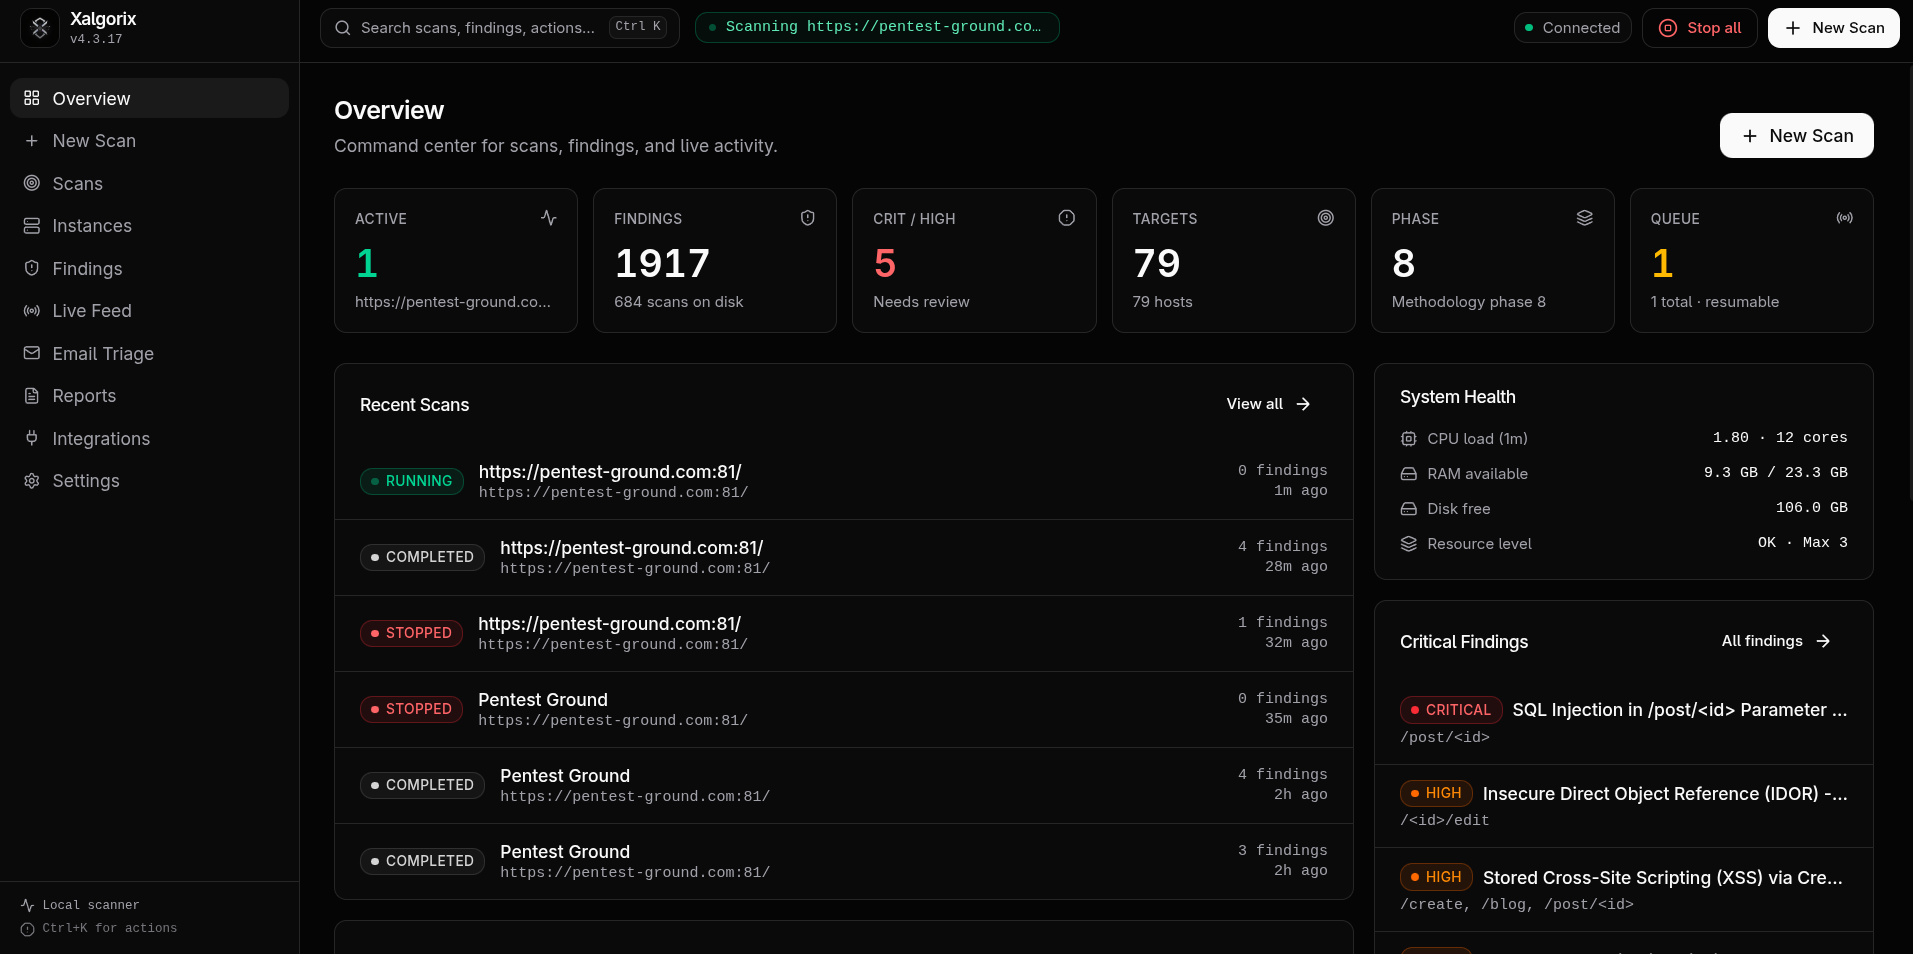
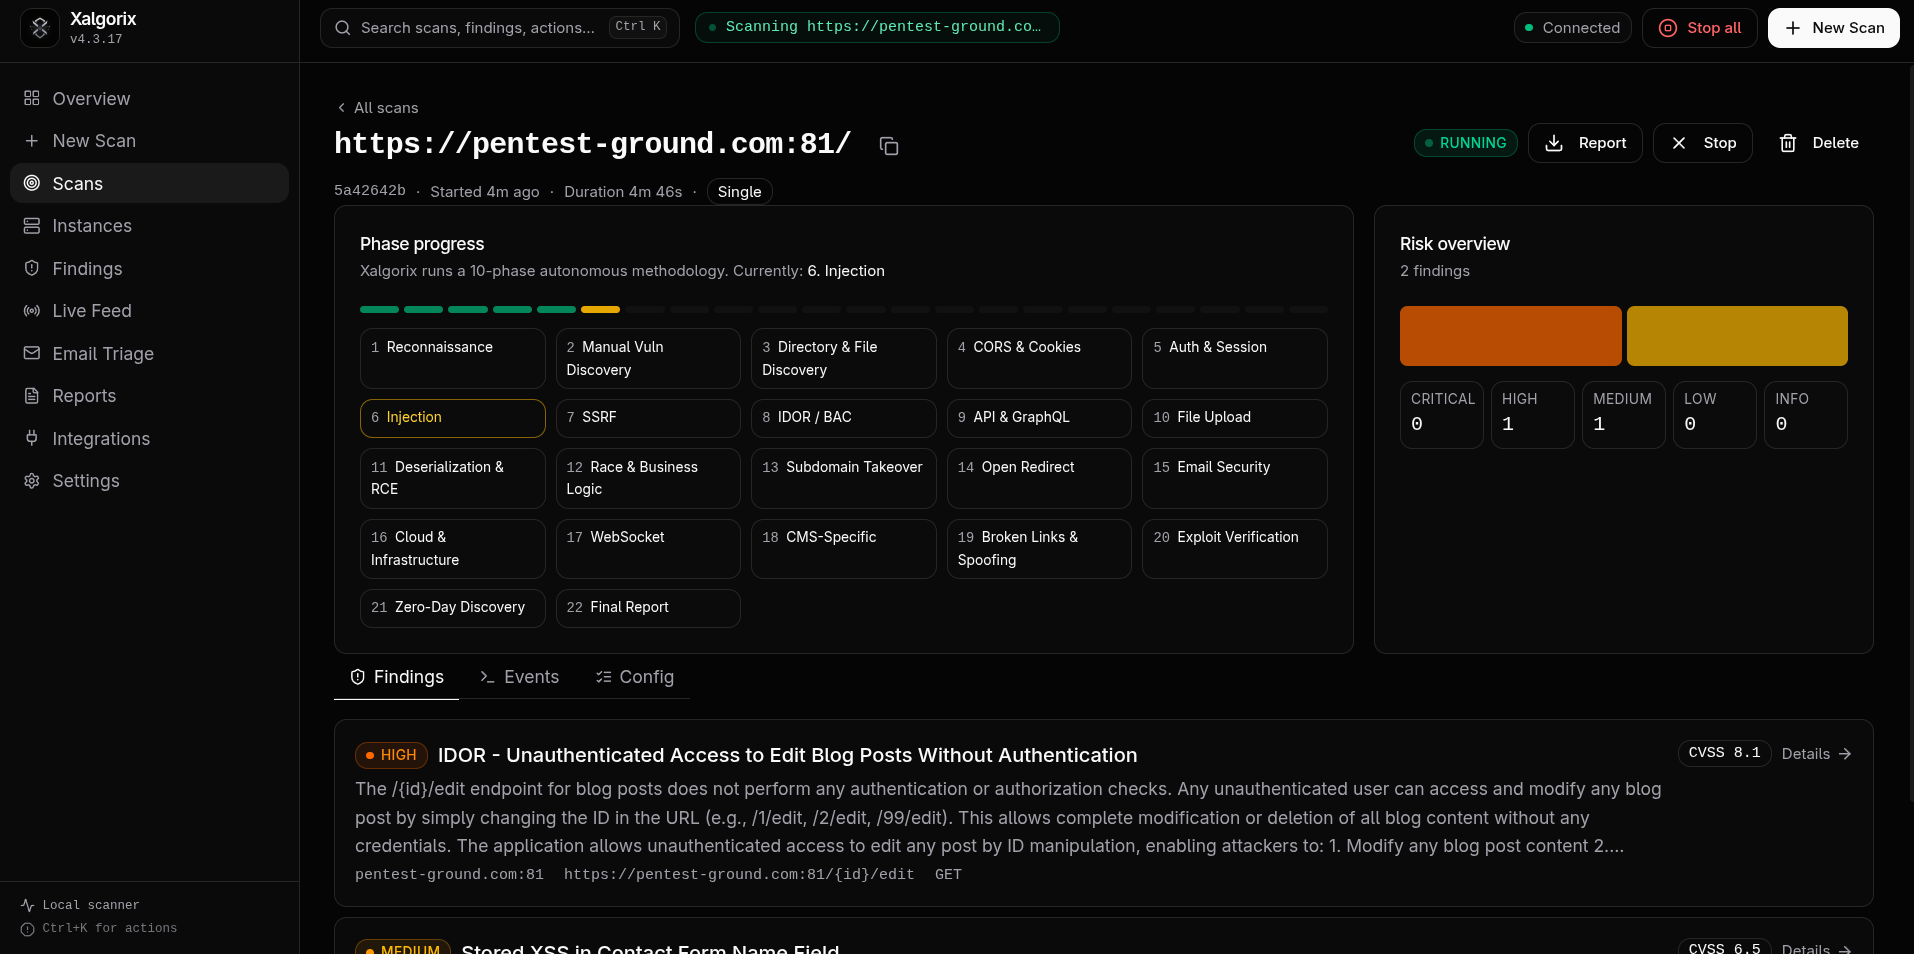
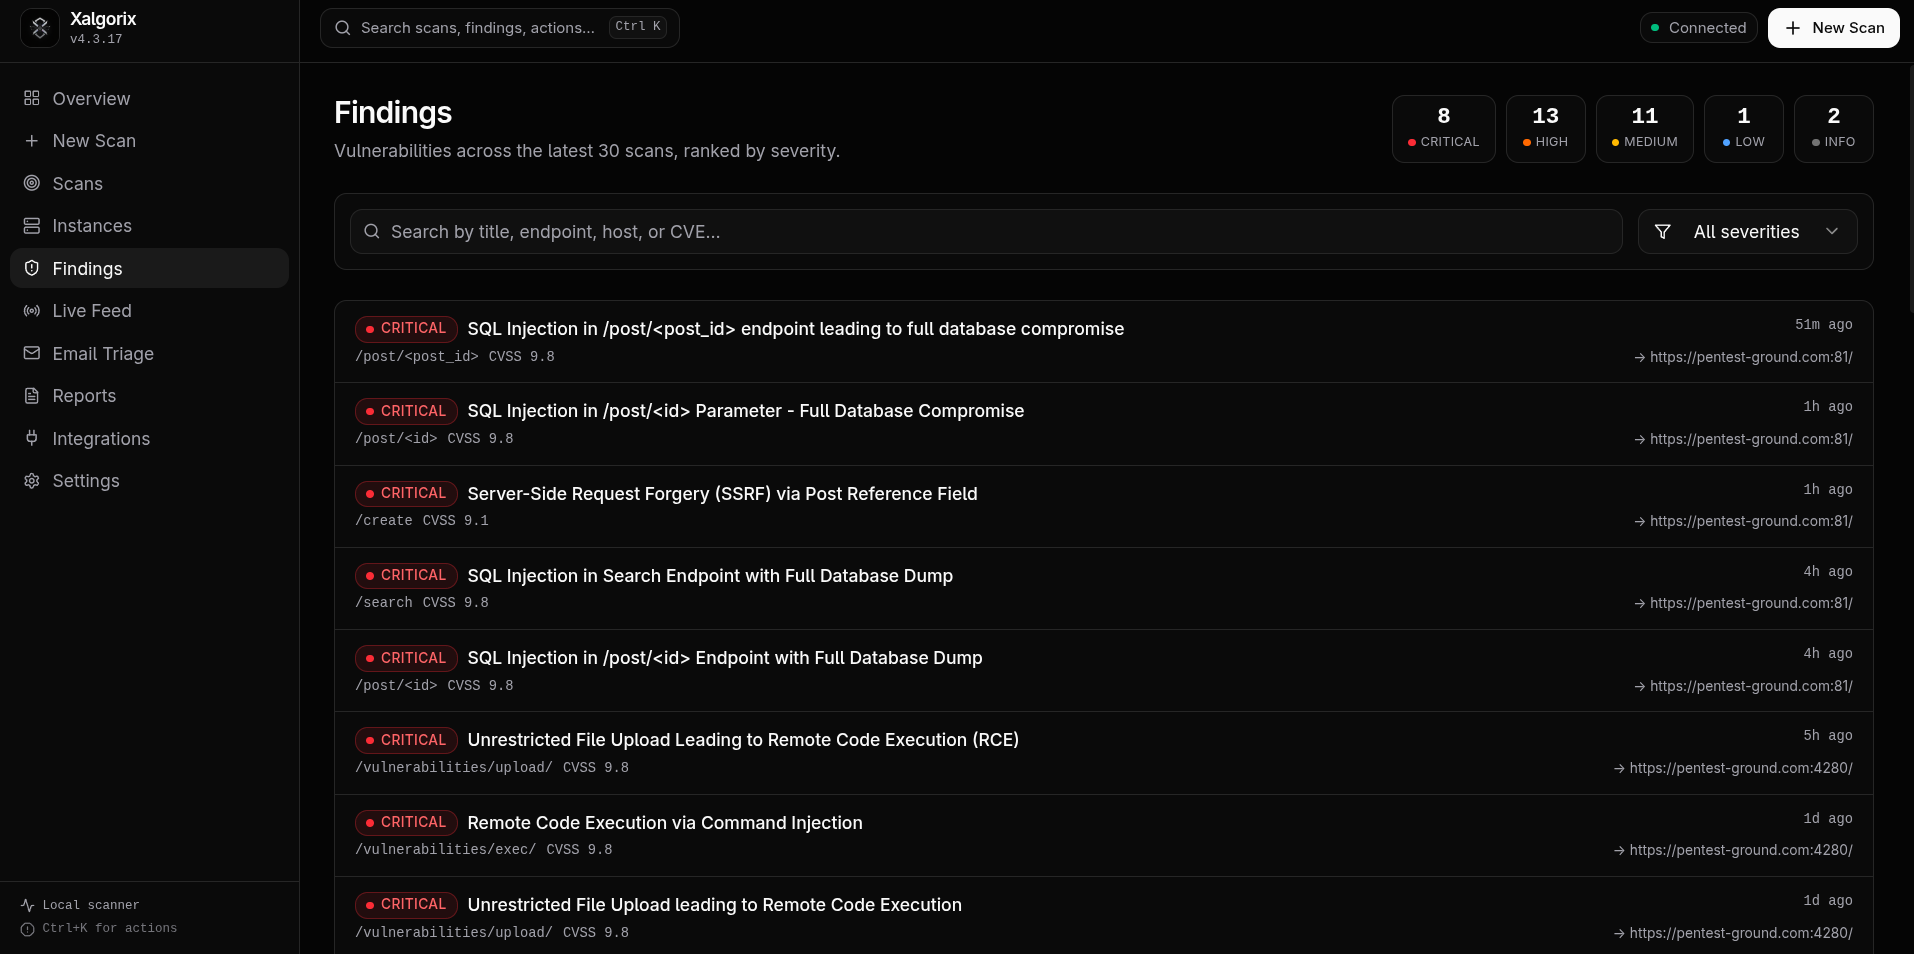
🖥️ 셀프 호스팅 대시보드 — 127.0.0.1:9137에서 로컬로 실행됩니다
| 개요 대시보드 | 스캔 상세 | 발견 사항 |
|---|---|---|
 |  |  |
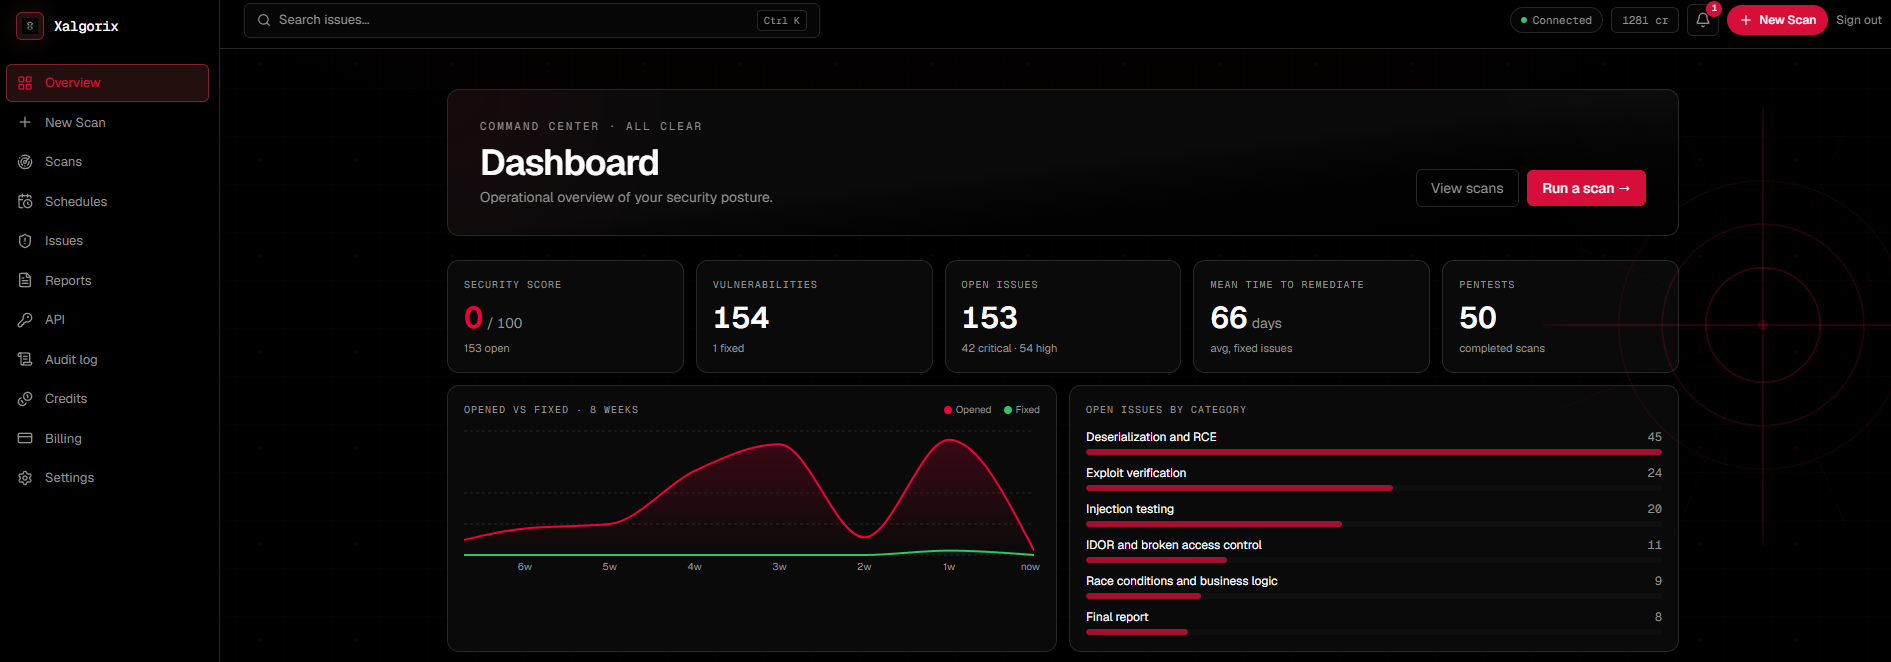
☁️ 호스팅 클라우드 대시보드 — www.xalgorix.com에서 제공되는 완전 관리형 버전
🤝 스폰서
Xalgorix를 후원해 주신 **Swiftproxy**에 감사드립니다.
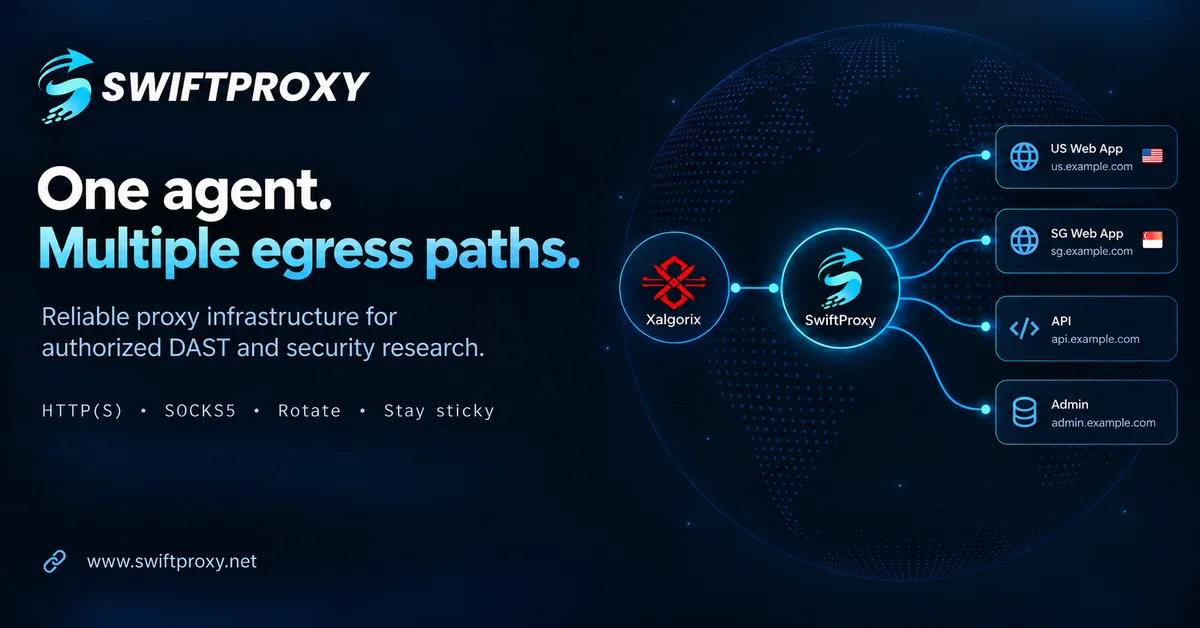
애플리케이션은 요청이 어디에서 오는지에 따라 다르게 동작할 수 있습니다. 여러 지역에 걸쳐 자체 애플리케이션을 점검하는 Xalgorix 사용자를 위해, Swiftproxy는 지역별 동작을 검토할 수 있는 위치 타겟팅과 테스트 세션 동안 일관된 IP를 유지하는 데 도움이 되는 스티키 세션을 제공합니다. Xalgorix가 지원하는 것과 동일한 프록시 프로토콜인 HTTP(S) 및 SOCKS5를 지원합니다.
레지덴셜 프록시는 $0.70/GB부터 시작합니다. 무료 테스트가 제공되며, Xalgorix 사용자는 코드 **PROXY90**으로 10% 할인을 받을 수 있습니다.
🚀 빠른 시작
설치 (한 줄):
curl -sSL https://www.xalgorix.com/install | bash
이것은 최신 릴리스에서 사용자의 플랫폼(Linux 또는 macOS, amd64/arm64)에 맞는 미리 빌드된 바이너리를 다운로드합니다.
또는 Go 1.26 이상으로 설치하세요:
go install github.com/xalgord/xalgorix/v4/cmd/xalgorix@latest
xalgorix를 실행하기 전에 $(go env GOPATH)/bin(또는 사용자의 GOBIN)이 PATH에 포함되어 있는지 확인하세요.
그런 다음 대화형 설정 마법사를 실행하세요:
xalgorix --setup
제공자를 선택하고, 모델을 확인한 뒤, 프롬프트가 표시되면 API 키를 입력하세요. 최상의 결과를 얻으려면 강력한 추론 능력, 긴 컨텍스트 성능, 안정적인 도구 호출을 갖춘 최신 프런티어 모델을 사용하세요—예를 들어 사용 가능한 최신 GPT, Claude 또는 Gemini 모델이 있습니다. 더 작거나 로컬 모델도 계속 지원되지만, 장시간 자율 스캔 중에는 더 많은 감독이 필요할 수 있습니다. Xalgorix는 키를 ~/.xalgorix.env(모드 0600)에 비공개로 저장하며, 대시보드를 대신 실행해 줄 수 있습니다. 로컬 Ollama는 API 키가 필요하지 않습니다.
즉시 실행하지 않기로 선택한 경우, 나중에 xalgorix --web으로 시작하고 http://127.0.0.1:9137을 여세요. 제공자나 고급 옵션은 언제든지 Settings → LLM에서 변경하거나 xalgorix --setup을 다시 실행할 수 있습니다.
또는 Docker로 실행 — 필요한 것이 모두 포함되어 있으며 툴체인이 필요 없습니다:
docker run --rm -p 9137:9137 \
  --privileged \
  -v xalgorix-data:/data \
  xalgord/xalgorix:latest
--privileged는 툴셋이 네이티브 root로 실행될 때와 동일한 호스트 수준의 접근 권한을 부여합니다. Docker의 기본 샌드박스는 (NET_ADMIN 같은) capability를 제거하고 seccomp 필터를 적용하는데, 이는 저수준 도구들(iptables/route 변경, ARP 스푸핑/MITM, tun/tap VPN, ptrace 기반 디버거, masscan 인터페이스 튜닝)을 망가뜨립니다. 이미지가 스스로 이러한 권한을 부여할 수 없으므로, 런타임에 설정해야 합니다. 컨테이너는 root로 실행되는 일회성, 네트워크 격리된 스캐닝 샌드박스입니다 — privileged가 의도된 자세이며, 인증 없이 대시보드를 공개적으로 노출해서는 절대 안 됩니다. 최소 권한을 선호하시나요? --privileged를 --cap-add=NET_ADMIN --cap-add=NET_RAW --cap-add=SYS_PTRACE --security-opt seccomp=unconfined로 바꾸세요.
http://localhost:9137을 여세요. 시작하는 데 LLM 키가 필요하지 않습니다 — 대시보드는 키 없이도 실행됩니다. 모델 + API 키는 Settings → LLM에서 설정하세요 (/data 볼륨에 유지됩니다). XALGORIX_USERNAME/XALGORIX_PASSWORD를 전달하지 않으면, 무작위 admin 비밀번호가 생성되어 첫 실행 시 컨테이너 로그에 출력됩니다.
머신 간 API 접근 — 자동화(자체 백엔드, CI, 스크립트)에는 대시보드 자격 증명 대신 전용 Authorization: Bearer 토큰을 부여하세요: XALGORIX_API_TOKEN을 설정하거나 (콤마로 구분된 로테이션 세트의 경우 XALGORIX_API_TOKENS) 설정하세요. 머신 토큰은 /api/* 라우트와 스캔 이벤트 WebSocket만을 인가합니다 — 대시보드 UI나 운영자 전용 설정 라우트는 절대 인가하지 않으며, 브라우저 세션을 생성하지 않고, 대시보드 로그인 속도 제한기와 상호작용하지 않으며, 저장된 SHA-256 다이제스트와 상수 시간 비교로 대조됩니다. 사람용 대시보드 로그인(XALGORIX_USERNAME + XALGORIX_PASSWORD_HASH)은 이들과 함께 변경 없이 계속 작동합니다.
가장 쉬운 방법 — Docker Compose (포트 + 영구 볼륨을 대신 매핑해 줍니다):
curl -sSLO https://raw.githubusercontent.com/xalgorix/xalgorix/main/docker-compose.yml
docker compose up -d
docker compose logs -f   # shows the generated admin password on first start
이 이미지에는 광범위한 공격 보안 도구 세트가 사전 설치되어 있으며(nmap, nuclei, httpx, subfinder, katana, ffuf, gobuster, sqlmap, masscan, dalfox, feroxbuster 등) 또한 모든 패키지 관리자(apt, go, cargo, pipx, npm)를 사용할 수 있도록 유지하므로 에이전트가 런타임에 누락된 항목을 자동으로 설치할 수 있습니다. 설계상 컨테이너 내부에서 root로 실행됩니다. 컨테이너를 일회용의 네트워크 격리된 스캐닝 샌드박스로 취급하고 인증 없이 대시보드를 노출하지 마십시오. 이미지는 amd64와 arm64 모두에 대해 게시됩니다.
또는 소스에서 빌드 (Go 1.26+ 및 Node.js 필요):
git clone https://github.com/xalgorix/xalgorix.git
cd xalgorix
make build
sudo install -m 755 build/xalgorix /usr/local/bin/xalgorix
[!TIP] 설정 없이 사용하고 싶으신가요? 완전 관리형 버전은 www.xalgorix.com에서 실행됩니다 — 클릭 한 번으로 스캔, 설치나 API 키가 필요하지 않습니다.
🤖 풀 리퀘스트 자동 검토 — 무료 GitHub App
설정 없이 모든 풀 리퀘스트에 보안 검토를 받고 싶으신가요? **Xalgorix GitHub App**을 설치하세요. 각 PR의 diff를 읽고 보안 검토 의견을 풀 리퀘스트에 바로 남깁니다 — 인젝션, 인증/IDOR 취약점, SSRF, 시크릿, 안전하지 않은 패턴 등. 새 커밋이 올라오면 제자리에서 업데이트되며, **@xalgorix review**라고 댓글을 달면 필요할 때 다시 실행할 수 있습니다. 워크플로 파일도, API 키도, 계정도 필요 없으며 무료입니다.
CI에서 병합 게이팅과 완전한 익스플로잇 검증 펜테스트를 원하시면 호스팅 스캐너 또는 GitHub Action을 사용하세요.
[!IMPORTANT] Xalgorix는 본인이 소유하거나 테스트에 대한 명시적 허가를 받은 시스템에서만 사용하세요.