

strix v1.5.1
앱의 취약점을 찾아 수정하는 오픈소스 AI 침투 테스트 도구.
Strix
오픈소스 AI 모의해킹 도구. 앱의 취약점을 찾아 수정하는 자율 AI 해커.





[!TIP] 새로운 기능! Strix는 GitHub Actions 및 CI/CD 파이프라인과 원활하게 통합됩니다. 모든 pull request에서 자동으로 취약점을 스캔하고, 안전하지 않은 코드가 프로덕션에 도달하기 전에 차단하세요 - 별도 설정 없이 시작하기.
Strix 개요
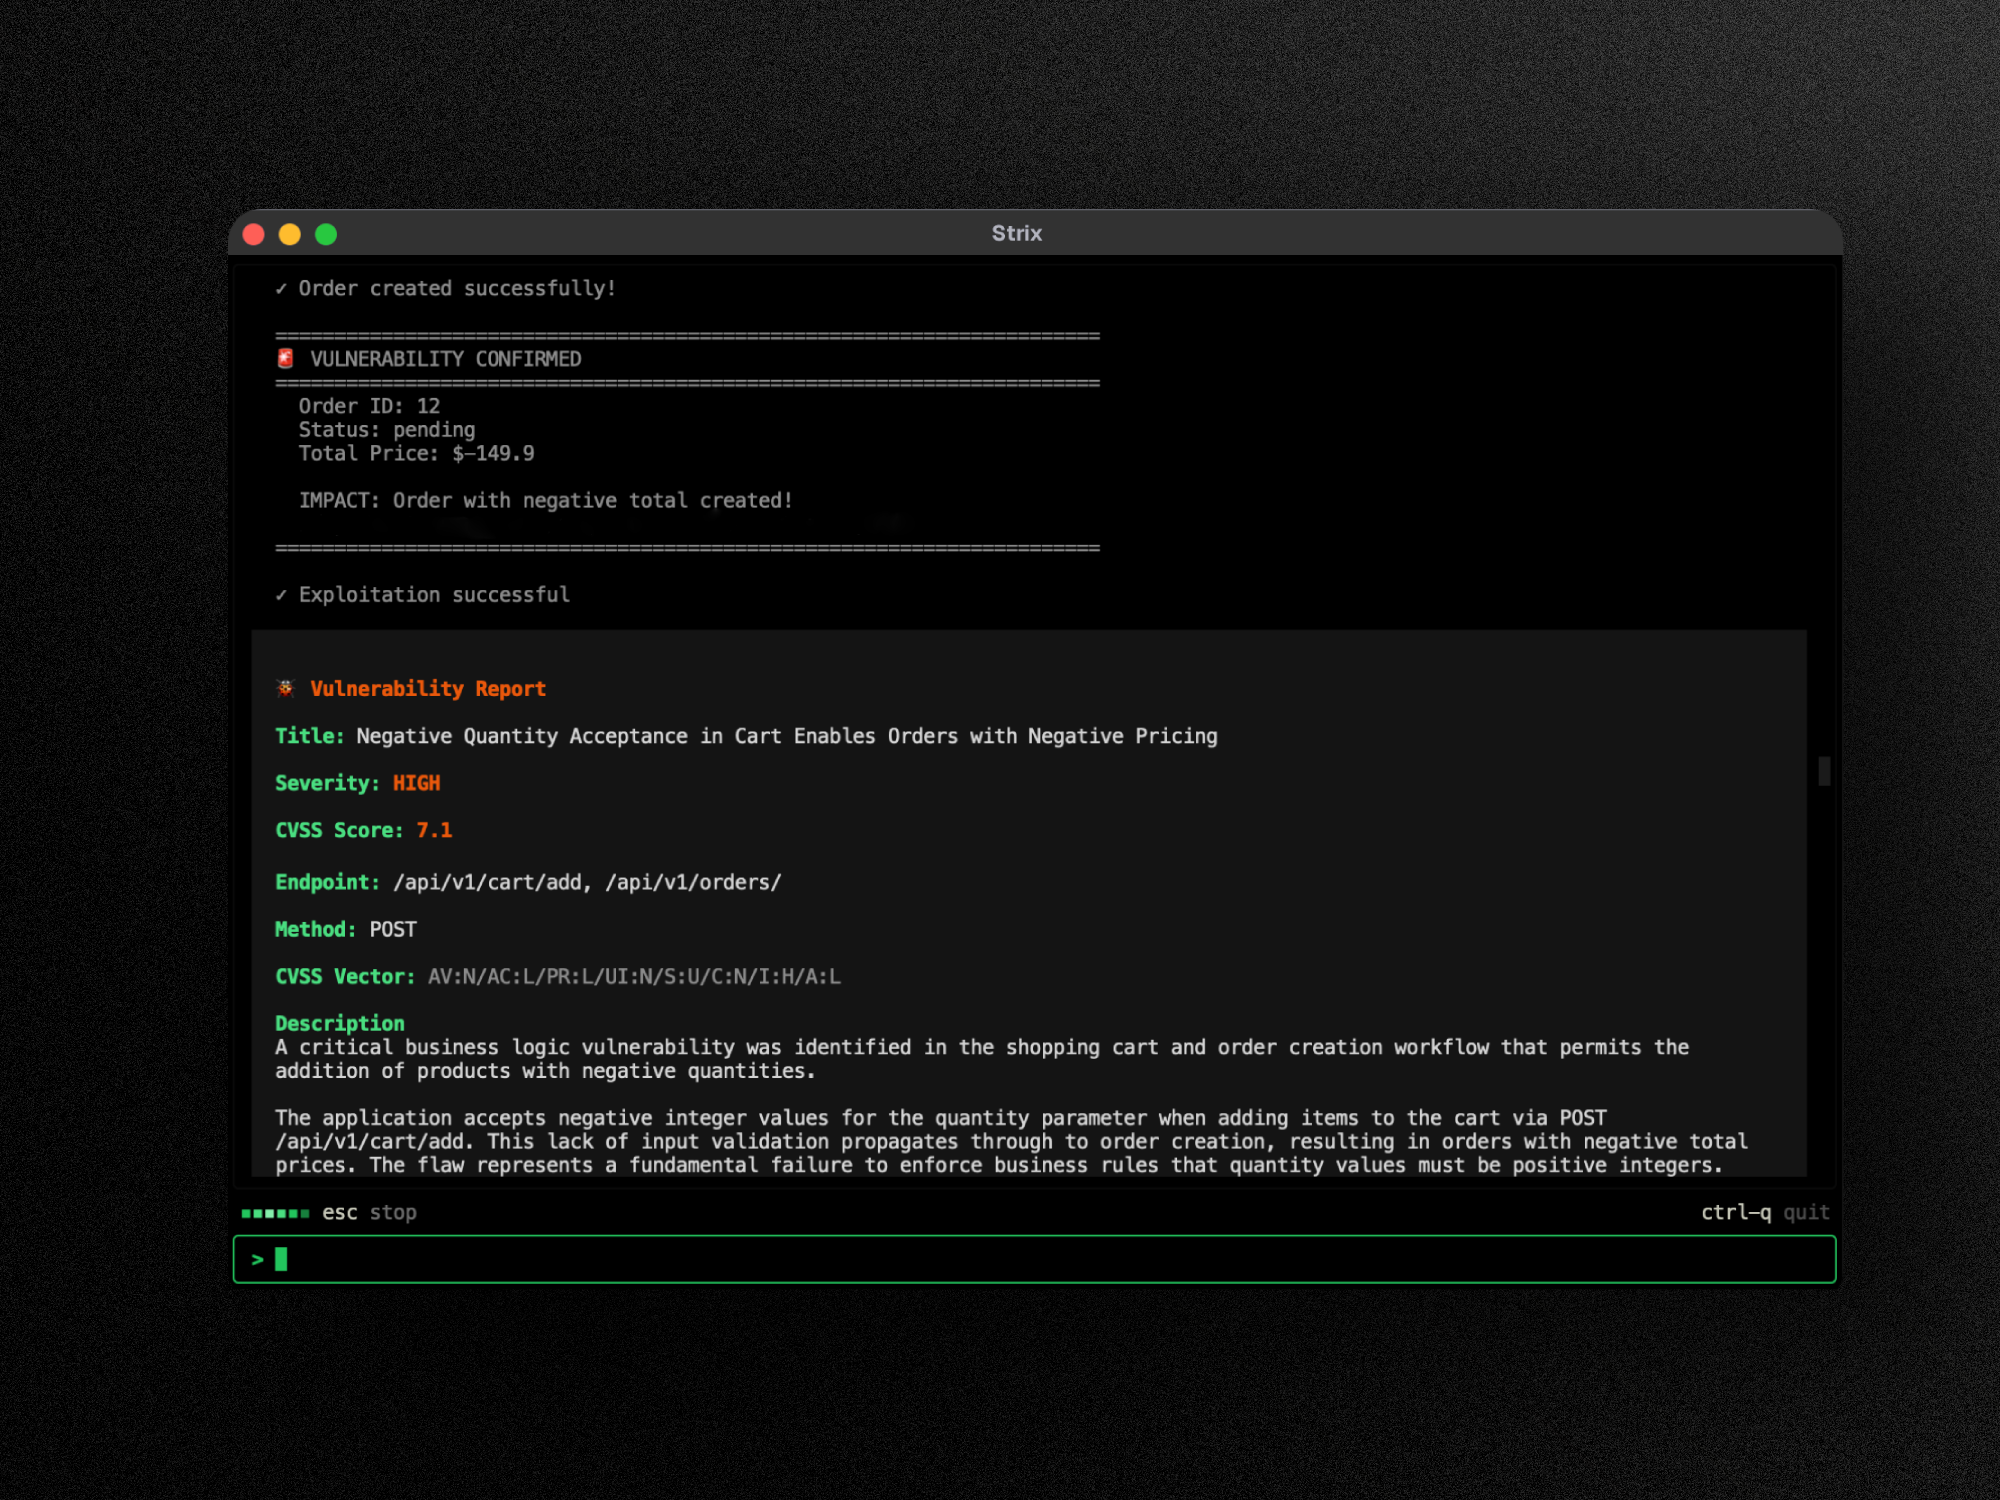
Strix는 실제 해커처럼 동작하는 자율 AI 모의해킹 에이전트입니다. 코드를 동적으로 실행하고, 취약점을 찾아내며, 실제 개념 증명(proof-of-concept)을 통해 이를 검증합니다. 수동 모의해킹의 부담이나 정적 분석 도구의 오탐 없이 빠르고 정확한 보안 테스트가 필요한 개발자와 보안 팀을 위해 만들어졌습니다.
주요 기능:
- 완전한 모의해킹 툴킷 - 정찰, 익스플로잇, 검증을 기본 제공
- 멀티 에이전트 오케스트레이션 - 협업하고 확장되는 AI 모의해커 팀
- 실제 익스플로잇 검증 - 기존 취약점 스캐너의 오탐이 아닌 실제 동작하는 PoC
- 개발자 우선 CLI - 실행 가능한 결과와 함께 제공되는 수정 가이드
- 자동 수정 및 보고 - 패치 생성 및 규정 준수에 적합한 모의해킹 보고서
사용 사례
- 애플리케이션 보안 테스트 - 애플리케이션의 치명적인 취약점을 탐지하고 검증
- 신속한 모의해킹 - 몇 주가 아닌 몇 시간 만에 규정 준수 보고서와 함께 모의해킹 완료
- 버그 바운티 자동화 - 버그 바운티 리서치를 자동화하고 더 빠른 보고를 위한 PoC 생성
- CI/CD 통합 - CI/CD에서 테스트를 실행하여 프로덕션에 도달하기 전에 취약점 차단
🚀 빠른 시작
사전 요구 사항:
- Docker (실행 중)
- 지원되는 제공자 중 하나의 LLM API 키 (OpenAI, Anthropic, Google 등)
설치 및 첫 스캔
# Install Strix
curl -sSL https://strix.ai/install | bash

# Configure your AI provider
export STRIX_LLM="openrouter/z-ai/glm-5.3"
export LLM_API_KEY="your-api-key"

# Run your first security assessment
strix --target ./app-directory
[!NOTE] 첫 실행 시 샌드박스 Docker 이미지를 자동으로 가져옵니다. 결과는
strix_runs/<run-name>에 저장됩니다.
Strix 실행 방법
- 오픈 소스 - 무료이며, Docker와 자체 LLM 키로 로컬에서 실행됩니다. 빠른 시작
- Strix Cloud - 설정이 필요 없고, 검증된 결과, 원클릭 자동 수정, PR 리뷰를 제공합니다. 모의해킹 실행 →
- 엔터프라이즈 - SSO, 규정 준수에 적합한 보고서, VPC 또는 자체 호스팅 배포. Strix Enterprise 사용해 보기 →
☁️ Strix Cloud
Strix 풀스택 모의해킹 플랫폼을 **app.strix.ai**에서 사용해 보세요 - 무료로 가입하고, 리포지토리와 도메인을 연결한 뒤, 몇 분 만에 모의해킹을 시작할 수 있습니다.
- PoC가 포함된 검증된 결과 - 모든 취약점에 실제 동작하는 개념 증명 익스플로잇과 재현 단계 포함
- 원클릭 자동 수정 - AI가 생성한 보안 패치를 바로 병합 가능한 pull request로 제공
- 지속적인 모의해킹 - 배포 속도에 맞춰 항상 가동되는 취약점 스캔
- DevSecOps 통합 - GitHub, GitLab, Bitbucket, Slack, Jira, Linear 및 CI/CD 파이프라인
- 지속적인 학습 - 과거 결과를 기반으로 축적되고, 코드베이스에 적응하며, 시간이 지날수록 오탐을 줄이는 AI
🏢 엔터프라이즈
동일한 Strix 경험을 엔터프라이즈급 제어 기능과 함께 제공합니다: SSO (SAML/OIDC), 규정 준수에 적합한 맞춤형 모의해킹 보고서 (SOC 2, ISO 27001, PCI DSS), 전담 지원 및 SLA, 맞춤형 배포 옵션 (VPC 또는 자체 호스팅), BYOK 모델 지원, 그리고 환경에 최적화된 맞춤형 AI 모의해킹 에이전트.
🤖 코딩 에이전트에서 Strix 사용하기
Strix는 에이전트에 바로 사용할 수 있습니다. Claude Code, Cursor, Codex 또는 SKILL.md 호환 에이전트에 모의해킹 실행, 결과 수정, CI 스캔 설정 기능을 부여하세요:
npx skills add usestrix/strix
이 명령은 코드, 웹 앱, API, OWASP Top 10을 대상으로 모의해킹 실행, 결과 수정, CI 스캔을 위한 9가지 스킬을 설치합니다. 에이전트는 동일한 엔진을 사용하는 로컬 CLI 또는 관리형 클라우드를 사용할 수 있습니다.
빠른 참조는 AGENTS.md를, CLI는 docs.strix.ai/llms.txt를, API는 docs.app.strix.ai를 참고하세요.
✨ 기능
에이전트 기반 모의해킹 도구
Strix 에이전트는 전문 모의해커와 윤리적 해커가 사용하는 것과 동일한 포괄적인 공격 보안 툴킷을 갖추고 있습니다:
- HTTP 인터셉트 프록시 - Caido를 통한 완전한 요청/응답 조작 및 분석
- 브라우저 익스플로잇 - XSS, CSRF, 클릭재킹, 인증 우회 흐름 테스트를 위한 자동화 브라우저
- 셸 및 명령 실행 - 익스플로잇 개발 및 후속 공격을 위한 대화형 터미널
- 커스텀 익스플로잇 런타임 - 개념 증명 익스플로잇 작성 및 검증을 위한 Python 샌드박스
- 정찰 및 OSINT - 자동화된 공격 표면 매핑, 서브도메인 열거, 핑거프린팅
- 정적 및 동적 코드 분석 - 포괄적인 애플리케이션 보안 테스트를 위한 SAST + DAST 기능
- 취약점 지식 베이스 - CVSS 점수 및 OWASP 분류가 포함된 구조화된 결과
포괄적인 취약점 스캐너
Strix는 OWASP Top 10 및 그 이상에 걸친 광범위한 보안 취약점을 식별, 검증, 익스플로잇합니다:
- 취약한 접근 제어 - IDOR, 권한 상승, 인증 우회
- 인젝션 공격 - SQL 인젝션, NoSQL 인젝션, OS 명령 인젝션, SSTI
- 서버 측 취약점 - SSRF, XXE, 안전하지 않은 역직렬화, RCE
- 클라이언트 측 공격 - XSS (저장형/반사형/DOM), 프로토타입 오염, CSRF
- 비즈니스 로직 결함 - 경쟁 조건, 결제 조작, 워크플로 우회
- 인증 및 세션 - JWT 공격, 세션 고정, 자격 증명 스터핑 벡터
- 인프라 및 클라우드 - 잘못된 구성, 노출된 서비스, 클라우드 보안 문제
- API 보안 - 취약한 인증, 대량 할당, 속도 제한 우회
에이전트 그래프 (멀티 에이전트 모의해킹)
포괄적인 자동화 모의해킹을 위한 고급 멀티 에이전트 오케스트레이션:
- 분산 모의해킹 - 정찰, 익스플로잇, 후속 공격을 위한 전문화된 AI 에이전트
- 확장 가능한 보안 테스트 - 빠르고 포괄적인 커버리지를 위한 다중 대상 병렬 실행
- 동적 조정 - 레드 팀처럼 발견 사항을 공유하고, 취약점을 연계하며, 협업하는 에이전트
🖥️ 로컬 웹 뷰어
모든 스캔은 실행 중에 결과를 디스크에 기록합니다. 단일 명령으로 로컬 대시보드에서 확인하세요:
# Open the most recent run
strix view

# ...or open a specific run by name
strix view my-run-name

# Expose the viewer on all IPv4 interfaces at a fixed port
strix view --host 0.0.0.0 --port 8080 --no-open
대시보드는 발견 사항, 에이전트 팀의 실시간 맵, 과거 실행 기록을 보여줍니다. 어떤 데이터도 여러분의 머신을 벗어나지 않으며, UI는 미리 빌드되어 제공됩니다. strix view는 127.0.0.1에 바인딩되며 실행에 대한 접근 권한을 부여하는 토큰이 포함된 링크를 출력하므로, 공유 시 주의하세요.
옵션과 다른 머신에서 뷰어에 접근하는 방법은 뷰어 문서를 참고하세요.
사용 예시
기본 사용법
# Scan a local codebase
strix --target ./app-directory