
New releaseSep 14, 2026
spectre-meltdown-checker v26.36.0913490
Reptar, Downfall, Zenbleed, ZombieLoad, RIDL, Fallout, Foreshadow, Spectre, Meltdown 취약점/완화 조치 확인 도구 (Linux & BSD용)
Spectre & Meltdown Checker
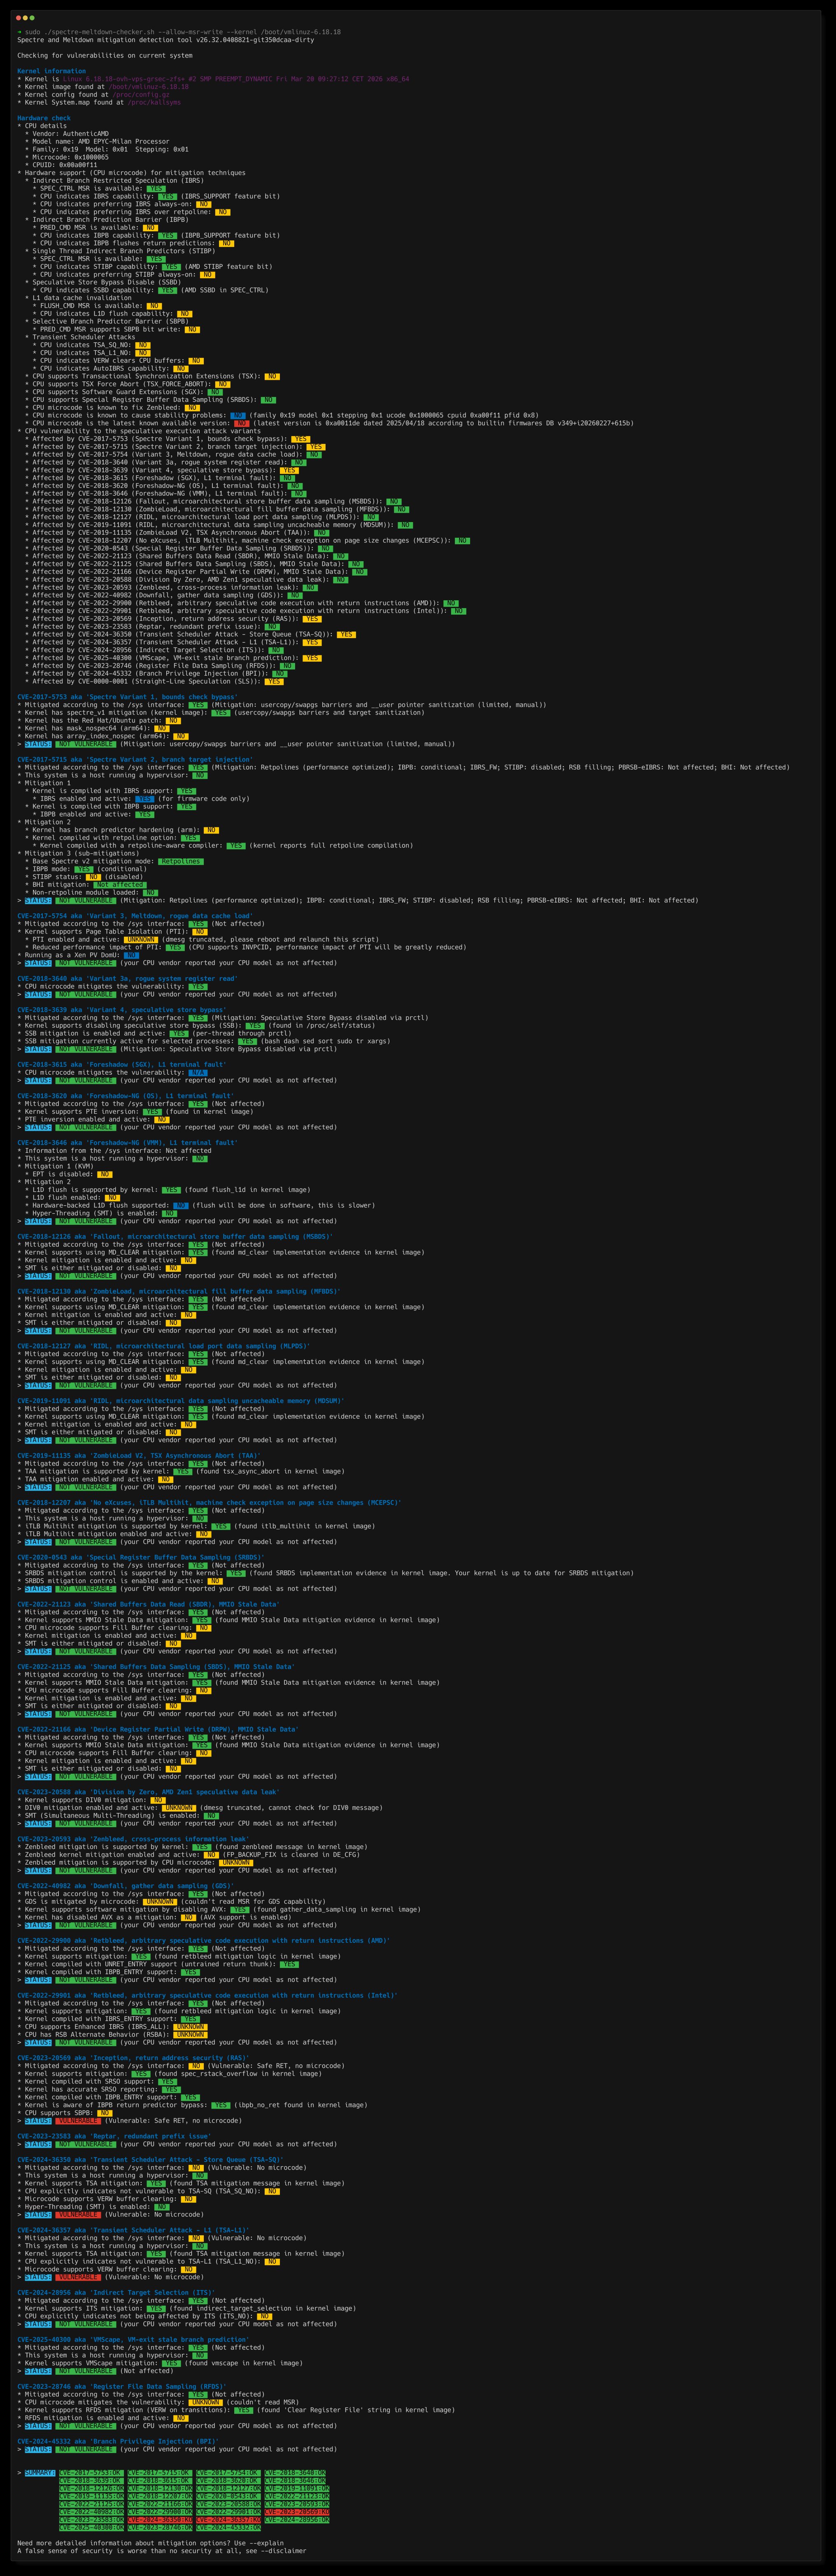
시스템이 2018년 초 이후 공개된 여러 일시적 실행 CVE에 대해 얼마나 강력한지 평가하고, 이를 완화하는 방법에 대한 지침을 제공하는 독립형 셸 스크립트입니다.
CVE 목록
| CVE | 이름 | 별칭 |
|---|---|---|
| CVE-2017-5753 | 경계 검사 우회 (Bounds Check Bypass) | Spectre V1 |
| CVE-2017-5715 | 분기 대상 주입 (Branch Target Injection) | Spectre V2 |
| CVE-2017-5754 | 불량 데이터 캐시 로드 (Rogue Data Cache Load) | Meltdown |
| CVE-2018-3640 | 불량 시스템 레지스터 읽기 (Rogue System Register Read) | 변종 3a |
| CVE-2018-3639 | 추측 저장 우회 (Speculative Store Bypass) | 변종 4, SSB |
| CVE-2018-3615 | L1 터미널 오류 (L1 Terminal Fault) | Foreshadow (SGX) |
| CVE-2018-3620 | L1 터미널 오류 (L1 Terminal Fault) | Foreshadow-NG (OS/SMM) |
| CVE-2018-3646 | L1 터미널 오류 (L1 Terminal Fault) | Foreshadow-NG (VMM) |
| CVE-2018-12126 | 마이크로아키텍처 저장 버퍼 데이터 샘플링 (Microarchitectural Store Buffer Data Sampling) | MSBDS, Fallout |
| CVE-2018-12127 | 마이크로아키텍처 로드 포트 데이터 샘플링 (Microarchitectural Load Port Data Sampling) | MLPDS, RIDL |
| CVE-2018-12130 | 마이크로아키텍처 필 버퍼 데이터 샘플링 (Microarchitectural Fill Buffer Data Sampling) | MFBDS, ZombieLoad |
| CVE-2018-12207 | 페이지 크기 변경 시 기계 검사 예외 (Machine Check Exception on Page Size Changes) | iTLB Multihit, No eXcuses |
| CVE-2019-11091 | 마이크로아키텍처 데이터 샘플링 비캐시 가능 메모리 (Microarchitectural Data Sampling Uncacheable Memory) | MDSUM, RIDL |
| CVE-2019-11135 | TSX 비동기 중단 (TSX Asynchronous Abort) | TAA, ZombieLoad V2 |
| CVE-2020-0543 | 특수 레지스터 버퍼 데이터 샘플링 (Special Register Buffer Data Sampling) | SRBDS, CROSSTalk |
| CVE-2022-21123 | 공유 버퍼 데이터 읽기 (Shared Buffers Data Read) | SBDR, MMIO Stale Data |
| CVE-2022-21125 | 공유 버퍼 데이터 샘플링 (Shared Buffers Data Sampling) | SBDS, MMIO Stale Data |
| CVE-2022-21166 | 장치 레지스터 부분 쓰기 (Device Register Partial Write) | DRPW, MMIO Stale Data |
| CVE-2022-29900 | 반환 명령어를 이용한 임의 추측 코드 실행 (Arbitrary Speculative Code Execution with Return Instructions) | Retbleed (AMD) |
| CVE-2022-29901 | 반환 명령어를 이용한 임의 추측 코드 실행 (Arbitrary Speculative Code Execution with Return Instructions) | Retbleed (Intel), RSBA |
| CVE-2022-40982 | 수집 데이터 샘플링 (Gather Data Sampling) | Downfall, GDS |
| CVE-2023-20569 | 반환 주소 보안 (Return Address Security) | Inception, SRSO |
| CVE-2023-20588 | AMD 0으로 나누기 추측 데이터 누출 (AMD Division by Zero Speculative Data Leak) | DIV0 |
| CVE-2023-20593 | 프로세스 간 정보 누출 (Cross-Process Information Leak) | Zenbleed |
| CVE-2023-23583 | 중복 접두사 문제 (Redundant Prefix Issue) | Reptar |
| CVE-2023-28746 | 레지스터 파일 데이터 샘플링 (Register File Data Sampling) | RFDS |
| CVE-2024-28956 | 간접 대상 선택 (Indirect Target Selection) | ITS |
| CVE-2024-36350 | 일시적 스케줄러 공격, 저장 큐 (Transient Scheduler Attack, Store Queue) | TSA-SQ |
| CVE-2024-36357 | 일시적 스케줄러 공격, L1 (Transient Scheduler Attack, L1) | TSA-L1 |
| CVE-2025-40300 | VM-Exit 오래된 분기 예측 (VM-Exit Stale Branch Prediction) | VMScape |
| CVE-2024-45332 | 분기 권한 주입 (Branch Privilege Injection) | BPI |
| CVE-2025-54505 | AMD Zen1 부동소수점 나눗셈기 오래된 데이터 누출 (AMD Zen1 Floating-Point Divider Stale Data Leak) | FPDSS |
다음 항목들은 커널이 적극적으로 우회하는 ARM64 실리콘 정오표입니다. 이 항목에는 CVE가 할당되지 않았으며, ARM의 정오표 번호로만 추적됩니다. --errata <number> 또는 해당 --variant 니모닉을 사용하여 선택하세요.
| ID | 이름 | 영향받는 코어 |
|---|---|---|
| CVE-0001-0001 | 추측 AT TLB 손상 (Speculative AT TLB corruption) (정오표 1165522, 1319367, 1319537, 1530923) | Cortex-A55/A57/A72/A76 |
| CVE-0001-0002 | 추측 비특권 로드 (Speculative unprivileged load) (정오표 2966298, 3117295) | Cortex-A510/A520 |
| CVE-0001-0003 | MSR SSBS 비자기동기화 (MSR SSBS not self-synchronizing) (정오표 3194386 + 관련) | Cortex-A76/A77/A78/A78C/A710/A715/A720/A720AE/A725, X1/X1C/X2/X3/X4/X925, Neoverse-N1/N2/N3/V1/V2/V3/V3AE |
내가 위험한가요?
상황에 따라 아래 표는 특정 위치의 공격자가 특정 대상으로부터 데이터를 추출할 수 있는지 여부를 보여줍니다. "사용자 영역 → 커널" 열은 VM 내에서도 동일하게 적용됩니다 (VM 사용자 영역 vs VM 커널). 가상화 여부와 관계없이 동일한 CPU 메커니즘이 적용되기 때문입니다.