
redamon v6.2.5
AI 기반 에이전틱 레드팀 프레임워크로, 인간의 개입 없이 정찰부터 익스플로잇, 사후 익스플로잇까지 공격적 보안 운영을 자동화합니다.

세상이 알아채기 전에 숨겨진 것을 드러내라
정찰, 익스플로잇, 포스트 익스플로잇을 하나의 파이프라인으로 연결하고, 나아가 모든 발견 사항을 분류하고 코드 수정을 구현한 뒤 여러분의 저장소에 풀 리퀘스트를 열어주는 자율 AI 프레임워크입니다. 첫 패킷부터 병합된 패치까지, 모든 중요한 단계에서 사람의 감독 아래 이루어집니다.









법적 고지: 이 도구는 승인된 보안 테스트, 교육 목적, 그리고 연구 전용으로 제작되었습니다. 소유하지 않았거나 명시적인 서면 허가를 받지 않은 시스템을 스캔, 탐색 또는 공격하는 데 이 시스템을 절대 사용하지 마십시오. 무단 접근은 불법이며 법에 따라 처벌받을 수 있습니다. 이 도구를 사용함으로써 귀하는 자신의 행동에 대한 전적인 책임을 수락하게 됩니다. 전체 고지 읽기
🏆 대표 성과: RedAmon은 XBOW 웹 보안 벤치마크의 **101 / 104 (97.1%)**를 완전한 블랙박스로 해결합니다. 모든 해결에는 편집되지 않은 전체 원본 에이전트 세션 및 재현 가능한 단계별 워크스루가 함께 제공됩니다. 아무 행이나 열어서 플래그가 어떻게 무너졌는지, 도구 호출 하나하나까지 정확히 읽어볼 수 있습니다. 감사 가능하고, 한 줄 한 줄 검증할 수 있습니다. **XBOW 검증 벤치마크 스코어카드**를 참조하십시오.
📊 측정되고 자체 채점된 커버리지: **버그 바운티 커버리지 — 전체 분류 감사 (PDF, 124페이지)**는 RedAmon을 웹 버그 바운티 발견 사항의 397개 클래스 전체에 대해 한 줄씩 감사하며, 모든 판정 뒤에 있는 정확한 모듈, 스킬 또는 스캐너를 명시하고, 정찰 파이프라인과 에이전트 시스템을 각자의 역할 범위에 따라 별도로 채점합니다. 이 문서는 의도적으로 자기 비판적이어서, 커버된 것만큼이나 빠진 것도 분명히 기록합니다: 134개 클래스 완료, 210개 구축 백로그, 44개 의도적 제외, 모든 클래스에 대해 하나의 명시적 결정과 함께.
동적 멀티툴 병렬 정찰 파이프라인
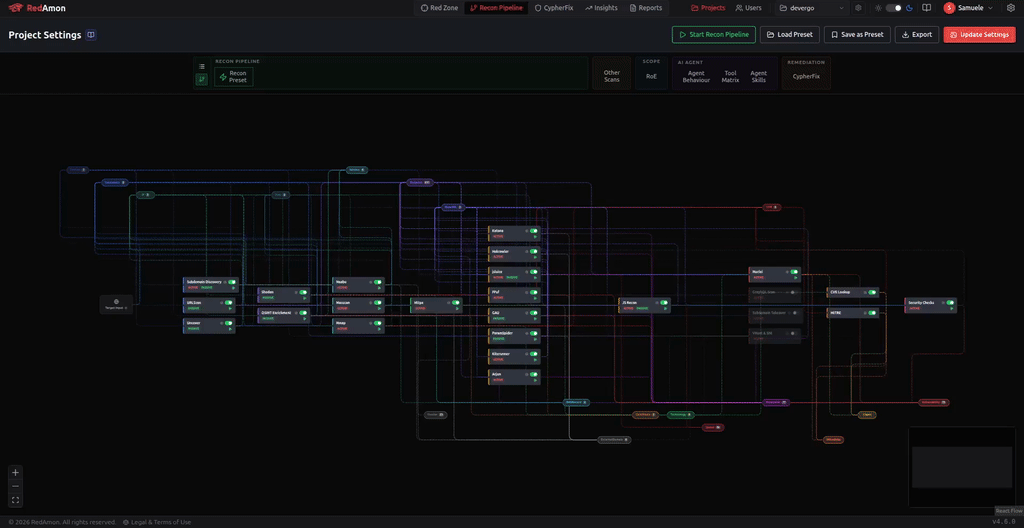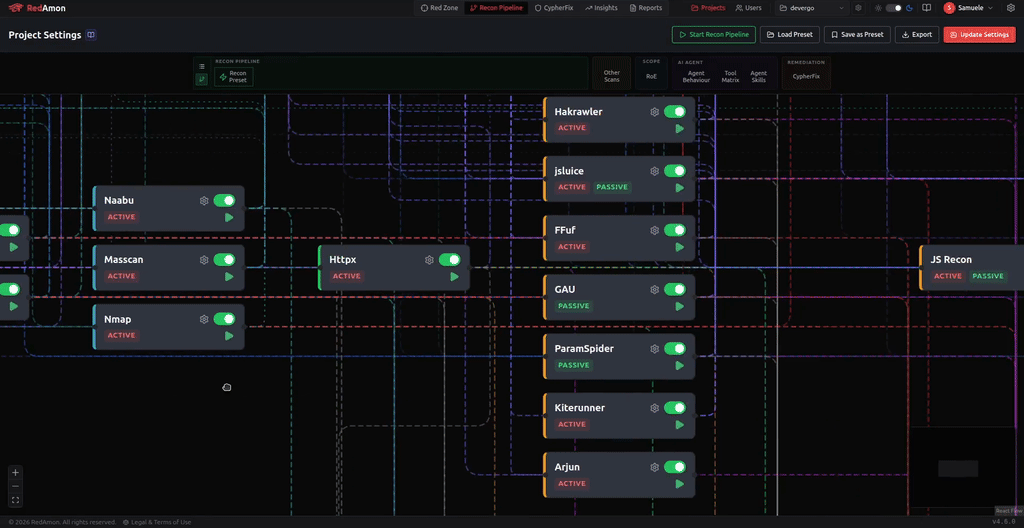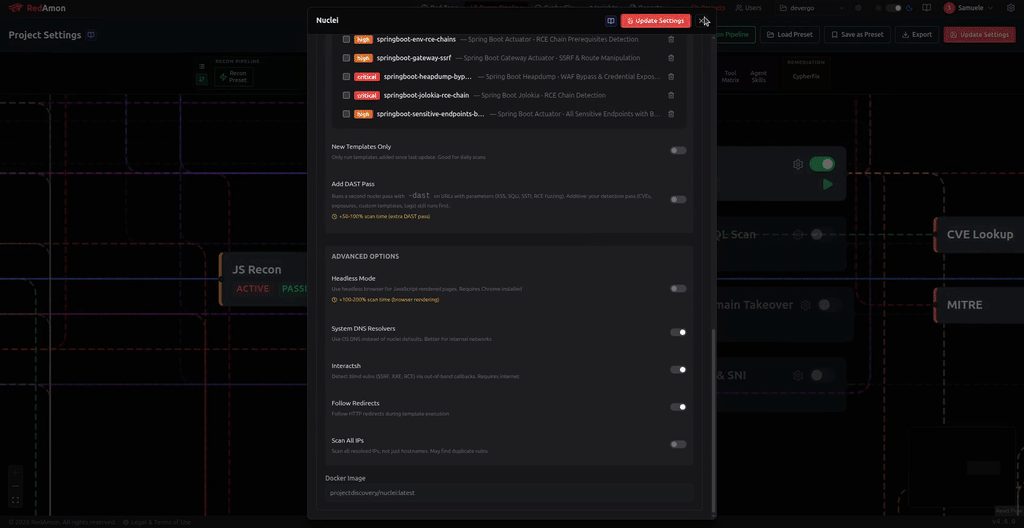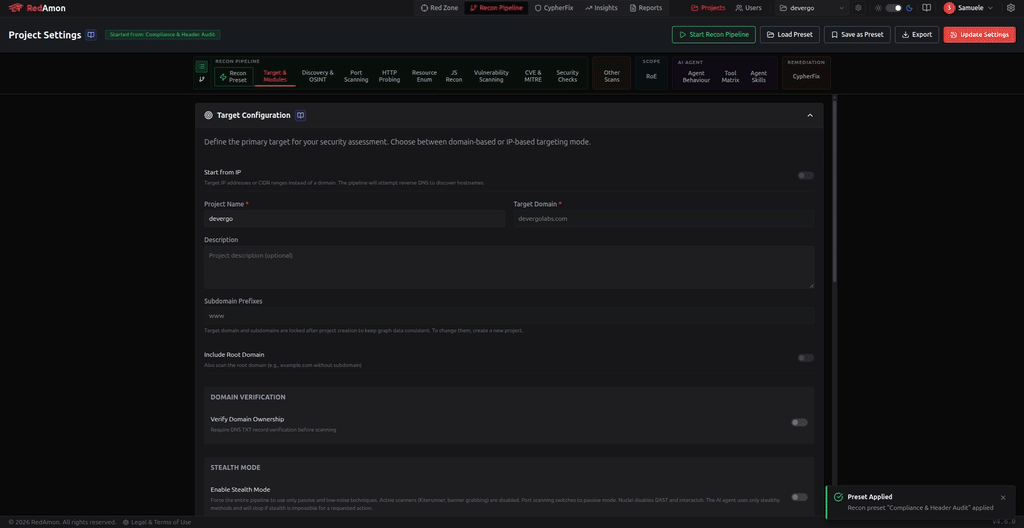
RedAmon은 여러 정찰 도구를 병렬로 실행하며, 각 도구가 결과를 실시간으로 공유 지식 그래프에 공급합니다. 도구들은 실행되고, 실시간 발견에 따라 범위를 조정하며, 수동 개입 없이 협력합니다. 전체 공격 표면 -- 서브도메인, 포트, 엔드포인트, 파라미터 -- 이 몇 시간이 아닌 몇 분 만에 구체화됩니다.
살아있는 지식 그래프로서의 정찰
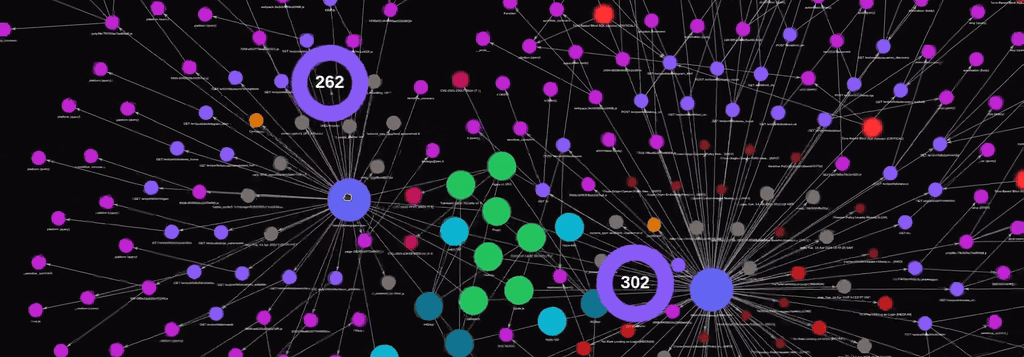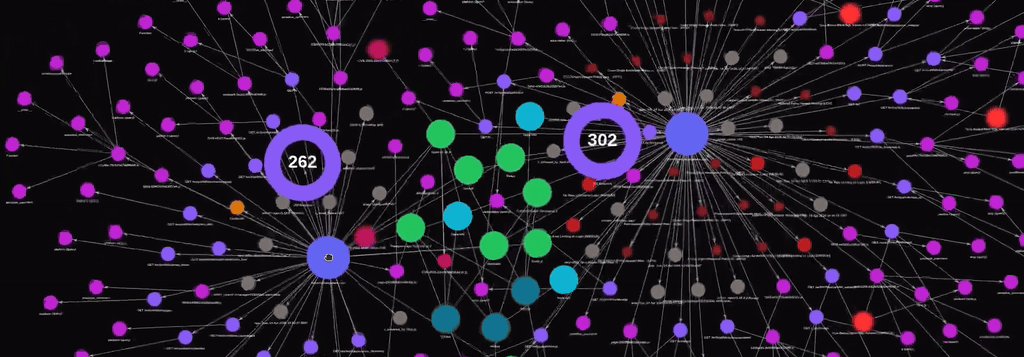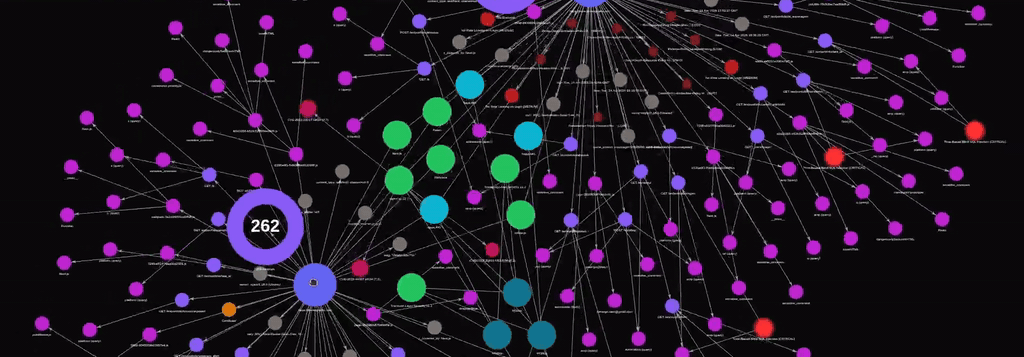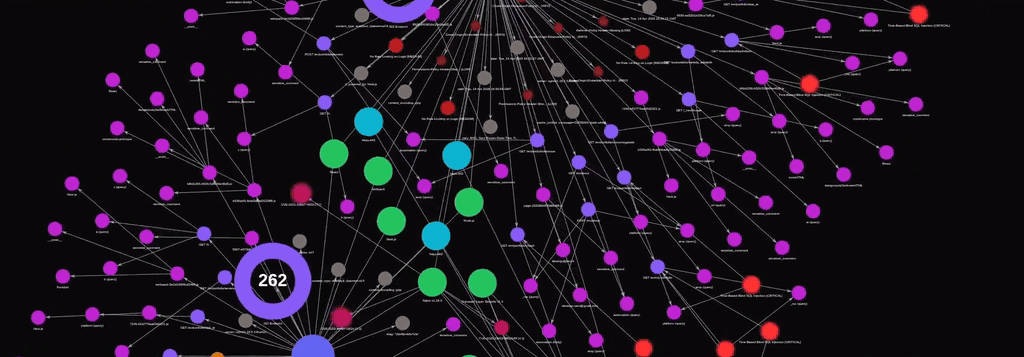
업계 표준 스캐너들을 연결하여 각 도구의 출력이 다음 도구로 공급되고, 그런 다음 단일 Neo4j 지식 그래프로 병합됩니다. 발견 사항은 중복 제거되고, 관계는 명시적이며, 에이전트는 자연어로 질의할 준비가 된 구조적이고 완전히 연결된 공격 표면을 물려받습니다.
공격이 방어를 만나다. 하나의 파이프라인, 완전한 가시성.
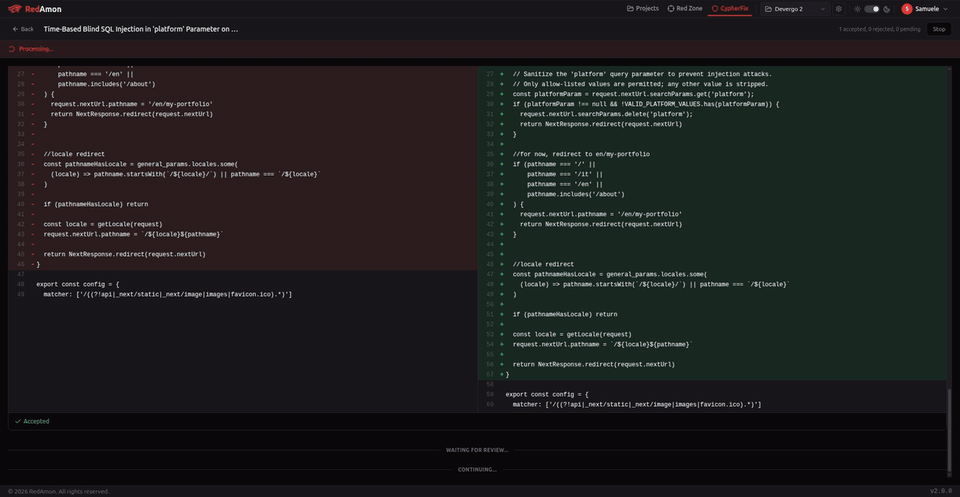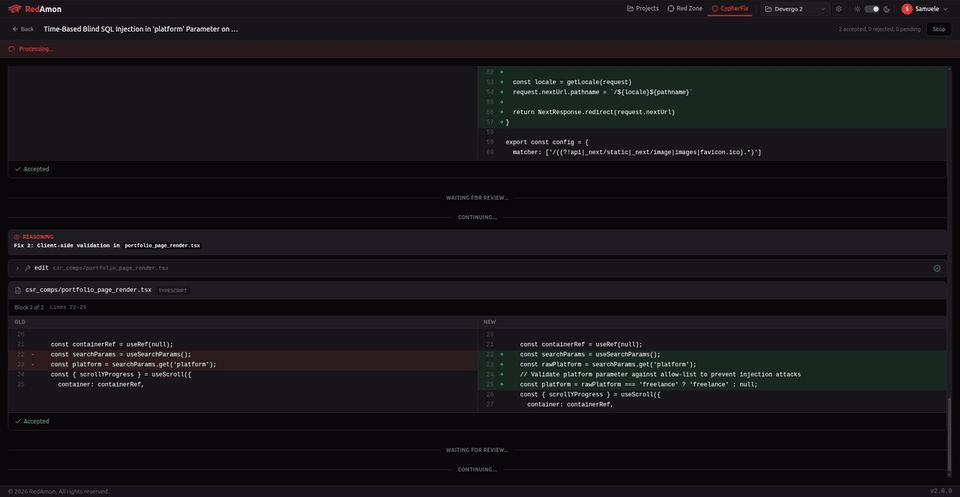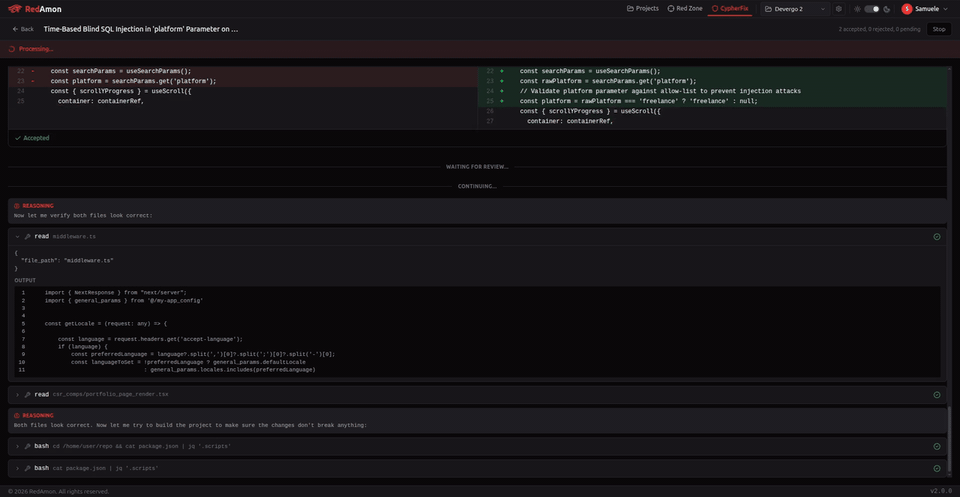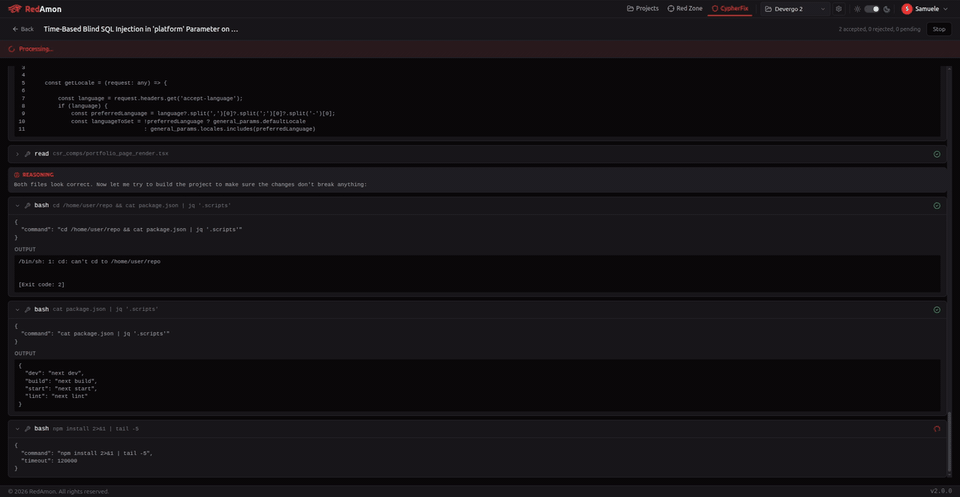
정찰 ➜ 익스플로잇 ➜ 포스트 익스플로잇 ➜ AI 분류 ➜ CodeFix 에이전트 ➜ GitHub PR
RedAmon은 취약점을 찾는 데서 멈추지 않고, 그것을 수정합니다. 파이프라인은 대상의 전체 공격 표면을 매핑하는 6단계 정찰 엔진으로 시작한 다음, CVE 익스플로잇 가능성을 검증하고, 자격 증명 정책을 테스트하며, 측면 이동 경로를 매핑하는 자율 AI 에이전트에게 제어권을 넘깁니다. 모든 발견 사항은 Neo4j 지식 그래프에 기록됩니다. 공격 단계가 완료되면 CypherFix가 이어받습니다: AI 분류 에이전트가 수백 개의 발견 사항을 상호 연관시키고, 중복을 제거하며, 익스플로잇 가능성에 따라 순위를 매깁니다. 그런 다음 CodeFix 에이전트가 여러분의 저장소를 복제하고, 11개의 코드 인식 도구로 코드베이스를 탐색하며, 표적화된 수정을 구현하고, 검토 및 병합 준비가 된 GitHub 풀 리퀘스트를 엽니다.
로드맵 및 커뮤니티 기여
우리는 커뮤니티 기여를 위해 열려 있는 예정 기능들을 담은 공개 **프로젝트 보드**를 유지 관리합니다. 작업을 선택하고 PR을 제출하세요!
기여하고 싶으신가요? 시작 방법은 CONTRIBUTING.md를 참조하십시오.
메인테이너
 Samuele Giampieri: 창시자, 메인테이너 및 AI 플랫폼 아키텍트 15년 이상의 프리랜서 경험과 엔터프라이즈 규모의 AI 에이전트 시스템을 포함해 30개 이상의 프로젝트를 프로덕션에 출시한 AI 플랫폼 아키텍트 및 풀스택 리드입니다. AWS 인증(DevOps Engineer, ML Specialty) 및 IBM 인증 AI 엔지니어입니다. 딥러닝, NLP, 컴퓨터 비전, 그리고 LangChain/LangGraph를 활용한 AI 에이전트 시스템에 걸친 엔드투엔드 ML 솔루션을 설계합니다. LinkedIn · GitHub · Devergo Labs  같은 창시자의 작품: Pathbreak - Agentic Cloud Security 공격 경로를 보라. 그런 다음 무너뜨려라. Pathbreak는 위협 행위자가 여러분의 클라우드 전반에서 악용할 실제 공격 경로를 발견하고 검증하는 에이전트형 클라우드 보안 플랫폼입니다. 대부분의 도구가 놓치는 컨트롤 플레인 체인을 잡아냅니다. Pathbreak - agentic cloud security pathbreak.io |
 Ritesh Gohil: 메인테이너 및 수석 보안 연구원 Workday의 사이버 보안 엔지니어로 웹, API, 모바일, 네트워크, 클라우드 침투 테스트 분야에서 7년 이상의 경험을 보유하고 있습니다. MITRE에 11개의 CVE를 게재했으며, Google(4회)과 Apple(6회)로부터 보안 감사 공로를 인정받았습니다. 200개 이상의 웹 및 모바일 애플리케이션을 보안했고 Exploit Database, Google Hacking Database, AWS Community에 기여했습니다. AWS Security Specialty, eWPTXv2, eCPPTv2, CRTP, CEH 자격증을 보유하고 있으며 레드 팀, 클라우드 보안, CVE 연구, 보안 아키텍처 검토 분야의 전문성을 갖추고 있습니다. LinkedIn · GitHub |
Anthropic 사이버 검증 프로그램: RedAmon을 만든 팀은 Anthropic의 **사이버 검증 프로그램**에서 승인을 받았습니다.
빠른 시작
사전 요구 사항
- Docker & Docker Compose v2+
- macOS: Docker Desktop에서 Settings → Resources의 Memory를 최소 4 GB(
--gvm사용 시 8 GB)로 높이십시오. 경로가 기본 File Sharing 목록 안에 있도록~/아래에 클론하십시오. - Windows: WSL2 백엔드를 사용하는 Docker Desktop으로,
/mnt/c/가 아닌 WSL2 파일 시스템 내부(~/)에서 실행하십시오.
- macOS: Docker Desktop에서 Settings → Resources의 Memory를 최소 4 GB(
이게 전부입니다. 호스트에 Node.js, Python 또는 보안 도구가 필요하지 않습니다.
최소 시스템 요구 사항
| 리소스 | OpenVAS 없이 | OpenVAS 포함 (전체 스택) |
|---|---|---|
| CPU | 2 코어 | 4 코어 |
| RAM | 4 GB | 8 GB (16 GB 권장) |
| 디스크 | 80 GB 여유 | 110 GB 여유 |
OpenVAS 없이 실행하면 7개의 컨테이너가 실행됩니다: webapp, postgres, neo4j, agent, kali-sandbox, recon-orchestrator, 그리고 docker-broker(정찰 오케스트레이터가 생성한 스캔 컨테이너가 통과하는 필터링 Docker 소켓 프록시로, 알려진 도구 이미지만 실행할 수 있도록 합니다). OpenVAS 포함은 4개의 런타임 컨테이너(gvmd, ospd-openvas, gvm-postgres, gvm-redis)와 취약점 피드(~170K+ NVT)를 위한 약 8개의 일회성 데이터 초기화 컨테이너를 추가합니다. 첫 실행 시 GVM 피드 동기화에 약 30분이 걸립니다. 동적 정찰 및 스캔 컨테이너는 운영 중 필요에 따라 생성되며 추가 리소스가 필요합니다.
실제 배포를 위한 디스크 용량 산정. 위 수치는 스택을 빌드하고 실행하기 위한 최소한입니다(고정 플랫폼 설치 공간: OpenVAS 없이 약 70 GB, 포함 시 약 95 GB - 공유 Kali 베이스 레이어를 중복 제거한 후 실제 온디스크 이미지 크기로 측정). 실제 인게이지먼트를 실행하는 상시 가동 서버의 경우 운영 데이터를 위한 약 100 GB의 여유 공간을 추가하십시오 - Neo4j 공격 그래프, 스캔 아티팩트/출력, Postgres, 컨테이너 로그 모두 사용량에 따라 증가합니다. 즉 OpenVAS 없이 200 GB, OpenVAS 포함 250 GB이며, 각각 운영을 위해 100 GB 이상의 여유 공간을 남깁니다. 전체 내역은 배포 가이드를 참조하십시오.
1. 클론 및 설치```bash
git clone https://github.com/samugit83/redamon.git cd redamon
Without GVM (lighter, faster startup):
./redamon.sh install
With GVM / OpenVAS (full stack, ~30 min first run):
./redamon.sh install --gvm
스크립트가 모든 이미지를 빌드하고 서비스를 시작합니다.

### 2. 관리자 계정 생성

설치가 끝날 때(그리고 관리자가 존재하지 않는 경우 `./redamon.sh up` 또는 `./redamon.sh update`를 실행할 때마다) 터미널에서 다음과 같은 프롬프트가 표시됩니다:```
[WARN] No admin user found. Let's create one.

  Admin name: Your Name
  Admin email: [email protected]
  Admin password: ********
  Confirm password: ********
- Admin name -- UI에 표시되는 이름 (예:
Admin, 본인 이름, 원하는 아무 이름). - Admin email --
http://localhost:3000/login에서 로그인하는 데 사용됩니다. - Admin password -- 최소 12자.
생성 후 **http://localhost:3000**을 열고 방금 설정한 이메일과 비밀번호로 로그인하세요.
프롬프트가 나타나지 않았나요? 무거운 첫 부팅(특히
--gvm또는 작은 VM)에서는 웹앱이 올라오는 데 시간이 걸려 자동 프롬프트가 건너뛰어질 수 있습니다. 다음 명령으로 언제든지 admin을 생성할 수 있습니다:./redamon.sh create-admin웹앱을 기다린 후 동일한 정보를 묻습니다. 다시 실행해도 안전합니다: 기존 admin의 이메일을 재사용하면 해당 비밀번호가 재설정되고, 새 이메일은 또 다른 admin을 추가합니다.
admin이 할 수 있는 일:
- 헤더의 사용자 드롭다운을 통해 모든 사용자 간 전환 (비밀번호가 없는 사용자 포함).
- 새 사용자 생성 (비밀번호 유무와 관계없이) 및
admin또는standard역할 할당. - 모든 사용자의 비밀번호 설정 또는 변경.
- 사용자 삭제 (본인 제외).
- 헤더 내비게이션에서 Users 관리 페이지 접근.
standard 사용자는 로그인(admin이 비밀번호를 설정한 경우), 자신의 비밀번호 변경, 그리고 자신의 범위 내에서 앱 사용만 가능합니다. 사용자 전환, 사용자 생성, 사용자 관리 접근은 할 수 없습니다.
admin 비밀번호를 잊어버린 경우 터미널에서 재설정하세요:```bash ./redamon.sh reset-password # reset an EXISTING user's password ./redamon.sh create-admin # create the first admin, or reset an admin by re-entering its email
관리자가 아직 없을 때는 `create-admin`을 사용하세요(이메일 기준으로 upsert됨). `reset-password`는 이미 존재하는 사용자만 업데이트합니다.

### 3. 구성

**http://localhost:3000/settings**(헤더의 톱니바퀴 아이콘)를 열어 모든 것을 구성하세요. `.env` 파일은 필요하지 않습니다.

- **LLM 제공자** -- OpenAI, Anthropic, OpenRouter, AWS Bedrock 또는 모든 OpenAI 호환 엔드포인트(Ollama, vLLM, Groq 등)의 API 키를 추가하세요. 각 제공자는 저장 전에 테스트할 수 있습니다. 프로젝트 설정의 모델 선택기는 구성된 제공자로부터 사용 가능한 모델을 **동적으로 가져옵니다**.
- **API 키** -- Tavily, Shodan, SerpAPI, NVD, Vulners, URLScan 및 위협 인텔리전스 키(Censys, FOFA, OTX, Netlas, VirusTotal, ZoomEye, CriminalIP)를 통해 확장된 에이전트 기능(웹 검색, OSINT, CVE 조회, 수동 위협 인텔리전스)을 활성화하세요. **Uncover 다중 엔진 검색** 키(Quake, Hunter, PublicWWW, HunterHow, Google, Onyphe, Driftnet)는 13개 검색 엔진에 걸쳐 대상 발견을 확장합니다 -- 공유 키(Shodan, Censys, FOFA 등)는 자동으로 재사용됩니다. **키 로테이션**을 지원합니다 -- 도구별로 여러 키를 구성하면 자동 라운드 로빈 로테이션으로 속도 제한을 피할 수 있습니다.
- **터널링** -- 리버스 셸 터널링을 위해 ngrok 또는 chisel을 구성하세요. 변경 사항은 컨테이너 재시작 없이 즉시 적용됩니다.

모든 설정은 데이터베이스에 사용자별로 저장됩니다. 자세한 설정 지침은 **[AI 모델 제공자](https://github.com/samugit83/redamon/wiki/AI-Model-Providers)** 위키 페이지를 참조하세요.

### 4. 웹앱 열기

**http://localhost:3000**으로 이동하세요 -- 프로젝트를 생성하고, 대상을 구성하고, 스캔을 시작하세요.

> 모든 기능에 대한 자세한 안내는 **[위키](https://github.com/samugit83/redamon/wiki)**를 확인하세요.
>
> 영상을 선호하시나요? YouTube의 **[제품 데모 재생목록](https://www.youtube.com/playlist?list=PLKBUWnoi9aaA)**에서 단계별 튜토리얼을 시청하세요.
>
> 문제가 있으신가요? **[문제 해결](https://github.com/samugit83/redamon/blob/master/docs/readmes/TROUBLESHOOTING.md)** 가이드 또는 **[위키 문제 해결](https://github.com/samugit83/redamon/wiki/Troubleshooting)** 페이지를 참조하세요.

### 관리 명령어

모든 수명 주기 관리는 단일 스크립트로 처리됩니다:

| 명령어 | 설명 |
|---------|-------------|
| `./redamon.sh install` | 경량 빌드 + 시작(GVM 없음, Knowledge Base 없음, Tavily 전용 웹 검색) |
| `./redamon.sh install --kbase` | 로컬 Knowledge Base와 함께 빌드 + 시작(약 4.4 GB 더 무거움) |
| `./redamon.sh install --gvm` | GVM/OpenVAS와 함께 빌드 + 시작 |

> 플래그는 결합할 수 있습니다: `./redamon.sh install --gvm --kbase`

| 명령어 | 설명 |
|---------|-------------|
| **`./redamon.sh update`** | **최신 버전을 가져오고, 변경된 서비스만 스마트 재빌드(설치 시 선택한 GVM/KB 설정 유지)** |
| `./redamon.sh up` | 서비스 시작(설치 시 GVM 및 KB 모드 자동 감지) |
| `./redamon.sh up dev` | 핫 리로드가 있는 개발 모드로 시작(GVM 및 KB 모드 자동 감지) |
| `./redamon.sh down` | 서비스 중지(데이터 유지) |
| `./redamon.sh status` | 실행 중인 서비스, 버전, GVM 모드, KB 상태 표시 |
| `./redamon.sh clean` | 컨테이너 + 이미지 제거, 데이터 유지 |
| `./redamon.sh create-admin` | 관리자 로그인 생성(또는 재설정) -- 설치 시 프롬프트가 나타나지 않은 경우 사용 |
| `./redamon.sh reset-password` | 터미널에서 기존 사용자의 비밀번호 재설정 |
| `./redamon.sh supply-chain-sync [ecosystems]` | 공급망 기능을 위한 오프라인 OSV 데이터베이스 채우기(기본값: `npm`; 예: `npm PyPI Go`) |
| `./redamon.sh purge` | 모든 데이터를 포함한 모든 항목 제거 |


### 새 버전으로 업데이트

다음만 실행하세요:```bash
./redamon.sh update
스크립트는 GitHub에서 최신 코드를 가져오고, 변경된 Dockerfile과 소스 파일을 감지하여 영향을 받은 이미지만 다시 빌드하고, 업데이트된 서비스를 재시작합니다. 데이터베이스, 스캔 결과, 보고서는 보존됩니다 -- 볼륨은 절대 삭제되지 않습니다.
릴리스에서 새로운 백그라운드 서비스가 추가될 때의 일회성 참고 사항.
update는 새로 가져온 스크립트를 재실행하므로 새로운 빌드/시작 규칙이 자동으로 적용됩니다 -- 하지만 이는 업데이트를 시작하는 스크립트 버전에만 해당됩니다. 이 자가 복구 기능이 도입되기 이전 버전에서 업데이트하는 경우(즉, 이 기능이 적용된 버전으로의 첫 업데이트),update직후에./redamon.sh up을 한 번 실행하여 새로 추가된 코어 서비스가 시작되도록 하세요:./redamon.sh update && ./redamon.sh up
up은 멱등성을 가집니다 -- 누락된 것만 시작하고 실행 중인 컨테이너는 그대로 둡니다. 이 일회성 단계 이후에는 일반./redamon.sh update가 모든 것을 자체적으로 처리합니다.
6.9 (저장소 재구성)를 넘어 업그레이드하는 경우. 6.9에서는 최상위 디렉터리들이
scanners/,services/,testing/,tooling/,docs/아래로 그룹화되었습니다.git pull은 추적되는 파일만 이동시키므로, git이 추적하지 않는 데이터 -- 지식베이스 인덱스, 과거 스캔 출력, 그리고 단일 호스트 배포용.env와 TLS 자료 -- 는 그렇지 않으면 이전 경로에 남겨지게 됩니다.update(그리고up/status)가 이를 자동으로 마이그레이션하고 무엇이 이동되었는지 출력합니다. 컨테이너가 root로 작성하여 이동할 수 없었던 파일이 있다면, 다음으로 마무리하세요:sudo ./redamon.sh migrate-layout
웹앱은 또한 자동으로 업데이트를 확인하고 새 버전이 있으면 UI에 알림을 표시합니다.
서버에 배포 (프로덕션)
위의 빠른 시작은 RedAmon을 localhost에서 로컬로 실행합니다. Linux 서버(EC2, DigitalOcean, Hetzner 또는 베어 메탈)에서 공유되고 인터넷에서 접근 가능한 인스턴스를 실행하려면 tooling/deploy/single-host/의 단일 호스트 배포를 사용하세요. 이는 노트북에서 SSH를 통해 redamon.sh를 구동하고, RedAmon이 기본적으로 생략하는 인터넷 대면 보안 계층으로 스택을 감쌉니다: nginx + TLS(Let's Encrypt), 호스트 방화벽, SSH 강화, fail2ban이 포함되며, 단일 공용 HTTPS 오리진을 통해 로그인 페이지만 접근 가능하고 나머지는 모두 루프백에 바인딩된 상태로 유지됩니다.```bash
cd tooling/deploy/single-host
cp .env.example .env # set HOST_IP, DOMAIN, SSH_KEY_PATH, OPERATOR_ALLOW_CIDRS,
# LETSENCRYPT_EMAIL, ADMIN_* ...
./deploy.sh init # first build takes 30-60 min, then log in at https:///
전체 안내: [Wiki: 서버에 배포하기](https://github.com/samugit83/redamon/wiki/Deploying-to-a-Server). 전체 참조: [tooling/deploy/single-host/README.md](https://github.com/samugit83/redamon/blob/master/tooling/deploy/single-host/README.md).

### 개발 모드

기여자 및 **Next.js 빠른 새로고침**을 사용한 활발한 개발을 위한 방법:```bash
./redamon.sh up dev           # auto-detects GVM mode from install
도구 이미지는 아직 존재하지 않는 경우 첫 실행 시 자동으로 빌드됩니다. dev 오버라이드는 프로덕션 webapp 이미지를 소스 코드가 볼륨 마운트된 dev 컨테이너로 교체합니다. 파일을 저장할 때마다 브라우저에서 즉시 핫 리로드가 트리거됩니다.
재빌드 vs 재시작 시점
| 변경된 항목 | 필요한 작업 |
|---|---|
webapp/src/ (프론트엔드 코드) | 없음 -- Next.js 핫 리로드가 dev 모드에서 처리합니다 |
agentic/*.py (에이전트 Python 코드) | docker compose build agent && docker compose up -d agent (소스가 이미지에 포함되어 있으므로 restart만으로는 .py 변경 사항을 반영하지 못합니다) |
recon_orchestrator/*.py | docker compose restart recon-orchestrator |
mcp/servers/*.py (MCP 서버) | docker compose restart kali-sandbox |
agentic/Dockerfile 또는 agentic/requirements.txt | docker compose build agent && docker compose up -d agent |
recon_orchestrator/Dockerfile 또는 해당 requirements.txt | docker compose build recon-orchestrator && docker compose up -d recon-orchestrator |
mcp/kali-sandbox/Dockerfile | docker compose build kali-sandbox && docker compose up -d kali-sandbox |
webapp/Dockerfile 또는 webapp/package.json | docker compose build webapp && docker compose up -d webapp |
recon/Dockerfile | docker compose --profile tools build recon |
scanners/gvm_scan/Dockerfile | docker compose --profile tools build vuln-scanner |
scanners/github_secret_hunt/Dockerfile | docker compose --profile tools build github-secret-hunter |
scanners/trufflehog_scan/Dockerfile (Secret Multiscanner) | docker compose --profile tools build trufflehog-scanner |
scanners/baddns_scan/Dockerfile 또는 scanners/baddns_scan/entrypoint.sh | docker compose --profile tools build baddns-scanner |
scanners/wcvs/Dockerfile (웹 캐시 포이즈닝 엔진) | docker compose --profile tools build wcvs |
scanners/supply_chain_scan/Dockerfile (L1 스캐너) | docker compose --profile tools build supply-chain |
scanners/supply_chain_analyzer/ (DIRTY 분석기; entrypoint가 이미지에 포함됨) | docker compose --profile tools build supply-chain-analyzer |
docker-compose.yml | docker compose up -d (영향받는 컨테이너를 다시 생성합니다) |
prisma/schema.prisma | docker compose exec webapp npx prisma db push |
단일 서비스 재빌드:```bash docker compose build # Rebuild one image docker compose up -d --no-deps # Restart only that service
**일반적인 개발 명령어:**```bash
docker compose ps                                 # Check service status
docker compose logs -f <service>                  # Follow logs for a service
docker compose down                               # Stop all (preserves volumes)
docker compose --profile tools down --rmi local   # Remove built images
docker compose --profile tools down --rmi local --volumes --remove-orphans  # Full cleanup
디스크 공간 회수:```bash
docker system df # Show Docker disk usage (add -v for per-image breakdown)
docker image prune -f # Remove dangling images (auto-run by ./redamon.sh install and update)
docker builder prune -f # Drop unused build cache (auto-run after every successful build; opt out with REDAMON_NO_AUTO_PRUNE=1)
docker builder prune -af # Drop ALL build cache, including what the current images reuse -- frees no extra disk and makes the next rebuild cold
docker container prune -f # Remove stopped containers
> 완전한 개발 참조 자료 -- 핫 리로드 규칙, 일반적인 명령어, 중요한 규칙, AI 지원 코딩 가이드라인 -- 는 **[개발자 가이드](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.DEV.md)** 를 참조하세요.

---

### 지식 베이스 (RAG 강화 웹 검색)

에이전트의 `web_search` 도구에는 로컬 **지식 베이스**가 포함되어 있습니다 -- 이는 Tavily 웹 검색으로 폴백하기 전에 선별된 보안 데이터셋(GTFOBins, LOLBAS, OWASP WSTG, NVD CVE, ExploitDB, Nuclei 템플릿, 에이전트 스킬 문서)을 검색하는 RAG 파이프라인입니다. KB가 높은 신뢰도의 일치 항목을 반환하면 Tavily를 완전히 건너뛰어 더 빠르고 오프라인에서도 작동하는 결과를 제공합니다.

**작동 방식:** KB가 활성화되면 `install` / `up` / `update`가 경량 KB 인덱스(CPU에서 10-15분 동안 약 1,200개 청크)를 빌드합니다. 쿼리 시점에 에이전트는 하이브리드 검색 파이프라인(FAISS 벡터 검색 + Neo4j 전문 검색)을 실행하고, 크로스 인코더로 재순위화한 후 신뢰도 임계값을 확인합니다. 점수가 충분히 높으면 결과는 로컬 KB에서 나옵니다. 그렇지 않으면 Tavily로 폴백하거나 둘 다 병합합니다.

**기본 동작:** KB는 **옵트인**입니다. `./redamon.sh install`은 경량 설치(약 4.4 GB 더 가벼움, Tavily 전용 웹 검색)를 생성합니다. 로컬 KB를 활성화하려면 `--kbase`를 전달하세요:```bash
./redamon.sh install --kbase
--kbase로 처음 설치할 때 RedAmon은 하드웨어(GPU / CPU / API)를 감지하고 빠른 시작 프로필을 제안합니다. 선택 사항은 유지되므로 이후 update / up 명령은 플래그를 다시 전달하지 않아도 이를 따릅니다.
API 임베딩으로 수집 속도 향상: 기본적으로 임베딩은 CPU/GPU에서 로컬로 실행됩니다. CPU만 있는 머신에서는 대규모 데이터셋(ExploitDB, NVD)이 몇 시간이 걸릴 수 있습니다. 템플릿에서 .env 파일을 생성하여 임베딩을 외부 API로 오프로드할 수 있습니다:```bash
cp .env.example .env
그런 다음 `.env`에서 임베딩 API를 구성합니다:

| 변수 | 기본값 | 설명 |
|----------|---------|-------------|
| `KB_EMBEDDING_USE_API` | `false` | 로컬 모델 대신 API 기반 임베딩을 사용하려면 `true`로 설정 |
| `KB_EMBEDDING_API_BASE_URL` | *(비어 있음 = OpenAI)* | 모든 OpenAI 호환 엔드포인트 (Ollama, vLLM, LiteLLM, Together AI, Azure) |
| `KB_EMBEDDING_API_KEY` | *(비어 있음)* | 임베딩 제공자용 API 키 |
| `KB_EMBEDDING_API_MODEL` | `text-embedding-3-small` | 모델 이름 (제공자별로 다름) |
| `NVD_API_KEY` | *(비어 있음)* | CVE 수집 속도를 10배 높여주는 무료 NVD API 키 |

Ollama 사용 예시 (무료, 로컬, API 키 비용 없음):```bash
KB_EMBEDDING_USE_API=true
KB_EMBEDDING_API_BASE_URL=http://host.docker.internal:11434/v1
KB_EMBEDDING_API_KEY=ollama
KB_EMBEDDING_API_MODEL=nomic-embed-text
중요: 수집과 쿼리는 동일한 모델을 사용해야 합니다. 모델을 전환하는 경우 인덱스를 다시 빌드하세요:
make -C services/knowledge_base kb-rebuild-lite MODE=docker
KB 관리:```bash ./redamon.sh kb build lite # Build with lite profile (~30-60s with API) ./redamon.sh kb build standard # Add NVD CVEs ./redamon.sh kb update nvd # Incremental NVD refresh ./redamon.sh kb stats # Show index statistics ./redamon.sh kb rebuild lite # Wipe and rebuild from scratch
> 전체 기술 문서(쿼리 파이프라인, 데이터 소스, 수집 프로필, 스코어링, 보안 모델)는 **[Knowledge Base Technical Reference](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.KBASE.md)** 또는 **[Wiki: Knowledge Base & Web Search](https://github.com/samugit83/redamon/wiki/Knowledge-Base-Web-Search)**를 참조하세요.

---

## 목차

- [전체 Wiki 문서](https://github.com/samugit83/redamon/wiki)
- [개요](#overview)
- [엔터프라이즈를 위해 설계, 보안 중심 설계](#built-for-enterprise-secure-by-design)
- [보안 및 위협 모델](#security--threat-model)
- [주요 기능](#feature-highlights)
- [시스템 아키텍처](#system-architecture)
- [구성 요소](#components)
- [문서](#documentation)
- [문제 해결](#troubleshooting)
- [RedAmon HackLab](#redamon-hacklab)
- [커뮤니티 쇼케이스](#community-showcase)
- [법적 고지](#legal)

---

## 개요

RedAmon은 자동화된 정찰, AI 기반 익스플로잇, 그래프 기반 인텔리전스를 하나의 엔드투엔드 공격 보안 파이프라인으로 연결하는 모듈식 컨테이너화된 침투 테스트 프레임워크입니다. 모든 구성 요소는 Docker 내부에서 실행되며(호스트에 도구를 설치하지 않음) 잘 정의된 API를 통해 통신하므로 각 계층이 독립적으로 발전할 수 있습니다.

이 플랫폼은 여섯 가지 핵심 축을 중심으로 구축되었습니다:

| 축 | 수행하는 작업 |
|--------|-------------|
| **정찰 파이프라인** | 대상의 전체 공격 표면을 매핑하는 **병렬화된 팬아웃 / 팬인** 스캔 파이프라인으로, 단일 도메인, **IP 주소 / CIDR 범위**, 또는 순차적으로 스캔되는 여러 도메인의 **도메인 배치**에서 시작하여 서브도메인 탐색(5개 동시 도구), 포트 스캔, Nmap 서비스 탐지 및 NSE 취약점 스크립트, HTTP 프로빙, 리소스 열거, 취약점 탐지를 수행합니다. 독립적인 모듈은 `ThreadPoolExecutor`를 통해 동시에 실행되고, 그래프 DB 업데이트는 백그라운드 스레드에서 이루어지며, 결과는 풍부하고 쿼리 가능한 그래프로 저장됩니다. 독립형 GVM 네트워크 스캔, GitHub 시크릿 헌팅, Secret Multiscanner 심층 시크릿 스캔 모듈로 보완됩니다. |
| **AI 에이전트 오케스트레이터** | 그래프를 추론하고, MCP를 통해 보안 도구를 선택하며, 정보 수집 / 익스플로잇 / 포스트 익스플로잇 단계를 전환하고, 채팅을 통해 실시간으로 조종할 수 있는 LangGraph 기반 자율 에이전트입니다. |
| **공격 표면 그래프** | 17개 노드 유형과 20개 이상의 관계 유형을 가진 Neo4j 지식 그래프로, 모든 발견 사항에 대한 단일 진실 공급원이자 AI 에이전트가 모든 결정 전에 쿼리하는 주요 데이터 소스입니다. |
| **EvoGraph** | 공격 수명 주기 전반에 걸쳐 모든 단계, 발견 사항, 결정, 실패를 추적하는 Neo4j의 지속적이고 진화하는 공격 체인 그래프로, 정찰 그래프를 연결하고 세션 간 인텔리전스 축적을 가능하게 합니다. |
| **CypherFix** | 자동화된 취약점 교정 파이프라인: 한 번의 트리아지 실행으로 그래프의 모든 발견 사항을 고정된 위험 모델로 점수화하고, 동일한 수정 사항을 공유하는 항목을 그룹화하며, LLM이 각 항목의 근거를 확인하고, 그룹당 하나의 수정 항목을 작성합니다. 그런 다음 CodeFix 에이전트가 대상 저장소를 복제하고, 11개의 코드 도구를 사용하는 ReAct 루프로 수정 사항을 구현하고, GitHub 풀 리퀘스트를 엽니다. |
| **프로젝트 설정 엔진** | Naabu 스레드 수부터 Nuclei 심각도 필터, 에이전트 승인 게이트에 이르기까지 모든 도구의 동작을 제어하는 500개 이상의 프로젝트별 매개변수(웹앱 UI를 통해 노출됨)입니다. |

---

## 엔터프라이즈를 위해 설계, 보안 중심 설계

RedAmon은 단순한 연구자의 노트북이 아니라 실제 보안 조직에 바로 도입될 수 있도록 설계되었습니다.

- **보안 중심 설계, STRIDE 위협 모델링.** 전체 플랫폼은 STRIDE에 따라 엔드투엔드로 평가되고 독립적으로 검증된 단계별로 강화됩니다: 코드 수준의 권한 분리, 호스트 소켓 앞의 필터링 Docker 브로커, 실패 시 차단되는 인증, SSRF 이그레스 가드, 시크릿 마스킹, 추가 전용 감사 추적, 그리고 정부, 군사, 정부 간 기관 대상을 차단하는 비활성화 불가능한 가드레일. [Security Posture](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.SECURITY_POSTURE.md) 및 [Threat Model](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.TM.SYSTEM_OVERVIEW.md)을 참조하세요.
- **완전히 격리되고 컨테이너화됨.** 모든 도구, 스캐너, 에이전트는 호스트 수준 실행 없이 자체 컨테이너에서 실행됩니다. 스캔 작업은 자체 파일 시스템과 네트워크 네임스페이스를 가진 임시 형제 컨테이너로 생성된 후 완료 시 제거되어 호스트를 깨끗하게 유지하고 모든 익스플로잇의 피해 범위를 억제합니다.
- **거버넌스 및 멀티테넌시.** 관리자 및 표준 역할을 갖춘 다중 사용자 / 다중 프로젝트 테넌시, 모든 노드에 대한 DB 수준의 `user_id + project_id` 범위 지정, 교전 규칙(Rules-of-Engagement) 시행, 휴먼 인 더 루프 승인 게이트, 500개 이상의 프로젝트별 설정은 팀에게 엔터프라이즈 교전에 필요한 제어 권한을 제공합니다.

**한 번의 명령으로 서버에 배포.** 로컬 `localhost`를 넘어, RedAmon은 공유되고 인터넷에서 접근 가능한 인스턴스를 구축하고 스택을 nginx + TLS(Let's Encrypt), 호스트 방화벽, SSH 강화, fail2ban으로 감싸 단일 공용 HTTPS 오리진을 노출하는 강화된 [단일 호스트 배포](https://github.com/samugit83/redamon/blob/master/tooling/deploy/single-host)를 제공합니다:```bash
cd tooling/deploy/single-host
cp .env.example .env      # set DOMAIN, HOST_IP, SSH_KEY_PATH, ADMIN_* ...
./deploy.sh init          # builds the full stack and brings it up over SSH
전체 워크스루: Wiki: Deploying to a Server.
보안 및 위협 모델
RedAmon은 공격용 소프트웨어이므로, 우리는 RedAmon이 다른 대상에게 요구하는 기준을 RedAmon 자신에게도 적용합니다. RedAmon은 설계 단계부터 안전하게(secure by design) 엔지니어링되었으며, STRIDE 방법론(Spoofing, Tampering, Repudiation, Information disclosure, Denial of service, Elevation of privilege)에 따라 처음부터 끝까지 평가되었고, 발견된 사항은 순차적이고 독립적으로 검증된 웨이브 단위로 수정되었습니다.
이것은 마케팅 문구가 아닙니다. 직접 읽어보실 수 있는, 공개된 증거 기반 분석에 근거합니다:
- Security Posture - 전체 심층 방어(defense-in-depth) 통제 카탈로그: 구현된 모든 계층을 코드에 매핑한 문서.
- Threat Model - 분석의 기반이 된 자산, 신뢰 경계, 데이터 흐름, 진입점, 네트워크 표면.
구현된 주요 사항:
- 코드 수준의 권한 분리. 대상과 맞닿는 워커는 가장 신뢰도가 낮은 컴포넌트이며 어떤 시크릿도 보유하지 않습니다. 필터링 docker-broker가 오케스트레이터와 호스트 Docker 소켓 사이에 위치합니다(이미지 허용 목록,
--privileged, 호스트 루트 바인드, 위험한 capability 거부). - 두 가지 배포 형태, 하나의 신뢰 모델. 로컬(백엔드가 loopback에 바인딩)과 nginx + TLS, 운영자 게이트, 로그인 속도 제한, 단일 공개 오리진을 추가한 강화된 public-internet deploy.
- 기본적으로 fail-closed. 설정되지 않은 인증 토큰은 서비스 대신 거부하고, 기본 데이터베이스 자격 증명은 거부 및 교체되며, WebSocket은 서명된 티켓과 서버 측 동일 출처 검사를 요구하고, 모든 요청은 인증된 소유자 범위로 제한됩니다(사용자별 접근 제어 및 열거 방지 404).
- 심층 방어. SSRF 이그레스 가드, 로그 내 시크릿 마스킹, 추가 전용(append-only) 감사 추적, 컨테이너 탈출 강화, 압축 해제 및 동시성 상한, 공급망 고정(sha256 + commit 핀).
- 비활성화할 수 없는 하드 가드레일이 설정과 무관하게 정부, 군사, 정부 간 기관 대상을 차단합니다.
- 검증된, 릴리스 게이트 방식의 수정. 수정 사항은 순차적 웨이브로 배포되며, 각 웨이브는 패치 전후의 실제 익스플로잇 재현을 통해 독립적으로 검증됩니다. Changelog의 보안 항목을 참조하세요.
취약점을 발견하셨나요? 비공개 제보는 Security Policy를 참조하세요.
주요 기능
정찰 파이프라인
Kali Linux 컨테이너 내부에서 실행되는 완전 자동화된 엔드투엔드 외부 공격 표면 매퍼입니다. 하나의 입력(루트 도메인, 서브도메인 목록, IP/CIDR 범위, 또는 도메인별로 호스트 이름을 그룹화하여 한 그룹씩 단일 그래프로 스캔하는 Domain 배치)을 주면, 파이프라인은 대상에 대한 완전하고 구조화된 그림을 반환합니다: 모든 서브도메인, 모든 라이브 호스트, 모든 열린 포트, 기술 스택을 포함한 모든 HTTP 서비스, 크롤링된 모든 엔드포인트와 발견된 파라미터, 대상이 취약할 가능성이 있는 모든 CVE, 그리고 GraphQL API, 서브도메인 탈취, 리버스 프록시 뒤의 숨겨진 가상 호스트, 웹 캐시 포이즈닝 및 기만, 그리고 헤더 / 파비콘 / 타이틀 / 경로 / 파라미터 이름 시그니처를 사용해 AI 런타임 / 벡터 DB / LLM 프론트엔드 / 프록시 / MCP 서버 / 채팅 / 완성 / 임베딩 / RAG 엔드포인트와 프롬프트 주입 가능 파라미터를 태깅한 뒤 전용 AI Surface Recon 모듈(무해한 채팅 형태 프로브, MCP 핸드셰이크 + 도구 포이즈닝 스캔, 벡터 DB 읽기 — LLM 호출 없음)로 능동적으로 확인하는 Adversarial AI Surface 계층을 위한 전용 스캐너가 포함됩니다.
모든 것은 팬아웃 / 팬인 아키텍처로 실행됩니다: 각 단계는 작업이 허용하는 만큼 많은 도구를 병렬로 실행한 뒤, 다음 단계가 시작되기 전에 수렴합니다. 40개 이상의 업계 도구가 하나의 조정된 워크플로로 통합되며, 와일드카드 DNS 포이즈닝은 puredns로 자동 필터링되고, 스텔스 모드는 능동 프로빙이 금지된 경우 전체 파이프라인을 수동 소스만으로 실행합니다. 발견 사항은 백그라운드 스레드에서 Neo4j 지식 그래프로 스트리밍되므로 스캔이 데이터베이스 쓰기로 인해 차단되지 않으며, 원시 JSON은 다운로드용으로 보존됩니다. 도구별 상세 분석은 아래 매트릭스에 있습니다.

정찰 파이프라인 도구 매트릭스
| Settings Tab | Phase | Tools | Type | Execution |
|---|---|---|---|---|
| Discovery & OSINT | Subdomain Discovery | crt.sh, HackerTarget, Subfinder, Amass, Knockpy | Passive* | 5 tools parallel |
| Wildcard Filtering | Puredns | Active | Sequential | |
| WHOIS + URLScan | python-whois, URLScan.io API | Passive | Parallel | |
| DNS Resolution | dnspython | Passive | 20 parallel workers | |
| OSINT Enrichment | Shodan / InternetDB | Passive | Parallel with port scan | |
| Uncover Expansion | ProjectDiscovery Uncover (13 engines: Shodan, Censys, FOFA, ZoomEye, Netlas, CriminalIP, Quake, Hunter, PublicWWW, HunterHow, Google, Onyphe, Driftnet) | Passive | Before port scan (GROUP 2b) | |
| Threat Intel Enrichment | Censys, FOFA, OTX (AlienVault), Netlas, VirusTotal, ZoomEye, CriminalIP | Passive | 7 tools parallel (GROUP 3b) | |
| Port Scanning | Port Scanning | Masscan, Naabu | Active / Passive | Both parallel (Naabu supports passive InternetDB mode) |
| Nmap Service Detection | Service Version Detection | Nmap (-sV, --script vuln) | Active | Sequential per target |
| Port Scanning | TLS Certificate Grab | tlsx: one handshake per open non-HTTP port (SMTPS 465, IMAPS 993, POP3S 995, LDAPS 636, FTPS 990, and any odd TLS port the port scan found), capturing issuer / SAN / validity / posture where httpx only reaches the five HTTPS ports it dials. In-scope SAN hostnames feed back as scan targets (apex-scoped, resolve-checked); optional JARM / JA3 fingerprints and TLS version / cipher enumeration | Active | After Nmap, before HTTP probing so discovered hostnames become probe targets (GROUP 3.6) |
| HTTP Probing | HTTP Probing | httpx | Active | Internal parallel |
| Tech Detection | Wappalyzer | Passive | Sequential (post-probe) | |
| Banner Grabbing | Custom (Python sockets: SSH, FTP, SMTP, MySQL, etc.) | Active | Parallel workers | |
| Resource Enum | Web Crawling | Katana, Hakrawler | Active | Parallel |
| Archive Discovery | GAU (Wayback, CommonCrawl, OTX) | Passive | Parallel with crawlers | |
| Parameter Mining | ParamSpider (Wayback CDX) | Passive | Parallel with crawlers | |
| JS Analysis | jsluice | Active | Sequential (post-crawl) | |
| Directory Fuzzing | FFuf | Active | Sequential (post-jsluice) | |
| Browser Crawling | ZAP Ajax Spider | Active | Sequential (post-FFuf), per-seed Docker containers in parallel | |
| Parameter Discovery | Arjun | Active / Passive | Methods parallel (GET/POST/JSON/XML) | |
| API Discovery | Kiterunner | Active | Sequential per wordlist | |
| Endpoint AI Classifier | Path + parameter classifier — tags Endpoint.ai_interface_type (llm-chat, llm-completion, llm-embedding, llm-tool-call, sse-stream, mcp, llm-graphql), is_ai_rag_ingest, Parameter.is_ai_prompt_injectable against catalogued AI signatures | Passive | Sequential (post-crawl) | |
| JS Recon | JS Secret Detection | 100 regex patterns + custom uploads | Passive | Parallel per file |
| Key Validation | 21 service validators (AWS, GitHub, Stripe, etc.) | Active | Rate-limited (1/sec/svc) | |
| Source Map Discovery | Comment, header, path probing | Active | Per JS file | |
| Dependency Confusion | npm registry check | Passive | Per scoped package | |
| Endpoint Extraction | REST, GraphQL, WebSocket, router patterns | Passive | Per JS file | |
| Framework Fingerprinting | 12 built-in + custom signatures | Passive | Per JS file | |
| DOM Sink Detection | 17 XSS/prototype pollution patterns | Passive | Per JS file | |
| Supply Chain Recon | Malicious Package Detection | Black-box harvest of the npm package set the target serves (source-map node_modules mining + import/require + Wappalyzer technologies), synthesized into a CycloneDX SBOM and verdicted against the offline OSV database. Writes Package + MalPackageFinding nodes, anchored to BaseURL via DEPENDS_ON. No new fetches (parses JS-recon output) | Passive (offline) | Post-JS-recon (GROUP 5.5) |
| AI Surface Recon | AI/LLM/MCP/Vector-DB Fingerprinting | Active confirmation of the surfaces the classifier flagged — chat-shape probes (dialect/streaming/latency), MCP handshake + tools/list + Cisco YARA tool-poisoning scan, OpenAPI/model-listing discovery, Julius YAML probe-pack engine, vector-DB confirmation reads (qdrant/chroma/weaviate/milvus). Writes Endpoint.ai_* / ai_mcp_*, Parameter.is_ai_prompt_injectable, confirmed Technology(ai-*), and MCP tool-poisoning Vulnerability nodes | Active (benign, no LLM calls) | Hosts parallel, workloads sequential (GROUP 5c / Phase 4.5) |
| AI Gauntlet | Broad LLM Scan | garak — 40 probe families (prompt injection, DAN jailbreaks, encoding bypass, data-leak replay, system-prompt extraction, toxicity, malware / exploit generation, package hallucination) | Active (offensive) | Offensive follow-up to recon; one-shot per probe, ASR per family, local-judge graded |
| Multi-Turn Jailbreaks | PyRIT — bounded conversational attacks (crescendo, skeleton-key, TAP, many-shot) | Active (offensive) | Multi-turn escalation, local attacker / judge model | |
| Quality + Safety Scan | Giskard — app-tailored detectors (prompt injection, information disclosure, hallucination, harmfulness, stereotypes, sycophancy, output formatting) | Active (offensive) | Test set generated from the app purpose, local judge | |
| Red-Team Eval | promptfoo — public attack datasets (Pliny, BeaverTails, HarmBench) + encoding strategies (base64, rot13, leetspeak, morse, pig latin) | Active (offensive) | Dataset eval, ASR per plugin, local judge | |
| Vulnerability Scanning | Vulnerability Scanning | Nuclei (9,000+ templates + DAST + custom template upload) | Active | Parallel with GraphQL Scan + Subdomain Takeover + VHost & SNI + Web Cache Poisoning + Origin Discovery (GROUP 6 Phase A) |
| GraphQL Security | GraphQL Security Testing | Endpoint discovery, introspection test, schema extraction, sensitive-field detection, graphql-cop (12 misconfig checks: alias/batch/directive DoS, GraphiQL, trace mode, GET/POST CSRF, field suggestions) | Active / Passive | Parallel with Nuclei + Subdomain Takeover + VHost & SNI + Web Cache Poisoning + Origin Discovery (GROUP 6 Phase A) |
| Subdomain Takeover | Subdomain Takeover Detection | Subjack (Apache-2.0 DNS-first fingerprints) + Nuclei takeover templates (http/takeovers/ + dns/) + BadDNS (AGPL-3.0 isolated sidecar: CNAME, NS, MX, TXT, SPF, DMARC, wildcard, NSEC, references, zonetransfer). Cross-tool dedup, 12+ auto-exploitable providers, confidence-scored confirmed / likely / manual_review verdicts | Active / Passive | Parallel with Nuclei + GraphQL Scan + VHost & SNI + Web Cache Poisoning + Origin Discovery (GROUP 6 Phase A) |
| VHost & SNI Enumeration | Hidden Virtual Host Discovery | Curl-only dual-layer probing: L7 Host-header overrides + L4 TLS SNI swaps via --resolve, baseline-comparison anomaly detection, 4-tier severity ladder (high for L7/L4 routing inconsistency, medium for internal-keyword matches, low/info for status/size deltas), 2,471-entry default wordlist + custom + graph-derived candidates, discovery feedback loop into httpx | Active | Parallel with Nuclei + GraphQL Scan + Subdomain Takeover + Web Cache Poisoning + Origin Discovery (GROUP 6 Phase A) |
| Web Cache Poisoning | Web Cache Poisoning & Deception | Two-engine detection: WCVS (Hackmanit, Docker-in-Docker) breadth sweep across 10+ technique classes (unkeyed-header poisoning, parameter cloaking, path/cache-key normalization, cache-key injection, web cache deception) then a RedAmon-native 5-phase confirmation (cache oracle with silent-cache frozen-Date fallback, isolated cache-buster, fingerprint-gated framework packs for Next.js/Nuxt/Remix, baseline→poison→clean persistence check, reflected + non-reflective differential detection). Confidence-scored Confirmed/Strong/Tentative tiers, min-confidence gate; benign .invalid canaries + isolated cache buckets so the real cache is never poisoned. Disabled by default | Active | Parallel with Nuclei + GraphQL Scan + Subdomain Takeover + VHost & SNI + Origin Discovery (GROUP 6 Phase A) |
| Origin Discovery | Origin-IP Discovery (CDN/WAF unmasking) | Finds the real origin server hidden behind a CDN/WAF by pivoting on the fingerprints the origin leaks: 44 non-CDN subdomain names, SPF/MX record IPs, crt.sh SANs, the favicon hash (mmh3), internet-wide scanners (Shodan/Censys/FOFA/ZoomEye/OTX/VirusTotal), and passive-DNS history (SecurityTrails/ViewDNS). It then confirms each candidate by fetching it directly and with a forged Host: header, scoring HTML 60% + TLS cert 25% + headers 15% (± status) against the fronted site. Fail-closed SSRF / CDN-range / current-resolution / RoE filters before any probe; per-scan keyed-search budget; per-target cache; never-raise; converges with the WAF-bypass finding via a tenant-scoped id. Disabled by default | Active / Passive | Parallel with Nuclei + GraphQL Scan + Subdomain Takeover + VHost & SNI + Web Cache Poisoning (GROUP 6 Phase A) |
| Security Checks | Security Checks | WAF bypass, direct IP access, TLS expiry, missing headers, cache-control | Active | Parallel workers |
| CVE & MITRE | CVE Enrichment | NVD API, Vulners API | Passive | Sequential |
| MITRE Enrichment | CWE / CAPEC mapping | Passive | Sequential |
*Amass can run in active mode when configured. Knockpy performs active DNS probing.
부분 정찰
전체 스캔을 다시 실행하지 않고 파이프라인의 단일 도구를 독립적으로 실행합니다. 프로젝트당 최대 12개의 부분 정찰을 병렬로 실행할 수 있으며, 각각 독립적인 로그, 중지 컨트롤, 상태 배지를 Graph 툴바와 Project Settings 헤더 양쪽에서 볼 수 있습니다. 각 도구 섹션에는 재생 버튼이 있어, 기존 그래프 데이터를 검토하고, 사용자 지정 대상(서브도메인, IP, 포트, URL)을 추가하고, 도구를 단독으로 실행할 수 있는 모달을 엽니다. 결과는 MERGE 연산을 사용해 Neo4j 그래프에 다시 병합됩니다 -- 중복은 재생성되지 않고 업데이트됩니다. 도구는 모든 프로젝트 설정(타임아웃, 워드리스트, API 키, 프록시)이 자동으로 적용된 상태로 실행됩니다. 모든 파이프라인 도구가 부분 정찰을 지원합니다.
파이프라인 내 AI
정적 조회가 역사적으로 어긋나는 지점에서 정찰 파이프라인 내부에 선택적으로 연결된 LLM 증강 의사 결정 지점 -- Nuclei는 태그 목록을 탐지된 기술 스택에 맞게 정리하고, WAF 분류기는 헤더가 제거된 Cloudflare/AWS WAF/Imperva를 잡아내며, FFuf, Nuclei 오탐 필터링, 서브도메인 탈취 모호성 해소 등 여러 곳에 걸쳐 있습니다. 각 훅은 정적 경로 이후의 캐스케이드 폴백이며 결정론적 안전 폴백을 갖추고 있어, LLM 장애가 스캔을 중단시킬 수 없습니다. Target 탭의 마스터 토글 하나가 이 모두를 제어합니다.
AI Gauntlet: 공격적 AI/LLM 테스트
정찰 파이프라인이 AI 표면을 찾는 곳에서, AI Gauntlet은 그것을 공격합니다. 발견된 LLM 엔드포인트를 선택하거나(또는 사용자 지정 URL 입력), 도구를 고르고, Rules of Engagement를 확인한 뒤 실행하면: 단명 컨테이너가 대상을 네 가지 업계 레드팀 도구 -- garak(광범위 단일 샷 스캐너, 40개 프로브 패밀리), PyRIT(제한된 멀티턴 탈옥), Giskard(LLM 지원 안전성 스캔), promptfoo(데이터셋 레드팀 평가) -- 를 통해 실행하며, 공격별 Attack Success Rate를 측정하고 확인된 약점을 OWASP-LLM / MITRE-ATLAS에 매핑된 Vulnerability 발견 사항으로 증거 트랜스크립트와 함께 그래프에 다시 기록합니다.
결정론적이며(시드, 고정 경계, 고정된 도구 버전) 외부 이그레스 없이 실행됩니다: 모든 judge / grader / 임베딩 호출이 로컬 Ollama 모델로 강제되므로, 어떤 페이로드나 트랜스크립트도 여러분의 머신을 떠나지 않습니다. 기본적으로 꺼져 있고 RoE 게이트가 적용되며, 실시간 단계별 진행 상황과 함께 Red Zone AI Gauntlet Vulnerabilities 테이블과 침투 테스트 보고서에 발견 사항이 표시됩니다.
GVM 취약점 스캐너
GVM/OpenVAS는 170,000개 이상의 NVT로 심층 네트워크 수준 취약점 평가를 수행하며, 프로토콜 계층에서 서비스를 프로빙하여 잘못된 구성, 오래된 소프트웨어, 기본 자격 증명, 알려진 CVE를 찾아냅니다. Nuclei의 웹 계층 발견 사항을 보완합니다. 빠른 호스트 검색(~2분)부터 철저한 심층 스캔(~8시간)까지 7개의 사전 구성된 스캔 프로필이 있습니다. 발견 사항은 정찰 그래프와 함께 Neo4j에 Vulnerability 노드로 저장됩니다.
AI 에이전트 오케스트레이터
ReAct 패턴을 구현한 LangGraph 기반 자율 에이전트입니다. 세 단계를 거쳐 진행됩니다: Informational(정보 수집, 그래프 쿼리, Shodan, Google dorking), Exploitation(Metasploit, Hydra 자격 증명 테스트, 사회공학 시뮬레이션), Post-Exploitation(열거, 측면 이동). 에이전트는 Kali 샌드박스 내부의 MCP 서버를 통해 14개의 보안 도구를 실행하며, Wave Runner를 통한 병렬 도구 실행을 지원하고, 안내, 중지/재개, 승인 워크플로가 포함된 실시간 채팅 상호작용을 제공합니다. Deep Think 모드는 행동 전에 구조화된 전략 분석을 가능하게 합니다.
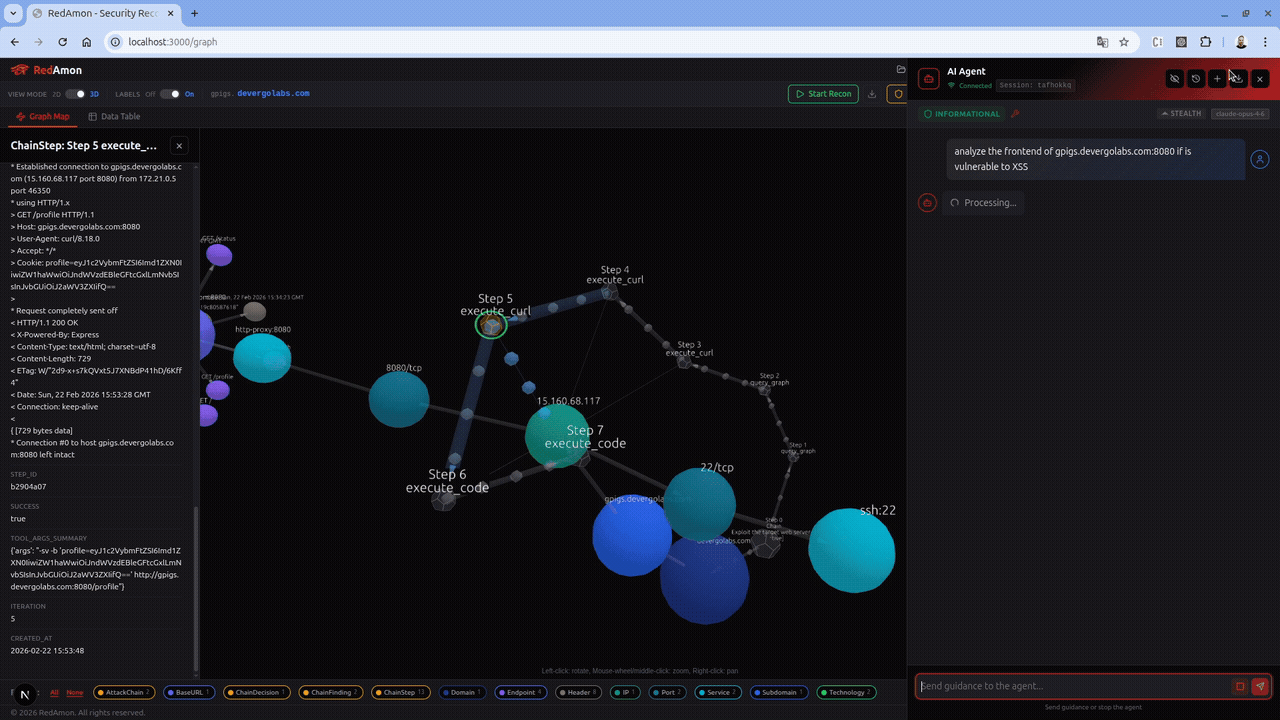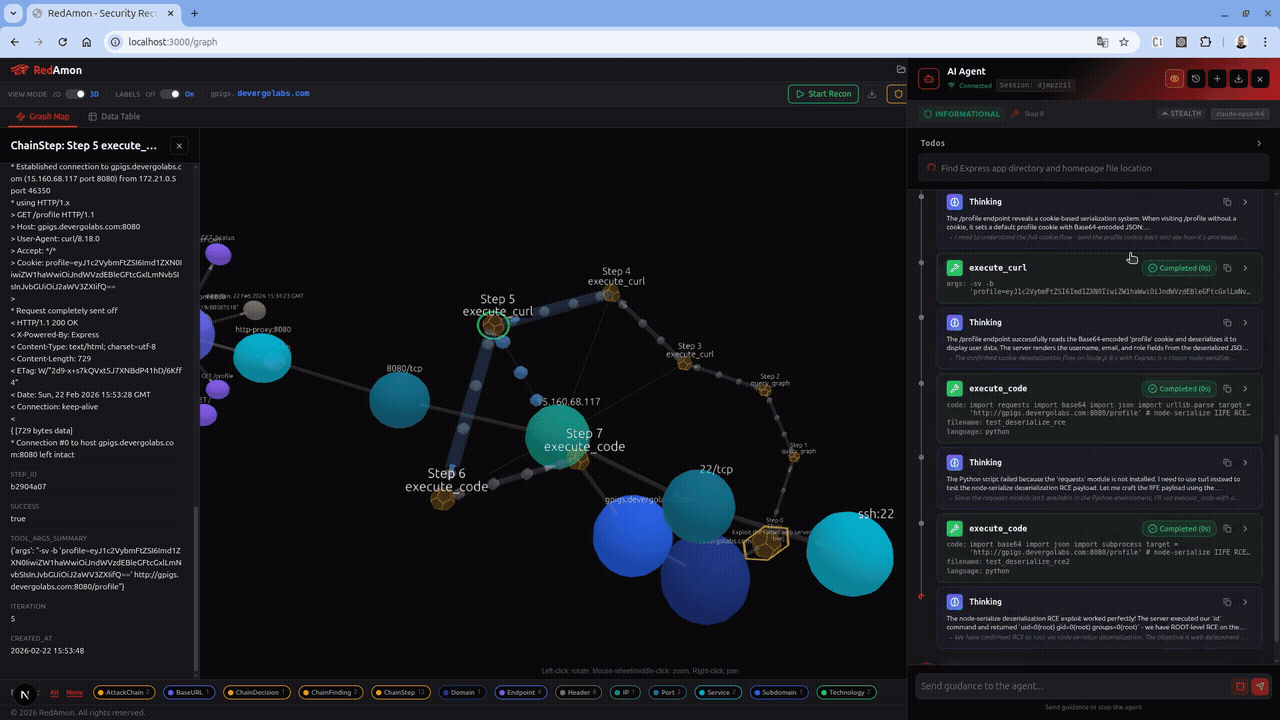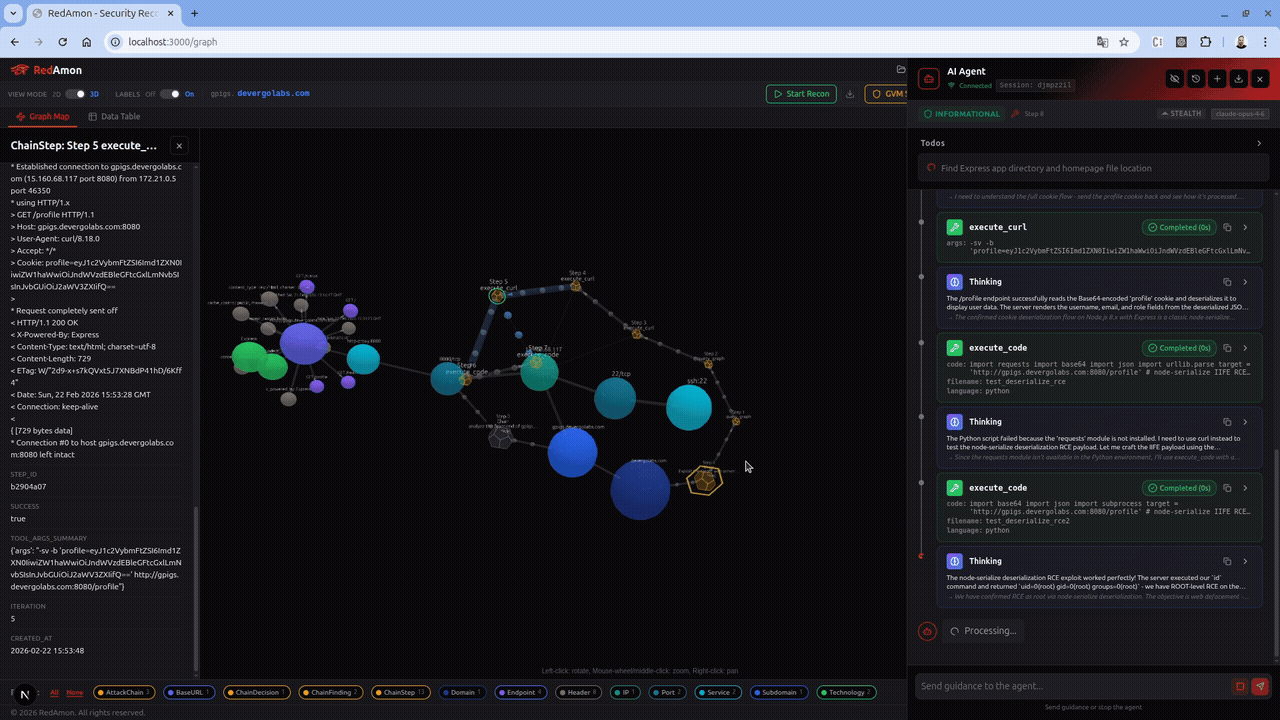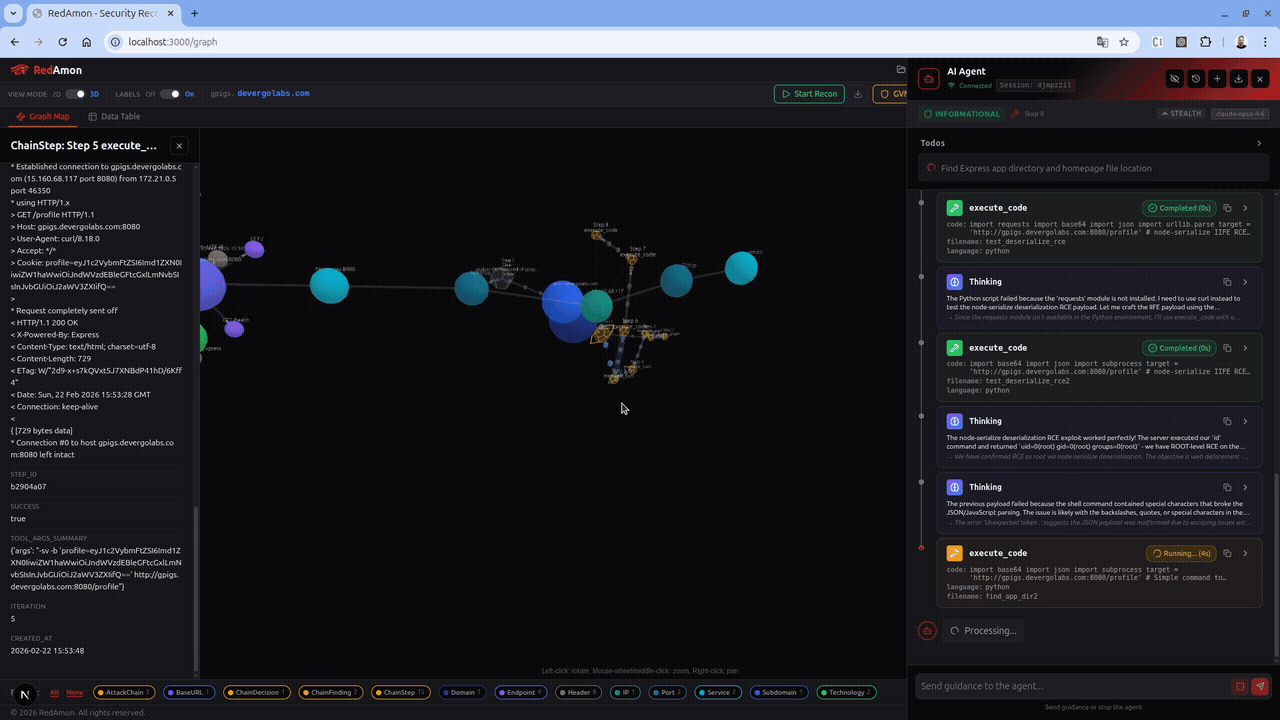
에이전트 도구 무기고| Category | Tool | Description | Phases | MCP Server |
|:-----:|-------|-------------|:------:|:----------:|
| Intelligence | query_graph | Neo4j 그래프 쿼리 -- 정찰 데이터의 주요 진실 공급원 | All | -- |
| | web_search | Tavily를 통한 인터넷 검색 -- CVE 세부 정보, 익스플로잇 PoC, 권고문 | All | -- |
| | cve_intel | ProjectDiscovery vulnx -- NVD + CISA KEV + EPSS + HackerOne + GitHub PoC + Nuclei 템플릿 가용성을 집계한 구조화된 CVE 인텔리전스. 69개의 lucene 필터링 가능 필드. 선택적 PDCP 키 (사용자별, 익명 모드 = 분당 10회 요청) | All | network_recon :8000 |
| | tradecraft_lookup | 신뢰할 수 있는 보안 지식 URL의 사용자 큐레이션 카탈로그 (HackTricks, PayloadsAllTheThings, CVE PoC 저장소, 벤더 블로그) -- 6가지 자동 감지 리소스 유형, 사이트맵 기반 섹션 선택, sqlite+디스크 캐시 | Exploit, Post | -- |
| | shodan | Shodan OSINT -- 호스트 세부 정보, 역방향 DNS, 디바이스 검색 | Info, Exploit | -- |
| | google_dork | SerpAPI를 통한 Google 도킹 -- 노출된 파일, 관리자 패널, 디렉터리 목록 | Info | -- |
| Recon & OSINT | execute_subfinder | OSINT를 통한 패시브 서브도메인 열거 (CT 로그, DNS 데이터셋). 대상에 트래픽 없음 | Info, Exploit | network_recon :8000 |
| | execute_gau | Wayback Machine, Common Crawl, AlienVault OTX, URLScan에서 패시브 URL 검색. 대상에 트래픽 없음 | Info, Exploit | network_recon :8000 |
| | execute_amass | OWASP Amass 서브도메인 열거 및 네트워크 매핑 (패시브 + 액티브, ASN 인텔) | Info, Exploit | network_recon :8000 |
| Scanning | execute_naabu | 빠른 포트 스캐닝 및 검증 | Info, Exploit | network_recon :8000 |
| | execute_nmap | 심층 서비스 탐지 (-sV), OS 핑거프린트, NSE 스크립트 | All | nmap :8004 |
| | execute_nuclei | 9,000개 이상의 템플릿 + 사용자 정의 업로드를 통한 CVE 검증 및 익스플로잇 | Info, Exploit | nuclei :8002 |
| | execute_httpx | HTTP 프로빙 및 핑거프린팅 -- 상태 코드, 제목, 서버 헤더, 기술 탐지 | Info, Exploit | network_recon :8000 |
| | execute_wpscan | WordPress 취약점 스캐너 -- 취약한 플러그인, 테마, 사용자, 잘못된 구성 탐지 | Info, Exploit | network_recon :8000 |
| Web & HTTP | execute_curl | HTTP 요청 -- 도달 가능성, 헤더, 상태 코드, 배너 | All | network_recon :8000 |
| | execute_katana | JS 파싱 및 알려진 파일 열거를 통한 웹 크롤링 및 엔드포인트 검색 | Info, Exploit | network_recon :8000 |
| | execute_jsluice | 숨겨진 API 엔드포인트, URL 경로, 시크릿에 대한 JavaScript 정적 분석 | Info, Exploit | network_recon :8000 |
| | execute_arjun | 약 25,000개의 일반적인 파라미터 이름을 무차별 대입하여 HTTP 파라미터 검색 | Info, Exploit | network_recon :8000 |
| | execute_ffuf | 숨겨진 디렉터리, 파일, 가상 호스트, 파라미터에 대한 웹 퍼징 | Info, Exploit | network_recon :8000 |
| | execute_playwright | 헤드리스 Chromium 브라우저 자동화 -- JS 렌더링 콘텐츠 추출 및 SPA, 폼 테스트, XSS 검증을 위한 대화형 스크립팅 | All | playwright :8005 |
| Exploitation | metasploit_console | 영구 msfconsole -- 익스플로잇 실행, 세션 관리, 포스트 익스플로잇 | Exploit, Post | metasploit :8003 |
| | msf_restart | 전체 Metasploit 재설정 -- 모든 세션 종료, 모듈 상태 초기화 | Exploit, Post | metasploit :8003 |
| | execute_hydra | THC Hydra 무차별 대입 -- 50개 이상의 프로토콜 (SSH, FTP, RDP, SMB, HTTP, MySQL 등) | Exploit, Post | network_recon :8000 |
| Code Execution | kali_shell | 전체 Kali Linux 셸 -- nikto, whatweb, testssl, commix, sstimap, tplmap, ysoserial, phpggc, dnsrecon, dnsx, subzy, enum4linux-ng, netexec, kerbrute, bloodhound-python, bhgraph, certipy-ad, bloodyAD, jwt_tool, graphql-cop, graphqlmap, betterleaks, semgrep, hashcat, john, cewl, paramspider, Node.js + npm, Python 라이브러리 (websockets, zeep, python3-saml, boto3, msal, azure-identity, google-auth, google-cloud-storage), /opt/tools/{linux,windows}/에 사전 준비된 포스트 익스플로잇 툴킷 (linpeas, LinEnum, pspy64, deepce, winPEAS, PowerUp, PrivescCheck), 그리고 70개 이상의 CLI 도구 | All | network_recon :8000 |
| | execute_code | 코드 파일 작성 및 실행 (Python, bash, Ruby, Perl, C, C++) -- 셸 이스케이프 없음 | Exploit, Post | network_recon :8000 |
| Supply Chain | execute_osv_scanner | 오프라인 OSV 판정 -- 패키지가 알려진 악성(MAL-)인지 알려진 취약(CVE/GHSA)인지? 패시브, 네트워크 제로 (로컬 OSV DB 읽기). purl, lockfile 또는 SBOM 허용 | All | network_recon :8000 |
| | execute_guarddog | 단일 패키지에 대한 행위 기반 멀웨어 분석 (설치 훅, 난독화, 유출, 타이포스쿼팅). tarball을 다운로드하므로 강화된 분석기 샌드박스로 디스패치됨 -- 인라인으로 절대 압축 해제되지 않음 | Info, Exploit | network_recon :8000 |
| Traffic (TrafficMind) | proxy_brain | 위험 -- 코드로 하는 웹 해킹: 사전 임포트된 redamon SDK에 대해 Python을 작성하여 캡처된 HTTP 코퍼스를 다룸 (search / get / sitemap / params / grep / diff / to_curl / query 읽기, decode / jwt().forge() 암호화, replay / batch(parallel) / fuzz 액티브 전송, 그리고 DOM 기반 XSS / SPA / 포스트 JS 버그를 위해 실제 Chromium을 구동하는 browser(id)). 읽기는 모든 단계에서 실행됨; 액티브 전송과 브라우저는 호스트에 고정되어 오리진으로 제한되고, 서명된 태그로 테넌트 범위가 지정되며, 익스플로잇 게이트가 적용되고, 예산이 책정되며, 재캡처됨. 에이전트는 redamon.manual()을 통해 자체 온디맨드 쿡북을 읽음. 이전의 10개 proxy_* 도구를 대체함 | All (send: Exploit, Post) | network_recon :8000 |
| Workspace FS | fs_read | 줄 번호와 함께 워크스페이스 파일 읽기, 바이너리 자동 감지, fs_diff vs_last_read를 위한 스냅샷 저장 | All | -- (in-process) |
| | fs_read_many | 여러 파일의 일괄 읽기, max_total_bytes (기본 200 KB)로 제한 | All | -- (in-process) |
| | fs_stat | 메타데이터만 -- 크기, mtime, 모드, 유형, 선택적 SHA-256 | All | -- (in-process) |
| | fs_write | 원자적 생성/덮어쓰기/추가, 상위 디렉터리 자동 생성 | All | -- (in-process) |
| | fs_edit | 고유성 검사를 통한 정확한 문자열 교체, 실행 취소 항목 기록 | All | -- (in-process) |
| | fs_multi_edit | 한 번의 호출로 여러 순차 편집, 전부 아니면 전무 트랜잭션 | All | -- (in-process) |
| | fs_undo_edit | 마지막 fs_edit / fs_multi_edit 롤백, 파일별 실행 취소 스택 최대 20개 | All | -- (in-process) |
| | fs_delete | 파일 또는 디렉터리 삭제 (디렉터리의 경우 재귀 플래그 필요) | All | -- (in-process) |
| | fs_move | 경로 이동 또는 이름 변경, 대상 상위 디렉터리 자동 생성 | All | -- (in-process) |
| | fs_copy | 파일 또는 디렉터리 트리 복사, 호스트 사용자가 편집할 수 있도록 권한 정규화 | All | -- (in-process) |
| | fs_mkdir | 디렉터리 생성, 멱등성 | All | -- (in-process) |
| | fs_chmod | 권한 비트 변경 (8진수 0o755 또는 기호 +x) | All | -- (in-process) |
| | fs_symlink_create | 심볼릭 링크 생성, 워크스페이스를 벗어나는 엔드포인트 거부 | All | -- (in-process) |
| | fs_grep | 정규식을 사용한 워크스페이스에 대한 Ripgrep, 30초 타임아웃, 1000개 일치 상한, 진행 중인 작업 로그에서 작동 | All | -- (in-process) |
| | fs_glob | 최신순으로 정렬된 Glob 패턴 검색, 최대 500개 결과 | All | -- (in-process) |
| | fs_find | 메타데이터 검색 (이름 + mtime + 크기 + 유형 필터), 30초 워크 타임아웃, 5000개 결과 상한 | All | -- (in-process) |
| | fs_list | 유형 / 크기 / mtime과 함께 단일 디렉터리 목록, 최대 200개 항목 | All | -- (in-process) |
| | fs_tree | 깊이 제한 ASCII 트리, .git, node_modules, __pycache__ 건너뜀 | All | -- (in-process) |
| | fs_symbols | Tree-sitter AST 개요 (함수 / 클래스 / 메서드 이름 + 줄 범위), 15개 언어 (py, js, ts, tsx, jsx, java, go, rs, rb, php, c, cpp, cs, kt, swift, scala) | All | -- (in-process) |
| | fs_symlink_read | 심볼릭 링크를 따라가지 않고 원시 대상으로 확인 | All | -- (in-process) |
| | fs_hash | 파일의 SHA-256 또는 MD5 해시, 64 KB 청크로 스트리밍 | All | -- (in-process) |
| | fs_diff | 두 파일 간, 또는 파일과 마지막 fs_read 스냅샷 간의 통합 diff (fireteam에서 동시 쓰기 감지) | All | -- (in-process) |
| | fs_extract | tar / zip / gz 아카이브의 안전한 추출, zip-slip 및 tar-slip 경로 거부 | All | -- (in-process) |
| | fs_archive | 원클릭 운영자 다운로드를 위해 워크스페이스 경로를 tar.gz 또는 zip으로 번들링 | All | -- (in-process) |
| Background Jobs | job_spawn | 도구 호출을 asyncio 백그라운드 작업으로 분리, 출력은 실시간으로 jobs/<id>.log에 tee됨, 스폰 시 단계 / RoE 검사 | All | -- (in-process) |
| | job_status | 비차단 상태 쿼리 -- 현재 상태, 로그 크기, 출력의 마지막 40줄, <id>.meta.json을 통해 에이전트 재시작 후에도 유지 | All | -- (in-process) |
| | job_wait | 작업이 완료될 때까지 최대 N초 차단, job_status와 동일한 형태 반환 | All | -- (in-process) |
| | job_cancel | 실행 중인 작업 취소, 상태가 cancelled로 전환, 종료된 작업에는 무효 | All | -- (in-process) |
| | job_list | 프로젝트의 백그라운드 작업 나열, active=true / false / 생략으로 필터링 | All | -- (in-process) |
모든 MCP 도구는 Kali Linux 샌드박스 컨테이너 내에서 실행됩니다. Workspace FS 및 Background Jobs 도구는 에이전트 컨테이너 내부에서 in-process로 실행되며 /workspace/<projectId>/의 프로젝트별 워크스페이스에서만 독점적으로 작동합니다 -- 경로 검증은 모든 트래버설 트릭 (프로젝트 ID 주입, 심볼릭 링크 탈출, zip-slip, tar-slip)을 거부합니다. 전체 참조는 **Agent Workspace 위키 페이지**를 참조하세요. 위험으로 표시된 도구는 실행 전 수동 확인이 필요합니다. 스텔스 모드는 액티브 도구를 패시브 전용 또는 단일 대상 작업으로 제한합니다. 참고: WPScan은 WPScan Public Source License (MIT 아님)에 따라 라이선스가 부여됩니다. 침투 테스트 평가 및 개인 사용은 무료이며, 상업적 사용은 wpscan.com에서 별도 라이선스가 필요할 수 있습니다.
MCP Tool Plugins (에이전트의 도구 무기고 확장)
위의 5개 내장 MCP 서버 외에도, 코드를 편집하거나 컨테이너를 재빌드하거나 마이그레이션을 실행하지 않고도 모든 Model-Context-Protocol 서버를 도구 플러그인으로 에이전트에 연결할 수 있습니다 (Shodan, GitHub, Censys, Hugging Face, mitmproxy, 자체 내부 MCP). Global Settings → MCP Tool Plugins를 여세요.
두 가지 경로: 39개의 미리 채워진 Quick-Add 프리셋 중 하나를 선택하거나 (OSINT, 위협 인텔, 클라우드, 웹 앱 스캐너, 리포팅, 리버스 엔지니어링; 모든 카드에 카테고리 태그 지정), 수동 구성을 위해 Add MCP를 클릭하세요. 세 가지 전송 방식 지원: stdio, sse, streamable_http. 주황색 Discover and add new tools 버튼은 초안에 대해 라이브 list_tools()를 실행하고 30초 이내에 반환하며, 발견된 각 도구를 이름, 설명, JSON-Schema에서 파생된 args_format (유형, 열거형, 기본값, 최소/최대, 속성별 설명)과 함께 자동 임포트합니다. 저장 → 도구는 약 1초 이내에 모든 프로젝트의 Tool Matrix와 에이전트의 시스템 프롬프트에 자동으로 나타납니다. 에이전트 재시작 없음, prisma db push 없음.
전체 운영자 매뉴얼 (모든 양식 필드, 39개 프리셋 전체, 인증 흐름, 라이브 검색 워크플로, 검증 규칙, 문제 해결, 저장소 / 보안 모델): MCP Tool Plugins 위키 페이지.
MCP Server: 자체 에이전트가 RedAmon에 연결
위 플러그인의 거울 이미지입니다. RedAmon의 에이전트가 도구로 나가는 대신, 귀하의 에이전트가 연결되어 RedAmon을 구동합니다: Claude Code 세션, 내부 트리아지 어시스턴트, 야간 CI 작업, Model Context Protocol을 사용하는 모든 것. Global Settings → MCP Server에서 액세스 토큰을 발급하면 9개의 권한 뒤에 30개의 도구가 제공됩니다: 프로젝트 나열, 스캔 상태 및 설정 읽기, 평문 영어 또는 원시 Cypher로 공격 표면 그래프 쿼리, 발견 사항 / 억제된 발견 사항 / 교정 사항 읽기, 저장된 그래프 뷰 실행, 저장된 스캔 버전 비교, 공격 표면 개요 가져오기, 익스플로잇 경로 및 블라스트 반경, 정찰 실행 시작 / 중지 / 대기열 추가, 트리아지 판정 기록, 그리고 (기본적으로 꺼져 있으며 세 개의 독립 스위치 뒤에 있는) Kali 샌드박스에서 명령 실행.
토큰은 귀하의 프로젝트 내에서 귀하로 작동합니다. 모든 호출에서 재확인되므로, 취소는 에이전트의 다음 재연결이 아닌 다음 호출에서 적용됩니다; 모든 그래프 읽기는 귀하의 테넌트 노드에만 일치하도록 재작성되고 읽기 전용 Neo4j 세션에서 실행됩니다; 모든 쓰기는 긍정 허용 목록입니다. 의도적으로 노출되지 않음: 에이전트 채팅, 프로젝트 생성 또는 삭제, API 키, 대상 및 범위 필드, Rules of Engagement, 발견 사항 음소거, 그래프에 대한 모든 쓰기. MCP_SERVER_ENABLED는 일반 설치 후 꺼져 있으며 서버 배포에서 일반 HTTP를 통해 거부되고, MCP_DISABLED_TOOLS는 전체 표면을 다운시키지 않고 단일 문제 도구를 철회합니다.
Agent Onboarding (귀하의 에이전트에게 RedAmon 사용법 가르치기)
에이전트를 연결하면 도구가 존재한다는 사실을 알려줍니다. RedAmon이 무엇인지, 정찰 파이프라인이 무엇을 생성하는지, 또는 30개 도구 중 어떤 것을 먼저 사용해야 하는지는 알려주지 않습니다. Agent Onboarding이 그러한 지침을 대신 작성합니다. 14개의 Agent Profiles 중 하나를 선택하면 (버그 바운티, 침투 테스트, 지속적 공격 표면 모니터링, 취약점 관리, 트리아지 지원, 자산 인벤토리 / CMDB, 규정 준수 증거, DevSecOps CI 게이팅, 리포팅, M&A 및 제3자 위험, 위협 인텔 상관 관계, SOC 강화, 연구 및 교육, 또는 사용자 정의) RedAmon이 해당 작업에 필요한 권한을 체크하고 그에 맞춰진 팩을 생성합니다: SKILL.md와 운영 모델, 그래프의 형태, 해당 작업의 도구 순서, 해당 작업에 특정한 함정, 그리고 이 토큰이 할 수 있는 것과 할 수 없는 것을 도구별로 정확히 다루는 참조 파일. 도구 사실은 내보내기 시점에 서버 자체의 라이브 도구 목록에서 읽히므로, 팩이 서버가 제공하는 방식과 다르게 도구를 설명할 수 없습니다. 스킬 파일을 로드하지 않는 클라이언트 (Cursor, Windsurf, Cline, Goose, Gemini CLI, Codex CLI)는 연결하는 순간 동일한 지침의 더 짧은 버전을 인라인으로 받습니다.
어떤 프로필도 kali:exec 또는 recon:overwrite를 대신 체크하지 않습니다, 권장하는 프로필조차도: 대상 대면 박스의 셸과 되돌릴 수 없는 그래프 초기화는 드롭다운에서 항목을 선택하는 부작용으로 도착해서는 안 됩니다.
Agent Skills는 RedAmon의 에이전트를 가르칩니다. Agent Onboarding은 귀하의 에이전트를 가르칩니다.
Wiki: MCP Server | Wiki: MCP API Reference | Technical: README.MCP.SERVER.md
Agent Workspace: 프로젝트별 파일시스템, 백그라운드 작업, 자동 오프로드
데모 시청: RedAmon Agent Workspace: AI Runs 4 Parallel Pentests and Writes Its Own Report (YouTube)
모든 프로젝트는 에이전트, kali-sandbox, 그리고 귀하 (Red Zone의 FileSystem Drawer를 통해)가 동시에 보는 영구 /workspace/<projectId>/ 디렉터리를 받습니다. 네 개의 목적별 폴더가 자동 생성되고 이름 변경/삭제로부터 보호됩니다: 에이전트의 스크래치 작업 및 초안 보고서용 notes/, 자동 오프로드된 거대한 출력용 tool-outputs/, 백그라운드 작업 로그용 jobs/, 에이전트가 읽을 파일을 넣는 uploads/. 에이전트는 매 사고 단계마다 WORKSPACE_LAYOUT_BLOCK을 통해 레이아웃을 배우며, uploads/에 파일을 넣으면 블록이 CHECK THESE NOW 지시 아래에 이를 표시하여 에이전트가 하던 다른 작업을 계속하기 전에 읽도록 합니다.
에이전트는 24개의 파일시스템 도구 (fs_read, fs_write, fs_edit, fs_multi_edit, fs_undo_edit, fs_grep, fs_glob, fs_find, fs_diff, fs_symbols, fs_archive, fs_extract 등)와 5개의 백그라운드 작업 도구 (job_spawn, job_status, job_wait, job_cancel, job_list)를 받습니다. nuclei 또는 hydra와 같은 긴 스캔은 asyncio 작업으로 분리되어 jobs/<id>.log에 출력을 스트리밍하므로, 에이전트는 다음 추론 단계를 차단하지 않고 진행 중에 fs_grep으로 적중을 찾을 수 있습니다. 20 KB를 초과하는 출력은 자동으로 tool-outputs/<utc-iso>-<tool>.txt로 오프로드되고 LLM은 head/tail 스텁과 파일 경로를 받으므로, 5 MB Playwright DOM 덤프가 컨텍스트 윈도우를 탈선시키지 않습니다. 드로어는 브레드크럼 탐색, 드래그 앤 드롭 업로드, 인라인 미리보기, SHA-256 속성, 폴더별 tar.gz 다운로드, 라이브 상태 배지와 취소가 있는 Jobs 탭으로 이 모든 것을 표시합니다.
경로 검증은 모든 트래버설 트릭 (프로젝트 ID 주입, 심볼릭 링크 탈출, zip-slip, tar-slip, 정규화를 통한 보호 폴더 우회)을 거부하며 서버에서 강제됩니다. 작업은 디스크 메타데이터를 통해 에이전트 재시작 후에도 유지됩니다: 고아 실행 작업은 부팅 시 interrupted로 전환되어 UI가 영원히 회전하는 행을 표시하지 않습니다.
전체 운영자 매뉴얼 (모든 드로어 기능, 29개 워크스페이스 도구 전체, 자동 오프로드 정책 맵, 네 개의 보호 폴더,
fs_diff vs_last_read를 통한 fireteam 조정 패턴, 경로 검증 안전 모델): Agent Workspace 위키 페이지.
Fireteam: 병렬 전문가 서브 에이전트
에이전트의 가장 강력한 실행 모드입니다. 목표가 독립적인 조사 각도 (인증 표면, 라우트 맵, 헤더 정책; 또는 병렬로 트리아지할 5개의 후보 CVE)로 분해될 때, 루트 에이전트는 동일한 백엔드 내에서 동시에 작업하는 N개의 전문가 서브 에이전트로 팬아웃하며, 각각은 집중된 임무로 자체 다단계 ReAct 루프를 실행합니다. 이것은 Scatter-Gather ReAct (SG-ReAct) 아키텍처 패턴의 RedAmon 구현입니다: 언제 팬아웃할지 결정하는 루트 에이전트, 병렬로 작업하는 경계가 정해진 전문가 fireteam, 그리고 그들의 발견을 단일 통합 세계관으로 다시 병합하는 팬인 단계.
루트 에이전트에 적용되는 모든 안전 보장은 모든 멤버에게도 적용됩니다: 하드 가드레일, 소프트 가드레일, 단계 게이팅, Rules of Engagement, 위험 도구 확인 (멤버별로 병렬 처리됨; N명의 멤버가 직렬화 없이 동시에 각자의 패널에서 귀하의 승인을 기다릴 수 있음). 재귀는 금지되며 (멤버는 자체적으로 fireteam을 배포할 수 없음) 모든 웨이브에는 멤버에 대한 하드 상한, 멤버당 반복 예산, 그리고 벽시계 타임아웃이 있습니다. 결과는 조정 혼란 없는 벽시계 병렬성, 예측 가능한 종료, 그리고 모든 작업이 이를 생성한 전문가에게 귀속될 수 있는 감사 추적입니다.
Wiki: Fireteam (Parallel Specialists) | Technical: README.AGENTIC_SYSTEM.md
AI Model Providers
5개 제공자와 400개 이상의 모델을 지원합니다: OpenAI (GPT-5.2, GPT-5, GPT-4.1), Anthropic (Claude Opus 4.6, Sonnet 4.5), OpenRouter (300개 이상의 모델), AWS Bedrock, 그리고 모든 OpenAI 호환 엔드포인트 (Ollama, vLLM, LM Studio, Groq 등). 모델은 동적으로 가져오며 하드코딩된 목록이 없습니다.
OpenAI 호환 제공자 설정에는 reasoning effort 제어가 포함됩니다. 이를 활성화하면 low, medium, high 또는 max와 함께 reasoning_effort를 전송합니다; 비활성화하면 아무것도 전송하지 않고 모델의 기본값을 사용합니다. 사고 가능 모델에만 활성화하세요: 사고 기능이 없는 모델은 레벨을 거부하며, 에이전트는 이를 투명하게 없이 재시도합니다. 사용 가능한 effort 레벨은 모델에 따라 다릅니다. 표준 OpenAI 제공자와 관련 없는 OpenAI 호환 엔드포인트는 기존 동작을 유지합니다.
Attack Surface Graph19개의 노드 유형과 20개 이상의 관계 유형을 가진 Neo4j 지식 그래프로, 대상의 공격 표면에 대한 단일 진실 공급원(single source of truth)입니다. 에이전트는 모든 결정을 내리기 전에 자연어 → Cypher 변환을 통해 이 그래프를 조회합니다.
EvoGraph: 공격 체인 진화
AI 에이전트가 수행하는 모든 것(도구 실행, 발견, 실패, 전략적 결정)을 추적하는 영구적이고 진화하는 그래프입니다. 구조화된 체인 컨텍스트가 평면적인 실행 추적을 대체하여 에이전트 효율성을 25% 이상 향상시킵니다. 세션 간 메모리 덕분에 에이전트는 결코 처음부터 시작하지 않습니다.
다중 세션 병렬 공격 체인
동일한 프로젝트에 대해 여러 개의 동시 에이전트 세션을 시작합니다. 각 세션은 EvoGraph에 자체 AttackChain을 생성합니다. 새 세션은 모든 이전 세션의 발견 사항과 실패 교훈을 자동으로 로드하여 중복 작업을 방지합니다.
TrafficMind: HTTP 트래픽 캡처
RedAmon에 내장된, 인게이지먼트 범위의 프록시 히스토리: 자격 증명이 필요 없는 중간자(man-in-the-middle) 프록시(mitmproxy 기반)가 모든 공격 도구와 대상 사이에 위치하여 각 HTTP 트랜잭션의 전체 요청/응답을 기록하고, 서명된 HMAC 컨텍스트 태그를 통해 누가 생성했는지(프로젝트 / 사용자 / 실행 / 도구) 태그를 지정하며, 신뢰할 수 있는 INSERT 전용 수집 워커를 통해 Postgres에 저장합니다. 항상 켜져 있는 HTTP 히스토리라고 생각하면 되지만, 토글로 켜지고, 모든 요청을 출처에 귀속시키며, 운영자 및 AI 에이전트가 조회할 수 있다는 점이 다릅니다.
캡처는 기본적으로 꺼져 있으며 두 단계(프록시를 실행하는 전역 마스터 스위치와 프로젝트별 라우팅 토글)에서 제어됩니다. 8개의 정찰 도구와 8개의 에이전트 HTTP 도구(execute_curl, execute_httpx, execute_playwright, execute_nuclei, execute_katana, execute_ffuf, execute_arjun, execute_wpscan)가 라우팅되므로, 파이프라인과 에이전트 자체의 크롤링/퍼징/스캔 트래픽 모두가 캡처되고, 검색 가능하며, 재생 가능합니다. 프록시는 어떠한 비밀도 보유하지 않으며, DNS 리바인딩 IP 고정을 갖춘 SSRF 이그레스 가드가 내부 인프라로 피벗하는 것을 방지하고, 민감한 헤더는 마스킹되며, 수동적 신호(반사된 파라미터, 누락된 보안 헤더, 쿠키 플래그 문제)는 모든 응답에서 무료로 계산됩니다. 상단 내비게이션의 TrafficMind 뷰는 코퍼스를 페이지네이션되고 필터링 가능한 프록시 스타일 테이블로 노출하며, 요청/응답 상세 드로어, CSV/JSON 내보내기, 참조 카운트 방식의 본문 정리를 제공합니다.
에이전트는 단일 코드 네이티브 도구인 **proxy_brain**을 통해 코퍼스를 다룹니다. 이 도구는 미리 임포트된 redamon SDK에 대해 Python을 작성하고, 고정된 메뉴에서 고르는 대신 공격 자체(루프, 조건문, 암호화, 오라클)를 구성합니다. SDK의 읽기 호출(search, get, sitemap, params, grep, diff, to_curl, query)은 모든 단계에서 실행되며, 활성 호출(replay, batch, fuzz)은 실제 트래픽을 전송하므로 익스플로잇 단계로 제한되며, JavaScript 실행 후에만 표면화되는 버그(DOM 기반 XSS, SPA 전용 라우트, JS로 생성된 CSRF)를 확인하기 위해 실제 Chromium을 구동하는 browser(id)도 마찬가지입니다. proxy_brain은 Kali 샌드박스에서 실행되지만 데이터베이스 자격 증명을 보유하지 않습니다. 이 도구는 에이전트의 /traffic/exec(읽기), /traffic/replay(활성), /traffic/browser(브라우저) 엔드포인트를 통해서만 코퍼스에 접근하며, 샌드박스가 위조할 수 없는 서명된 태그로 테넌트 범위가 지정되고, 모든 전송 시 오리진에 호스트 고정되며, 예산이 제한되고, 스텔스 제약을 받으며, 재캡처됩니다. 에이전트는 redamon.manual()로 자신의 온디맨드 쿡북을 읽습니다. 아키텍처는 docs/readmes/README.TRAFFIC.md를 참조하세요.
리버스 셸
활성 세션의 통합 뷰: meterpreter, 리버스/바인드 셸, 리스너. 평범한 영어를 셸 명령으로 번역하는 Command Whisperer가 내장된 터미널.
RedAmon 터미널
xterm.js를 통해 그래프 페이지에서 직접 Kali 샌드박스 컨테이너에 대한 완전한 대화형 PTY 셸 액세스. 브라우저를 떠나지 않고도 사전 설치된 모든 침투 테스트 도구(Metasploit, Nmap, Nuclei, Hydra, sqlmap)에 액세스할 수 있습니다. 다크 터미널 테마, 연결 상태 표시기, 지수 백오프를 사용한 자동 재연결, 전체 화면 모드, 브라우저 측 keepalive 기능을 제공합니다.
CypherFix: 자동화된 취약점 교정
두 개의 에이전트로 구성된 파이프라인입니다. Triage Agent는 그래프의 모든 발견 사항을 고정된 위험 모델(실제일 가능성 × 익스플로잇될 가능성 × 그로 인한 피해 정도 × 도달 가능성)로 점수화하고, 동일한 수정을 공유하는 발견 사항을 그룹화하며, 판단할 수 있는 각 발견 사항의 근거를 LLM이 검토하도록 합니다. 모델은 요소를 교정하며 결코 점수를 생성하지 않고, 제공하는 모든 인용은 전송된 근거와 대조 검증되며, 어떠한 도구도 바인딩하지 않습니다. 모델이 전혀 구성되지 않아도 순위는 완전하고 정확합니다. CodeFix Agent는 대상 저장소를 클론하고, 11개의 도구로 코드베이스를 탐색하고, 수정 사항을 구현하고, GitHub PR을 엽니다 — Claude Code의 에이전트 설계를 재현합니다. 클론된 저장소는 신뢰할 수 없으므로, 빌드/테스트 명령은 격리된, 비밀이 없는 샌드박스 컨테이너에서 실행되며(에이전트 내부가 아님), GitHub 토큰은 그 안에 들어가지 않습니다.
에이전트 스킬
LLM 기반 Intent Router가 사용자 요청을 에이전트 스킬로 분류합니다: CVE (MSF), SQL Injection, XSS, SSRF, RCE, Path Traversal / LFI / RFI, Credential Testing, Social Engineering, Availability Testing, 또는 Markdown 파일로 업로드된 사용자 정의 스킬. API 테스팅, XSS, SQLi, XXE, BFLA, SSTI, IDOR / BOLA, 안전하지 않은 역직렬화, 매스 어사인먼트, 서브도메인 탈취, 안전하지 않은 파일 업로드를 위한 바로 사용 가능한 **커뮤니티 스킬**이 제공됩니다 — .md 파일을 다운로드하여 Global Settings > Agent Skills를 통해 업로드하면 사용자에게 활성화됩니다. PR을 열어 직접 기여할 수도 있습니다.
채팅 스킬
에이전트 채팅에서 /skill 명령을 통한 온디맨드 참조 주입. 채팅 스킬은 전술적 참조 문서 — 도구 플레이북, 취약점 가이드, 프레임워크별 노트 — 로, 필요할 때 정확히 에이전트의 컨텍스트에 주입합니다. /skill ssrf를 입력하여 SSRF 전문 지식을 로드하거나, 스킬 선택기 버튼을 클릭하여 탐색 가능한 목록을 볼 수 있습니다. 46개의 참조 스킬이 RedAmon과 함께 제공되며, 취약점(JWT, OAuth/OIDC, CSRF, 경쟁 조건, 비즈니스 로직, 프로토타입 오염, ReDoS, 2FA 우회, LDAP/XPath 인젝션, 웹 캐시 포이즈닝, CORS, 호스트 헤더 인젝션, 클릭재킹, CRLF 등), 도구(sqlmap, nuclei, ffuf, nmap, httpx, naabu, katana, subfinder, semgrep), 프로토콜(GraphQL, WebSocket, SOAP/WS-Security, SAML), 기술(Firebase, Supabase), 프레임워크(Next.js, FastAPI, NestJS), Active Directory(킬 체인, Kerberoasting/ASREPRoast, AD-CS ESC1-15, BloodHound path-to-DA), 클라우드(AWS, Azure, GCP), 포스트 익스플로잇(Docker 탈출, Linux / Windows 권한 상승)을 다룹니다. 분류와 단계 인식 워크플로를 구동하는 에이전트 스킬과 달리, 채팅 스킬은 변경하거나 제거할 때까지 지속되는 보충 컨텍스트입니다.
GitHub Secret Hunter
40개 이상의 정규식 패턴과 Shannon 엔트로피 분석을 사용하여 GitHub 저장소, gist, 커밋 히스토리에서 노출된 비밀을 스캔합니다.
Secret Multiscanner
14가지 종류의 대상에서 1060개의 탐지기로 라이브 자격 증명을 사냥합니다: git 저장소, GitHub(삭제된 커밋 포함), GitLab, Docker 레지스트리, Hugging Face, S3, GCS, 로컬 파일 시스템, Jenkins, Elasticsearch, Postman, CircleCI, Travis CI. 정규식 스캐너보다 한 단계 더 나아가, 발견한 자격 증명으로 소유 서비스의 API를 호출하므로, 발견 사항이 해당 비밀이 실제로 아직 살아 있는지, 죽었는지, 아니면 확인되지 않았는지를 알려줍니다. 각 소스는 프로젝트당 한 번 구성되며 자체 강화된 컨테이너(격리된 네트워크, 읽기 전용 루트, 비루트, 정확히 하나의 자격 증명, 그래프 액세스 없음)에서 실행되므로, 서로 다른 소스가 병렬로 스캔됩니다. 결과는 MultiscannerScan → MultiscannerRepository / Image / Model / Bucket / Endpoint → MultiscannerFinding 노드로 저장되며, Red Zone 비밀 테이블에 라이브 발견 사항이 먼저 표시됩니다. 프로젝트 설정에서 구성하고, "Other Scans" 모달에서 소스별로 시작합니다.
공급망 / 악성 패키지 탐지
알려진 악성(MAL-) 및 알려진 취약(CVE/GHSA) 패키지를 로컬 OSV 데이터베이스에 대해 완전히 오프라인으로 탐지하며, 하나의 엔진과 하나의 그래프 모델을 공유하는 세 개의 계층에 걸쳐 있습니다. L1은 "Other Scans" 모달에서 업로드된 SBOM / lockfile을 감사합니다. **L2 (Supply-Chain Recon)**는 매니페스트 없이 정찰 중 라이브 대상이 실제로 제공하는 npm 패키지 세트(소스 맵, 임포트, 기술)를 수집합니다. L3는 AI 에이전트에게 온디맨드 execute_osv_scanner / execute_guarddog 도구를 제공합니다. 신뢰할 수 없는 바이트(타르볼, 대상 JS)는 강화된, 비밀이 없는, 네트워크 격리된 DIRTY 샌드박스(cap_drop=ALL, 읽기 전용, 설치 없음)에서 처리되며, 스키마 검증된 JSON 아티팩트만이 자격 증명을 보유한 라이터로 넘어갑니다. 결과는 Package / MalPackageFinding 노드로 저장됩니다(MAL- = 악성, CVE/GHSA = 취약, GuardDog = 의심). ./redamon.sh supply-chain-sync npm으로 오프라인 DB를 한 번 채우세요.
프로젝트 설정
스캔 모듈부터 에이전트 승인 게이트까지 모든 도구의 동작을 제어하는 16개 탭에 걸친 500개 이상의 구성 가능한 파라미터. 웹앱 UI를 통해 관리됩니다.
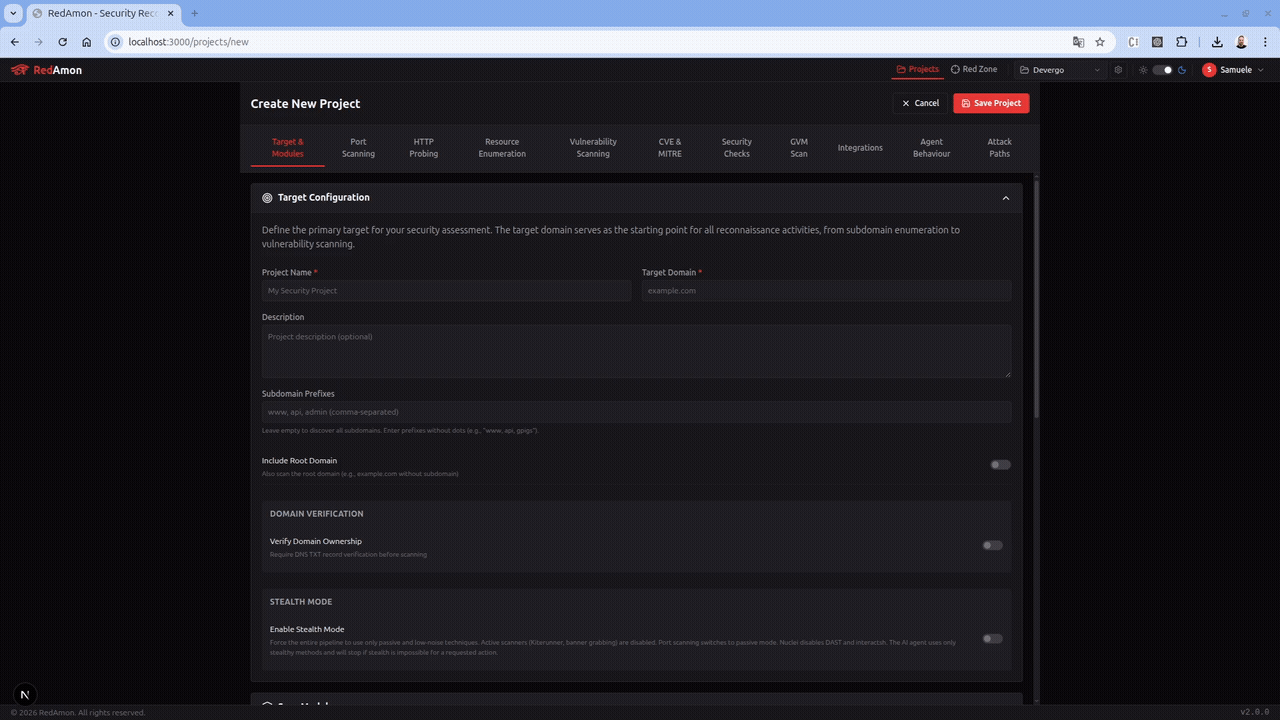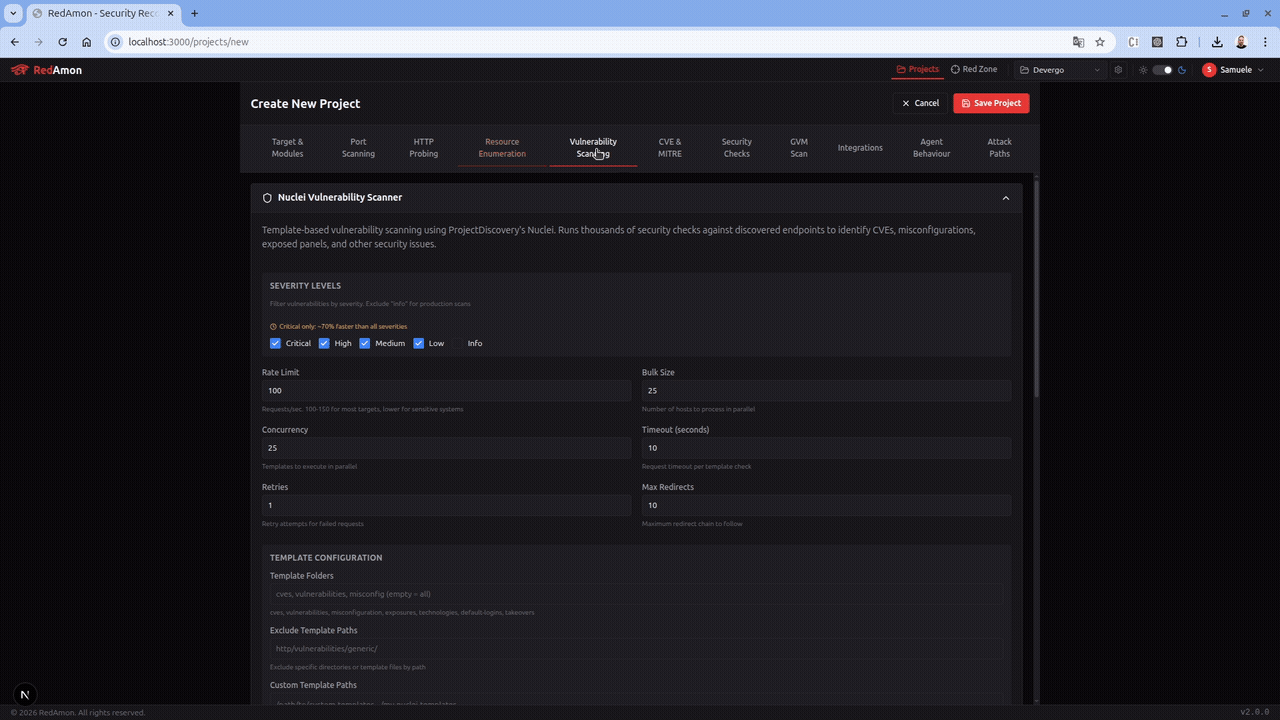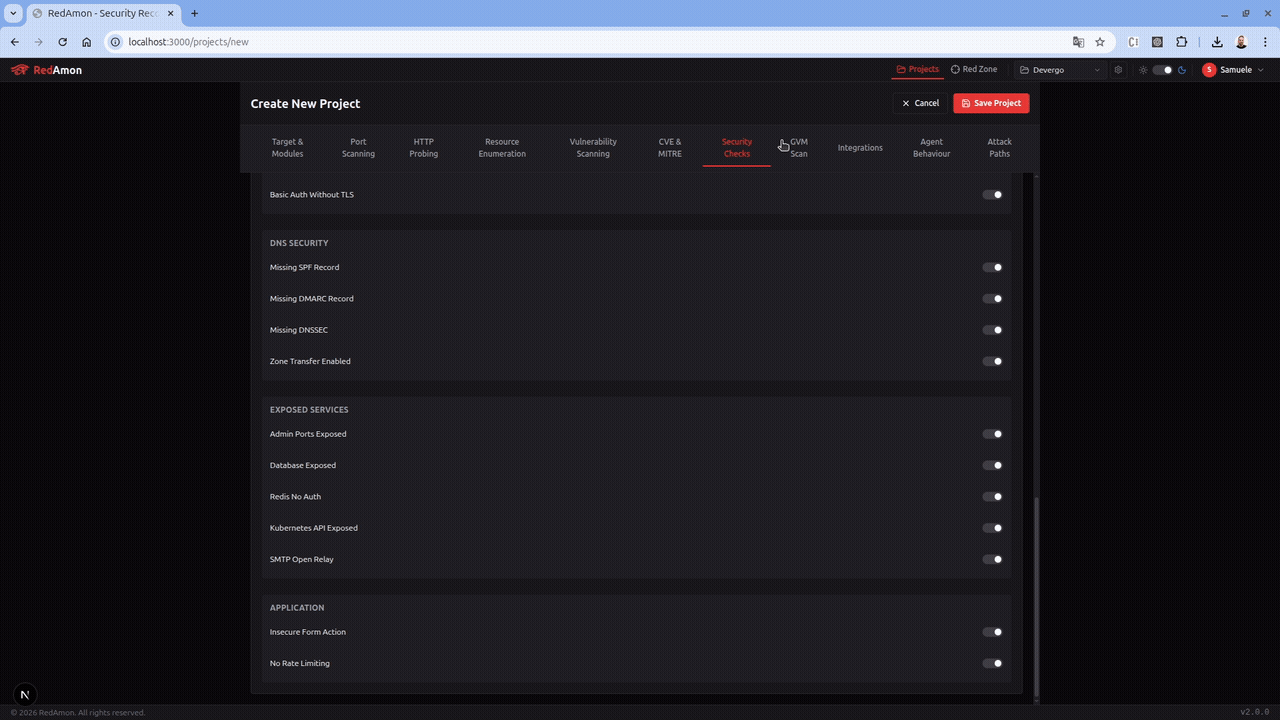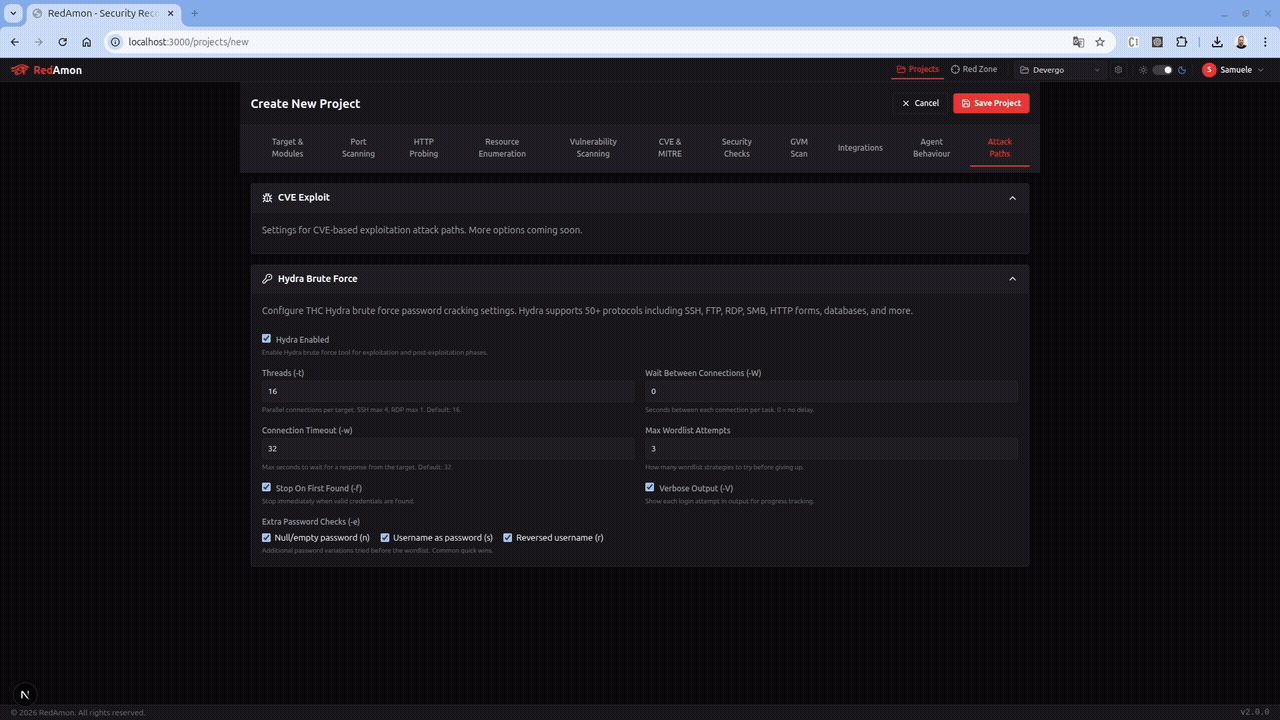
교전 규칙 (RoE)
RoE 문서(PDF, TXT, MD, DOCX)를 업로드하여 프로젝트 설정을 자동 구성하고 교전 제약을 시행합니다. 정찰 파이프라인(제외 호스트, 속도 제한, 시간 창)과 AI 에이전트(프롬프트 주입, 심각도 단계 상한, 도구 제한) 계층 모두에서 시행됩니다.
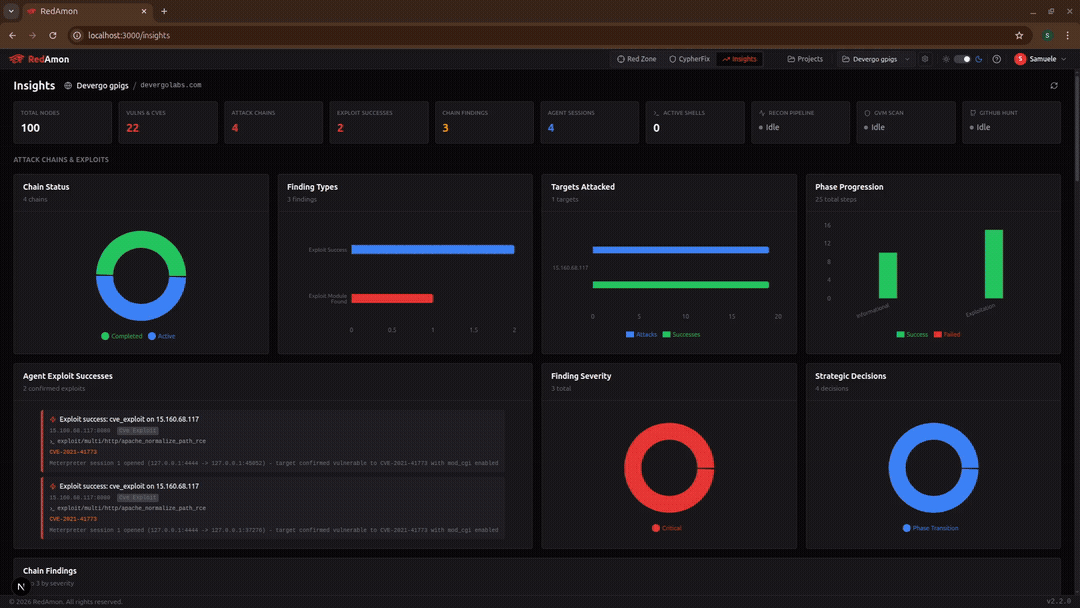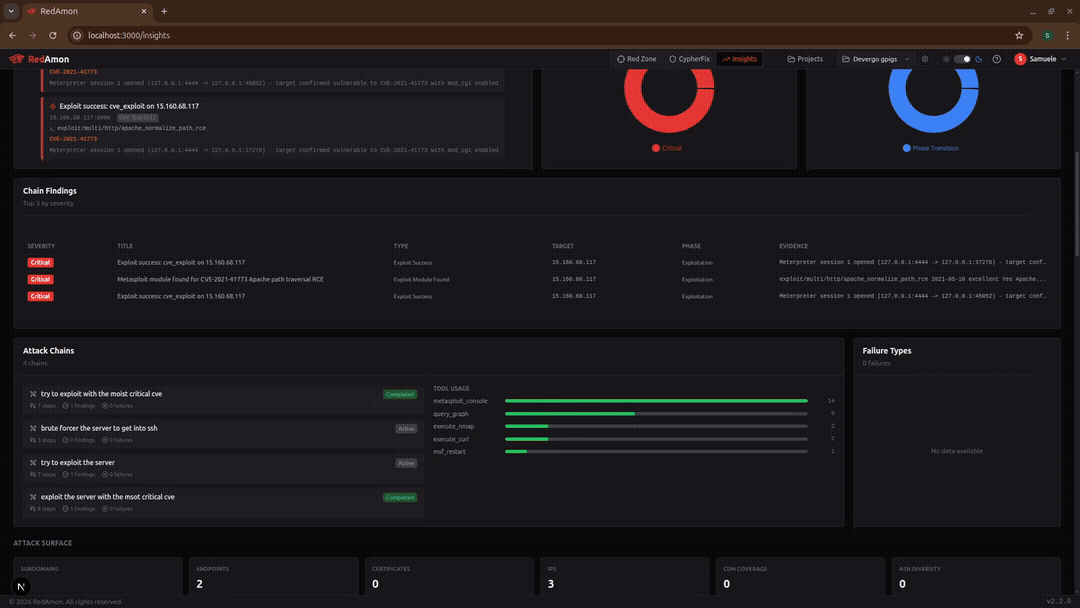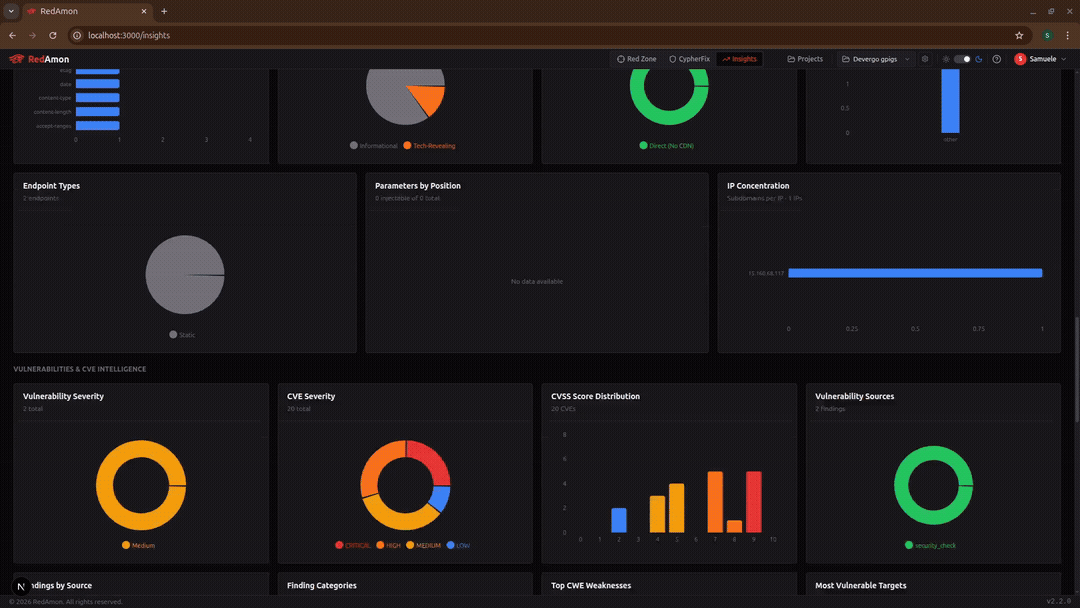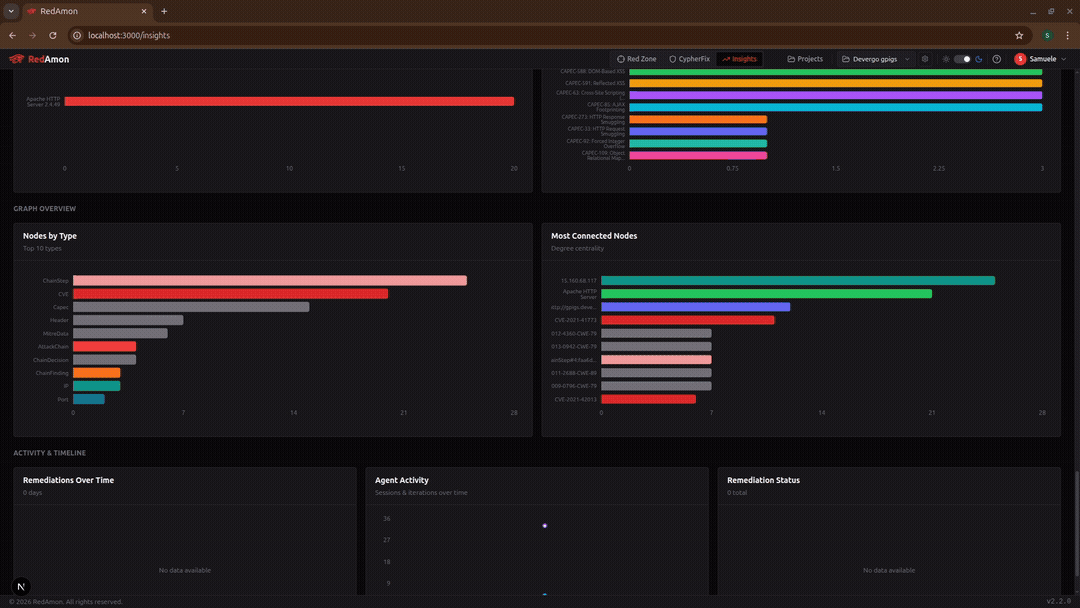
인사이트 대시보드
4개 섹션에 걸친 30개 이상의 대화형 차트: 공격 체인 및 익스플로잇, 공격 표면, 취약점 및 CVE 인텔리전스, 그래프 개요. 모든 데이터는 Neo4j와 PostgreSQL에서 실시간으로 가져옵니다.
대상 가드레일
승인되지 않은 도메인을 대상으로 하는 것을 방지하는 LLM 기반 가드레일: 정부 사이트, 주요 기술 기업, 금융 기관, 소셜 미디어 플랫폼을 차단합니다. 프로젝트 생성과 에이전트 초기화 모두에서 작동합니다. 정부, 군사, 교육, 국제 기구 도메인(.gov, .mil, .edu, .int)은 비활성화할 수 없는 결정론적 하드 가드레일에 의해 영구적으로 차단됩니다.
도구 확인
위험한 작업에 대한 도구별 휴먼 인 더 루프 게이트. 활성화되면 에이전트는 영향력이 큰 도구(Nmap, Nuclei, Metasploit, Hydra, Kali 셸, 코드 실행)를 실행하기 전에 일시 중지하고 채팅 타임라인에 인라인 허용 / 거부 프롬프트를 표시합니다. 단일 도구 및 병렬 웨이브(계획) 확인 모드를 모두 지원합니다. 사용자는 실행이 진행되기 전에 도구 인수를 승인, 거부 또는 수정할 수 있습니다. 프로젝트 설정의 Require Tool Confirmation 토글로 비활성화됩니다.
침투 테스트 보고서
11개 섹션으로 구성된 전문적이고 클라이언트에 바로 제공 가능한 HTML 보고서. AI 모델이 구성되면 6개 섹션이 경영진 요약, 위험 분석, 우선순위가 지정된 교정 분류를 포함한 LLM 생성 내러티브를 받습니다. 예시 보고서 보기.
데이터 내보내기 및 가져오기
웹 인터페이스를 통한 전체 프로젝트 백업 및 복원: 설정, 대화, 그래프 데이터, 정찰/GVM/GitHub 사냥 결과를 휴대용 ZIP 아카이브로 제공합니다.
시스템 아키텍처```mermaid
flowchart TB subgraph User["👤 User Layer"] Browser[Web Browser] CLI[Terminal/CLI] end
subgraph Frontend["🖥️ Frontend Layer"]
    Webapp[Next.js Webapp<br/>:3000]
end

subgraph Backend["⚙️ Backend Layer"]
    Agent[AI Agent Orchestrator<br/>FastAPI + LangGraph<br/>:8090]
    ReconOrch[Recon Orchestrator<br/>FastAPI + Docker SDK<br/>:8010]
end

subgraph Tools["🔧 MCP Tools Layer"]
    NetworkRecon[Network Recon Server<br/>Curl + Naabu<br/>:8000]
    Nuclei[Nuclei Server<br/>:8002]
    Metasploit[Metasploit Server<br/>:8003]
    Nmap[Nmap Server<br/>:8004]
end

subgraph Scanning["🔍 Scanning Layer"]
    Recon[Recon Pipeline<br/>Docker Container]
    GVM[GVM/OpenVAS Scanner<br/>Network Vuln Assessment]
    GHHunt[GitHub Secret Hunter<br/>Credential Scanning]
    Multiscanner[Secret Multiscanner<br/>14 Sources · 1060 Detectors]
end

subgraph Data["💾 Data Layer"]
    Neo4j[(Neo4j Graph DB<br/>:7474/:7687)]
    Postgres[(PostgreSQL<br/>Project Settings<br/>:5432)]
end

subgraph LLMProviders["🧠 LLM Providers"]
    OpenAI[OpenAI]
    Anthropic[Anthropic]
    LocalLLM[Local Models<br/>Ollama · vLLM · LM Studio]
    OpenRouter[OpenRouter<br/>300+ Models]
    Bedrock[AWS Bedrock]
end

subgraph External["🌐 External APIs"]
    GitHubAPI[GitHub API<br/>Repos & Code Search]
    SourceAPIs[Secret Sources<br/>GitLab · Docker · S3 · GCS<br/>Hugging Face · CI · ...]
end

subgraph Targets["🎯 Target Layer"]
    Target[Target Systems]
    GuineaPigs[Guinea Pigs<br/>Test VMs]
end

Browser --> Webapp
CLI --> Recon
Webapp <-->|WebSocket| Agent
Webapp -->|REST + SSE| ReconOrch
Webapp --> Neo4j
Webapp --> Postgres
ReconOrch -->|Docker SDK| Recon
ReconOrch -->|Docker SDK| GVM
ReconOrch -->|Docker SDK| GHHunt
ReconOrch -->|Docker SDK, one per source| Multiscanner
ReconOrch -->|Multiscanner ingest| Neo4j
Recon -->|Fetch Settings| Webapp
GHHunt -->|GitHub API| GitHubAPI
Multiscanner -->|GitHub API| GitHubAPI
Multiscanner --> SourceAPIs
Agent -->|API| OpenAI
Agent -->|API| Anthropic
Agent -->|API| LocalLLM
Agent -->|API| OpenRouter
Agent -->|API| Bedrock
Agent --> Neo4j
Agent -->|MCP Protocol| NetworkRecon
Agent -->|MCP Protocol| Nuclei
Agent -->|MCP Protocol| Metasploit
Agent -->|MCP Protocol| Nmap
Recon --> Neo4j
GVM -->|Reads Recon Output| Recon
GVM --> Neo4j
GVM --> Target
GVM --> GuineaPigs
NetworkRecon --> Target
Nuclei --> Target
Metasploit --> Target
Nmap --> Target
NetworkRecon --> GuineaPigs
Nuclei --> GuineaPigs
Metasploit --> GuineaPigs
Nmap --> GuineaPigs
> **전체 아키텍처 다이어그램** (데이터 흐름, Docker 컨테이너, 정찰 파이프라인, 에이전트 워크플로, MCP 통합): **[ARCHITECTURE.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/ARCHITECTURE.md)**
>
> **기술 스택** (프론트엔드, 백엔드, AI, 데이터베이스, 보안 도구 전반에 걸친 70개 이상의 기술): **[TECH_STACK.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/TECH_STACK.md)**
---
## 구성 요소
| 구성 요소 | 설명 | 문서 |
|-----------|-------------|---------------|
| **정찰 파이프라인** | 병렬화된 팬아웃/팬인 OSINT 및 취약점 스캐닝 파이프라인 | [README.RECON.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.RECON.md) |
| **정찰 오케스트레이터** | Docker SDK를 통한 컨테이너 수명 주기 관리 | [README.RECON_ORCHESTRATOR.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.RECON_ORCHESTRATOR.md) |
| **Docker 소켓 브로커** | Docker 소켓을 위한 필터링 리버스 프록시: 생성된 스캔 컨테이너는 이를 통해 데몬에 접근하므로, 알려진 도구 이미지만 생성할 수 있습니다 (허용 목록 방식, 호스트 마운트 / 권한 부여 / 임의 이미지 불가) | n/a |
| **그래프 데이터베이스** | 멀티테넌트 지원을 갖춘 Neo4j 공격 표면 매핑 | [README.GRAPH_DB.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.GRAPH_DB.md) · [GRAPH.SCHEMA.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/GRAPH.SCHEMA.md) |
| **MCP 도구 서버** | Model Context Protocol을 통한 보안 도구 (Kali 샌드박스) | [README.MCP.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.MCP.md) |
| **AI 에이전트 오케스트레이터** | ReAct 패턴을 사용하는 LangGraph 기반 자율 에이전트 | [README.AGENTIC_SYSTEM.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.AGENTIC_SYSTEM.md) |
| **CypherFix 에이전트** | 자동화된 트리아지 + 코드 수정 + GitHub PR | [README.CYPHERFIX_AGENTS.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.CYPHERFIX_AGENTS.md) |
| **웹 애플리케이션** | 시각화 및 AI 상호작용을 위한 Next.js 대시보드 | [README.WEBAPP.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.WEBAPP.md) |
| **GVM 스캐너** | Greenbone/OpenVAS 네트워크 취약점 스캐너 (170K+ NVT) | [README.GVM.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.GVM.md) |
| **시크릿 멀티스캐너** | 14가지 소스 유형(git, GitHub, GitLab, Docker, Hugging Face, S3, GCS, 파일시스템, Jenkins, Elasticsearch, Postman, CI)에 걸친 심층 시크릿 스캐닝으로, 1060개의 탐지기, 실시간 자격 증명 검증, 그리고 소스당 하나의 강화된 컨테이너를 병렬로 실행 | [Wiki: Secret Multiscanner](https://github.com/samugit83/redamon/wiki/Secret-Multiscanner) |
| **공급망 스캐너** | 오프라인 악성/취약 패키지 탐지 (OSV-Scanner + GuardDog + retire.js)와 강화된 DIRTY/CLEAN 분리; 3개 계층 (에이전트 도구, 독립형 SBOM 스캔, 라이브 타깃 정찰) | [README.SUPPLY_CHAIN.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.SUPPLY_CHAIN.md) |
| **PostgreSQL 데이터베이스** | 프로젝트 설정, 사용자 계정, 구성 데이터 | [README.POSTGRES.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.POSTGRES.md) |
| **설정 레지스트리** | 모든 정찰 파라미터에 대한 단일 설명: 단위, 범위, 참여 상한, 스텔스 프로필, 그리고 누가 이를 작성할 수 있는지. 파이프라인이 수동으로 정렬하던 모든 파생 목록은 이에 대한 쿼리입니다 | [README.SETTINGS_REGISTRY.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.SETTINGS_REGISTRY.md) · [Wiki: Project Settings Registry](https://github.com/samugit83/redamon/wiki/Project-Settings-Registry) |
| **테스트 환경** | 안전한 테스트를 위한 의도적으로 취약한 Docker 컨테이너 | [README.GPIGS.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.GPIGS.md) |
---
## 문서
| 리소스 | 링크 |
|----------|------|
| **전체 Wiki** (사용자 가이드) | **[github.com/samugit83/redamon/wiki](https://github.com/samugit83/redamon/wiki)** |
| **버그 바운티 커버리지 감사** (397개 클래스, PDF) | **[Wiki: The Full Taxonomy Audit](https://raw.githubusercontent.com/wiki/samugit83/redamon/docs/RedAmon_Bug_Bounty_Coverage.pdf)** |
| 서버 배포 (단일 호스트) | **[Wiki: Deploying to a Server](https://github.com/samugit83/redamon/wiki/Deploying-to-a-Server)** · [tooling/deploy/single-host/README.md](https://github.com/samugit83/redamon/blob/master/tooling/deploy/single-host/README.md) |
| **보안 태세** (심층 방어 카탈로그) | **[docs/readmes/README.SECURITY_POSTURE.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.SECURITY_POSTURE.md)** |
| 공급망 / 악성 패키지 탐지 | [docs/readmes/README.SUPPLY_CHAIN.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.SUPPLY_CHAIN.md) |
| 위협 모델 (STRIDE) | [docs/readmes/README.TM.SYSTEM_OVERVIEW.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.TM.SYSTEM_OVERVIEW.md) |
| 보안 정책 | [SECURITY.md](https://github.com/samugit83/redamon/blob/master/SECURITY.md) |
| AI 지원 개발 | **[Wiki: Ship Perfect PRs with AI](https://github.com/samugit83/redamon/wiki/AI-Assisted-Development)** |
| 개발자 가이드 | [docs/readmes/README.DEV.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/README.DEV.md) |
| 아키텍처 다이어그램 | [docs/readmes/ARCHITECTURE.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/ARCHITECTURE.md) |
| 기술 스택 | [docs/readmes/TECH_STACK.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/TECH_STACK.md) |
| 문제 해결 | [docs/readmes/TROUBLESHOOTING.md](https://github.com/samugit83/redamon/blob/master/docs/readmes/TROUBLESHOOTING.md) |
| 변경 로그 | [CHANGELOG.md](https://github.com/samugit83/redamon/blob/master/CHANGELOG.md) |
| 전체 면책 조항 | [DISCLAIMER.md](https://github.com/samugit83/redamon/blob/master/DISCLAIMER.md) |
| 서드파티 라이선스 | [THIRD-PARTY-LICENSES.md](https://github.com/samugit83/redamon/blob/master/THIRD-PARTY-LICENSES.md) |
| 라이선스 | [LICENSE](https://github.com/samugit83/redamon/blob/master/LICENSE) |
---
## 문제 해결
RedAmon은 완전히 Docker화되어 있으며 Docker Compose v2+가 있는 모든 OS에서 실행됩니다. OS별 해결 방법(Linux, Windows, macOS)은 **[문제 해결 가이드](https://github.com/samugit83/redamon/blob/master/docs/readmes/TROUBLESHOOTING.md)** 또는 **[Wiki](https://github.com/samugit83/redamon/wiki/Troubleshooting)**를 참조하세요.
---
## RedAmon HackLab
<table>
<tr>
<td width="280" align="center">
<a href="https://github.com/samugit83/redamon/wiki/RedAmon-HackLab">
<img src="https://raw.githubusercontent.com/samugit83/redamon/master/docs/assets/hacklab.png" alt="RedAmon HackLab" width="260"/>
</a>
</td>
<td>
<h3>RedAmon이 실제 침투 테스터처럼 사고하는 모습을 보고 싶으신가요?</h3>
<p>라이브 타깃에서 15가지 취약점 카테고리에 걸친 실시간 라이브 공격 세션 -- 모든 단계, 모든 피벗, 모든 익스플로잇 -- 을 살펴보세요. 에이전트가 다중 서비스 서버를 처음부터 자율적으로 장악하는 과정을 보여주는 전체 세션 로그, 해독된 워크스루, 영상 녹화가 제공됩니다.</p>
<a href="https://github.com/samugit83/redamon/wiki/RedAmon-HackLab"><b>HackLab 살펴보기 →</b></a>
|
<a href="https://github.com/samugit83/redamon/wiki/RedAmon-HackLab#community-sessions"><b>직접 세션 제출하기 →</b></a>
<br/><sub>자신의 타깃에서 놀라운 에이전트 세션을 얻으셨나요? 커뮤니티와 공유해 주세요 -- 세션 로그 + YouTube 영상.</sub>
</td>
</tr>
</table>
---
## 커뮤니티 쇼케이스
현장에서 RedAmon을 사용하는 보안 전문가들의 영상, 라이트업, 실제 경험담입니다. 소개되고 싶으신가요? CONTRIBUTING.md의 [콘텐츠 크리에이터](https://github.com/samugit83/redamon/blob/master/CONTRIBUTING.md#content-creator) 트랙을 참조하세요.
### 영상
| 제목 | 링크 |
|-------|------|
| RedAmon v2.2.0, 사회공학 테스트: 셸 접근까지의 페이로드 전달 | [시청](https://youtu.be/kVjV9K_eks4) |
| AI 에이전트 CVE 검증: 표준 도구를 넘어서 | [시청](https://youtu.be/rypmP1SJon8) |
| RedAmon 2.0, 10일 만에 0에서 1000 GitHub 스타까지: 멀티 에이전트 병렬 공격 | [시청](https://youtu.be/afViJUit0xE) |
| 처음부터 자율 AI 레드팀 에이전트 구축하기: LangGraph + Metasploit + Neo4j 전체 튜토리얼 | [시청](https://youtu.be/mO5CCkYlY94) |
### 실제 사례 연구
| 누구 | 무엇 | 링크 |
|-----|------|------|
| Nipun Dinudaya | 회사 웹사이트에 RedAmon을 배포하여 상당한 데이터 노출을 초래할 수 있었던 치명적인 SQL 인젝션 취약점을 식별 | [LinkedIn에서 읽기](https://www.linkedin.com/posts/nipun-dinudaya-6159b32bb_redamon-cybersecurity-penetrationtesting-ugcPost-7431233870253166592-aLvb) |
| Venkata Bhargav CH S | Ascent e-Digit Solutions 인턴십 중 RedAmon을 사용: 실습 정찰, DNS 분석, 공격 표면 매핑 | [LinkedIn에서 읽기](https://www.linkedin.com/posts/venkata-bhargav-cybersecurity_cybersecurity-ethicalhacking-redteam-share-7434940660803182592-e9En) |
### 커뮤니티 가이드
| 누구 | 무엇 | 링크 |
|-----|------|------|
| MrGood | Mastering Redamon: Kali Linux 설치 종합 가이드, Kali 특유의 Docker 문제와 보안 태세 다루기 | [Medium에서 읽기](https://cyberaccoon.medium.com/mastering-redamon-a-comprehensive-guide-to-installation-on-kali-linux-ea544e6f5b9f) |
| Bogdan Caraman | OpenRouter와 함께 Debian 13 (Trixie)에 RedAmon 설치하는 방법, Docker 설정, 고정 IP, systemd 자동화를 포함한 단계별 가이드 | [블로그에서 읽기](https://blog.bogdancaraman.com/install-redamon-debian-13-openrouter/) |
---
## 기여
기여를 환영합니다! 시작하는 방법, 코드 스타일 규칙, 풀 리퀘스트 프로세스에 대한 지침은 [CONTRIBUTING.md](https://github.com/samugit83/redamon/blob/master/CONTRIBUTING.md)를 읽어주세요.
---
## 유지 관리자
**Samuele Giampieri**: 창시자, 유지 관리자 & AI 플랫폼 아키텍트 · [LinkedIn](https://www.linkedin.com/in/samuele-giampieri-b1b67597/) · [GitHub](https://github.com/samugit83) · [Devergo Labs](https://www.devergolabs.com/)
**Ritesh Gohil**: 유지 관리자 & 수석 보안 연구원 · [LinkedIn](https://www.linkedin.com/in/riteshgohil25/) · [GitHub](https://github.com/L4stPL4Y3R)
---
## 연락처
질문, 피드백 또는 협업 문의: **[email protected]**
**후원:** RedAmon은 무료이며 MIT 라이선스로, 앞으로도 그럴 것입니다. 프로젝트를 후원하고 싶으시다면 같은 주소로 연락해 주세요. 후원은 개발 및 테스트 비용을 충당하는 데 도움이 됩니다.
---
## 법적 고지
> **기본적으로 로컬; 서버 배포에는 지원되는 강화 경로가 있습니다.** 기본적으로 RedAmon은 **로컬 머신**에서 실행되도록 설계되었으며, 자체적으로 인터넷에 노출되는 보안 제어를 포함하지 않습니다. 공용 인터넷에서 접근 가능한 서버에서 실행하려면 [`tooling/deploy/single-host/`](https://github.com/samugit83/redamon/blob/master/tooling/deploy/single-host)의 **강화된 단일 호스트 배포**를 사용하세요. 이는 전체 스택을 nginx + TLS, 호스트 방화벽, SSH 강화, 단일 공용 HTTPS 오리진 뒤에 두고, 모든 내부 서비스를 루프백에 바인딩합니다. 해당 배포 없이 **원시** 스택을 공용 IP에서 실행하면 인증되지 않은 내부 서비스가 노출되므로, 강화된 배포 없이 신뢰할 수 있는 로컬 네트워크 외부에서 실행하는 것은 전적으로 본인의 책임입니다.
이 프로젝트는 [MIT 라이선스](https://github.com/samugit83/redamon/blob/master/LICENSE)에 따라 배포됩니다.
RedAmon은 자체 라이선스(MIT, Apache-2.0, BSD, GPL-2.0/3.0, AGPL-3.0, LGPL, WPScan Public Source License)에 따라 여러 서드파티 도구를 통합합니다. 모든 AGPL 라이선스 구성 요소의 소스 코드는 해당 업스트림 저장소에서 확인할 수 있습니다. 전체 목록과 라이선스 의무는 [THIRD-PARTY-LICENSES.md](https://github.com/samugit83/redamon/blob/master/THIRD-PARTY-LICENSES.md)에 문서화되어 있습니다.
> **상업적 사용 참고**: Kali 샌드박스 이미지는 **WPScan**을 포함하며, 이는 WPScan Public Source License의 적용을 받습니다. WPScan은 WPScan 팀의 별도 라이선스 없이 상업적 사용(SaaS, 유료 제품 제공, 부가 가치 서비스)을 제한합니다. 침투 테스트 계약과 개인적 사용은 허용됩니다. RedAmon을 상업적 제품이나 서비스에 사용할 계획이라면 배포 전에 [THIRD-PARTY-LICENSES.md](https://github.com/samugit83/redamon/blob/master/THIRD-PARTY-LICENSES.md)를 검토하세요.
전체 이용 약관, 허용 사용 정책, 법적 준수 요건은 [DISCLAIMER.md](https://github.com/samugit83/redamon/blob/master/DISCLAIMER.md)를 참조하세요.
---
<p align="center">
<strong>책임감 있게 사용하세요. 윤리적으로 테스트하세요. 더 잘 방어하세요.</strong>
</p>