
TeamPass v3.2.2.0
협업형 비밀번호 관리자
Teampass
팀 전체가 신뢰할 수 있는 셀프 호스팅 비밀번호 관리
폴더 수준 접근 제어 · 인증된 AES-256-GCM 암호화 · 규정 준수 증적
여러분의 비밀은 여러분의 인프라를 벗어나지 않습니다.
🌐 teampass.net · 📖 문서 · 💬 토론 · 🐳 Docker Hub
목차
소개
Teampass는 직접 운영하는 오픈소스 자격 증명 보관소입니다. 생성할 계정도, 여러분의 데이터를 쥐고 있는 회사도 없습니다 — 자체 서버에 설치하는 PHP/MySQL 애플리케이션일 뿐이며, 폴더 수준 접근 제어, 사용자별 암호화 키, 완전한 감사 추적을 제공합니다.
2009년부터 구축되고 유지되어 왔으며, 실제 팀들이 마주치는 문제 — 누가 어떤 자격 증명을 봐야 하는지, 감사자에게 이를 어떻게 입증할지, 그리고 비밀번호가 채팅 스레드와 스프레드시트에 남아 있는 것을 어떻게 막을지 — 를 중심으로 발전해 왔습니다.
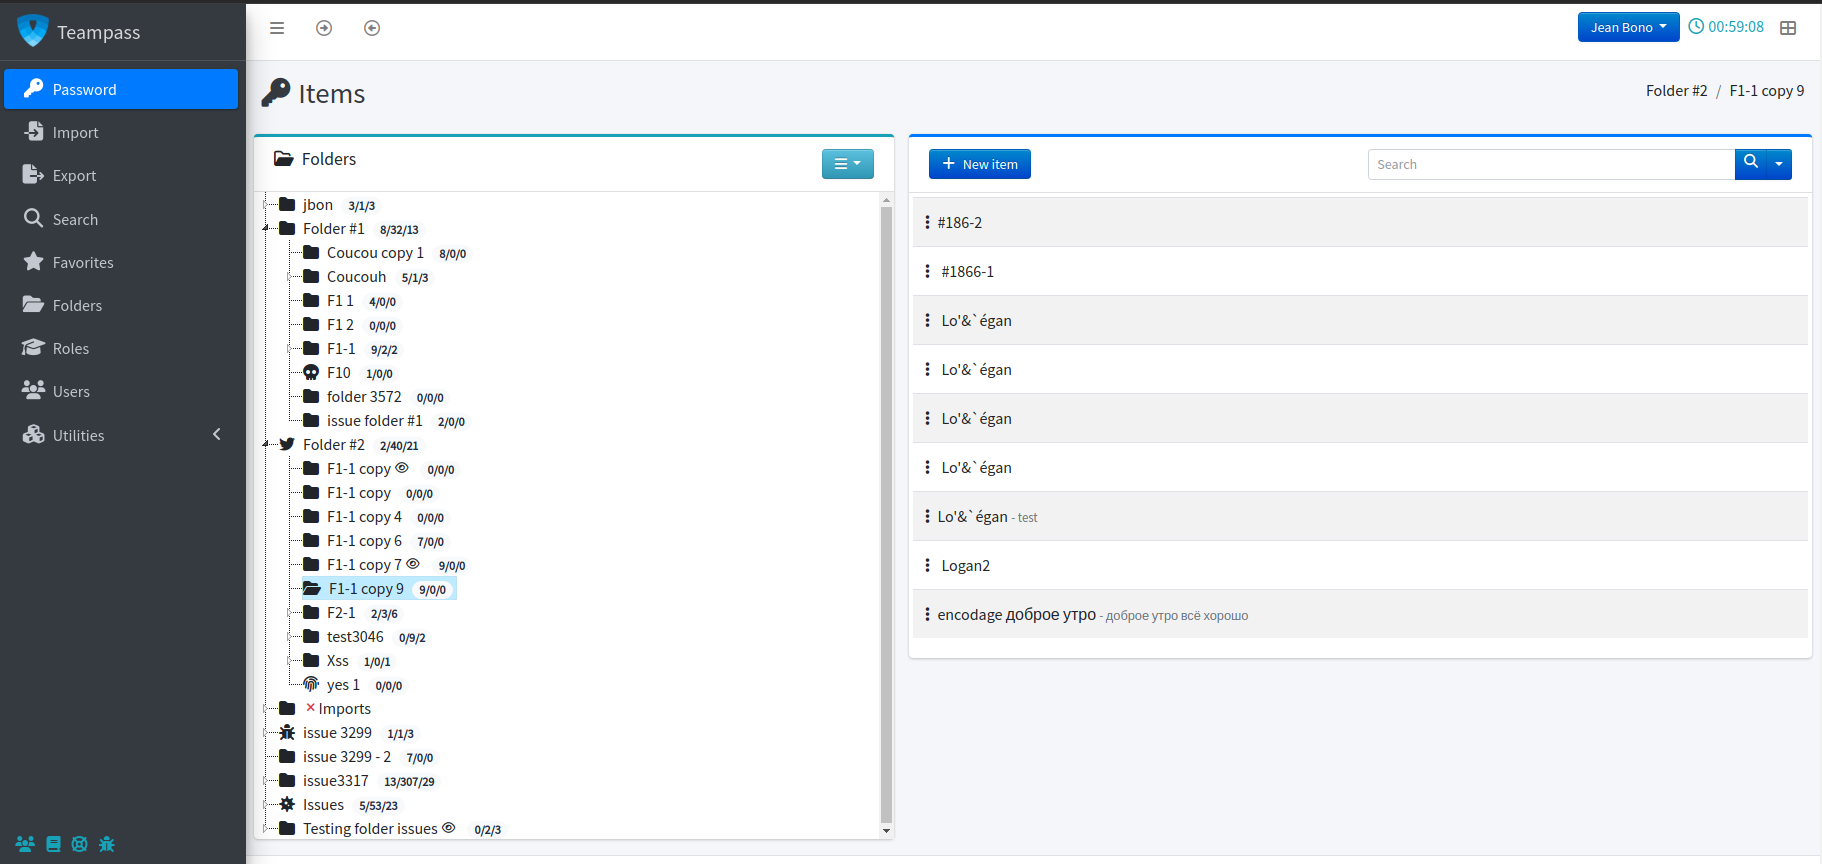
📸 더 많은 스크린샷
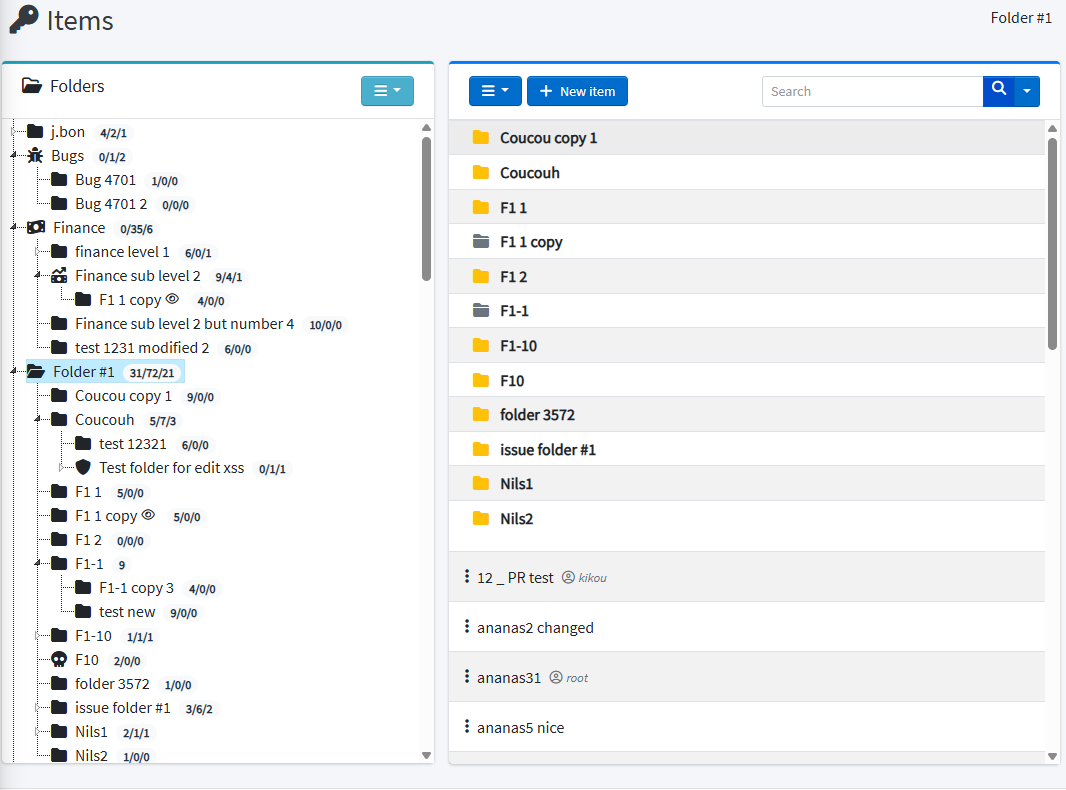
항목과 비밀


폴더와 역할

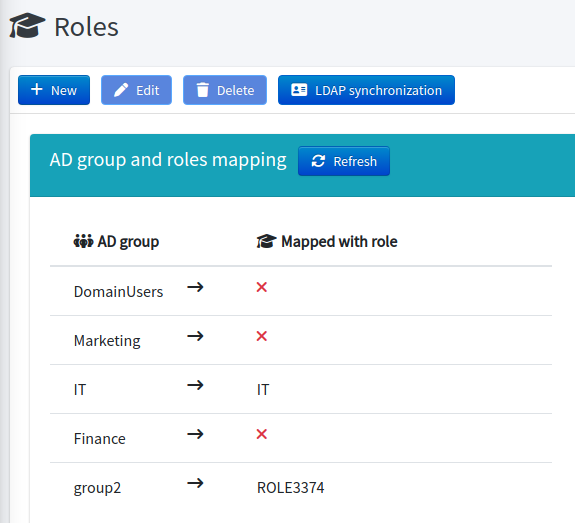
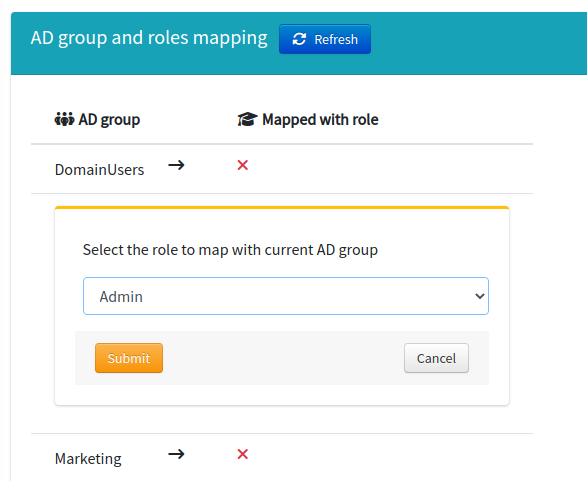
인증과 MFA
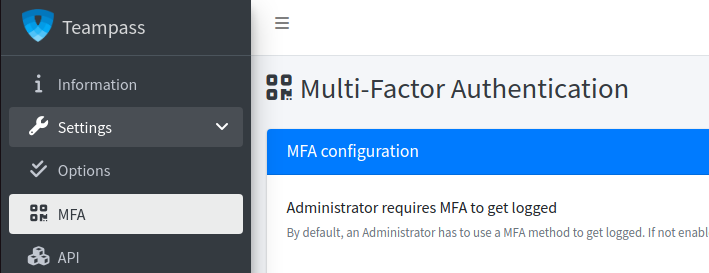
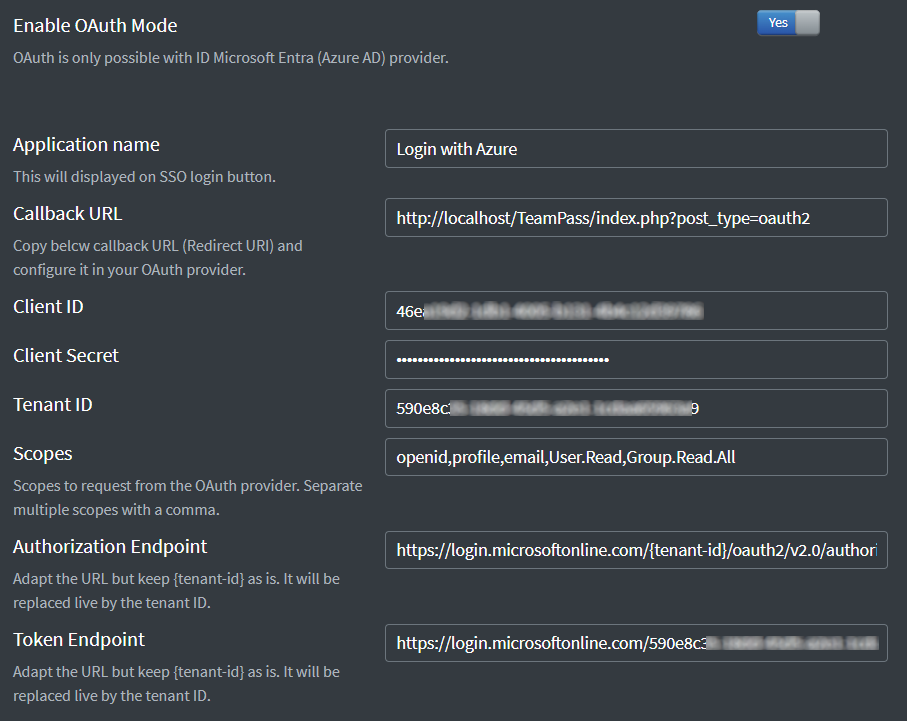
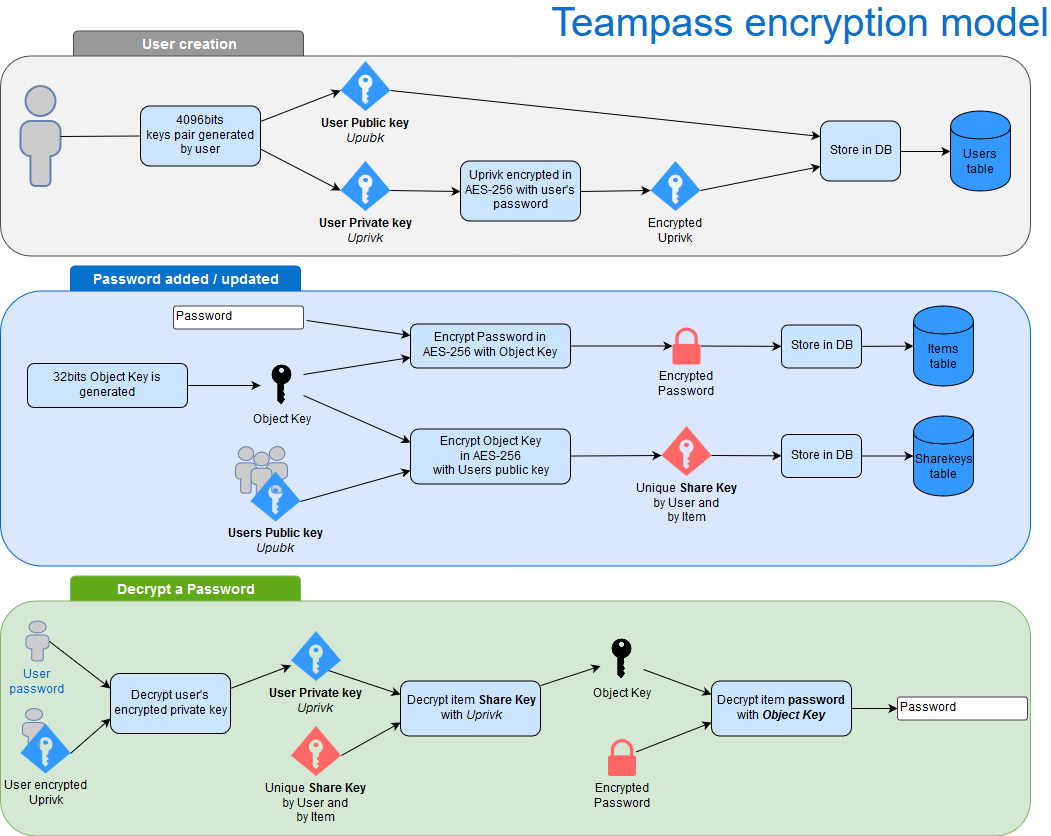
암호화 키
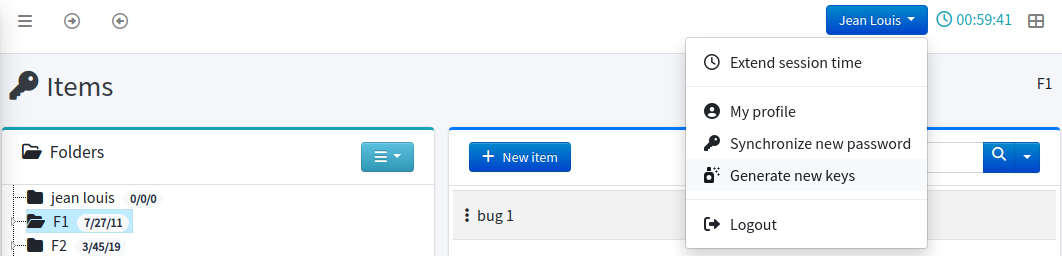
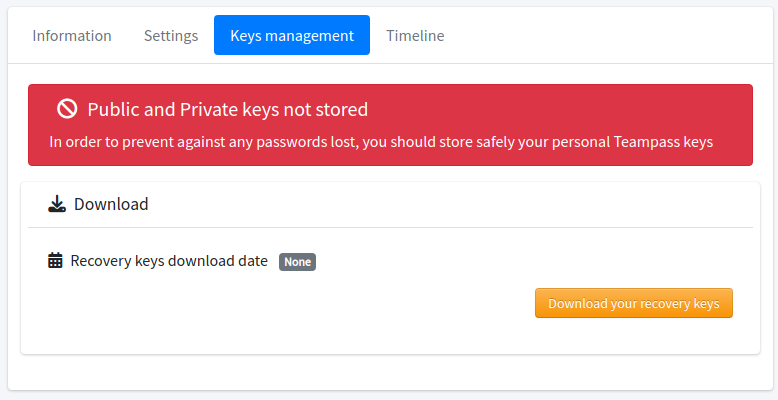
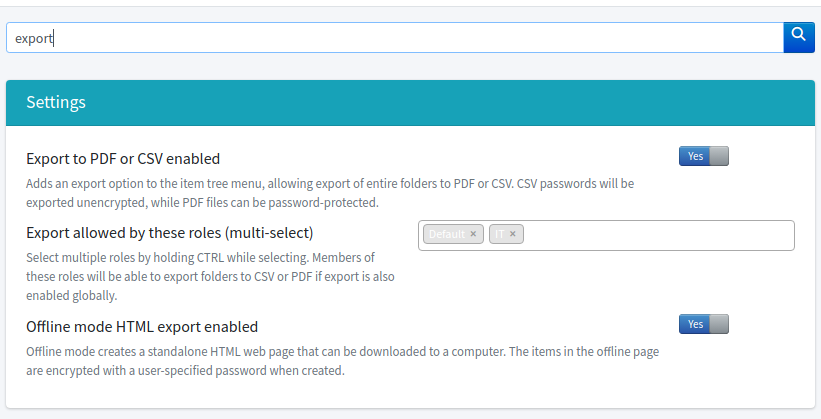
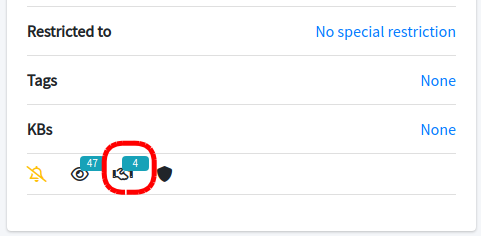
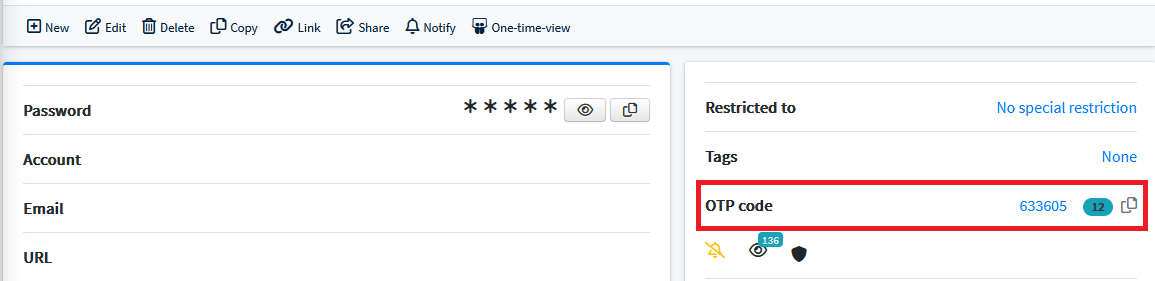
검색, 내보내기, 일회성 보기
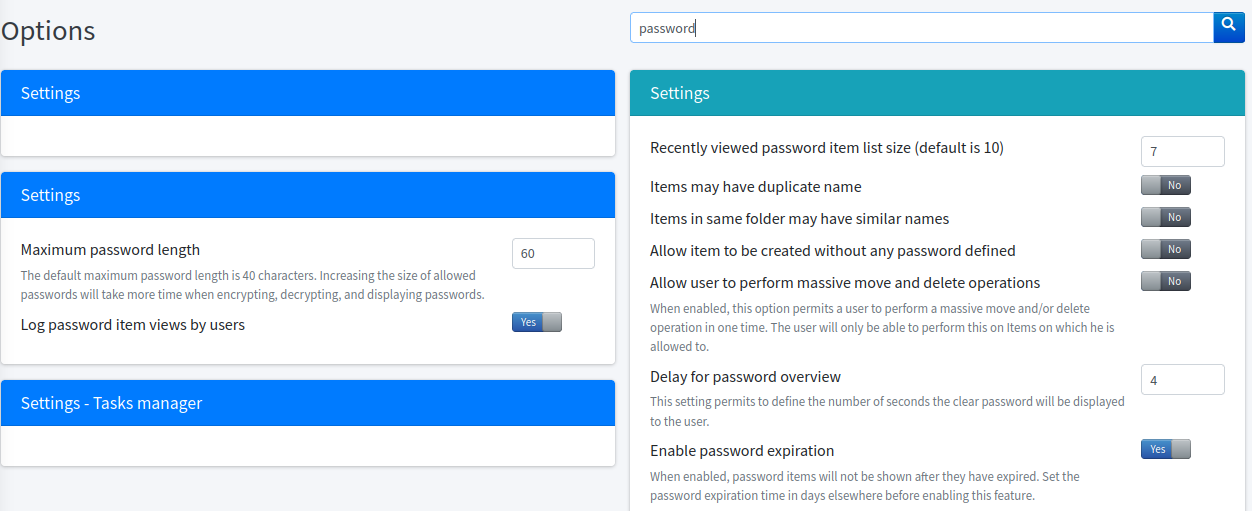
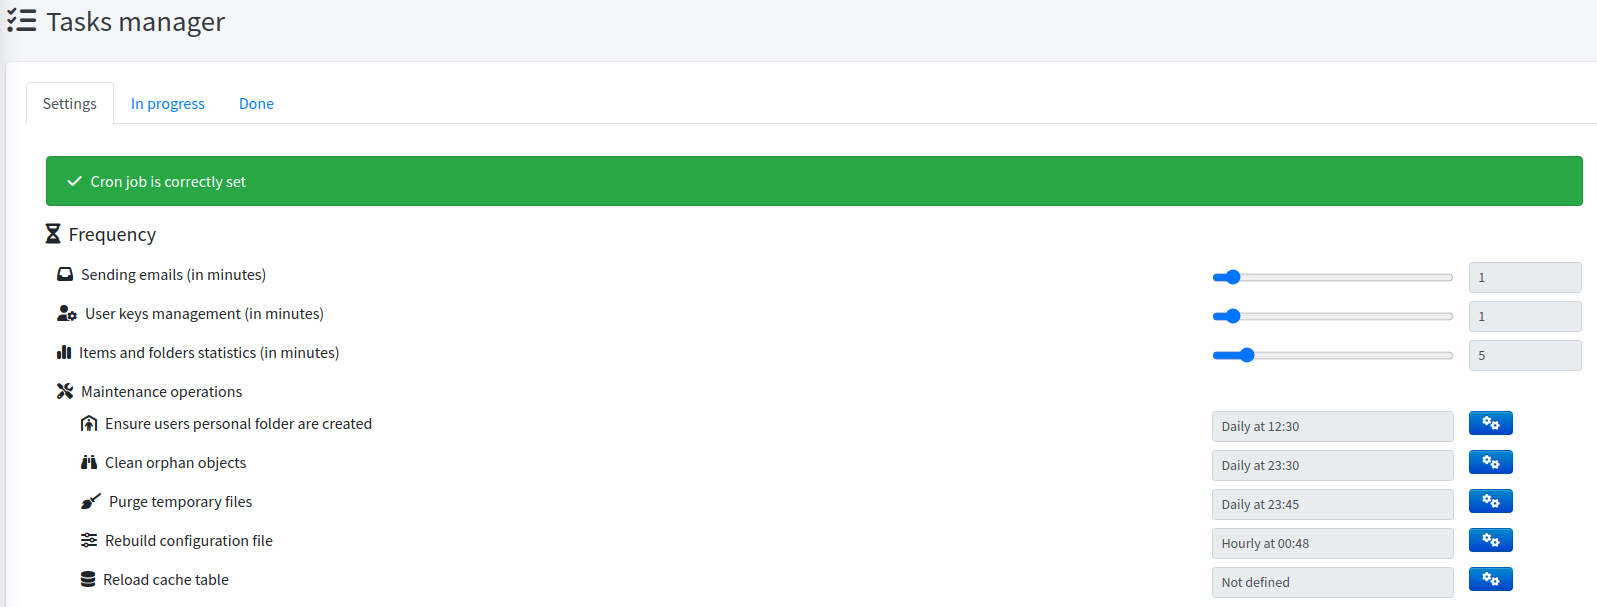
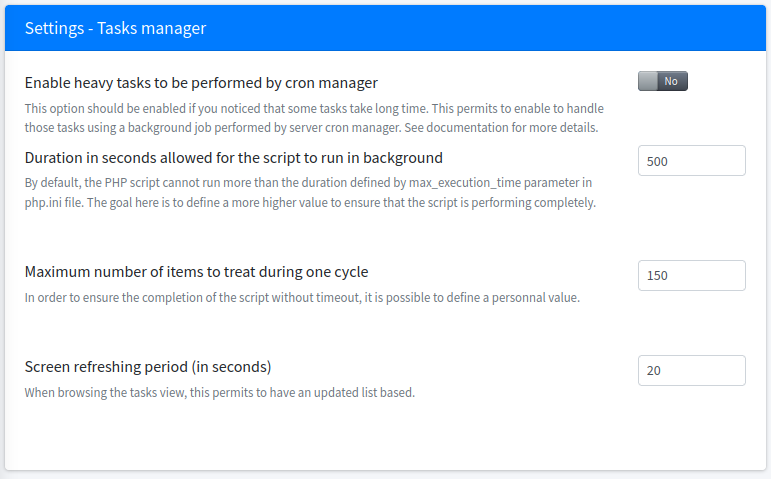
백그라운드 작업
누구를 위한 도구인가
🏠 개인 및 홈랩말 그대로 자신만의 보관소를 소유하세요.
|
👥 팀 및 중소기업채팅으로 비밀번호를 공유하는 습관을 버리세요.
|
🏛️ 엔터프라이즈 및 규제 산업접근 제어를 주장하지 말고 입증하세요.
|
보안
감사자에게 설명할 수 있는 암호화
비밀은 무작위 nonce와 비밀별 salt를 사용하여 AES-256-GCM으로 암호화되며, 256비트 객체 키 아래에 보관됩니다. 이를 해제하는 개인 키는 600,000회 반복의 PBKDF2-SHA256을 통해 비밀번호에서 파생됩니다.
- 인증된 암호화 — 변조가 감지되며, 조용히 복호화되지 않습니다 - 사용자별 키 배포 — 모든 사용자가 각 객체 키의 RSA로 래핑된 사본을 각자 보유하므로, 계정을 제거하면 버튼을 숨기는 것이 아니라 실제로 접근 권한이 취소됩니다
- 지연 마이그레이션 — 형식 업그레이드는 접근 시점에 이루어지며, 유지보수 시간이 필요하지 않습니다
침묵보다 투명성
취약점이 없다고 보고하는 비밀번호 관리자는 취약점이 없는 비밀번호 관리자가 아닙니다.
발견된 문제는 분류되고, 수정되며, CVE 식별자와 함께 GitHub Security Advisories로 공개됩니다.
- 🔒 보안 정책 및 신고 방법
- 📋 공개된 권고문
- 🛡️ 보안 강화 가이드
취약점을 발견하셨나요? GitHub Security Advisories를 통해 비공개로 신고해 주세요 — 공개 이슈에는 절대 작성하지 마세요.