
TeamPass v3.2.1.7
협업형 비밀번호 관리자
Teampass
팀 전체가 신뢰할 수 있는 자체 호스팅 비밀번호 관리
폴더 수준 접근 제어 · 인증된 AES-256-GCM 암호화 · 규정 준수 증빙
귀하의 비밀은 인프라를 절대 벗어나지 않습니다.
🌐 teampass.net · 📖 문서 · 💬 토론 · 🐳 Docker Hub
목차
소개
Teampass는 직접 운영하는 오픈소스 자격 증명 저장소입니다. 계정을 만들 필요도, 데이터를 보관하는 회사도 없습니다. 자체 서버에서 실행되는 PHP/MySQL 애플리케이션일 뿐이며, 폴더 수준 접근 제어, 사용자별 암호화 키, 전체 감사 추적 기능을 제공합니다.
2009년부터 실제 팀이 직면하는 문제를 바탕으로 구축되고 유지 관리되어 왔습니다. 어떤 자격 증명을 누가 볼 수 있어야 하는지, 감사자에게 이를 어떻게 증명할지, 그리고 비밀번호가 채팅 스레드와 스프레드시트에 남는 것을 어떻게 막을지가 핵심입니다.
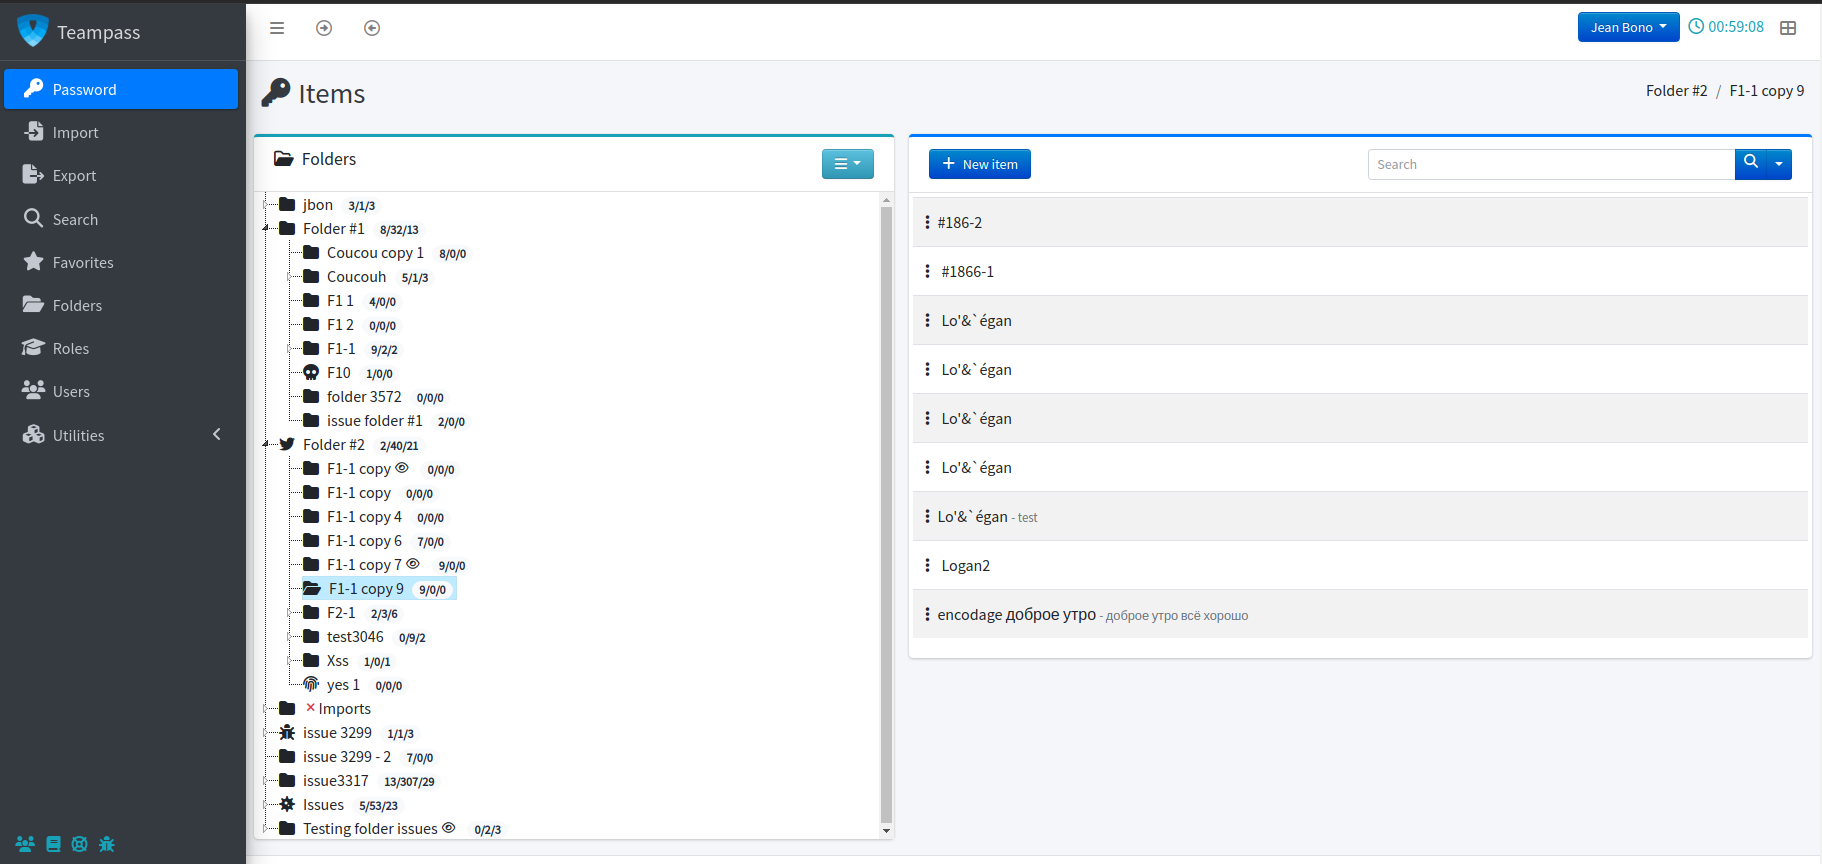
📸 더 많은 스크린샷
항목 및 비밀


폴더 및 역할
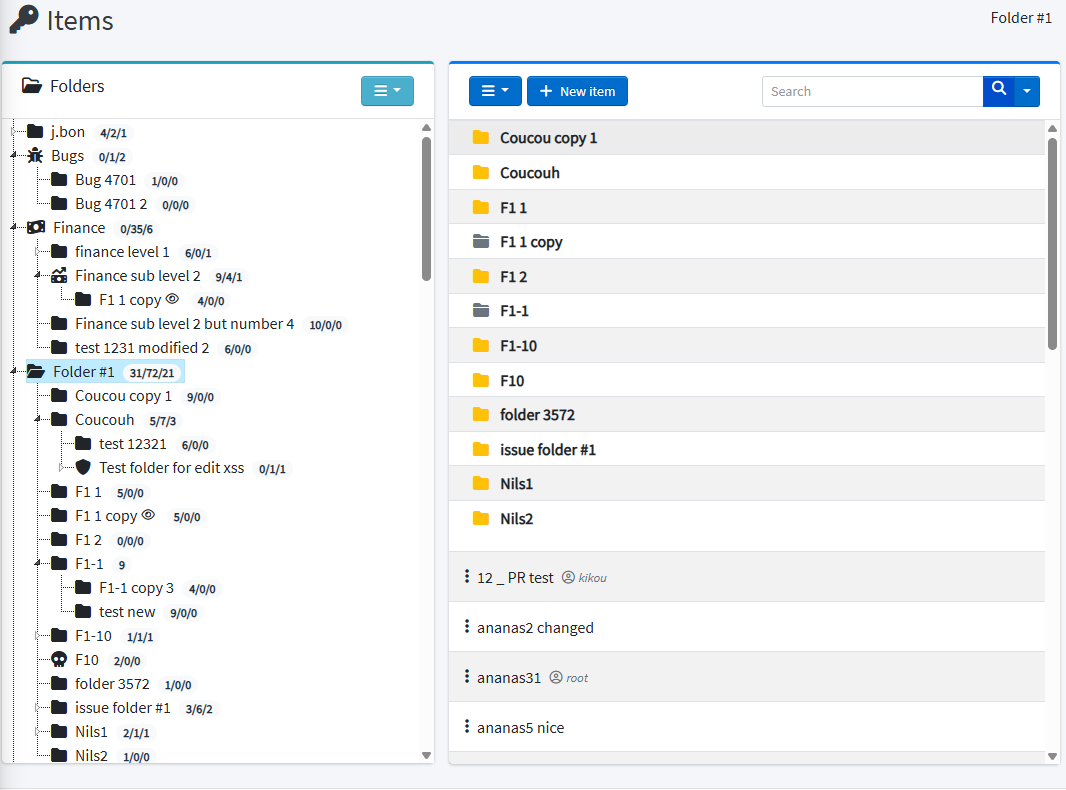

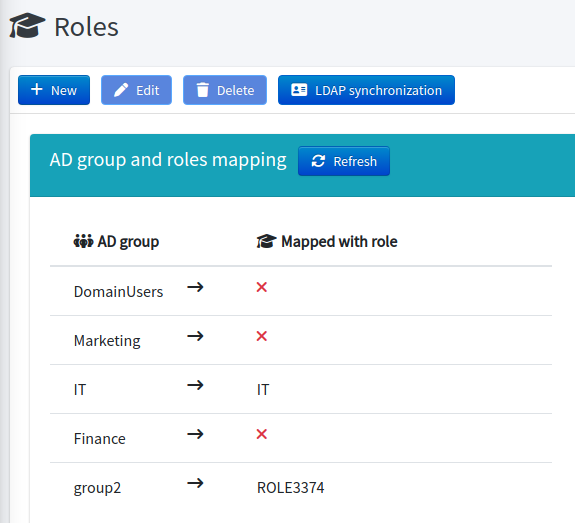
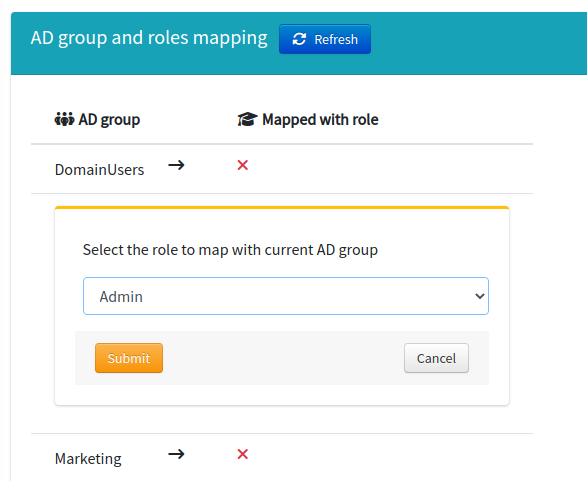
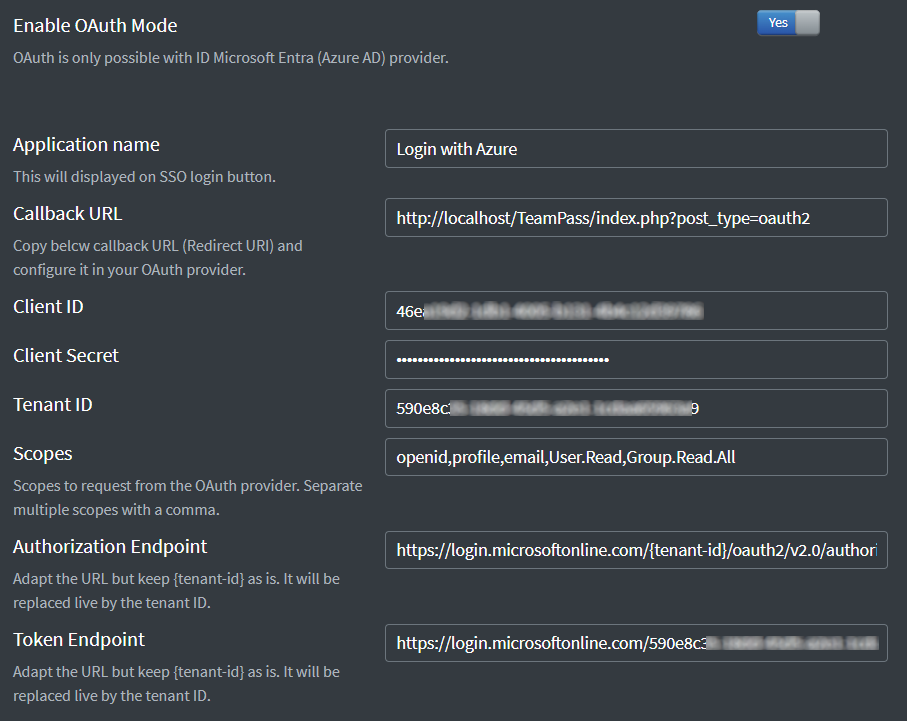
인증 및 MFA
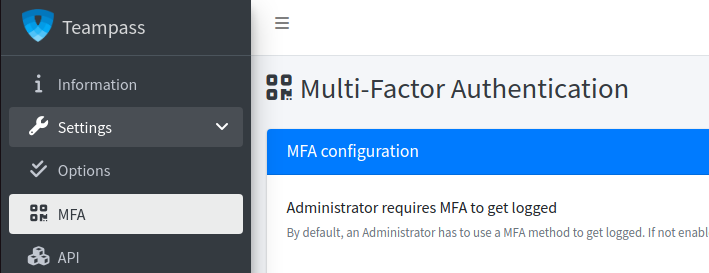
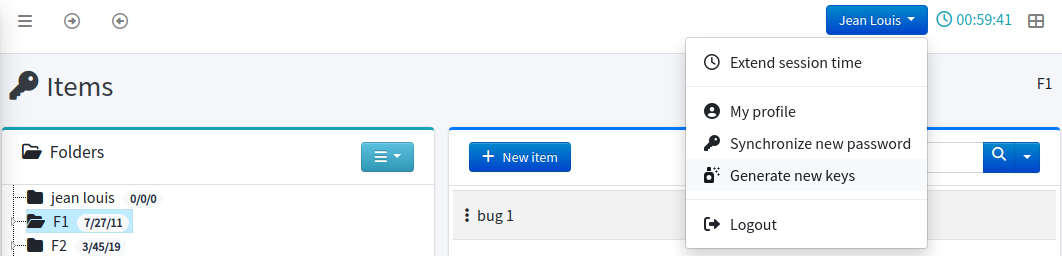
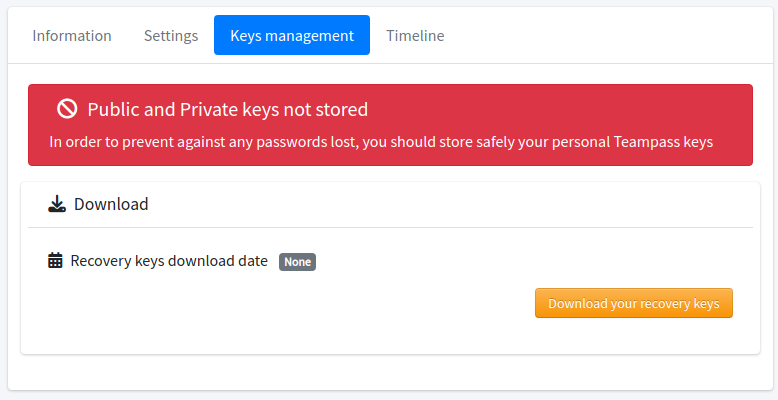
암호화 키
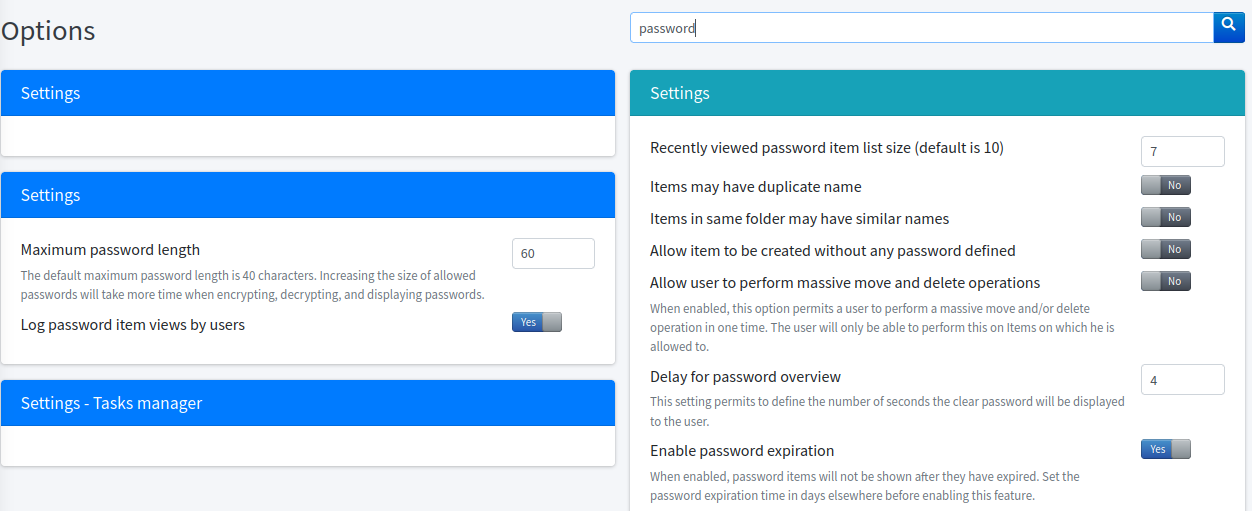
검색, 내보내기, 일회성 보기
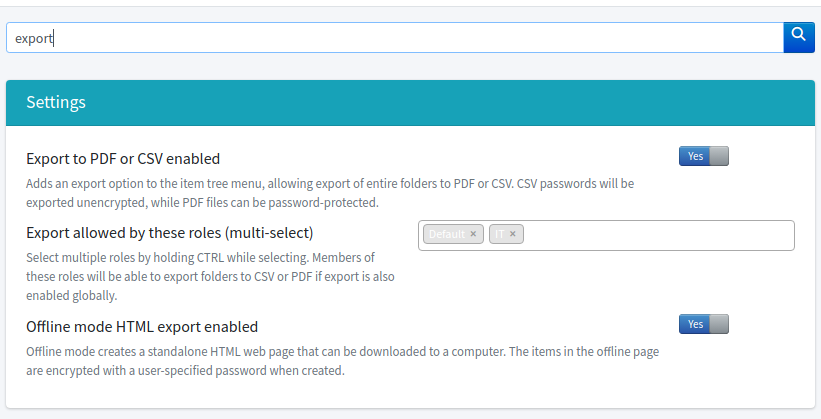
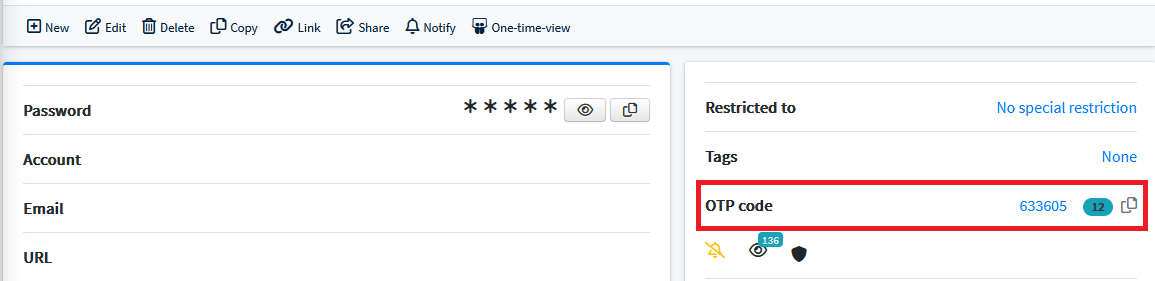
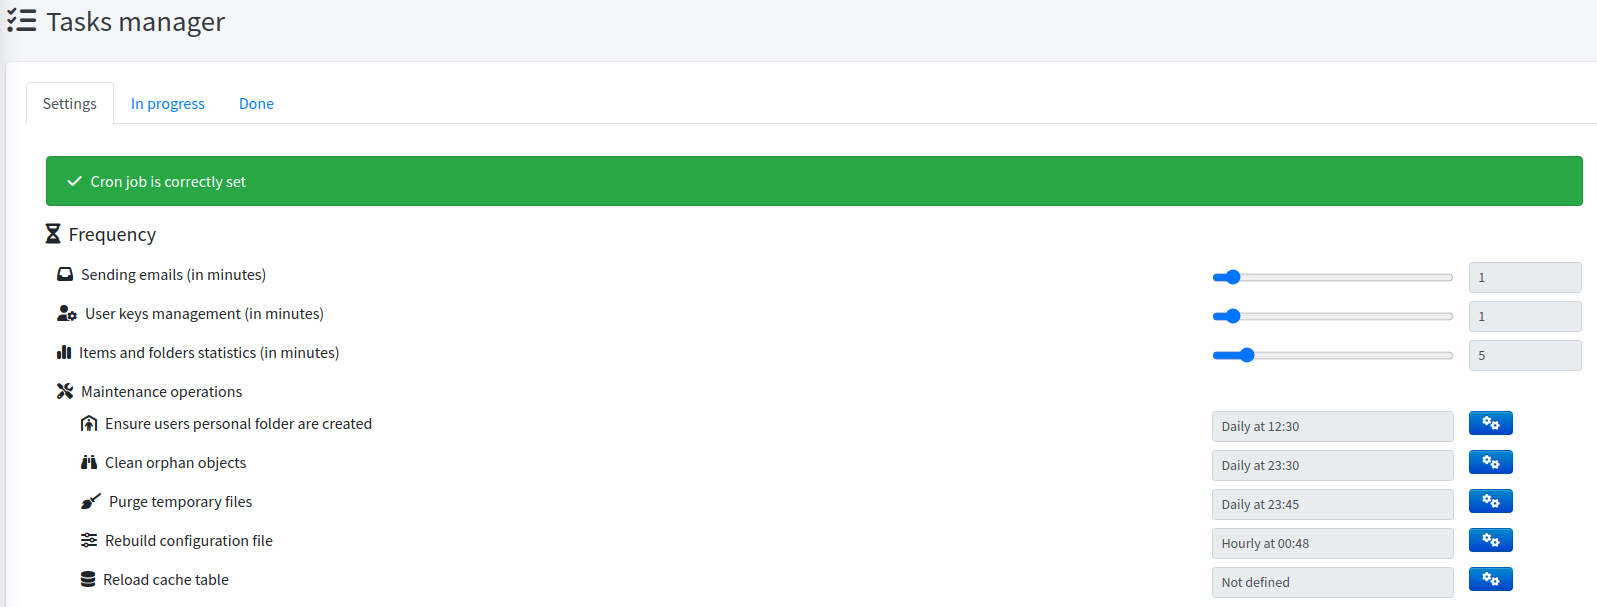
백그라운드 작업
대상 사용자
🏠 개인 및 홈랩말 그대로 저장소를 소유하세요.
|
👥 팀 및 중소기업채팅에서 비밀번호 공유를 중단하세요.
|
🏛️ 기업 및 규제 대상접근 제어를 주장만 하지 말고 증명하세요.
|
보안
감사자에게 설명할 수 있는 암호화
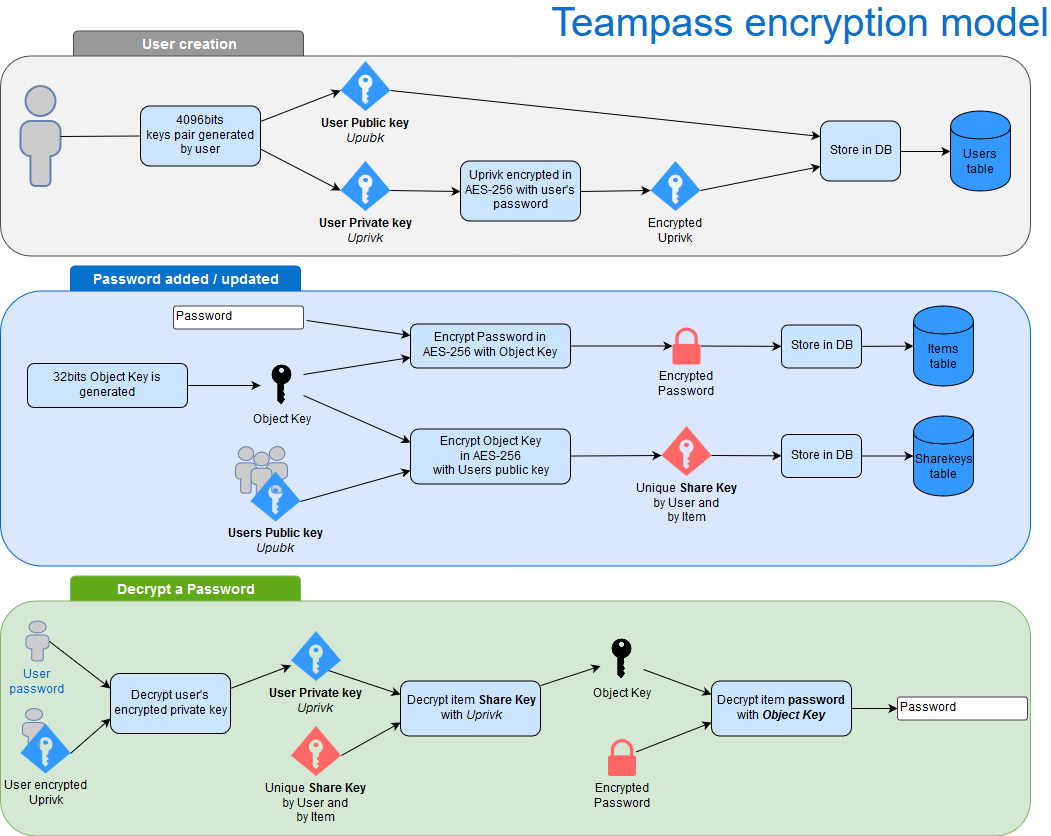
비밀은 256비트 객체 키 아래에서 임의 nonce와 비밀별 솔트를 사용하여 AES-256-GCM으로 암호화됩니다. 이를 해제하는 개인 키는 600,000회 반복의 PBKDF2-SHA256으로 비밀번호에서 파생됩니다.
- 인증된 암호화 — 변조는 조용히 복호화되지 않고 감지됩니다
- 사용자별 키 배포 — 모든 사용자는 각 객체 키의 RSA로 래핑된 사본을 보유하므로, 계정을 제거하면 버튼을 숨기는 대신 실제로 접근 권한이 철회됩니다
- 지연 마이그레이션 — 형식 업그레이드는 접근 시 수행되며 유지보수 창이 필요 없습니다
침묵보다 투명성
취약점을 보고하지 않는 비밀번호 관리자는 취약점이 없는 것이 아니라 보고하지 않는 것입니다.
발견된 문제는 분류, 수정 후 CVE 식별자와 함께 GitHub Security Advisories로 게시됩니다.
- 🔒 보안 정책 및 신고 방법
- 📋 게시된 권고
- 🛡️ 보안 강화 가이드
취약점을 발견하셨나요? 공개 이슈가 아닌 GitHub Security Advisories를 통해 비공개로 신고해 주세요.