
KubeArmor v1.7.5-rc1
런타임 보안 시행 시스템. 워크로드 하드닝/샌드박싱 및 최소 권한 정책 구현을 LSMs(LSM-BPF, AppArmor)을 활용하여 쉽게 만듭니다.





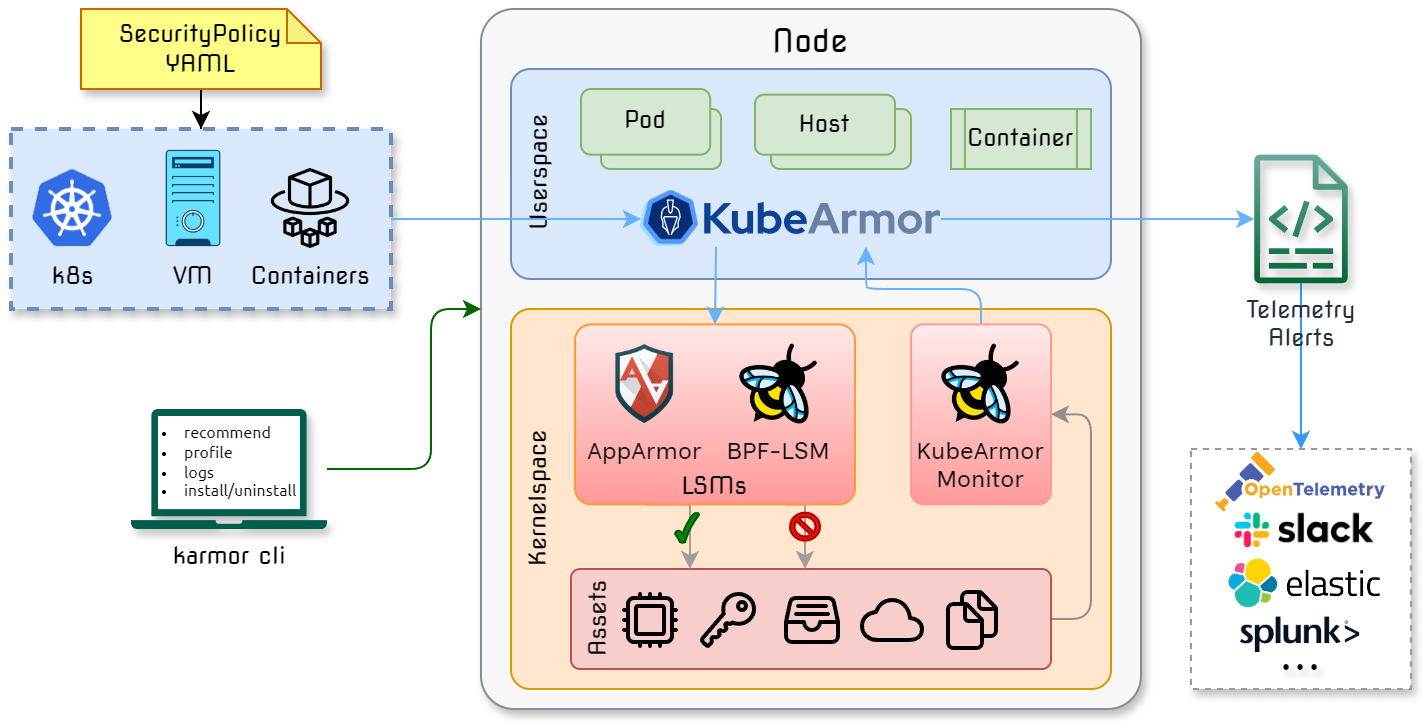
KubeArmor는 파드, 컨테이너, 노드(VM)의 동작(프로세스 실행, 파일 접근, 네트워킹 작업 등)을 시스템 수준에서 제한하는 클라우드 네이티브 런타임 보안 강제(Enforcement) 시스템입니다.
KubeArmor는 AppArmor, SELinux, 또는 BPF-LSM과 같은 Linux 보안 모듈(LSM)을 활용하여 사용자가 지정한 정책을 강제합니다. KubeArmor는 eBPF를 활용하여 컨테이너/파드/네임스페이스 식별 정보가 포함된 풍부한 알림/텔레메트리 이벤트를 생성합니다.
| 💪 인프라 강화 ⛓️ 인증서 번들 등 중요 경로 보호 📋 MITRE, STIGs, CIS 기반 규칙 🛅 원시 DB 테이블 접근 제한 | 💍 최소 권한 접근 🚥 프로세스 화이트리스트 🚥 네트워크 화이트리스트 🎛️ 민감 자산 접근 제어 |
| 🔭 애플리케이션 동작 🧬 프로세스 실행, 파일 시스템 접근 🧭 서비스 바인딩, 인그레스, 이그레스 연결 🔬 민감 시스템 콜 프로파일링 | ❄️ 배포 모델 ☸️ Kubernetes 배포 🐋 컨테이너화 배포 💻 VM/베어메탈 배포 |
아키텍처 개요
문서 📓
- 👉 시작하기
- 🎯 사용 사례
- ✔️ KubeArmor 지원 매트릭스
- ♟️ KubeArmor는 어떻게 다른가?
- 📜 파드/컨테이너용 보안 정책 [사양] [예시]
- 📜 파드/컨테이너용 클러스터 수준 보안 정책 [사양] [예시]
- 📜 호스트/노드용 보안 정책 [사양] [예시]
- 📜 호스트/노드용 네트워크 보안 정책 [사양] [예시]
... 상세 문서
기여자 👥
- 📘 기여 가이드
- 🧑💻 개발 가이드, 테스트 가이드
- ✋ KubeArmor Slack 참여
- ❓ FAQ
격주 미팅
- 🗣️ Zoom 링크
- 📄 회의록: 문서
- 📆 캘린더 초대: Google 캘린더, ICS 파일
커뮤니티 및 거버넌스
KubeArmor는 커뮤니티가 운영하는 프로젝트입니다. 다음 문서는 프로젝트가 어떻게 운영되는지 설명합니다:
- 📜 거버넌스 — 역할, 의사 결정, 벤더 중립성, 하위 팀, 투표.
- 👥 메인테이너 — 현재 메인테이너, 리뷰어, 명예 메인테이너 및 소속 정보.
- 🤝 행동 강령 — CNCF 행동 강령을 따릅니다.
- 📦 릴리스 프로세스 — 주기, 릴리스 후보, 릴리스 매니저, 지원 기간.
- 🔒 보안 정책 — 취약점 신고 방법.
공지/크레딧 🤝
- KubeArmor는 Tracee의 시스템 콜 유틸리티 함수를 사용합니다.
CNCF
KubeArmor는 Cloud Native Computing Foundation의 샌드박스 프로젝트입니다.
로드맵
KubeArmor 로드맵은 KubeArmor 프로젝트를 통해 추적됩니다.
관련 저장소
KubeArmor는 단일 저장소 이상의 프로젝트입니다. kubearmor GitHub 조직 아래의 다음 저장소들은 더 넓은 프로젝트의 일부입니다. 각 저장소는 GOVERNANCE.md에 따라 운영됩니다 — 핵심 및 커뮤니티 하위 프로젝트가 어떻게 분류되는지에 대한 내용은 해당 문서의 하위 프로젝트 섹션을 참조하세요.
참고: 이 목록은 활발히 유지 관리되는 저장소를 다룹니다. 전체(보관된 저장소 포함) 목록은 조직 페이지를 참조하세요.