

juice-shop v20.2.0
OWASP Top 10 취약점을 포함한 의도적으로 취약하게 설계된 웹 애플리케이션으로, 보안 교육, CTF 대회, 침투 테스트 연습에 활용할 수 있으며 100개 이상의 해킹 챌린지를 제공합니다.
 OWASP Juice Shop





가장 신뢰할 수 있는 온라인 쇼핑몰입니다. (@dschadow) — 전체 인터넷에서 최고의 주스 샵입니다! (@shehackspurple) — 실제로 존재하는 가장 버그 없는 취약한 애플리케이션입니다! (@vanderaj) — 처음에는 😂😂 그 다음에는 😢 (@kramse) — 하지만 이것은 주스와 아무 관련이 없습니다. (@coderPatros의 아내)
OWASP Juice Shop은 아마도 가장 현대적이고 정교한 안전하지 않은 웹 애플리케이션입니다! 보안 교육, 인식 데모, CTF 및 보안 도구를 위한 실험 용도로 사용할 수 있습니다! Juice Shop은 전체 OWASP Top Ten의 취약점과 실제 애플리케이션에서 발견되는 많은 다른 보안 결함을 포함하고 있습니다!
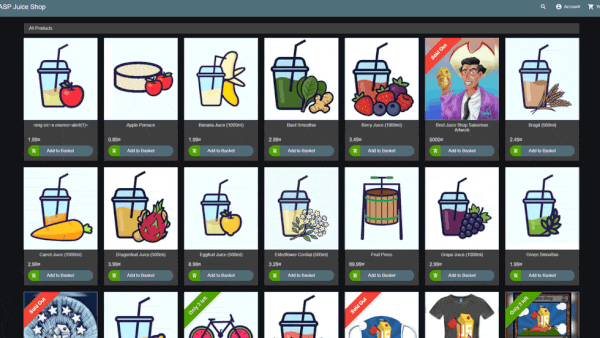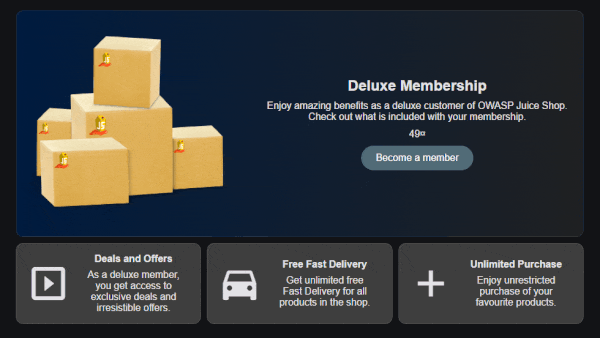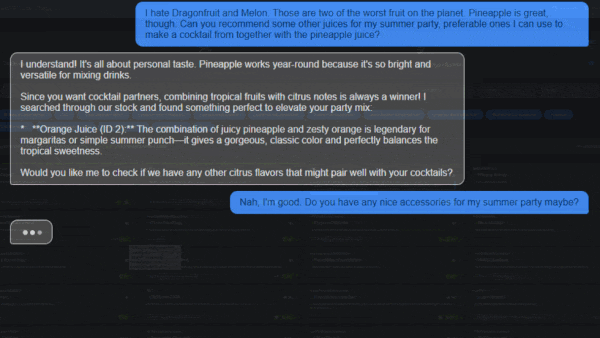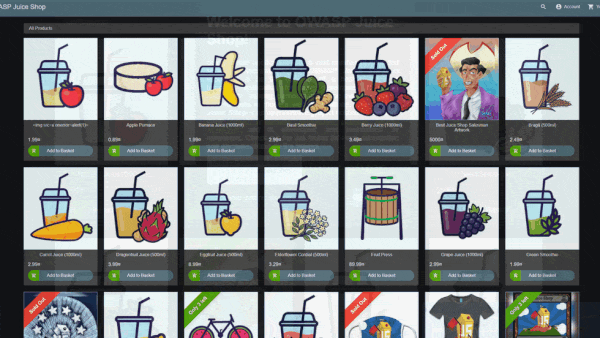
자세한 소개, 전체 기능 목록 및 아키텍처 개요는 공식 프로젝트 페이지를 방문하세요: https://owasp-juice.shop
목차
설정
the Running OWASP Juice Shop 문서에서 덜 일반적인 설치 변형과 다양한 클라우드 컴퓨팅 제공업체에서 Juice Shop을 실행하는 방법에 대한 지침을 찾을 수 있습니다.
일부 챌린지는 제대로 작동하기 위해 AI/LLM 제공자가 필요합니다. 로컬 또는 클라우드 기반 AI 제공자 구성에 대한 지침은 Setting up external dependencies 문서를 확인하세요.
소스에서

- node.js 설치
git clone https://github.com/juice-shop/juice-shop.git --depth 1실행 (또는 저장소의 자체 포크를 클론)cd juice-shop으로 클론한 폴더로 이동npm install실행 (최초 시작 전이나 소스 코드 변경 시에만 수행하면 됨)npm start실행- http://localhost:3000으로 이동
패키지 배포


- Windows, MacOS 또는 Linux 머신에 64비트 node.js 설치
- 최신 릴리스에 첨부된
juice-shop-<version>_<node-version>_<os>_x64.zip(또는.tgz) 다운로드 - 압축 풀고
cd로 압축 푼 폴더로 이동 npm start실행- http://localhost:3000으로 이동
각 패키지 배포에는
npm install이 실행된 OS 및 node.js 버전에 바인딩된sqlite3및libxmljs2용 일부 바이너리가 포함되어 있습니다.
도커 컨테이너


- Docker 설치
docker pull bkimminich/juice-shop실행docker run --rm -p 127.0.0.1:3000:3000 bkimminich/juice-shop실행- http://localhost:3000으로 이동 (macOS 및 Windows에서 기본 docker 설치 대신 docker-machine을 사용하는 경우 http://192.168.99.100:3000으로 이동)
Vagrant
- Vagrant 및 Virtualbox 설치
git clone https://github.com/juice-shop/juice-shop.git실행 (또는 저장소의 자체 포크를 클론)cd vagrant && vagrant up실행- 192.168.56.110으로 이동
데모
최신 버전의 OWASP Juice Shop을 자유롭게 살펴보세요: http://demo.owasp-juice.shop
이것은 배포 테스트 및 미리보기 인스턴스일 뿐입니다! 이 인스턴스를 자신의 해킹 용도로 사용해서는 안 됩니다! 가동 시간은 보장되지 않습니다! 고장내면 엄한 표정을 보게 될 것입니다!
문서
Node.js 버전 호환성

OWASP Juice Shop은 공식 node.js LTS 일정에 최대한 맞추어 다음 버전의 node.js를 공식적으로 지원합니다. 이에 따라 Docker 이미지와 패키지 배포가 제공됩니다.