

infisical v0.162.24
Infisical은 비밀(secrets), 인증서 및 특권 접근 관리를 위한 오픈소스 플랫폼입니다.

오픈소스 시크릿 관리 플랫폼: 팀/인프라 전반에 걸쳐 시크릿/구성을 동기화하고 시크릿 유출을 방지하세요.
Slack | Infisical Cloud | 셀프 호스팅 | 문서 | 웹사이트 | Twitter | 채용 (원격/SF)


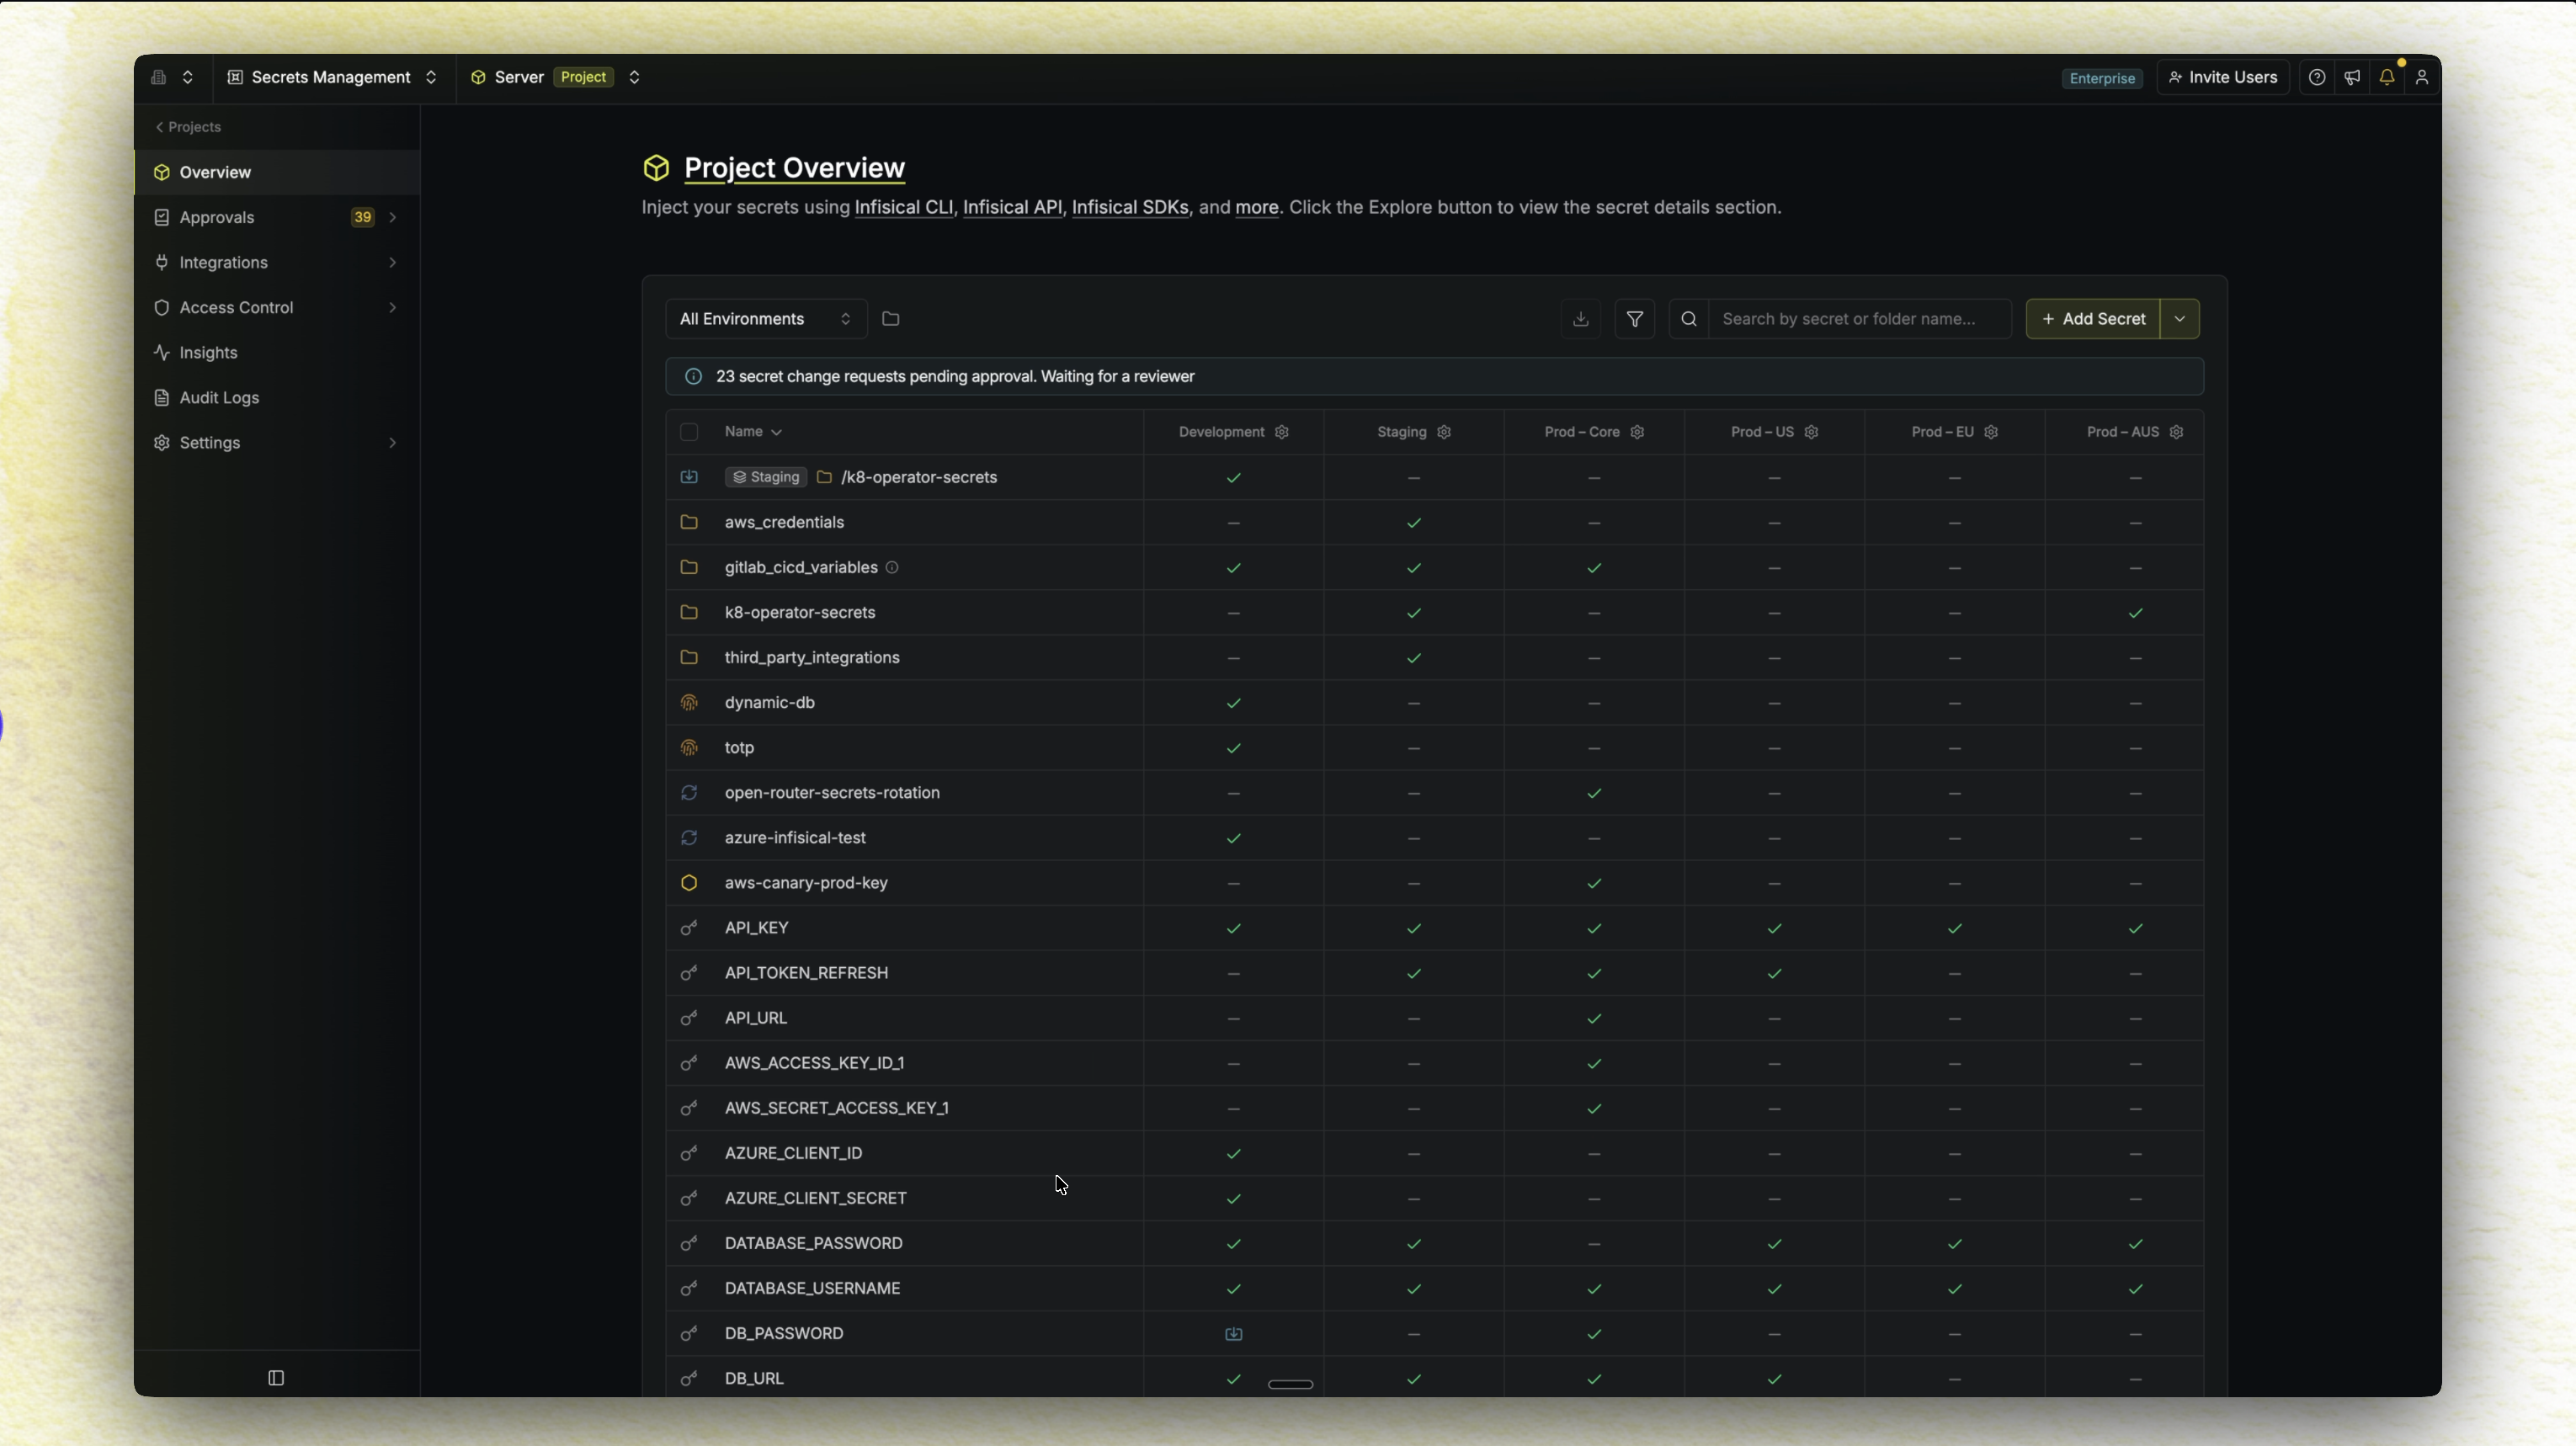
소개
Infisical 은 팀이 시크릿, 인증서, 권한 있는 접근 관리를 위해 사용하는 오픈소스 보안 인프라 플랫폼입니다.
우리는 보안 도구를 보안 팀뿐만 아니라 모든 사람이 더 쉽게 접근할 수 있도록 만드는 것을 목표로 하고 있으며, 이는 개발자 경험 전체를 처음부터 다시 설계하는 것을 의미합니다.
기능
시크릿 관리:
버전 관리, 순환, 유출 방지 기능이 내장된 상태로 모든 환경에서 애플리케이션 시크릿과 구성을 중앙 집중화하세요.
- 대시보드: 사용자 친화적인 인터페이스를 통해 프로젝트 및 환경(예: 개발, 프로덕션 등) 전반에서 시크릿을 관리하세요.
- 시크릿 동기화: GitHub, Vercel, AWS 같은 플랫폼에 시크릿을 동기화하고, Terraform, Ansible 등의 도구를 사용하세요.
- 시크릿 버전 관리 및 특정 시점 복구: 모든 시크릿과 프로젝트 상태를 추적하고, 필요할 때 롤백하세요.
- 시크릿 순환: PostgreSQL, MySQL, AWS IAM 등의 서비스에 대해 정기적으로 시크릿을 순환하세요.
- 동적 시크릿: PostgreSQL, MySQL, RabbitMQ 등의 서비스에 대해 요청 시 임시 시크릿을 생성하세요.
- 시크릿 스캐닝 및 유출 방지: 시크릿이 git으로 유출되는 것을 방지하세요.
- Infisical Kubernetes Operator: Kubernetes 워크로드에 시크릿을 전달하고 배포를 자동으로 다시 로드하세요.
- Infisical Agent: 코드 로직을 수정하지 않고 애플리케이션에 시크릿을 주입하세요.
- 허니 토큰: 실제 시크릿 옆에 가짜 자격 증명을 배치하여 트립와이어 역할을 하게 하고, 공격자가 이를 사용하려는 순간 팀에 즉시 경고를 보냅니다.
- Agent Vault: AI 에이전트가 실제 자격 증명을 보유하지 않도록 외부 API에 대한 접근을 중개합니다. 아웃바운드 요청은 시크릿을 주입한 후 전달하는 프록시를 통해 라우팅되어 프롬프트 주입으로 인한 자격 증명 유출 위험을 제거합니다.
인증서 관리
완전한 프라이빗 PKI를 운영하세요: 중앙 집중식 플랫폼에서 X.509 인증서를 발급, 관리, 모니터링하세요.
- 내부 CA: Infisical 내에서 직접 프라이빗 CA 계층 구조를 생성하고 관리하세요.
- 외부 CA: Let's Encrypt, DigiCert, Microsoft AD CS 등과 같은 타사 인증 기관과 통합하여 기존 PKI 인프라를 활용하거나 공개적으로 신뢰할 수 있는 인증서를 발급하세요.
- 인증서 수명 주기 관리: 인증서 프로필 및 정책을 생성하여 API, ACME 또는 EST와 같은 등록 방법을 포함한 인증서 발급 방식을 제어하세요. CRL 및 인벤토리 추적을 통해 발급부터 갱신 및 폐기까지 전체 수명 주기를 관리하세요.
- 인증서 동기화: AWS Certificate Manager 및 Azure Key Vault 같은 외부 플랫폼에 인증서를 동기화하세요.
- 알림: 만료 예정인 CA 및 최종 엔터티 인증서에 대한 알림을 구성하세요.
- 코드 서명: 관리되는 코드 서명 인증서, 중앙 승인 및 전체 감사 추적으로 컨테이너, 설치 프로그램, 패키지와 같은 소프트웨어 아티팩트에 서명하세요.
Infisical 키 관리 시스템 (KMS):
암호화 키를 중앙에서 관리하고 이를 사용하여 프로젝트 전반의 데이터를 암호화하고 복호화하세요.
- 암호화 키: 사용자 친화적인 인터페이스 또는 API를 통해 프로젝트 전반의 키를 중앙에서 관리하세요.
- 데이터 암호화 및 복호화: 대칭 키를 사용하여 데이터를 암호화하고 복호화하세요.
권한 있는 접근 관리 (PAM)
정책 기반 제어, 승인 및 전체 세션 가시성으로 데이터베이스 및 서버와 같은 중요 인프라에 대한 접근을 관리하고 보호하세요.
- 권한 있는 접근 관리: 사용자 ID를 인프라 자격 증명에서 분리하세요. 사용자는 SSO ID로 인증하고 Infisical은 PostgreSQL, SSH 서버, Kubernetes, Active Directory 등의 리소스에 대한 JIT(Just-In-Time) 접근을 중개합니다.
- 세션 녹화: 감사 및 규정 준수를 위해 권한 있는 세션을 캡처하고 재생하며, AI 세션 인사이트로 위험한 활동을 표면화하세요.
- 자격 증명 순환: 관리되는 리소스의 기본 자격 증명을 자동으로 순환하여 정적 시크릿이 Infisical을 벗어나지 않도록 하세요.
- 웹 접근: 브라우저에서 직접 SSH, PostgreSQL, Redis 및 Windows RDP 리소스에 연결하세요.
일반 플랫폼:
모든 Infisical 제품에 걸쳐 적용되는 기능입니다.
- 인증 방법: 클라우드 네이티브 또는 플랫폼에 구애받지 않는 인증 방법(Kubernetes Auth, GCP Auth, Azure Auth, AWS Auth, OIDC Auth, Universal Auth)으로 머신 ID를 Infisical에 인증하세요.
- 접근 제어: RBAC, 추가 권한, 임시 접근, 접근 요청, 승인 워크플로우 등으로 사용자 및 머신 ID에 대한 고급 권한 부여 제어를 정의하세요.
- 감사 로그: 선택적 감사 로그 스트리밍을 통해 외부 로깅 제공자로 플랫폼에서 수행된 모든 작업을 추적하세요.
- 게이트웨이: 환경에 대한 인바운드 연결을 열지 않고 Infisical에서 프라이빗 네트워크 리소스에 안전하게 도달하세요.
- 셀프 호스팅: Infisical을 온프레미스 또는 클라우드에 쉽게 배포하고 데이터를 자체 인프라에 유지하세요.
- Infisical SDK: 클라이언트 SDK(Node, Python, Go, Ruby, Java, .NET)를 통해 Infisical과 상호 작용하세요.
- Infisical CLI: CLI를 통해 Infisical과 상호 작용하세요. 로컬 개발 및 CI/CD 파이프라인에 시크릿을 주입하는 데 유용합니다.
- Infisical API: API를 통해 Infisical과 상호 작용하세요.
시작하기
빠른 시작 가이드를 확인하세요.
| Infisical Cloud 사용 | 온프레미스에 Infisical 배포 |
|---|---|
| Infisical을 시작하는 가장 빠르고 안정적인 방법은 Infisical Cloud에 무료로 가입하는 것입니다. | 모든 배포 옵션 보기 이미 셀프 호스팅 중이신가요? Infisical Upgrade Tool로 버전 업그레이드를 계획하세요. |
Infisical을 로컬에서 실행하기
Infisical을 로컬에서 설정하고 실행하려면 시스템에 Git과 Docker가 설치되어 있는지 확인하세요.
Linux/macOS:
git clone https://github.com/Infisical/infisical && cd "$(basename $_ .git)" && cp .env.example .env && docker compose -f docker-compose.prod.yml up
Windows (명령 프롬프트):
git clone https://github.com/Infisical/infisical && cd infisical && copy .env.example .env && docker compose -f docker-compose.prod.yml up
실행이 완료되면 http://localhost:80에서 계정을 생성하세요.
기여하시겠습니까? 시작하는 방법을 알아보려면 가이드를 확인하세요.
시크릿 유출 스캔 및 방지
Infisical로 시크릿을 관리하는 것 외에도 파일, 디렉터리 및 git 저장소에서 140개 이상의 시크릿 유형을 스캔할 수 있습니다.
전체 git 기록을 스캔하려면 다음을 실행하세요:
infisical scan --verbose
저장소에 푸시하기 전에 각 커밋을 스캔하도록 pre-commit 훅을 설치하세요.
infisical scan install --pre-commit-hook
Infisical의 코드 스캔 기능에 대해 자세히 알아보려면 여기를 참조하세요.
오픈소스 vs 유료
이 저장소는 Infisical 라이선스가 필요한 프리미엄 엔터프라이즈 기능이 포함될 ee 디렉터리를 제외하고 MIT expat 라이선스 하에 제공됩니다.
관리형 Infisical Cloud 또는 셀프 호스팅 엔터프라이즈 제공에 관심이 있다면 웹사이트를 확인하거나 미팅을 예약하세요.
보안
보안 취약점은 공개적이므로 GitHub 이슈를 제기하거나 공개 포럼에 게시하지 마세요!
Infisical은 보안 문제를 매우 중요하게 생각합니다. Infisical에 대한 우려 사항이 있거나 취약점을 발견했다고 생각되면 https://infisical.com/vulnerability-disclosure의 취약점 공개 정책을 통해 비공개로 신고해 주세요. 범위, 안전한 항구 및 공개 조건이 모두 명시되어 있습니다. SECURITY.md도 참조하세요.
보안 문제를 공개적으로 공개하기 전에 먼저 신고해 주세요. 규정 준수 문서 및 보안 설문지의 경우 [email protected]을 사용하세요.
기여
크든 작든 기여를 환영합니다. 시작하는 방법을 알아보려면 가이드를 확인하세요.
어디서 시작해야 할지 모르시겠나요? 다음을 할 수 있습니다:
- Slack에 참여하여 질문을 남겨주세요.
채용 중입니다!
이 글을 읽고 있다면 우리가 만든 제품을 좋아할 가능성이 높습니다.
여러분은 우리 팀에 훌륭한 인재가 될 수도 있습니다. 우리는 빠르게 성장하고 있으며 여러분이 우리와 함께하기를 바랍니다.