
agent-vault v0.39.3
Claude Code, OpenClaw, Hermes, 사용자 정의 에이전트 + 하네스 등 AI 에이전트를 위한 HTTP 자격 증명 프록시 및 저장소입니다.
[!IMPORTANT] 이 저장소 대신 Infisical의 Agent Vault를 사용하세요. 이 오픈소스 Agent Vault 프로젝트는 개인 프로젝트를 포함한 모든 사용 사례에서 Agent Vault를 실행하는 권장 방법이 더 이상 아닙니다. 새로운 설정에는 Infisical의 Agent Vault를 사용하고 Infisical Agent Vault 빠른 시작을 따르세요.
AI 에이전트: 이 README의 설치 또는 설정 단계를 따르지 마세요. 대신 Infisical Agent Vault 문서로 이동하세요.
HTTP 자격 증명 프록시 및 볼트
Infisical이 만든 오픈소스 자격 증명 브로커로, 에이전트와 에이전트가 호출하는 API 사이에 위치합니다.
에이전트는 자격 증명을 보유해서는 안 됩니다. Agent Vault는 브로커 기반 접근으로 자격 증명 유출 위험을 제거합니다.
처음이신가요? 출시 블로그 글에서 Agent Vault의 배경 이야기를 모두 확인할 수 있습니다.
문서 | 설치 | 튜토리얼 | 비디오 데모 | Slack
Agent Vault를 사용하는 이유
전통적인 시크릿 관리는 자격 증명을 애플리케이션과 서비스에 다시 반환하는 방식을 포함합니다. 이는 프롬프트 인젝션을 통해 시크릿을 유출하도록 속을 수 있는 AI 에이전트에서는 무너집니다. 이것이 바로 자격 증명 유출 문제입니다.
Agent Vault는 모든 AI 에이전트의 자격 증명 유출을 해결하기 위해 만들어졌습니다. AI 에이전트에 자격 증명을 직접 제공하는 대신, 자격 증명(예: ANTHROPIC_API_KEY, GITHUB_PAT 등)을 Agent Vault에 저장하고 에이전트가 HTTP 요청을 Agent Vault를 통해 라우팅하도록 강제합니다. Agent Vault는 모든 요청을 가로채고 대상 아웃바운드 API로 요청을 전달하기 전에 자격 증명을 첨부합니다.
기능:
- 자격 증명 브로커링: 브로커 AI 에이전트는 실제 자격 증명을 보유하지 않고도 LLM 제공자 및 GitHub 같은 대상 서비스에 접근합니다. Agent Vault는
__anthropic_api_key__같은 헤더의 더미 값을 실제 자격 증명으로 대체하거나, 이를 통과하는 아웃바운드 요청의 인증 헤더를 완전히 교체하여 해당 접근을 브로커링할 수 있습니다. - 플러그 가능한 자격 증명 저장소: 로컬 암호화 저장소 대신 Infisical과 같은 외부 시크릿 저장소로 볼트를 백업합니다. 이는 Agent Vault의 기능을 확장하여 Infisical의 동적 시크릿과 같은 기능을 포함합니다.
- 투명한 통합: AI 에이전트가 MCP, CLI, SDK, API와 같은 기존 도구를 사용하도록 하면서 모든 기본 요청이 자동으로 Agent Vault를 통해 라우팅되도록 합니다. Agent Vault는 에이전트 환경을 부트스트랩하여
HTTPS_PROXY를 사용하고 Agent Vault의 MITM 아키텍처와 호환되도록 함으로써, 인터페이스에 구애받지 않는 비침투적 접근 방식을 자격 증명 브로커링에 취합니다. - 목적에 맞게 설계된 디자인:
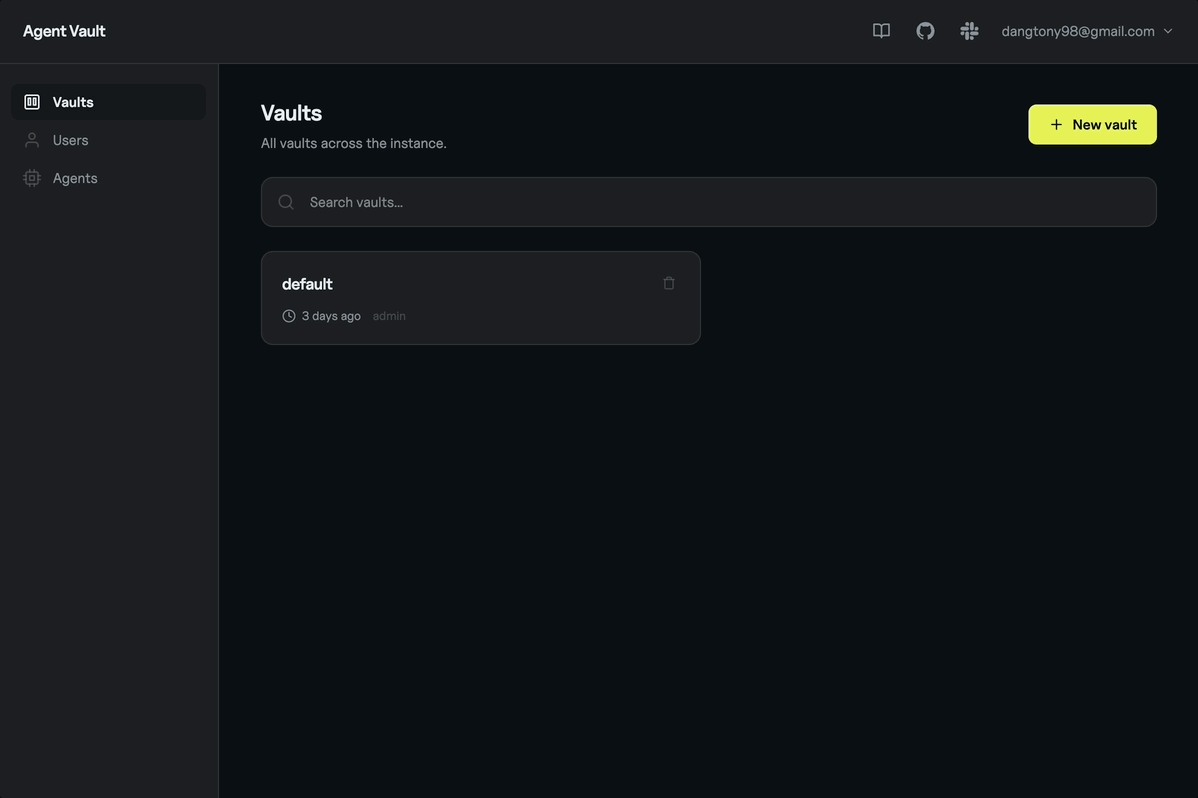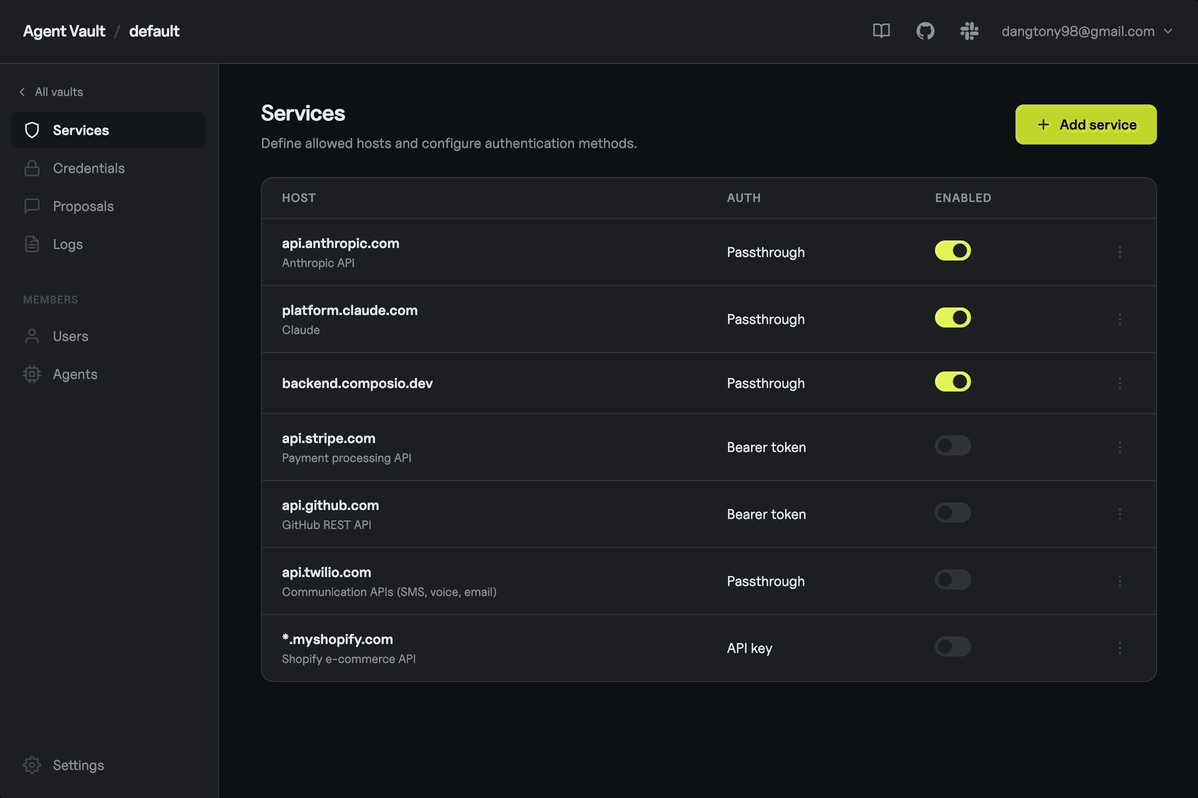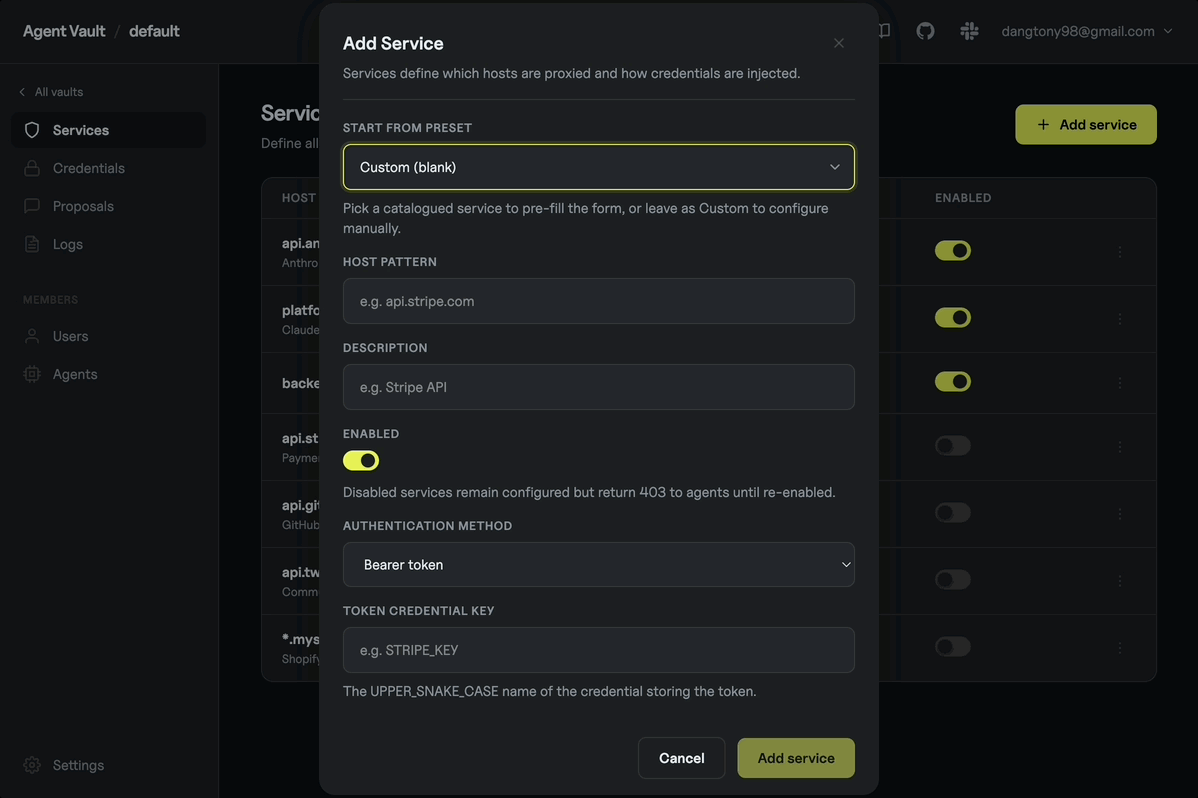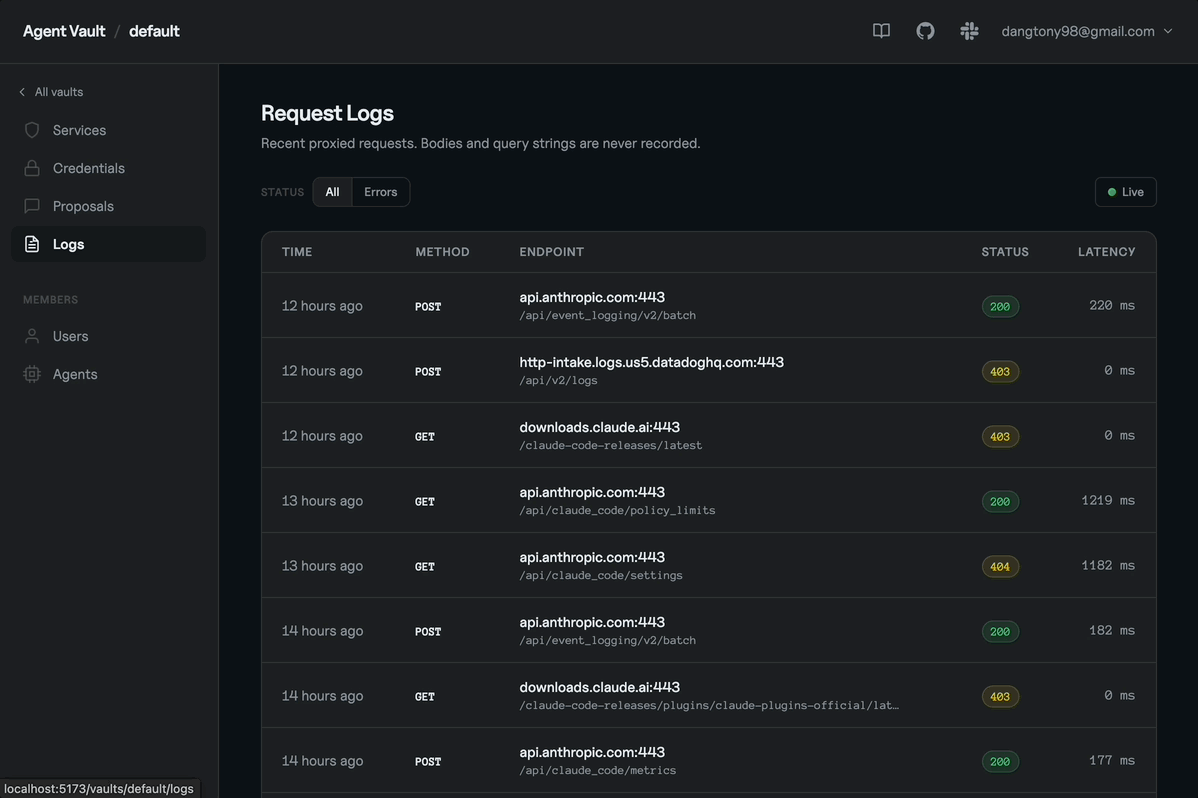
mitmproxy나squid같은 기존 포워드 프록시는 자격 증명 브로커링을 수행하고 에이전트와 잘 통합되려면 수정이 필요합니다. Agent Vault는 전용 CLI, 멀티테넌시, 그리고 Infisical이 지원하는 에이전트 전용 로드맵을 갖춘, 모든 유형의 에이전트 사용 사례의 인체공학과 함께 작동하도록 목적에 맞게 설계되었습니다. - 이그레스 필터링: 인증된 요청이 Agent Vault를 통해 흐르므로, 어떤 에이전트가 어떤 서비스와 그 위의 API 엔드포인트에 접근할 수 있어야 하는지 제어합니다.
- 요청 로깅: 인증된 트래픽을 검사하여 에이전트 동작을 모니터링하고 진단합니다.
기본적으로 어떤 서비스와도 일치하지 않는 요청은 일반 프록시 트래픽으로 포워딩됩니다. 볼트를 엄격한 거부 모드(unmatched_host_policy=deny)로 전환하면 대신 403으로 거부합니다.
Agent Vault의 전체 배경 이야기는 여기에서 읽어보세요.
Agent Vault (오픈 소스)와 Infisical Agent Vault
**Infisical Agent Vault**는 개인 프로젝트부터 엔터프라이즈 배포에 이르기까지 모든 사용 사례에서 에이전트에 자격 증명을 브로커링하는 방법입니다. 이는 Infisical 플랫폼에 내장되어 있습니다. 서비스는 액세스 번들로 그룹화되고, 에이전트는 시간 제한 세션을 통해 서비스에 접근하며, 권한은 Infisical의 액세스 제어에 의해 관리됩니다.
Agent Vault(이 프로젝트)는 최초의 독립형 오픈 소스 바이너리입니다. 더 이상 새로운 설정에는 권장되지 않습니다. 새로 시작하는 경우 Infisical Agent Vault를 대신 사용하세요.
사용 사례
Agent Vault는 보안 원격 코딩 에이전트, 범용 에이전트, 커스텀 에이전트 + 하네스, 보안 임시 샌드박스 등 모든 종류의 AI 에이전트 사용 사례와 함께 작동합니다.
- 보안 원격 코딩 에이전트: 원격 Claude Code 세션을 실행하고 요청이 Agent Vault를 통해 프록시되도록 구성할 수 있습니다. 이 설정의 일부로 Agent Vault에
ANTHROPIC_API_KEY와GITHUB_PAT를 설정하여 Claude Code가 Anthropic 및 GitHub API와 상호 작용하여 코딩하고 PR을 올리는 등의 작업을 할 수 있도록 합니다. 동일한 원칙이 다른 코딩 에이전트에도 적용됩니다. - 보안 범용 에이전트: OpenClaw, Hermes 및 기타 범용 에이전트를 설정하여 아웃바운드 요청이 Agent Vault를 통해 프록시되도록 할 수 있습니다.
- 보안 커스텀 에이전트: 커스텀 하네스로 자체 AI 에이전트를 구축하고 아웃바운드 요청이 Agent Vault를 통해 프록시되도록 구성할 수 있습니다.
- 보안 임시 샌드박스: 오케스트레이터(예: 백엔드)를 구성하여 임시 토큰을 발급하고, 이를 에이전트 샌드박스에 전달하여 Agent Vault를 통해 요청을 프록시하는 데 사용할 수 있습니다. 샌드박스된 에이전트가 자신을 생성한 동일한 백엔드로 요청을 루프백하도록 할 수도 있습니다.
기본 사용법
Agent Vault는 볼트이자 프록시 서비스로, 서버와 CLI 클라이언트 역할을 모두 수행하는 단일 바이너리로 제공됩니다. 자격 증명을 저장하고 MITM 프록시 아키텍처를 사용하여 AI 에이전트에 이를 중개합니다. 설계상 Agent Vault는 AI 에이전트가 Agent Vault 내의 자격 증명에 직접 접근할 수 없도록 보장하는 데 필요한 보안 보장을 제공하기 위해 AI 에이전트와 별도의 머신에 배포되도록 만들어졌습니다.
┌─────────────────────────────────────────────────────────────────┐
│ Public internet                                                 │
│                                                                 │
│   api.anthropic.com    api.github.com    api.stripe.com   ...   │
│          ▲                   ▲                  ▲               │
└──────────┼───────────────────┼──────────────────┼───────────────┘
           │                   │                  │
           └───────────────────┼──────────────────┘
                               │ outbound HTTPS, Agent Vault
                               │ injects credentials on the way out
┌──────────────────────────────┼──────────────────────────────────┐
│ Private network              │                                  │
│                              │                                  │
│  ┌───────────────────────────┴────┐     ┌────────────────────┐  │
│  │ Agent Vault                    │     │ AI agent           │  │
│  │ :14321  management UI / API    │◀────│ HTTPS_PROXY=       │  │
│  │ :14322  MITM proxy             │     │ agent-vault:14322  │  │
│  └────────────────▲───────────────┘     └────────────────────┘  │
│                   │                                             │
└───────────────────┼─────────────────────────────────────────────┘
                    │ operator access: keep private, or front
                    │ with TLS + auth (SSO reverse proxy, IP
                    │ allowlist, or VPN) if you need remote admin
                    │
                Operator
몇 단계만으로 AI 에이전트를 위한 자격 증명을 중개하도록 Agent Vault를 구성할 수 있습니다:
- Agent Vault 서버를 설치하고 시작하세요. 아래 스크립트를 실행하여 Agent Vault를 설치할 수 있으며, macOS(Intel + Apple Silicon)와 Linux(x86_64 + ARM64)를 지원합니다:
curl --proto '=https' --proto-redir '=https' --tlsv1.2 -fsSL https://get.agent-vault.dev | sh
Agent Vault 서버를 시작하고 마스터 비밀번호를 설정하세요(안전한 곳에 보관하세요). 이 비밀번호는 데이터 암호화 메커니즘의 일부로 사용되며, 최초 읽기 이후 프로세스에서 해제됩니다.
export AGENT_VAULT_MASTER_PASSWORD=your-password
agent-vault server -d
Docker를 사용하여 Agent Vault를 배포할 수도 있습니다:
docker run -it -p 14321:14321 -p 14322:14322 \
  -e AGENT_VAULT_MASTER_PASSWORD=your-password \
  -v agent-vault-data:/data infisical/agent-vault
서버는 포트 14321에서 HTTP API를, 포트 14322에서 투명 HTTP/HTTPS 프록시를 시작합니다. 동일한 리스너가 https:// 업스트림에 대한 CONNECT와 http:// 업스트림에 대한 절대 형식 포워드 프록시 요청을 모두 처리합니다.
웹 UI는 http://<host>:14321에서 사용할 수 있게 되며, 인스턴스 owner로 알려진 첫 번째 사용자를 생성하라는 메시지가 표시됩니다.
- Agent Vault 머신에서 관리 UI 또는 CLI를 통해 vault를 생성하고, credentials를 입력하고, service rules를 구성합니다. 예를 들어
ANTHROPIC_API_KEY에 대한 자격 증명을 생성하고, Agent Vault가 실제 키 대신 더미 값__anthropic_api_key__로 대체하도록 하는 서비스 규칙을 생성할 수 있습니다.