

New releaseSep 9, 2026
CyberStrikeAI v1.7.18
AI 네이티브 사이버보안을 위한 행동 체계—의도가 통제된 실행이 되고, 증거가 운영 메모리가 되며, 모든 운영이 다음 운영을 개선하는 곳.
CyberStrikeAI
AI 네이티브 사이버 보안을 위한 행동 시스템—의도가 통제된 실행이 되고, 증거가 운영 기억이 되며, 모든 운영이 다음 운영을 개선합니다.
CyberStrikeAI는 계획, 실행, 인간 감독, 증거, 재생을 하나의 감사 가능한 작업 공간에서 연결합니다. Go로 구축되었으며, Eino 기반 에이전트, MCP 네이티브 도구, RAG 지식, 시각적 워크플로, 공격 체인 모델링 및 분석을 결합하여 승인된 보안 운영을 지원합니다.
[!IMPORTANT] CyberStrikeAI는 소유한 시스템 또는 명시적으로 테스트가 승인된 시스템에서만 사용하세요. 공유 또는 프로덕션 환경에서는 고위험 도구, WebShell 또는 C2 기능을 활성화하기 전에 보안 모델 및 강화 가이드를 검토하세요.
인터페이스 및 통합 미리보기
시스템 대시보드 개요
라이트 모드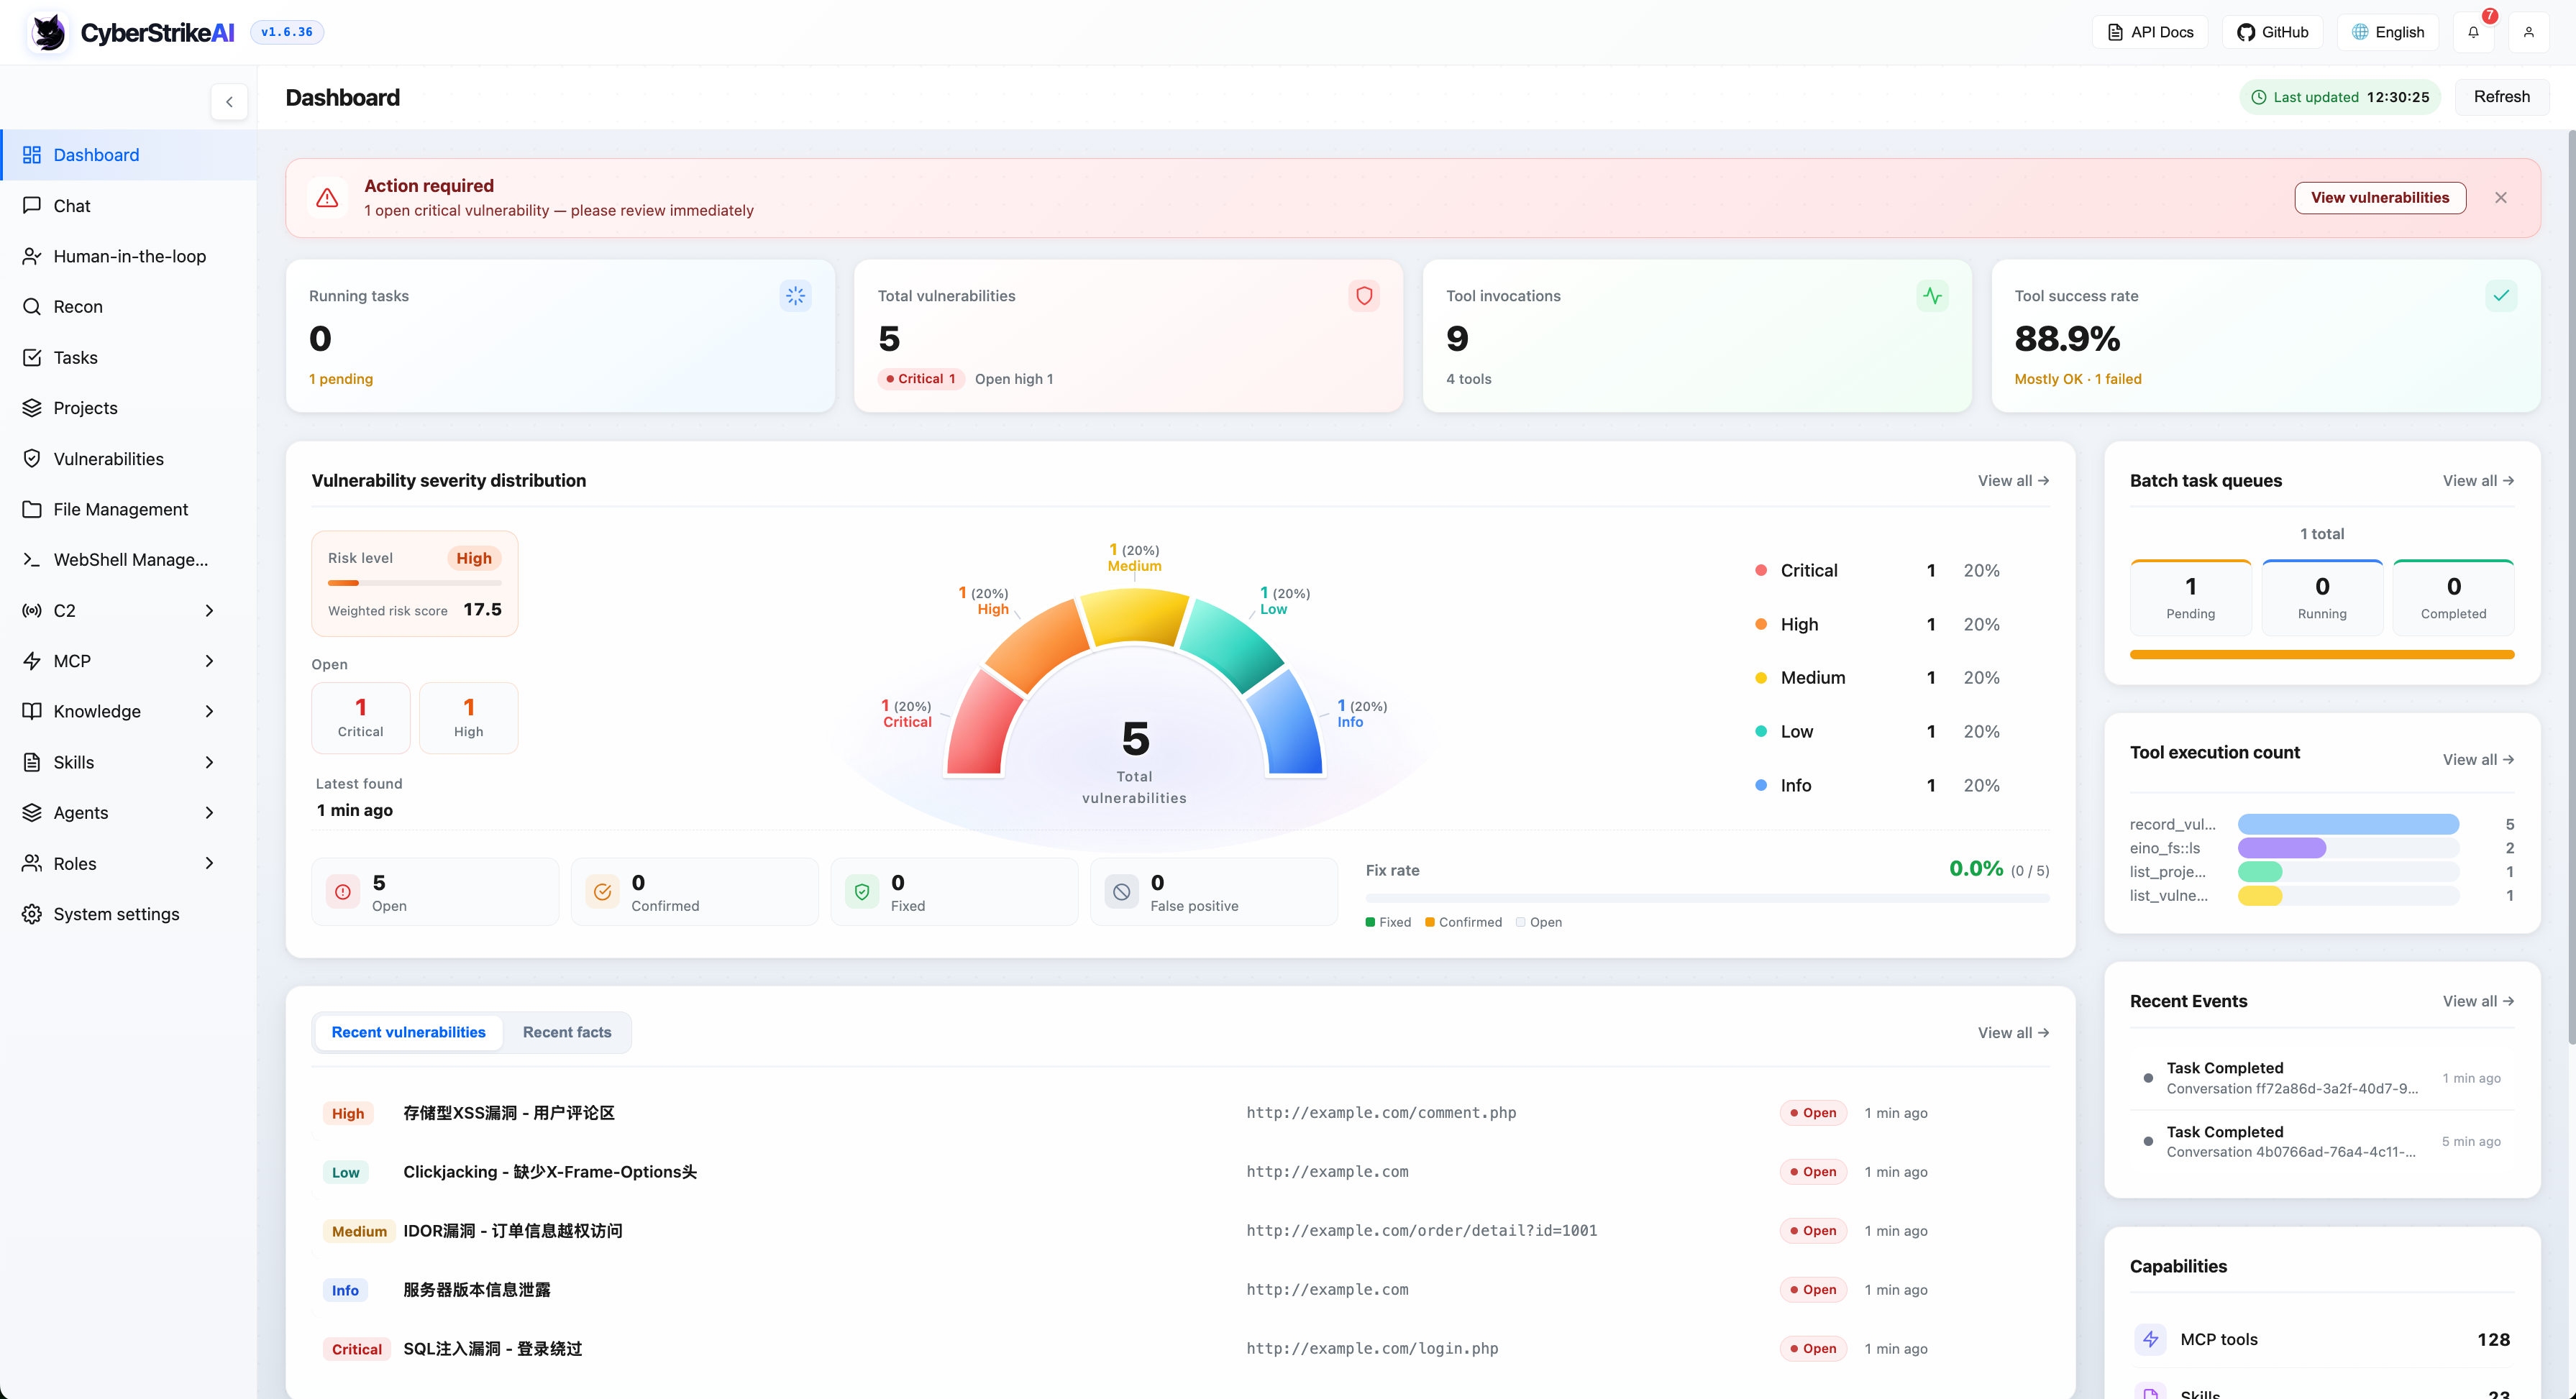
|
다크 모드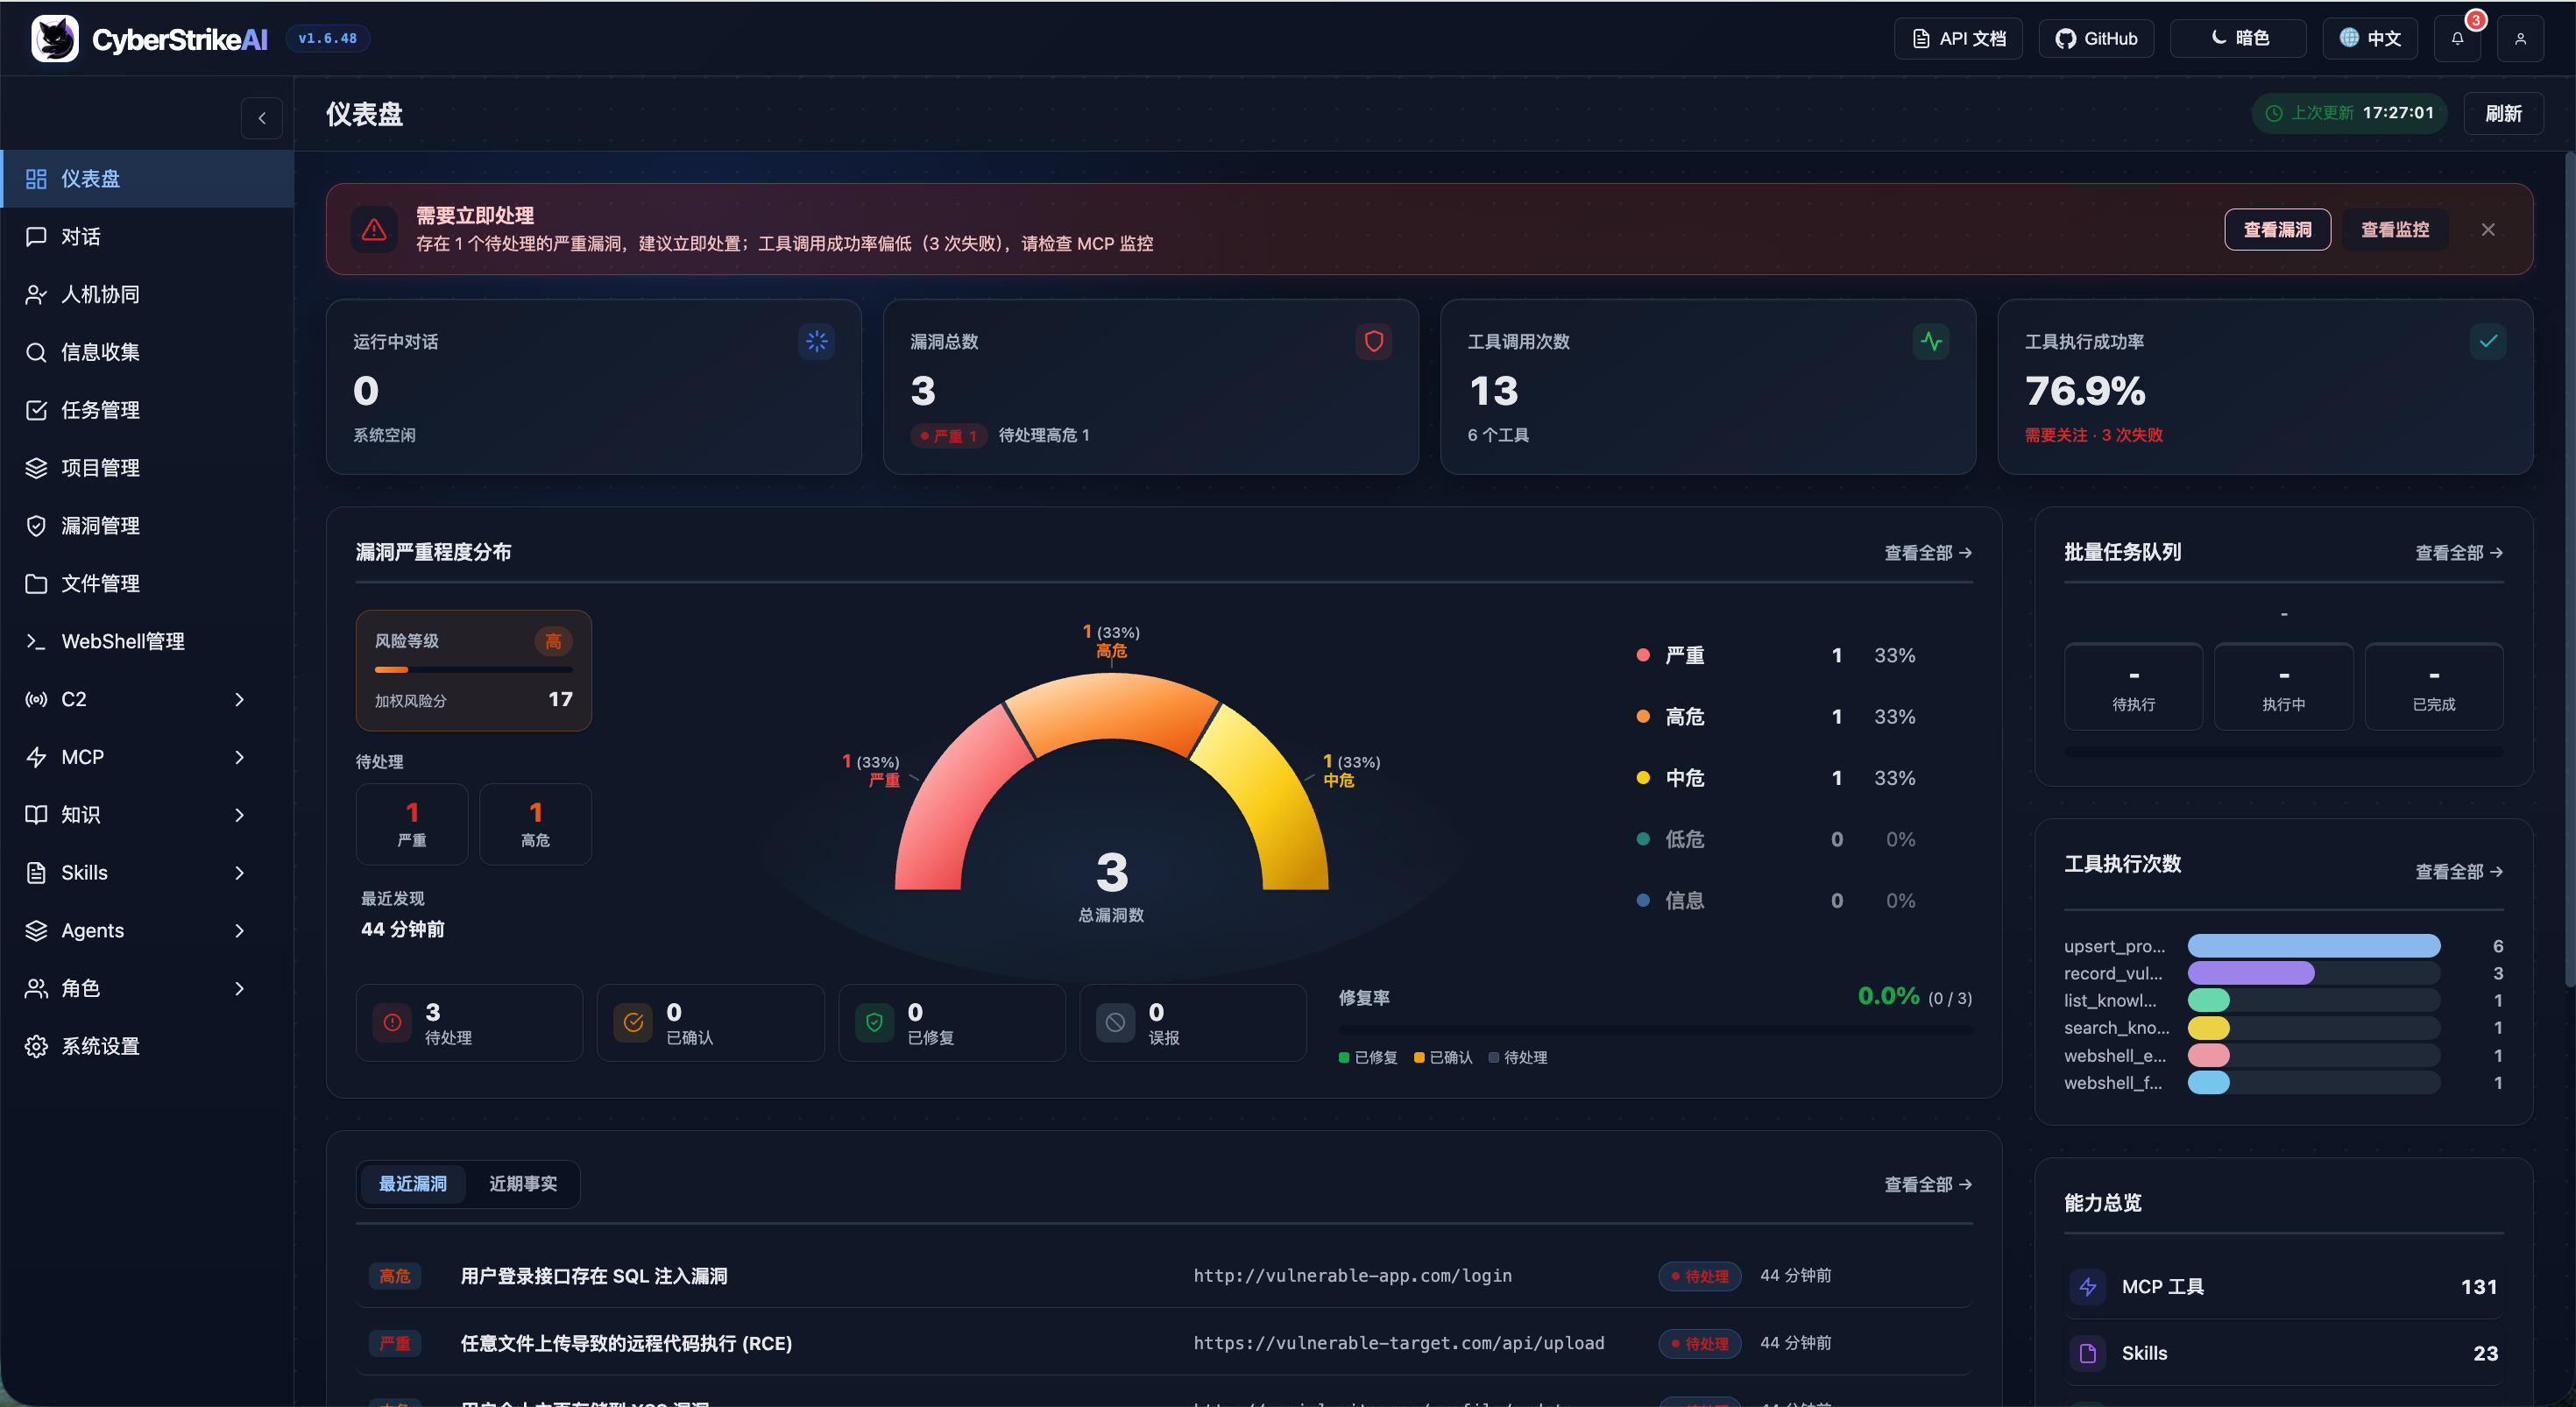
|
대시보드는 시스템 런타임 상태, 보안 취약점, 도구 사용량, 지식 베이스에 대한 종합적인 개요를 제공하여 사용자가 플랫폼의 핵심 기능과 현재 상태를 빠르게 파악할 수 있도록 돕습니다.
추가 인터페이스 스크린샷
핵심 기능 개요
웹 콘솔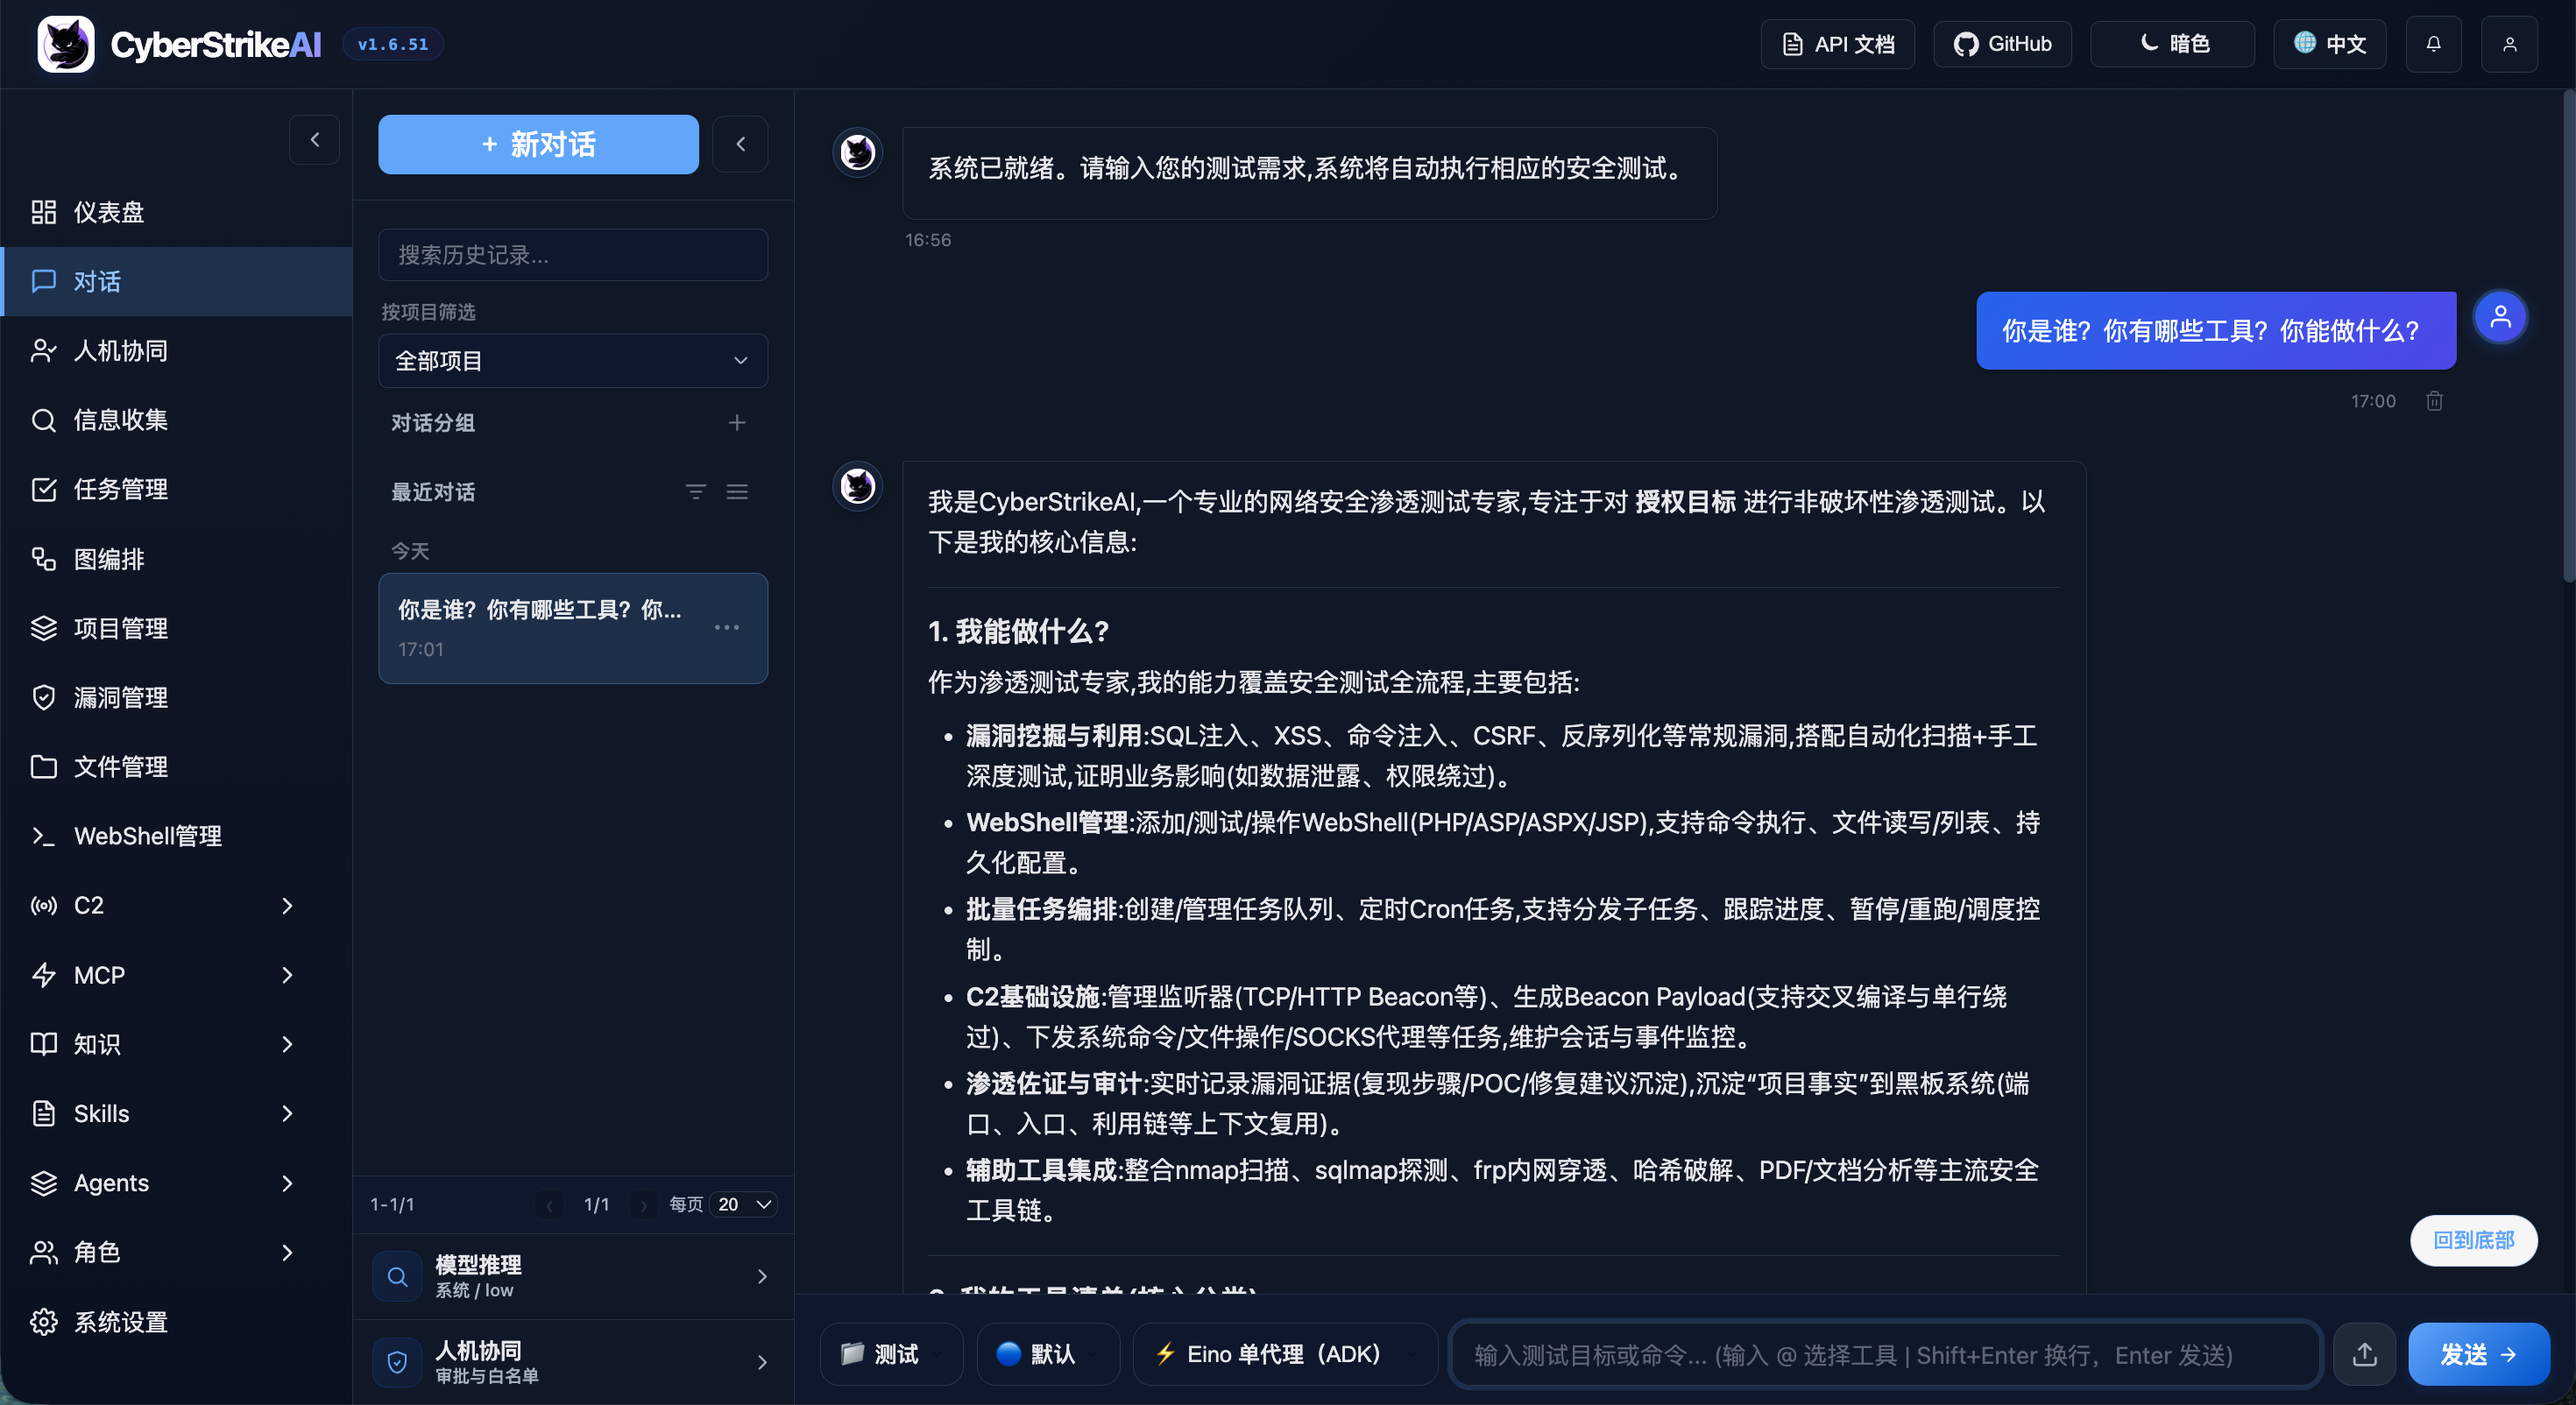
|
작업 관리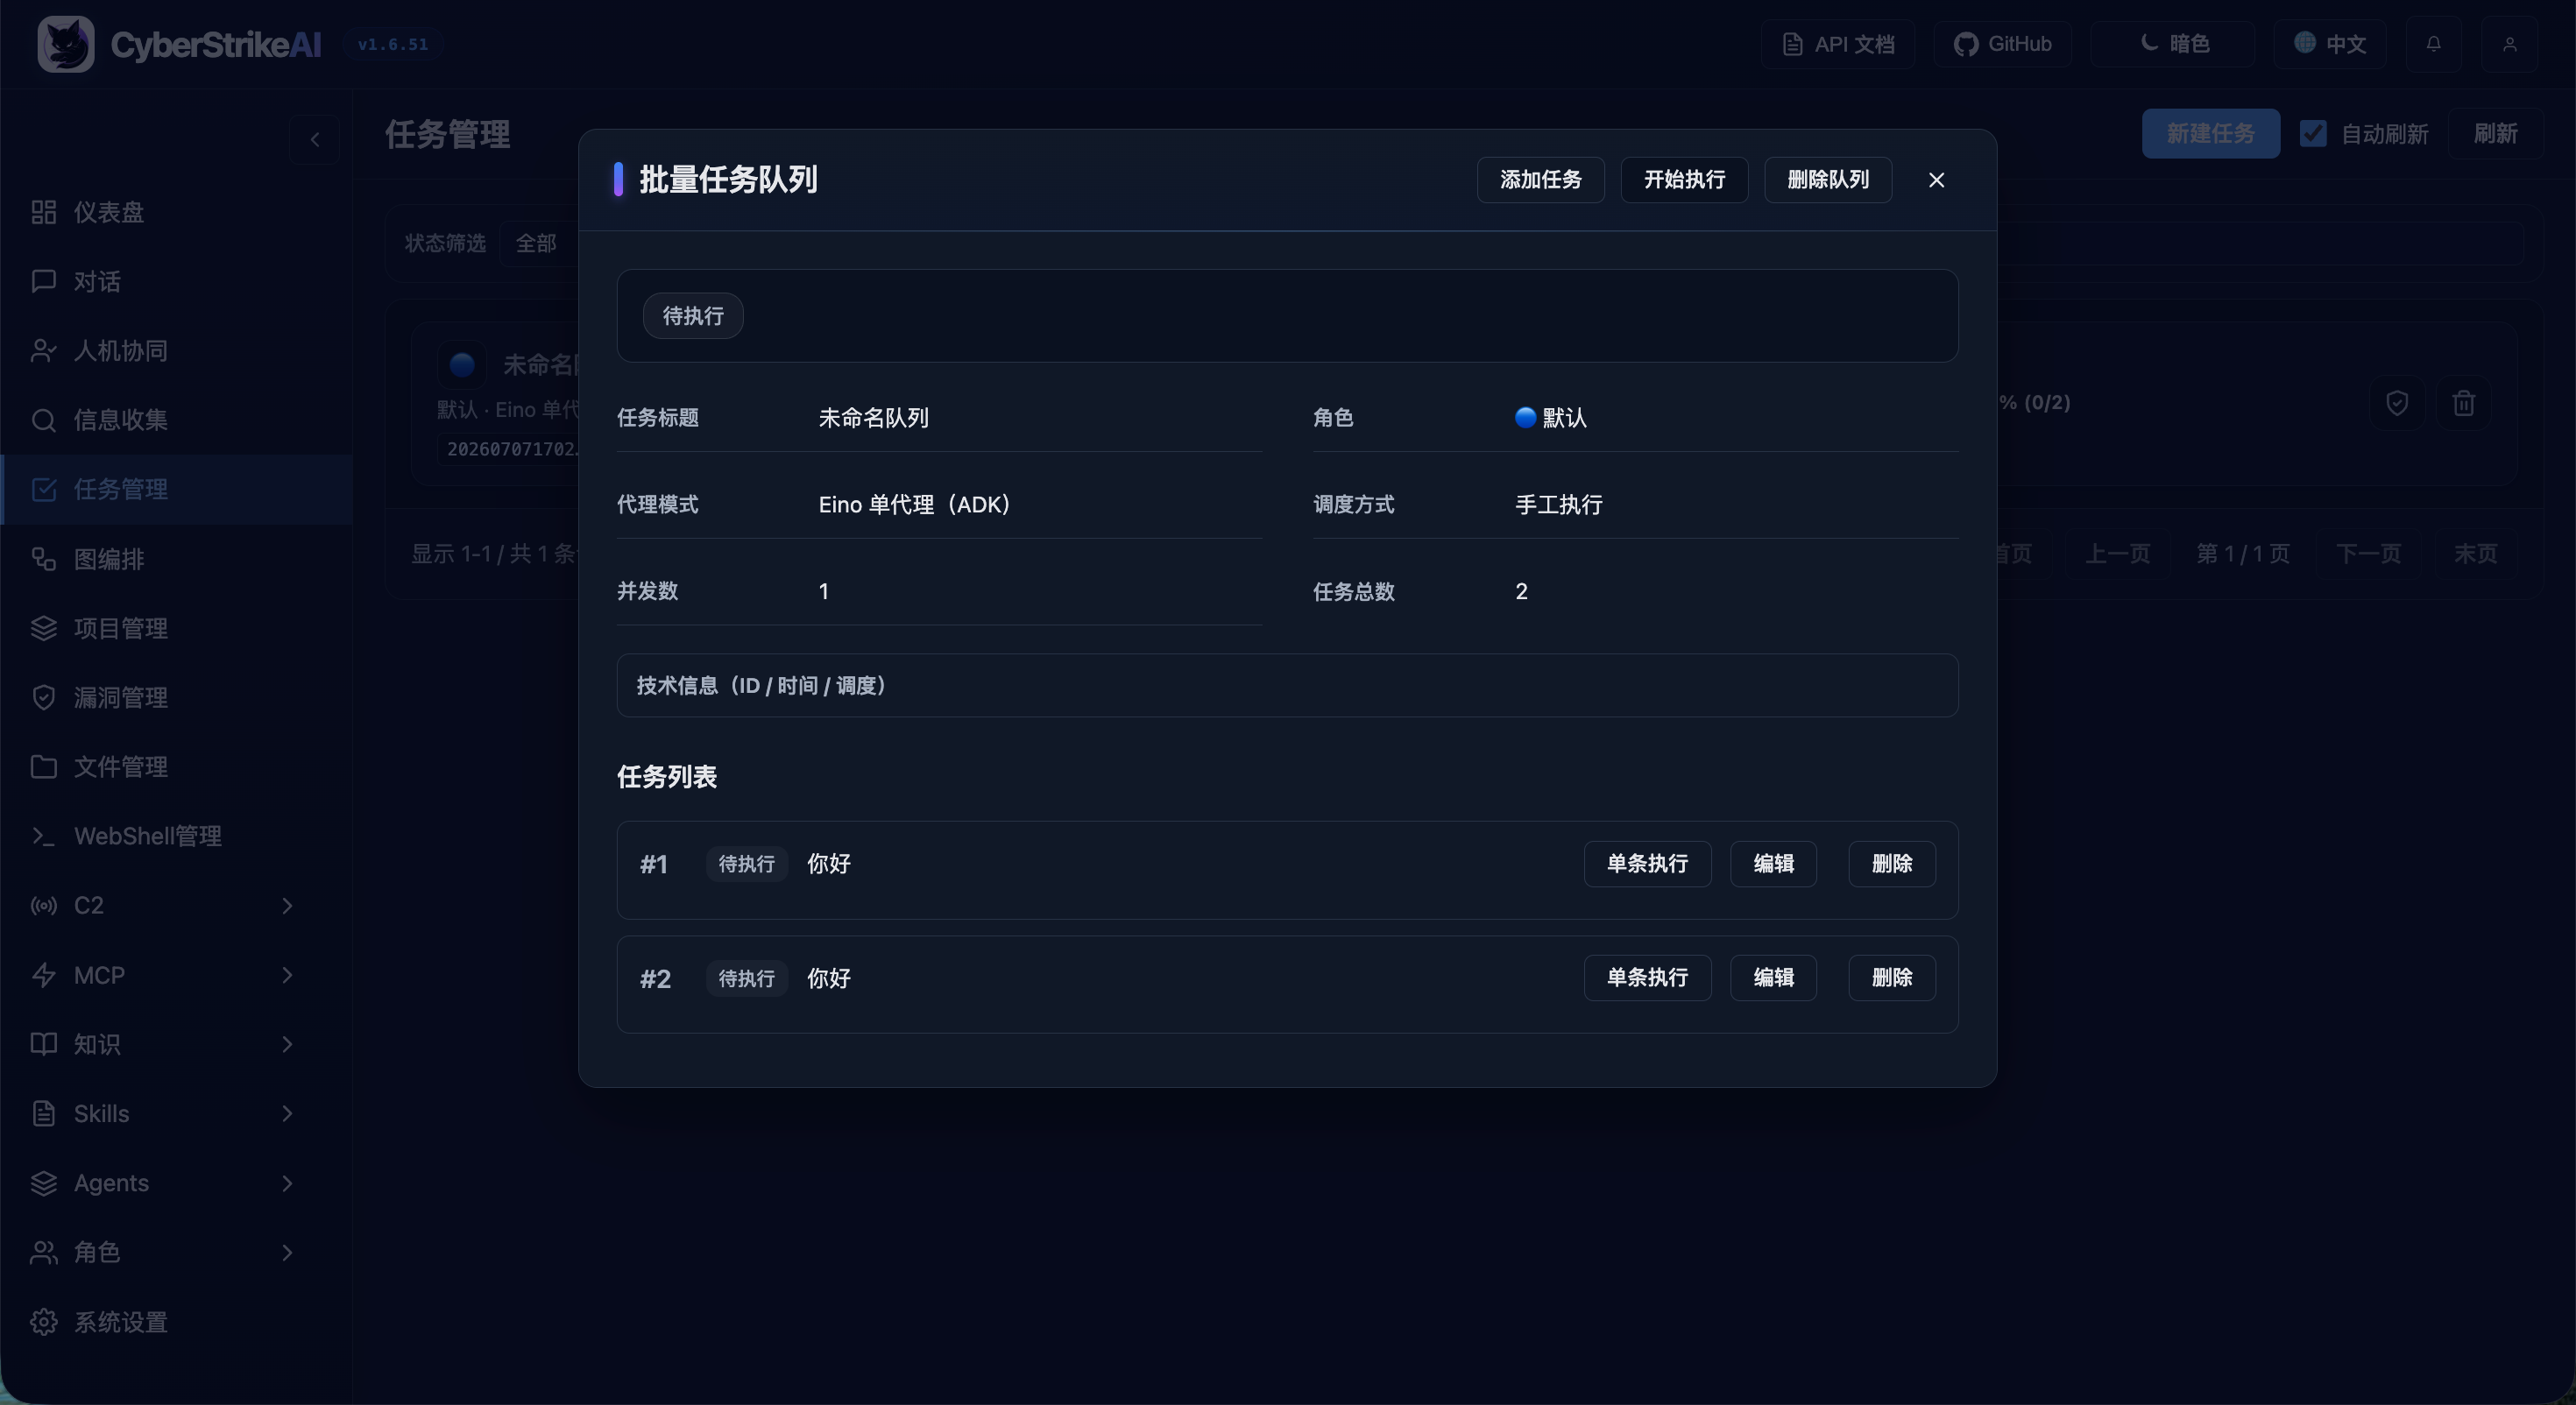
|
취약점 관리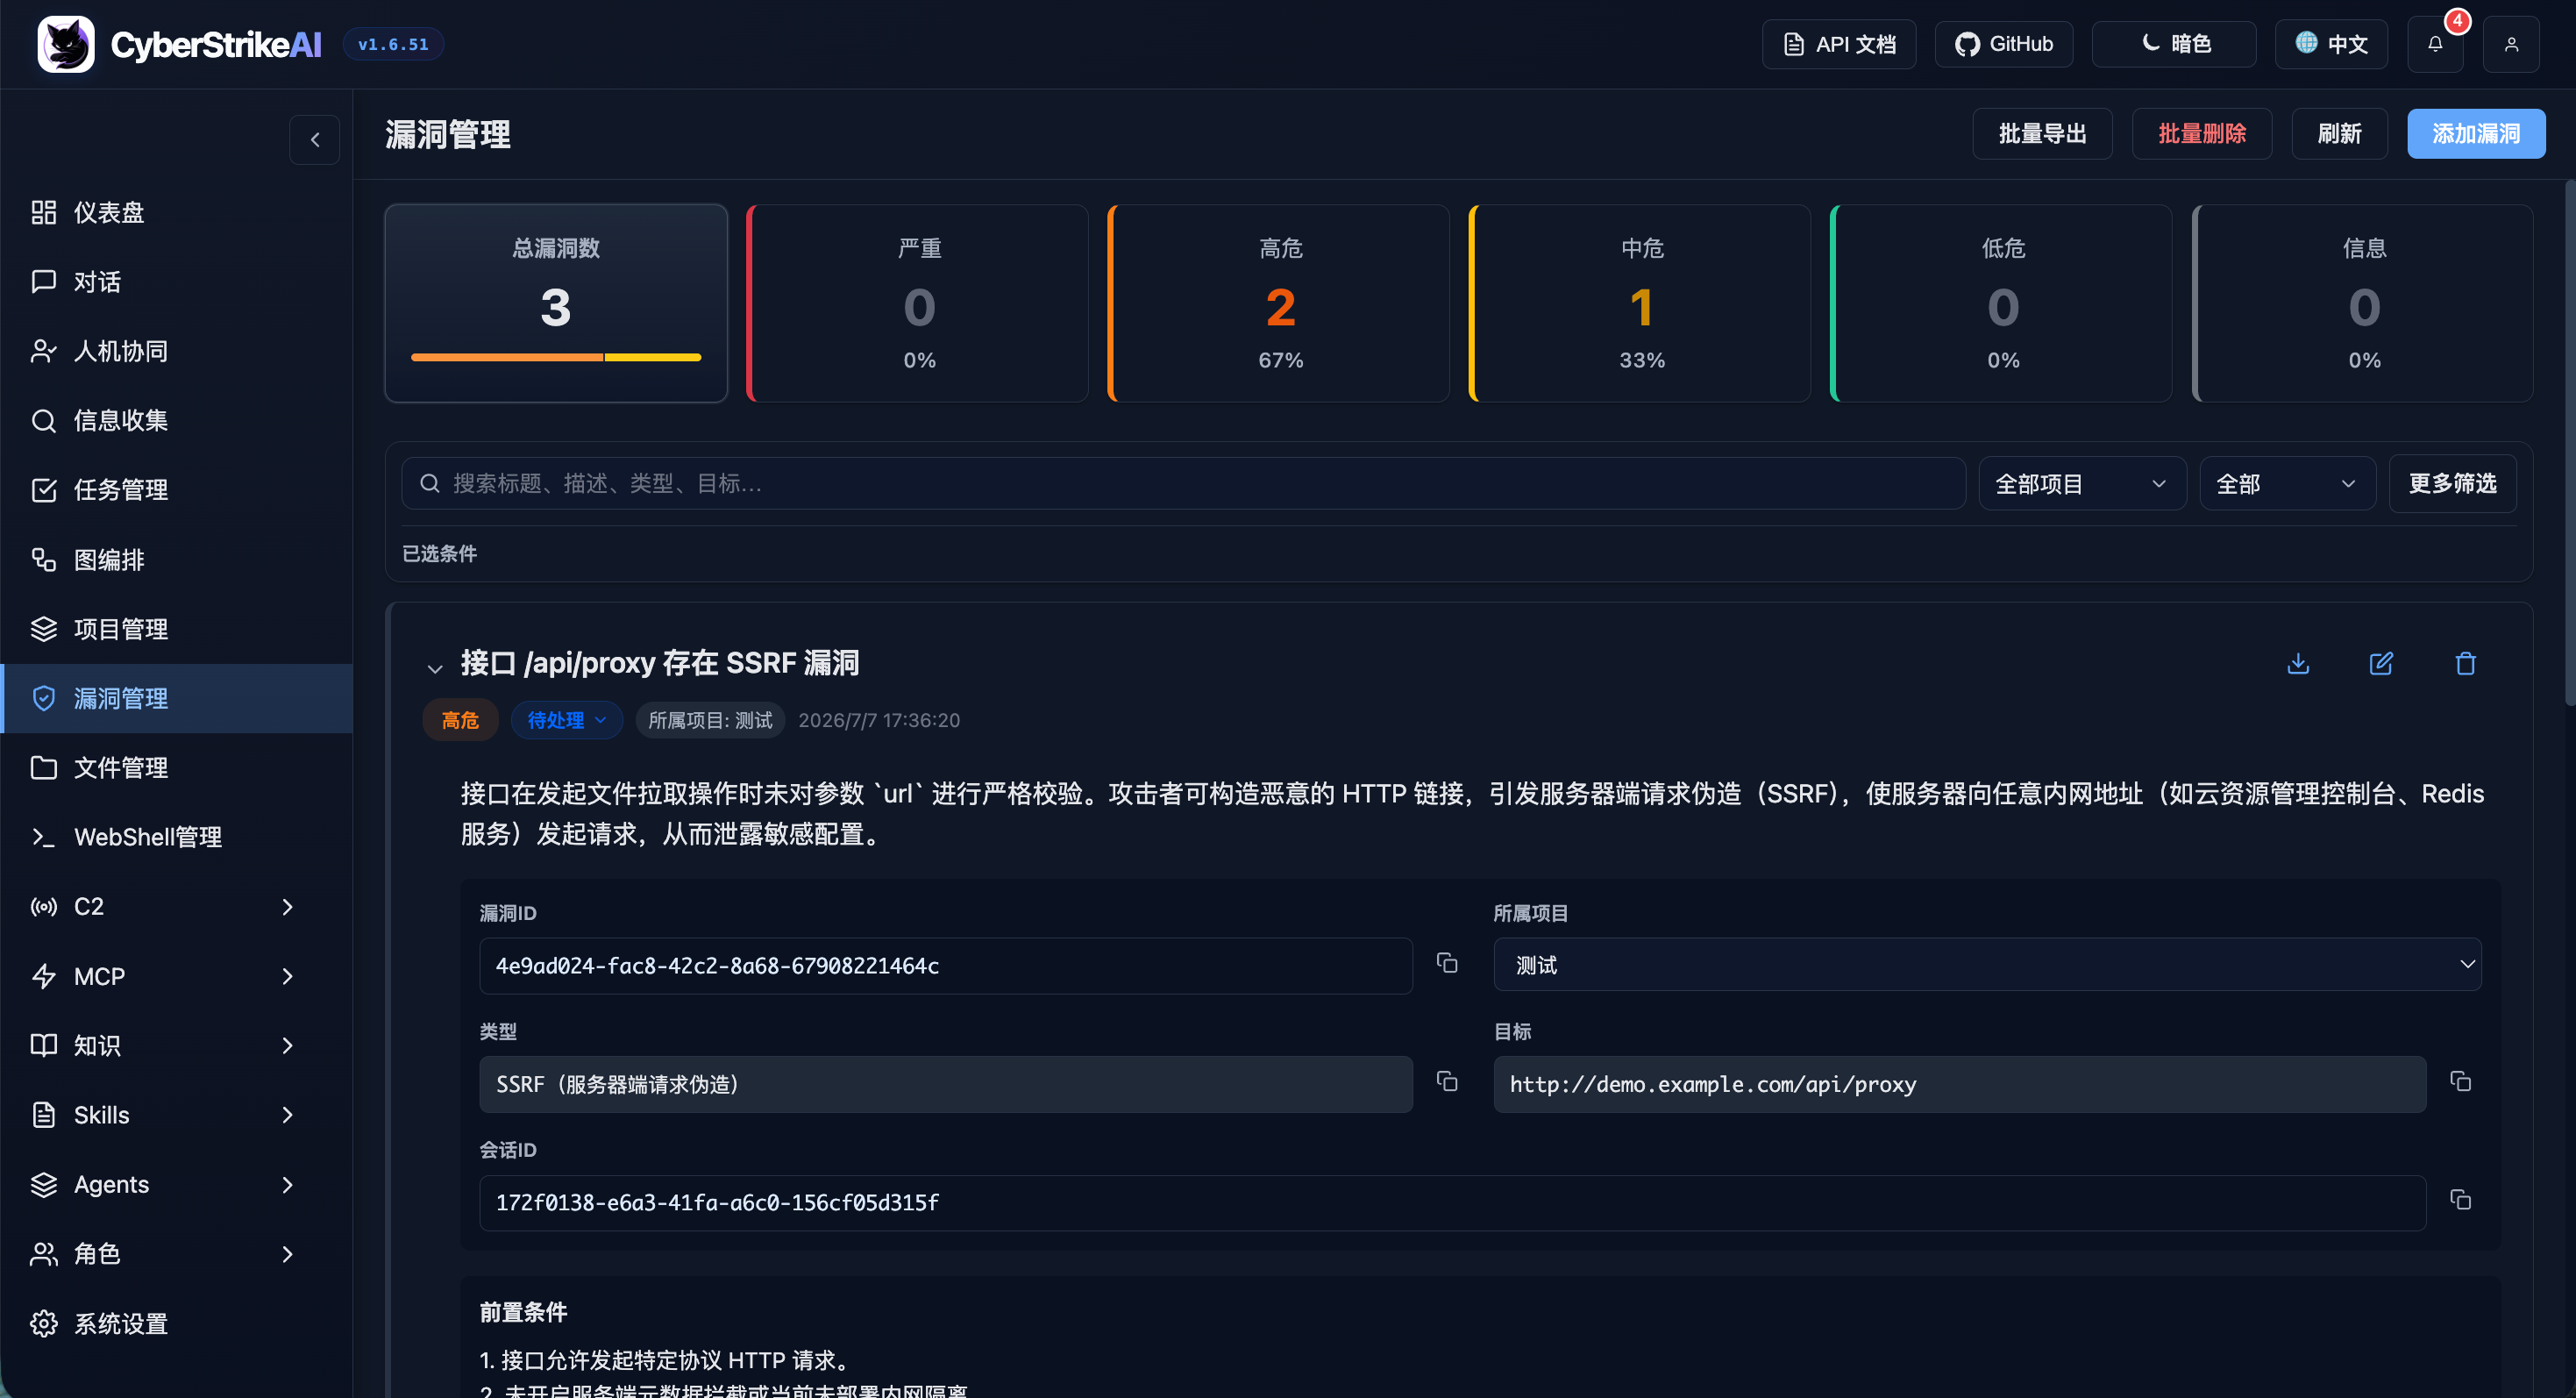
|
WebShell 관리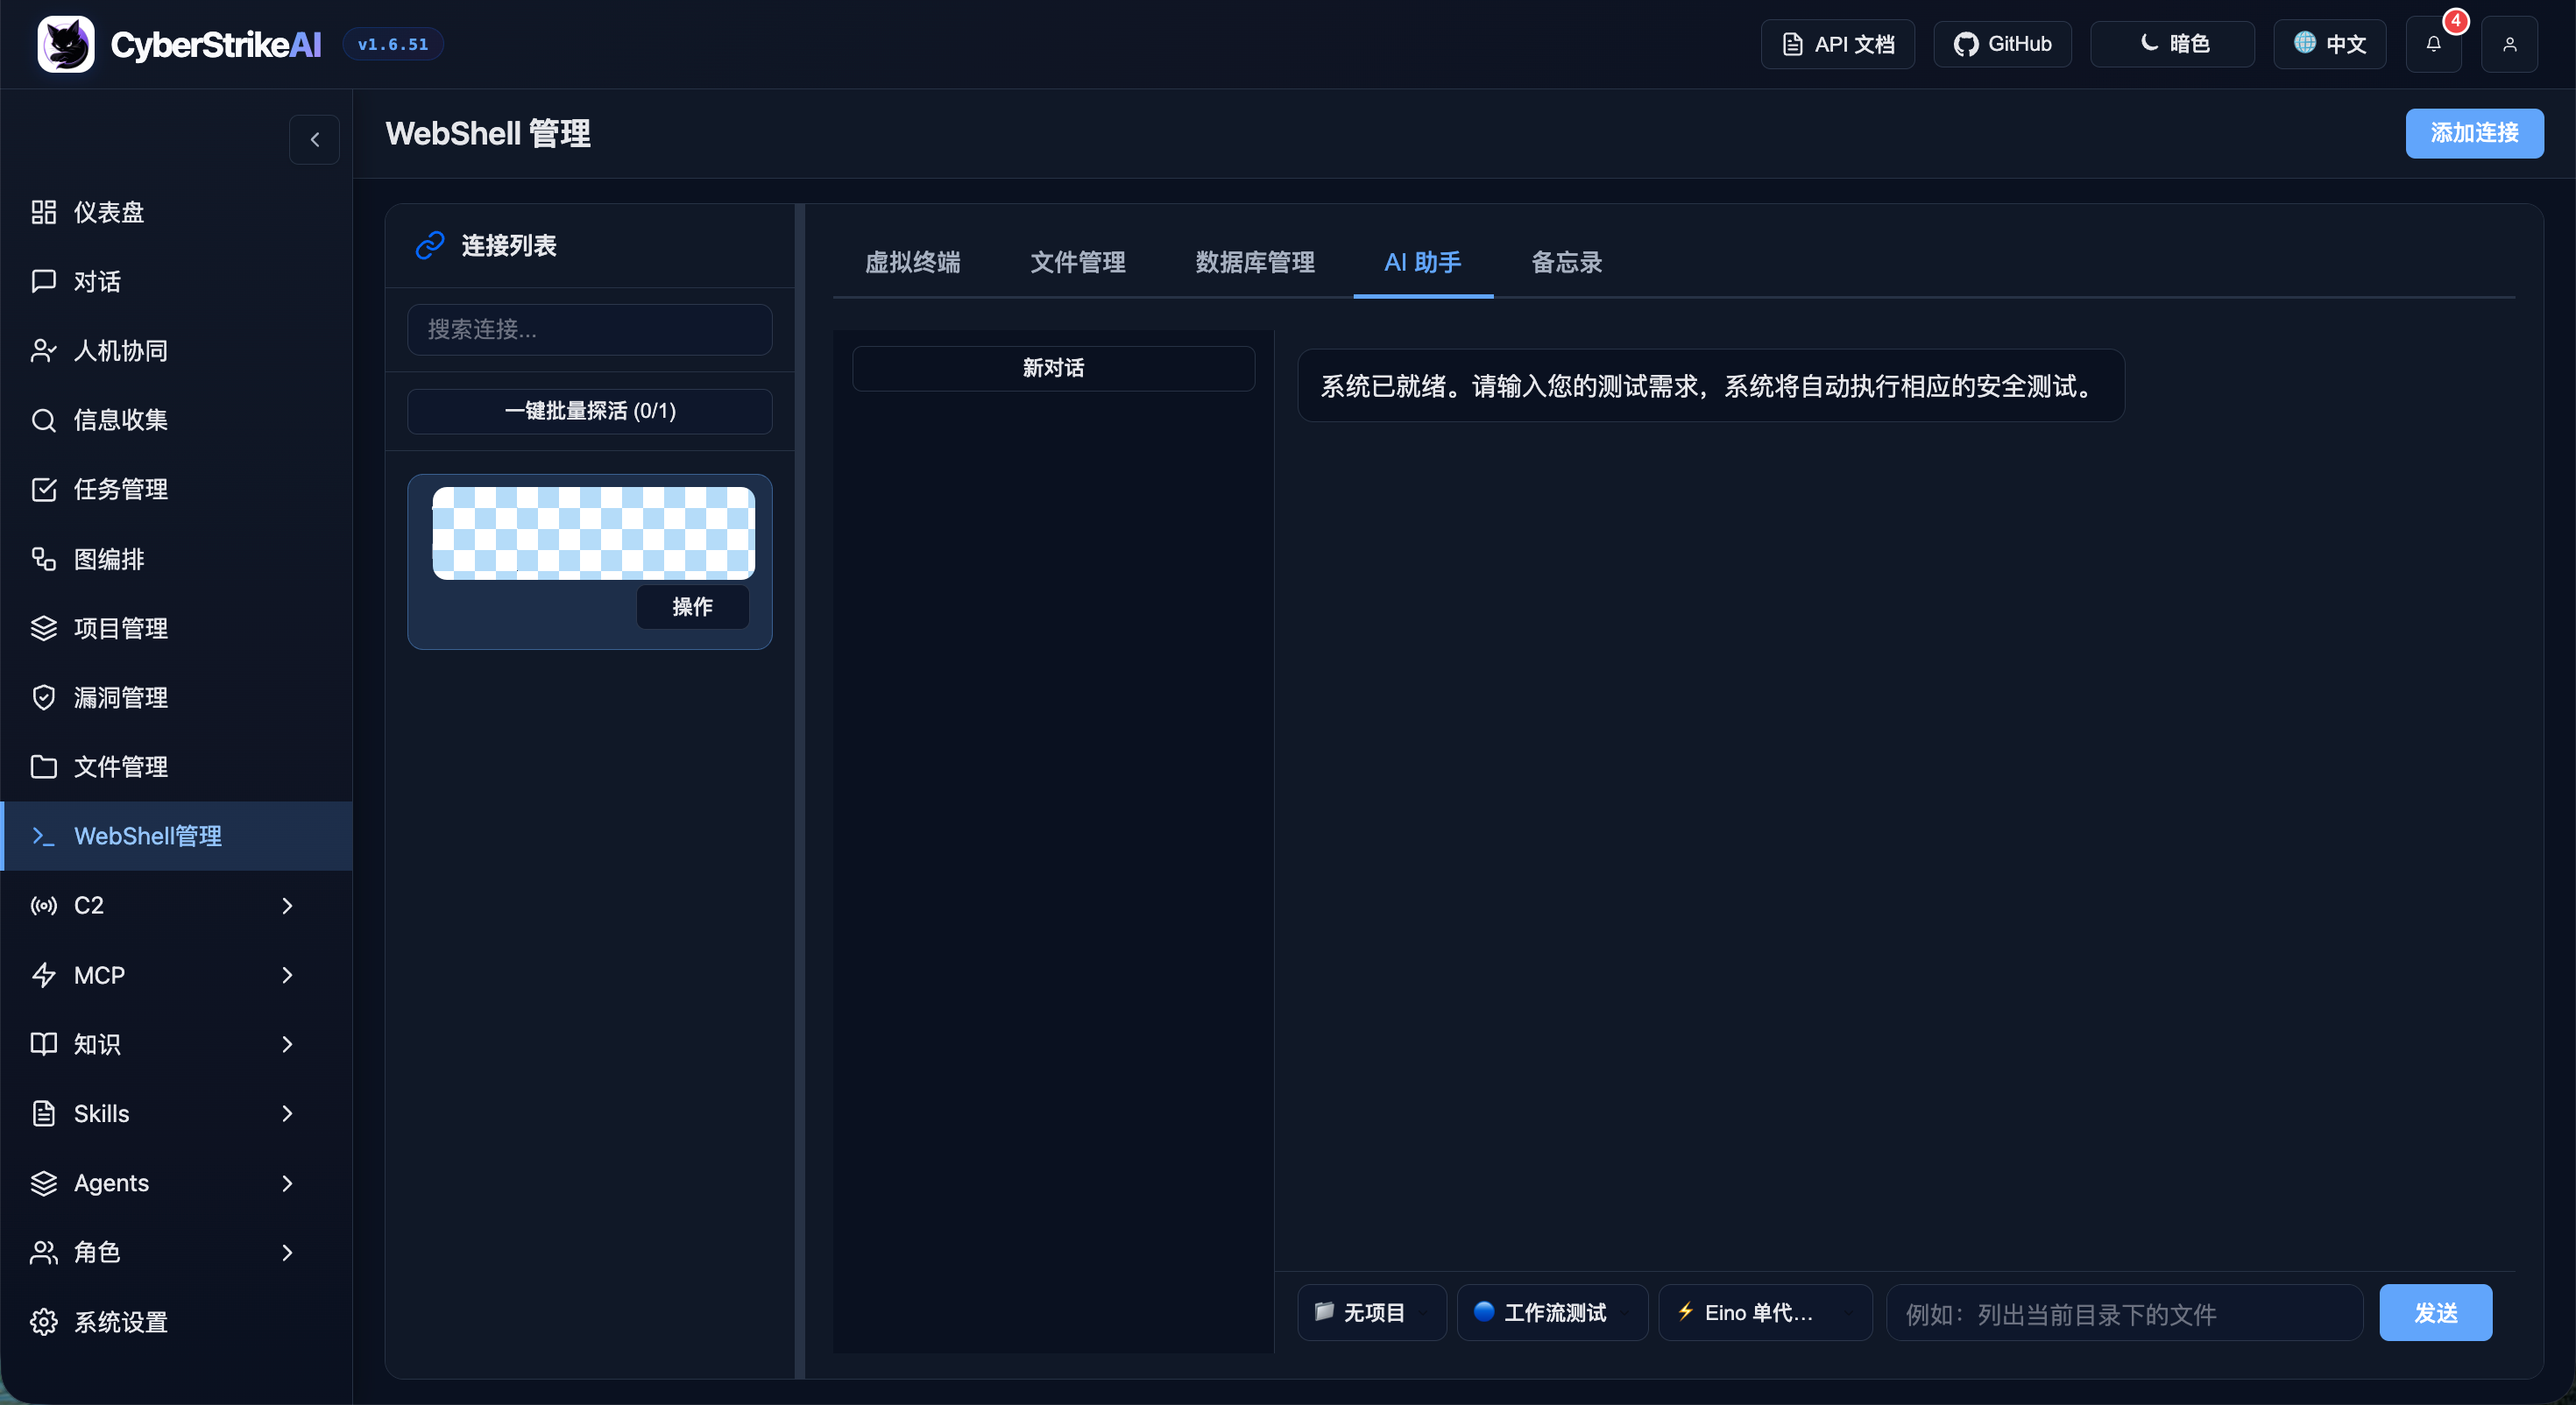
|
MCP 관리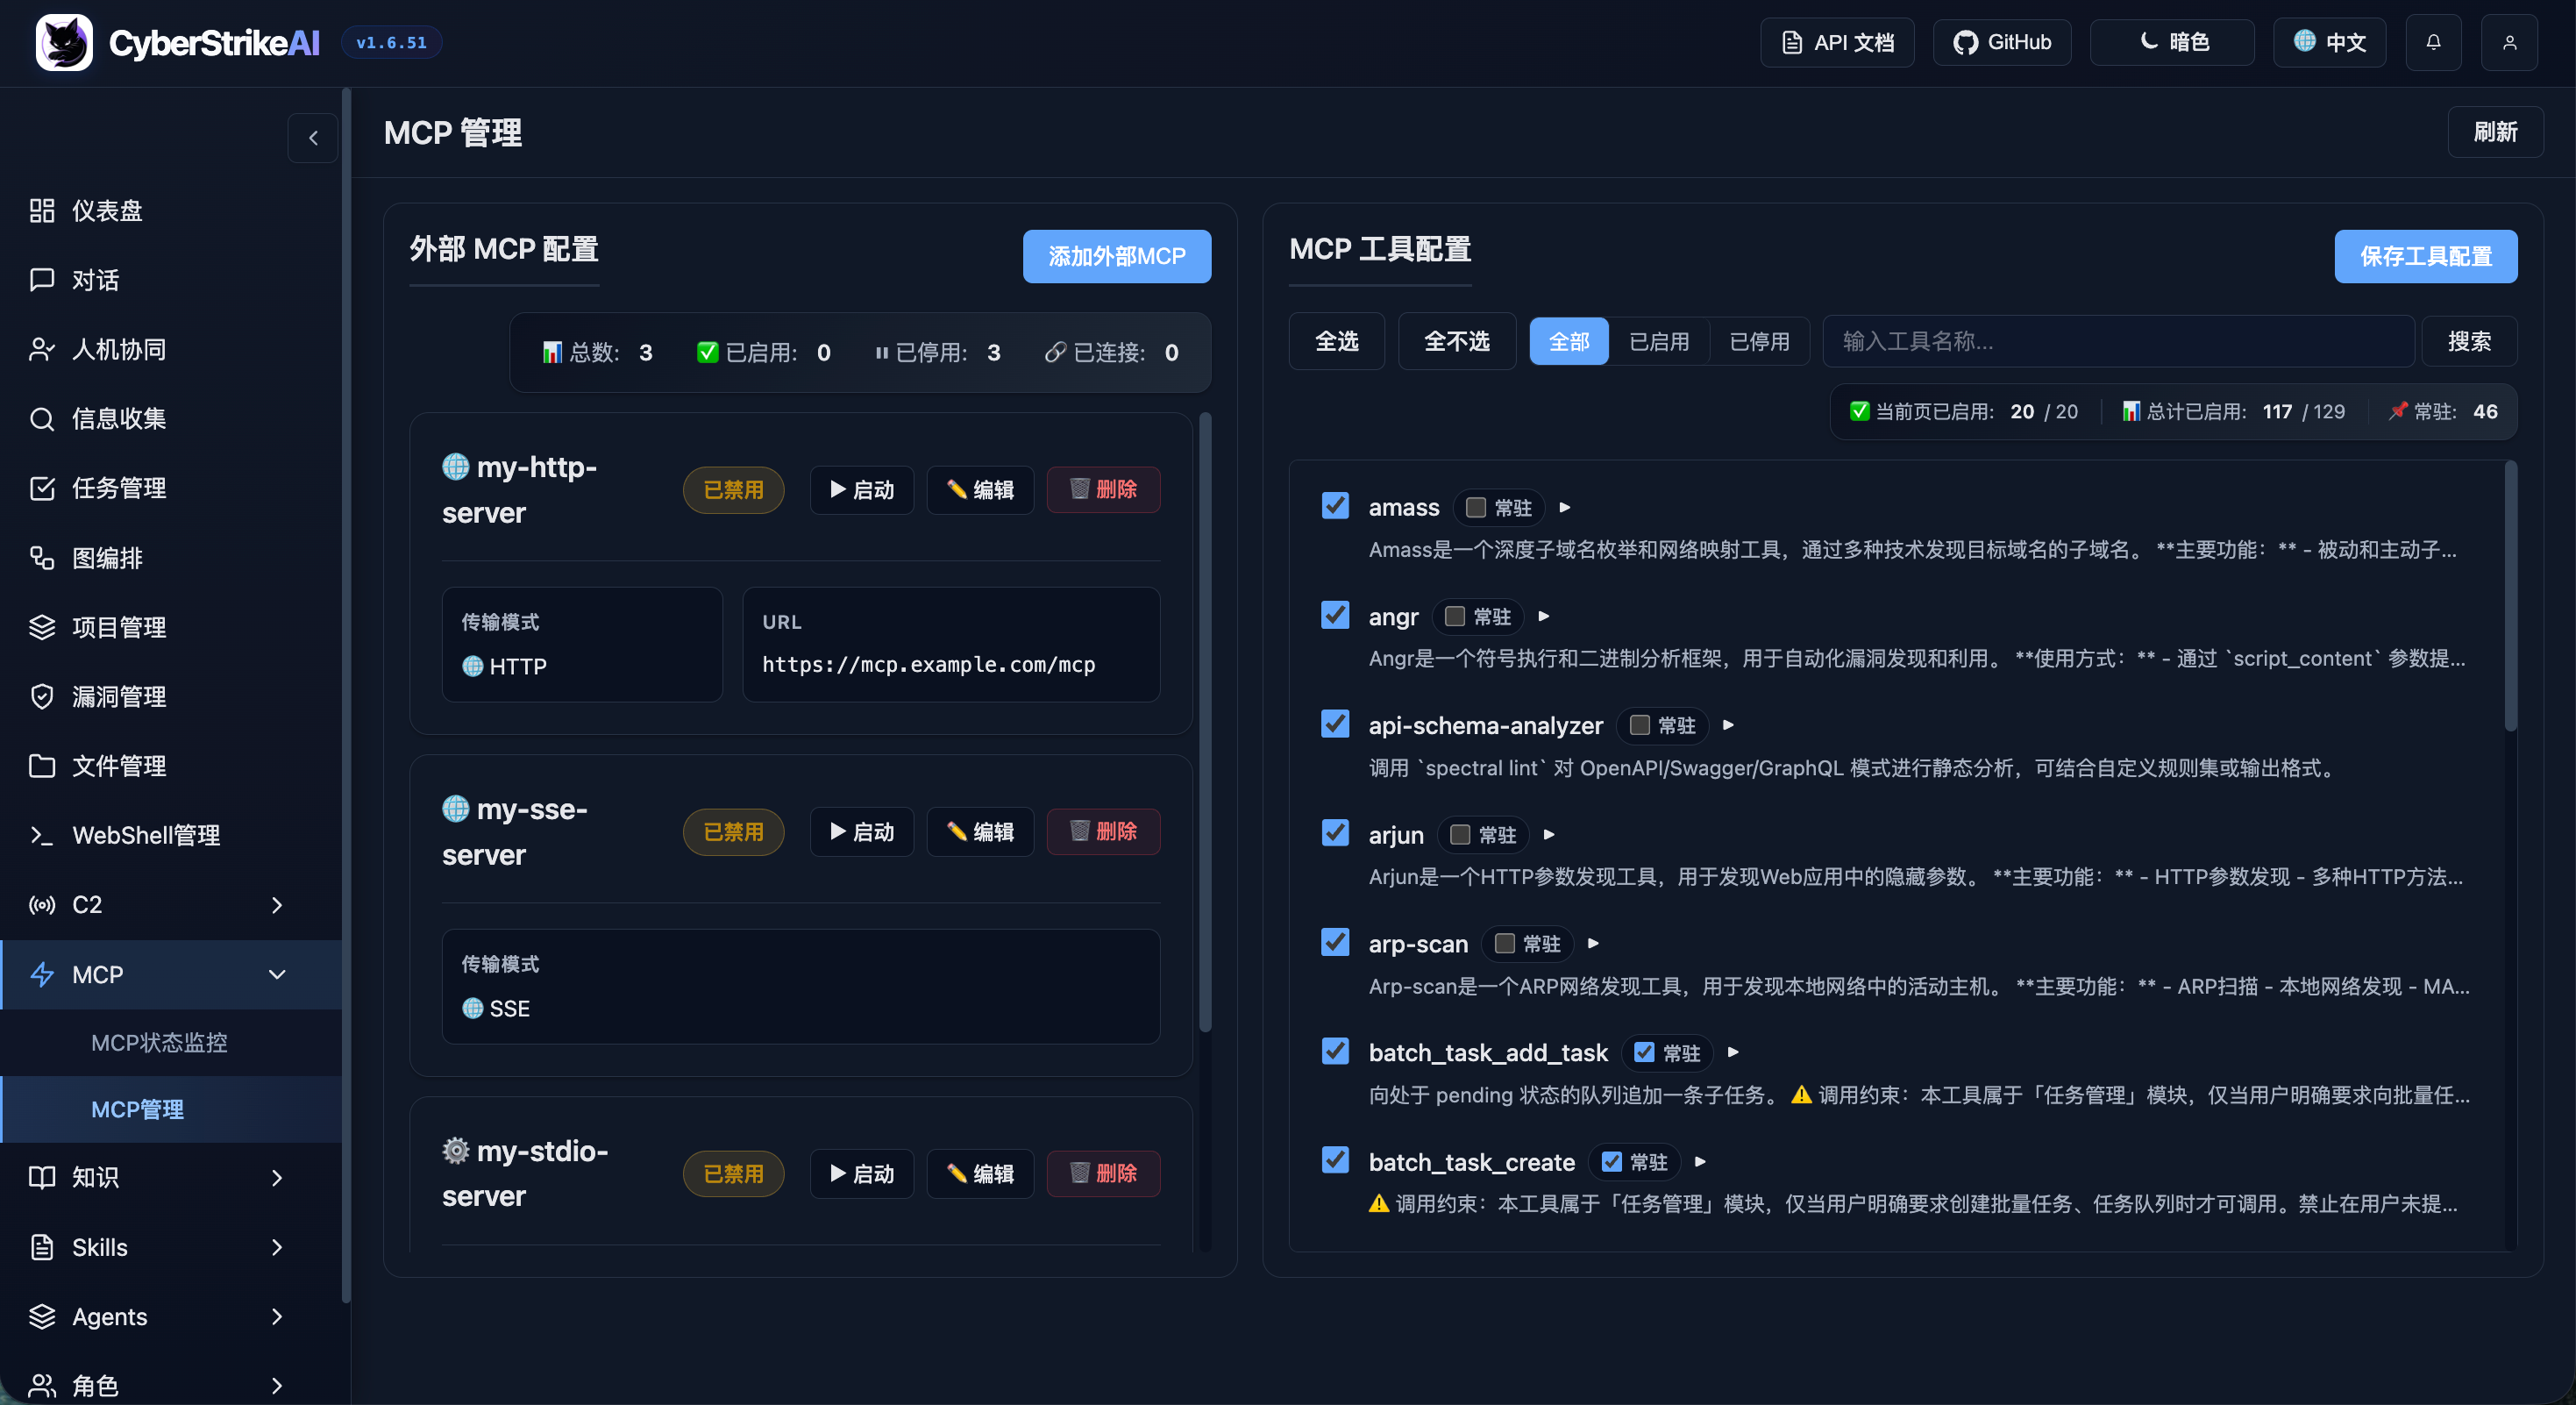
|
지식 베이스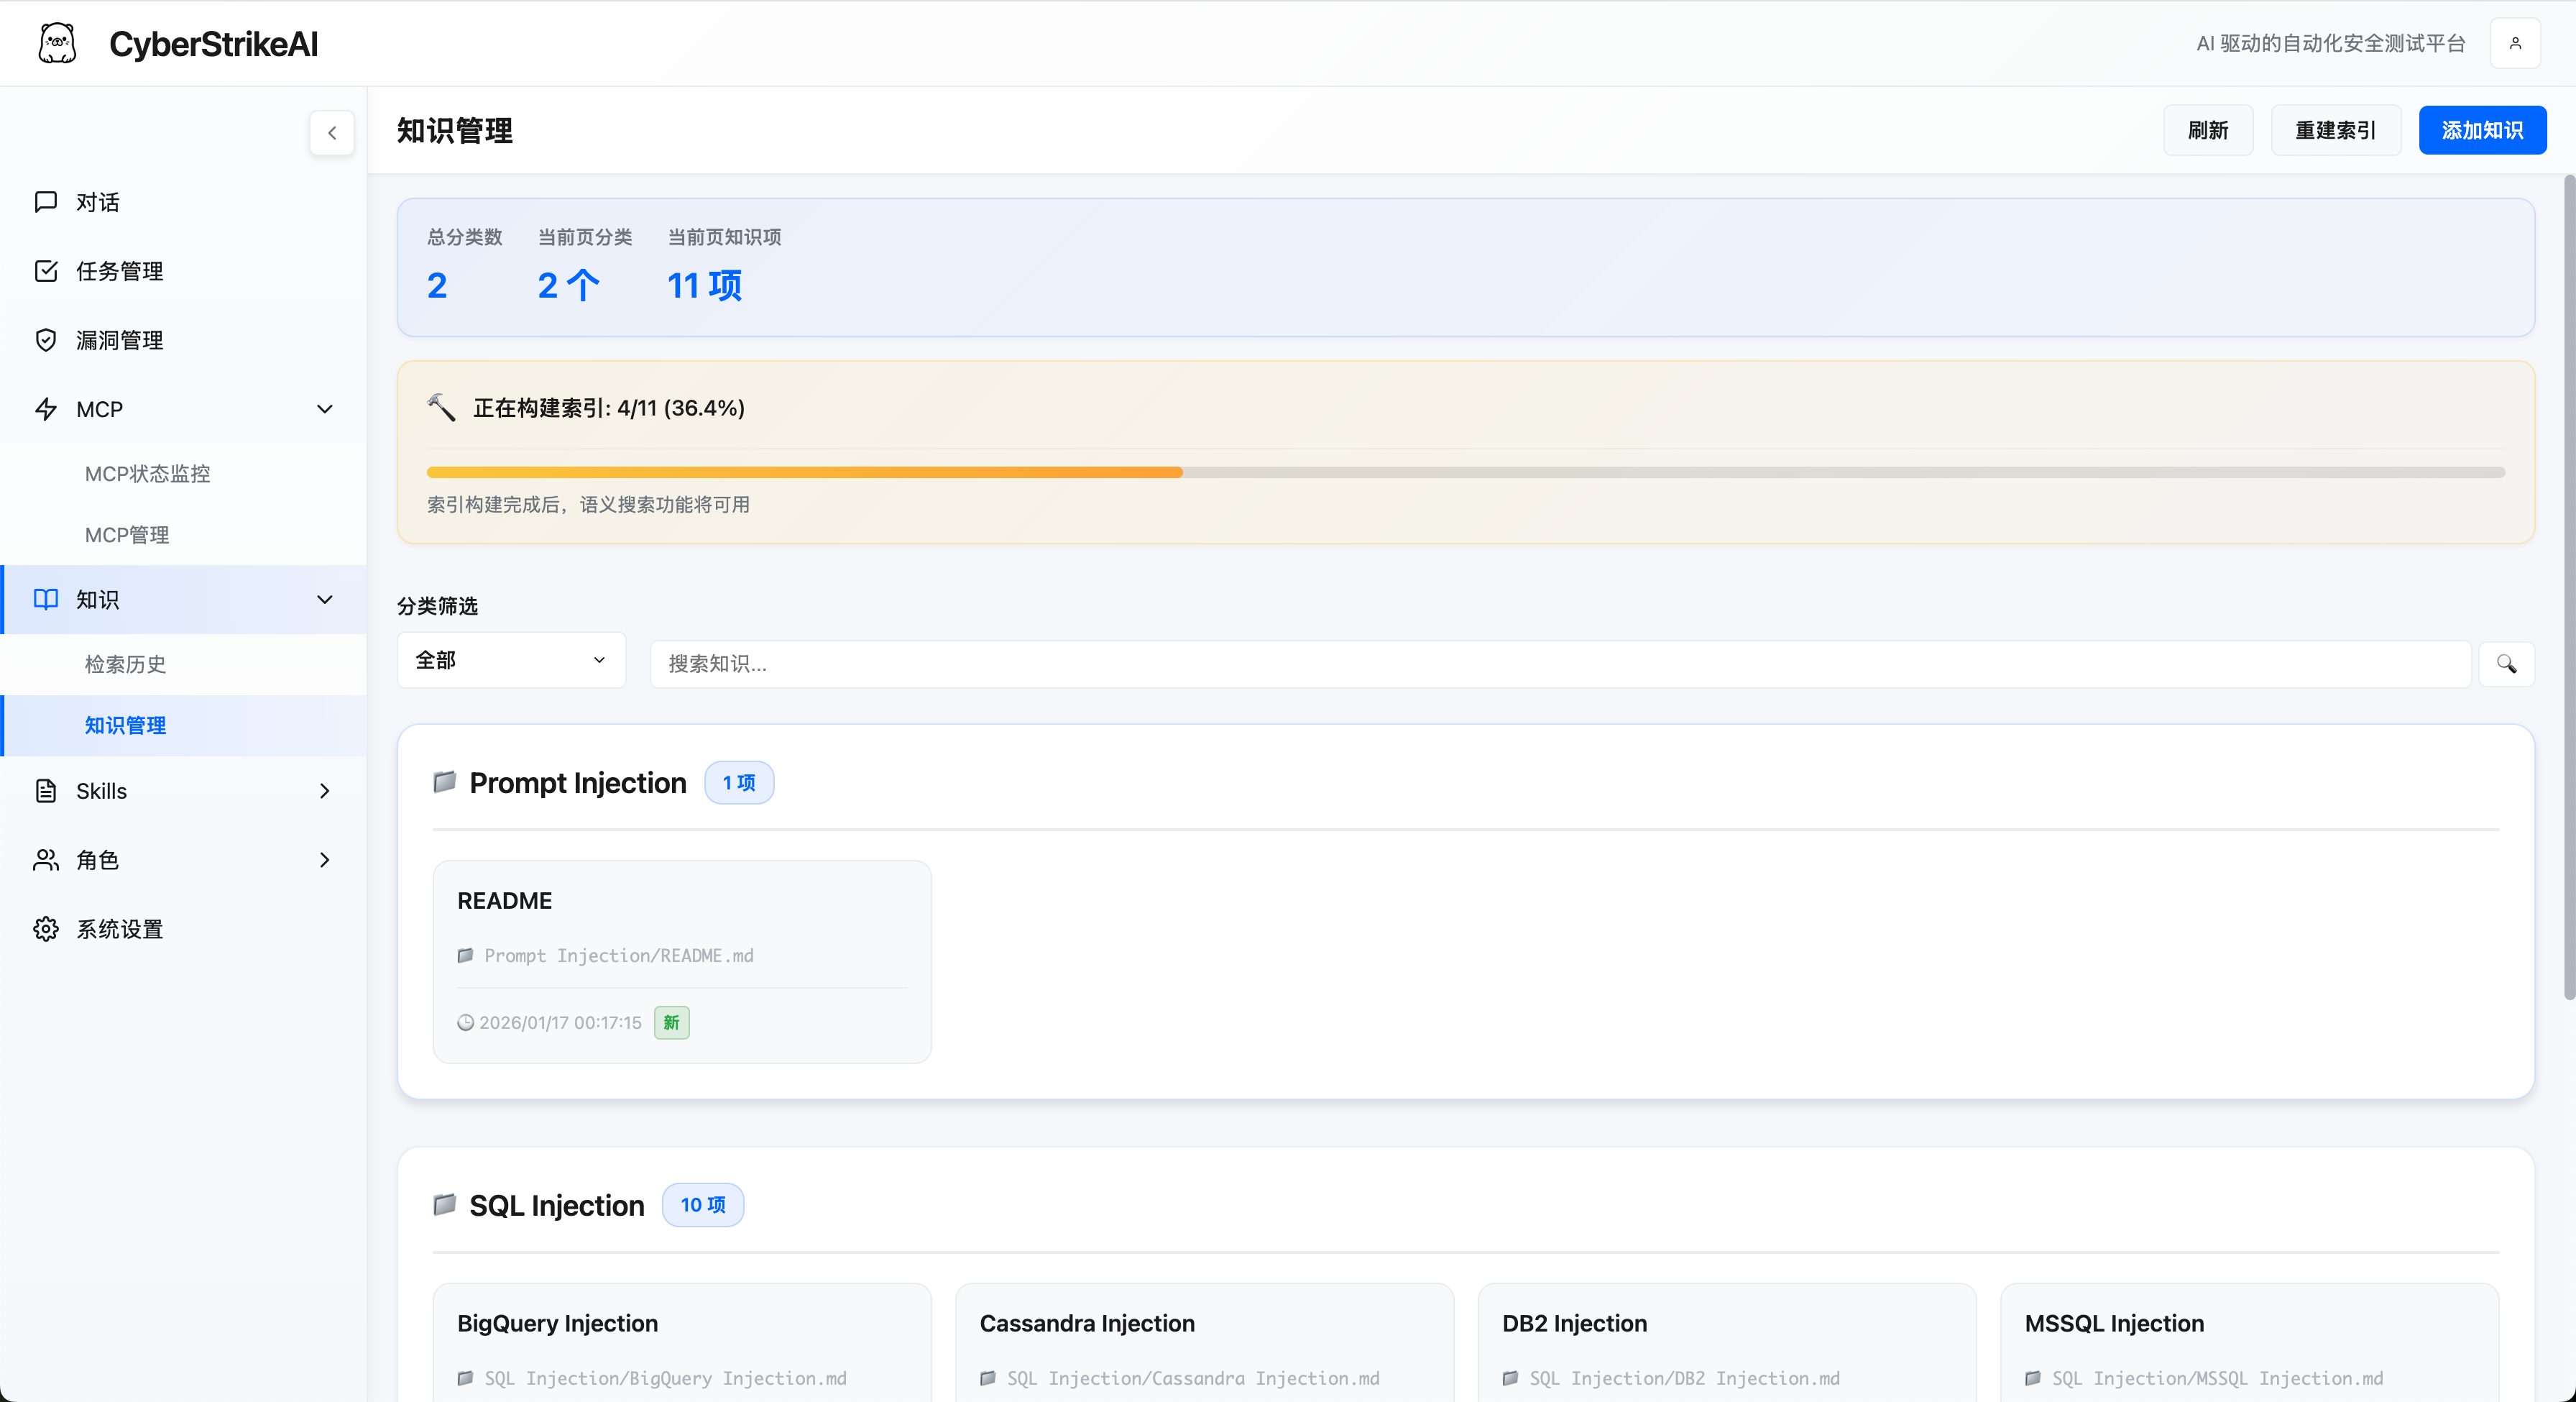
|
스킬 관리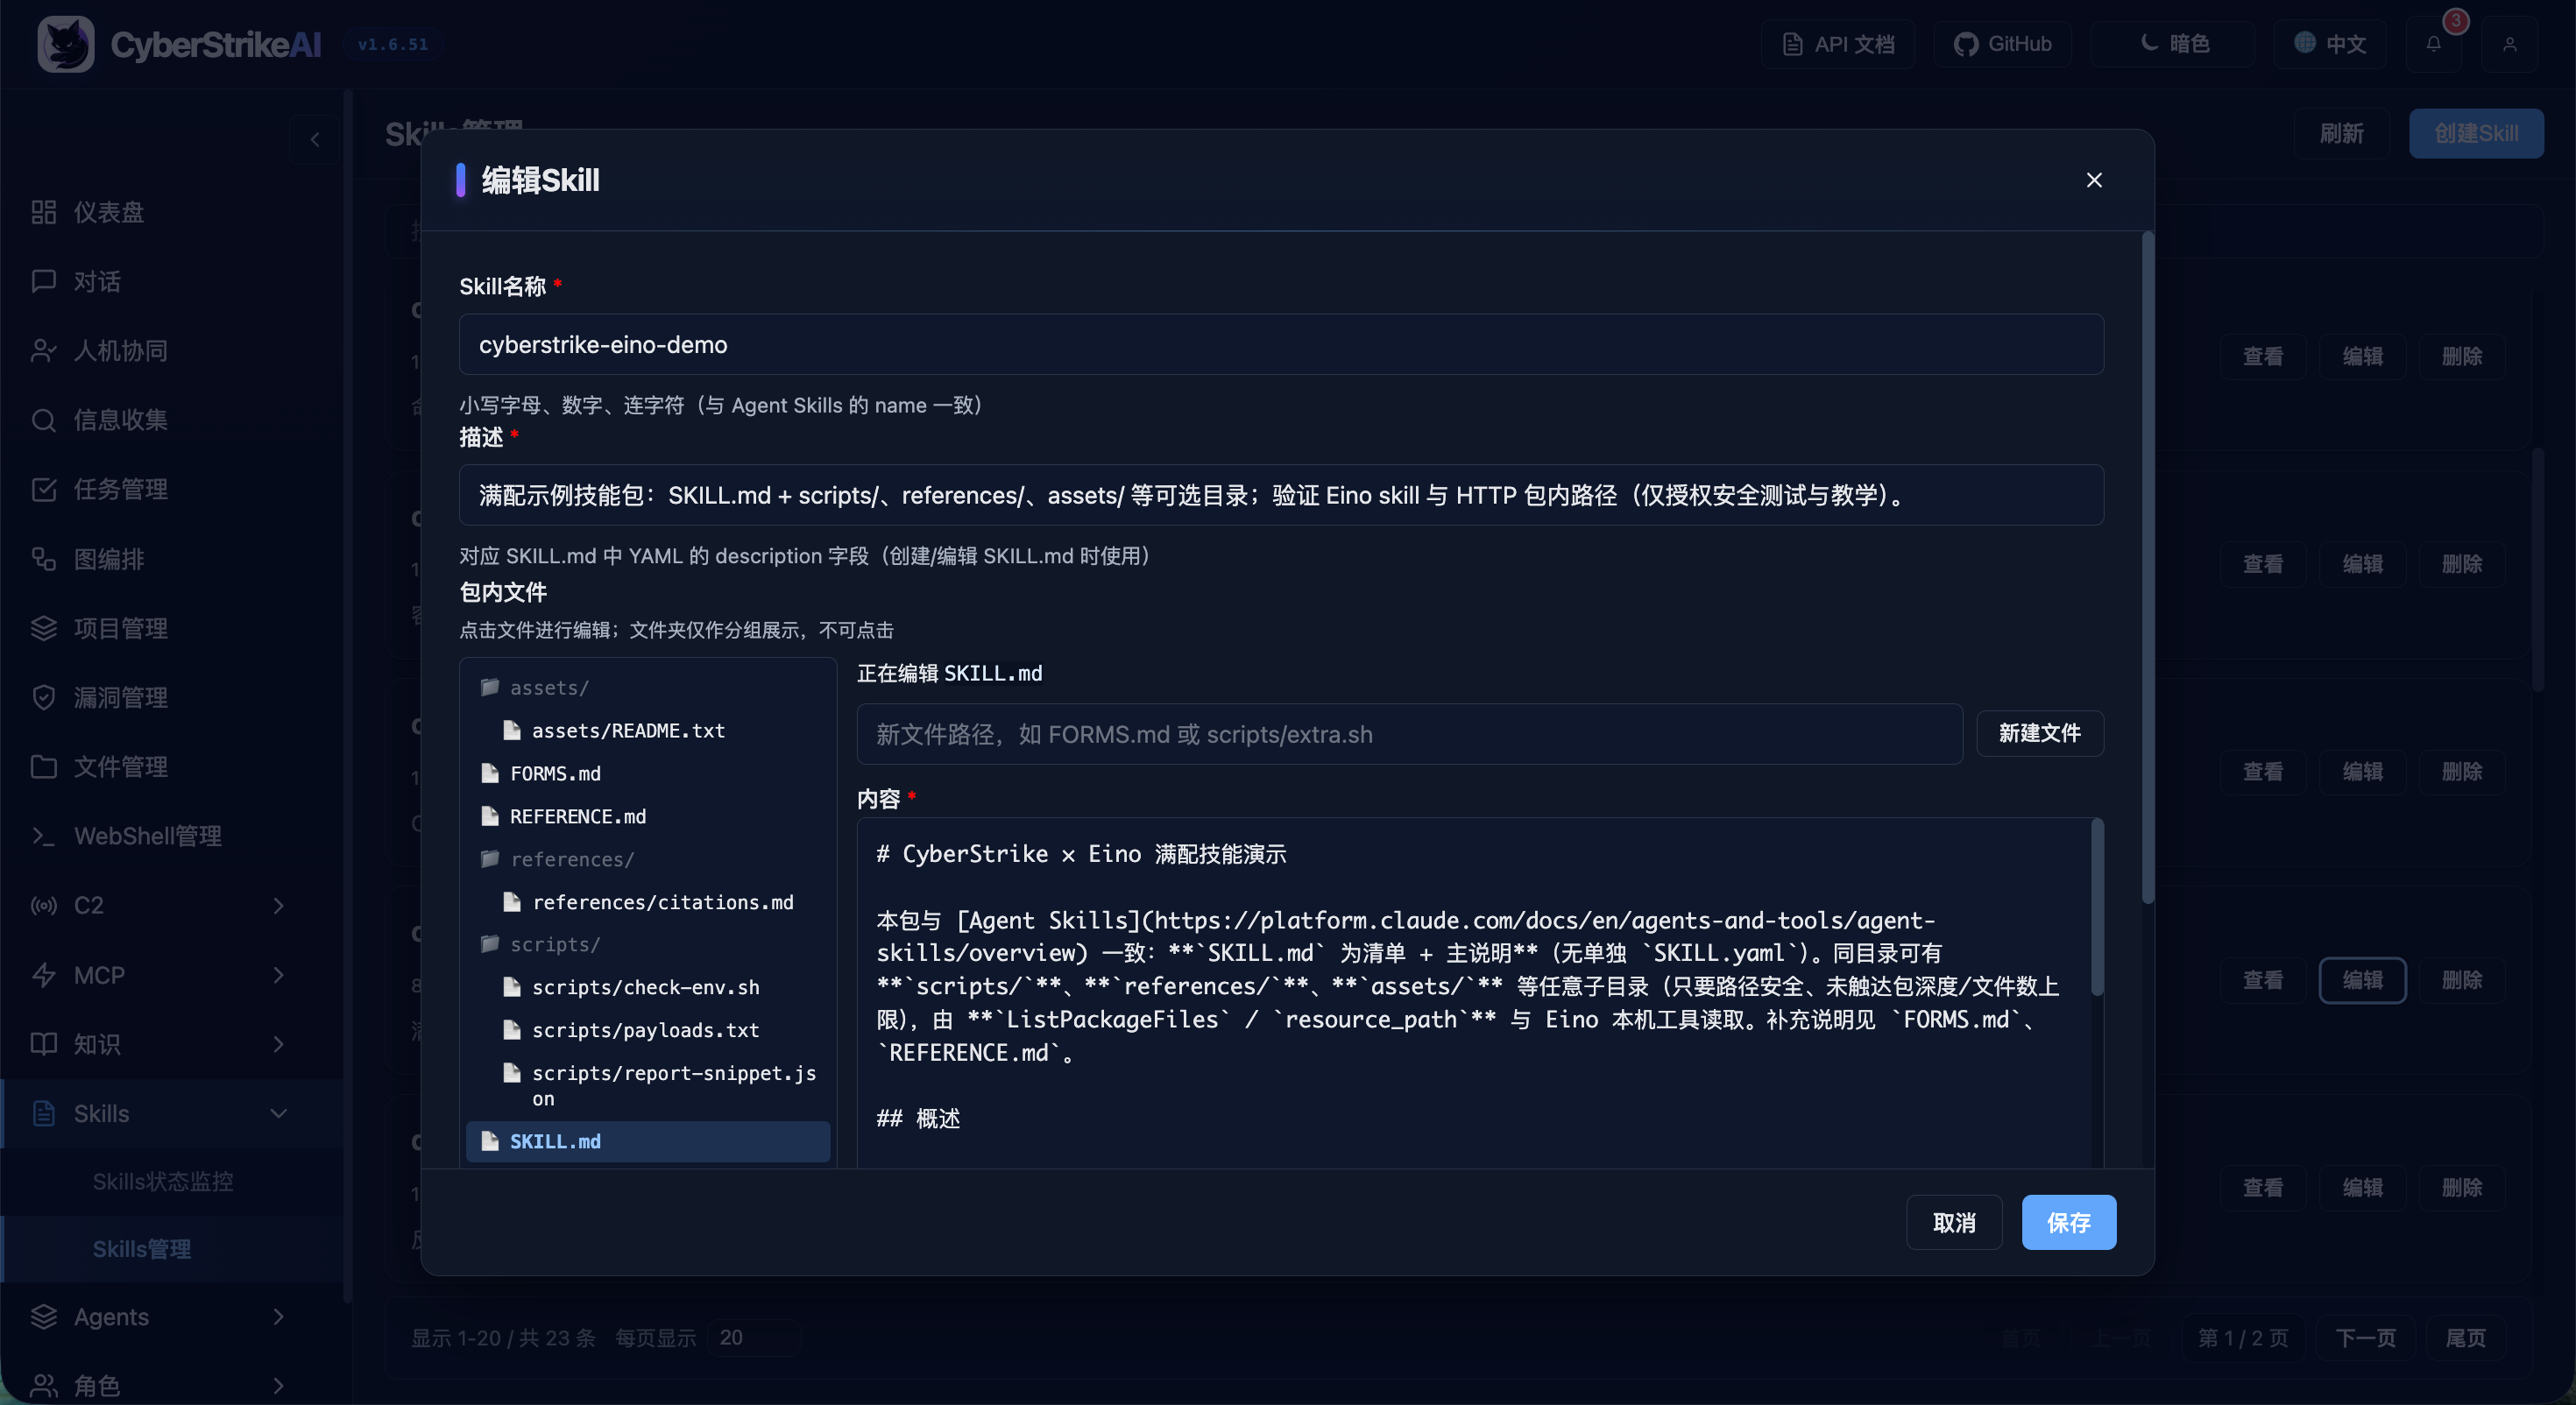
|
에이전트 관리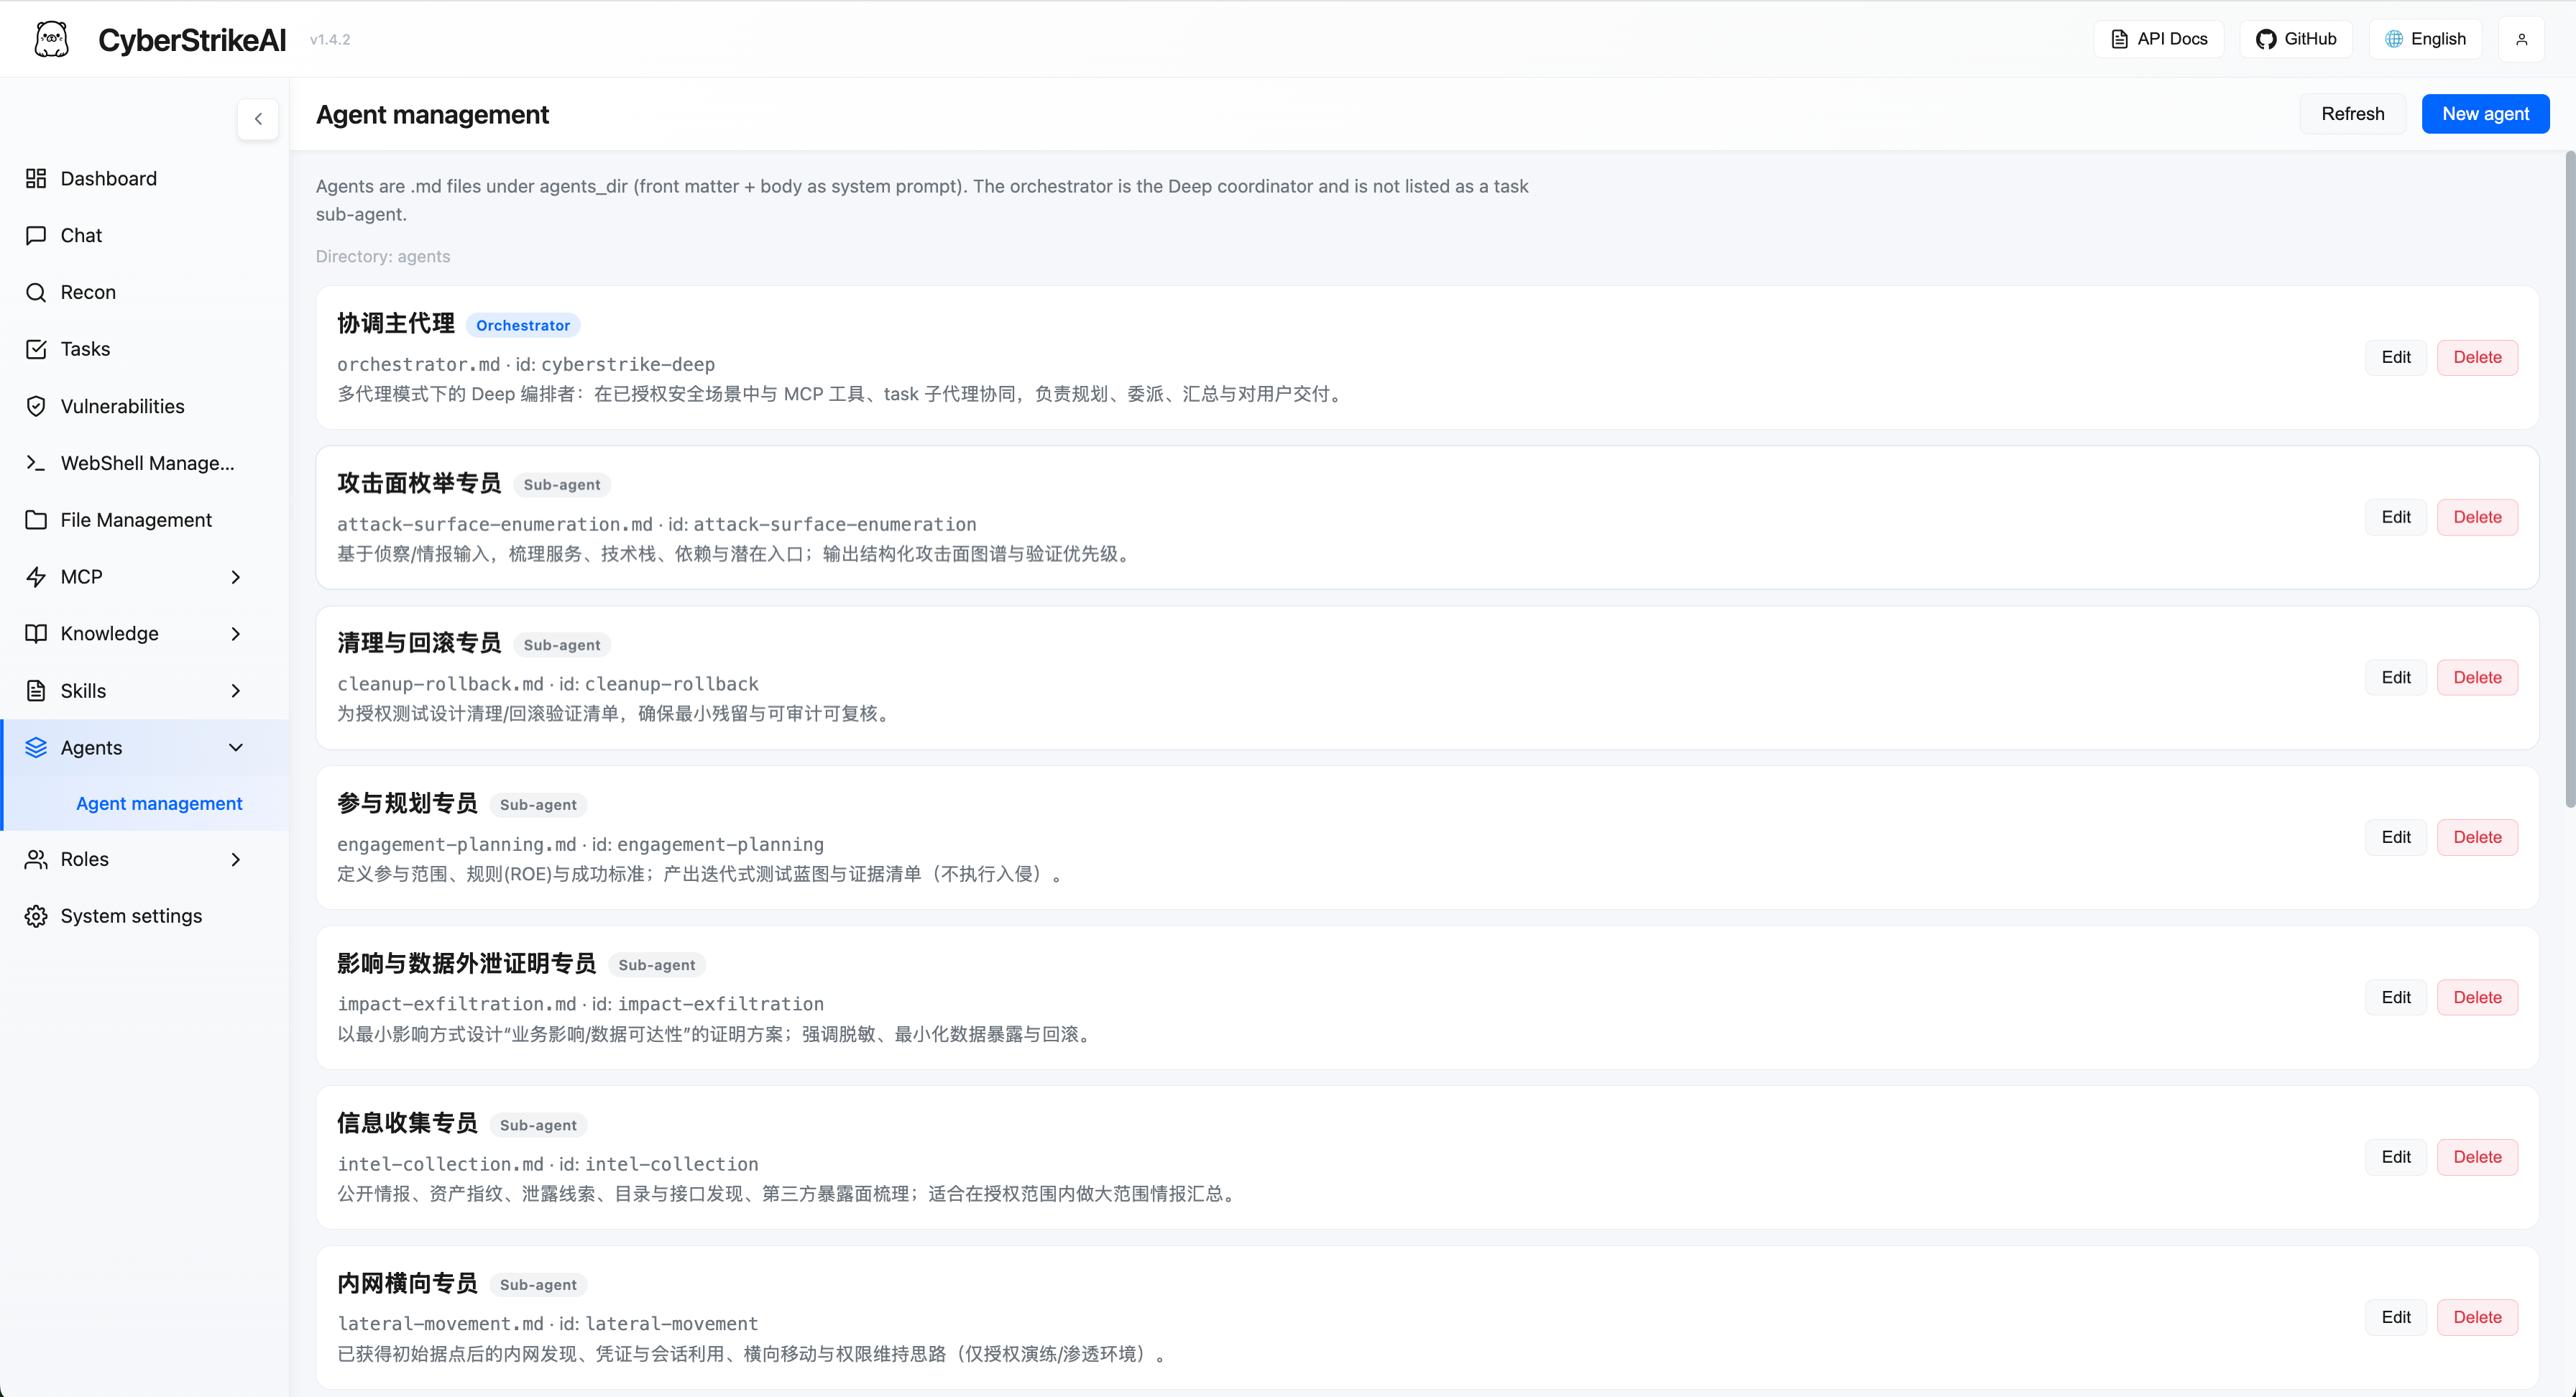
|
역할 관리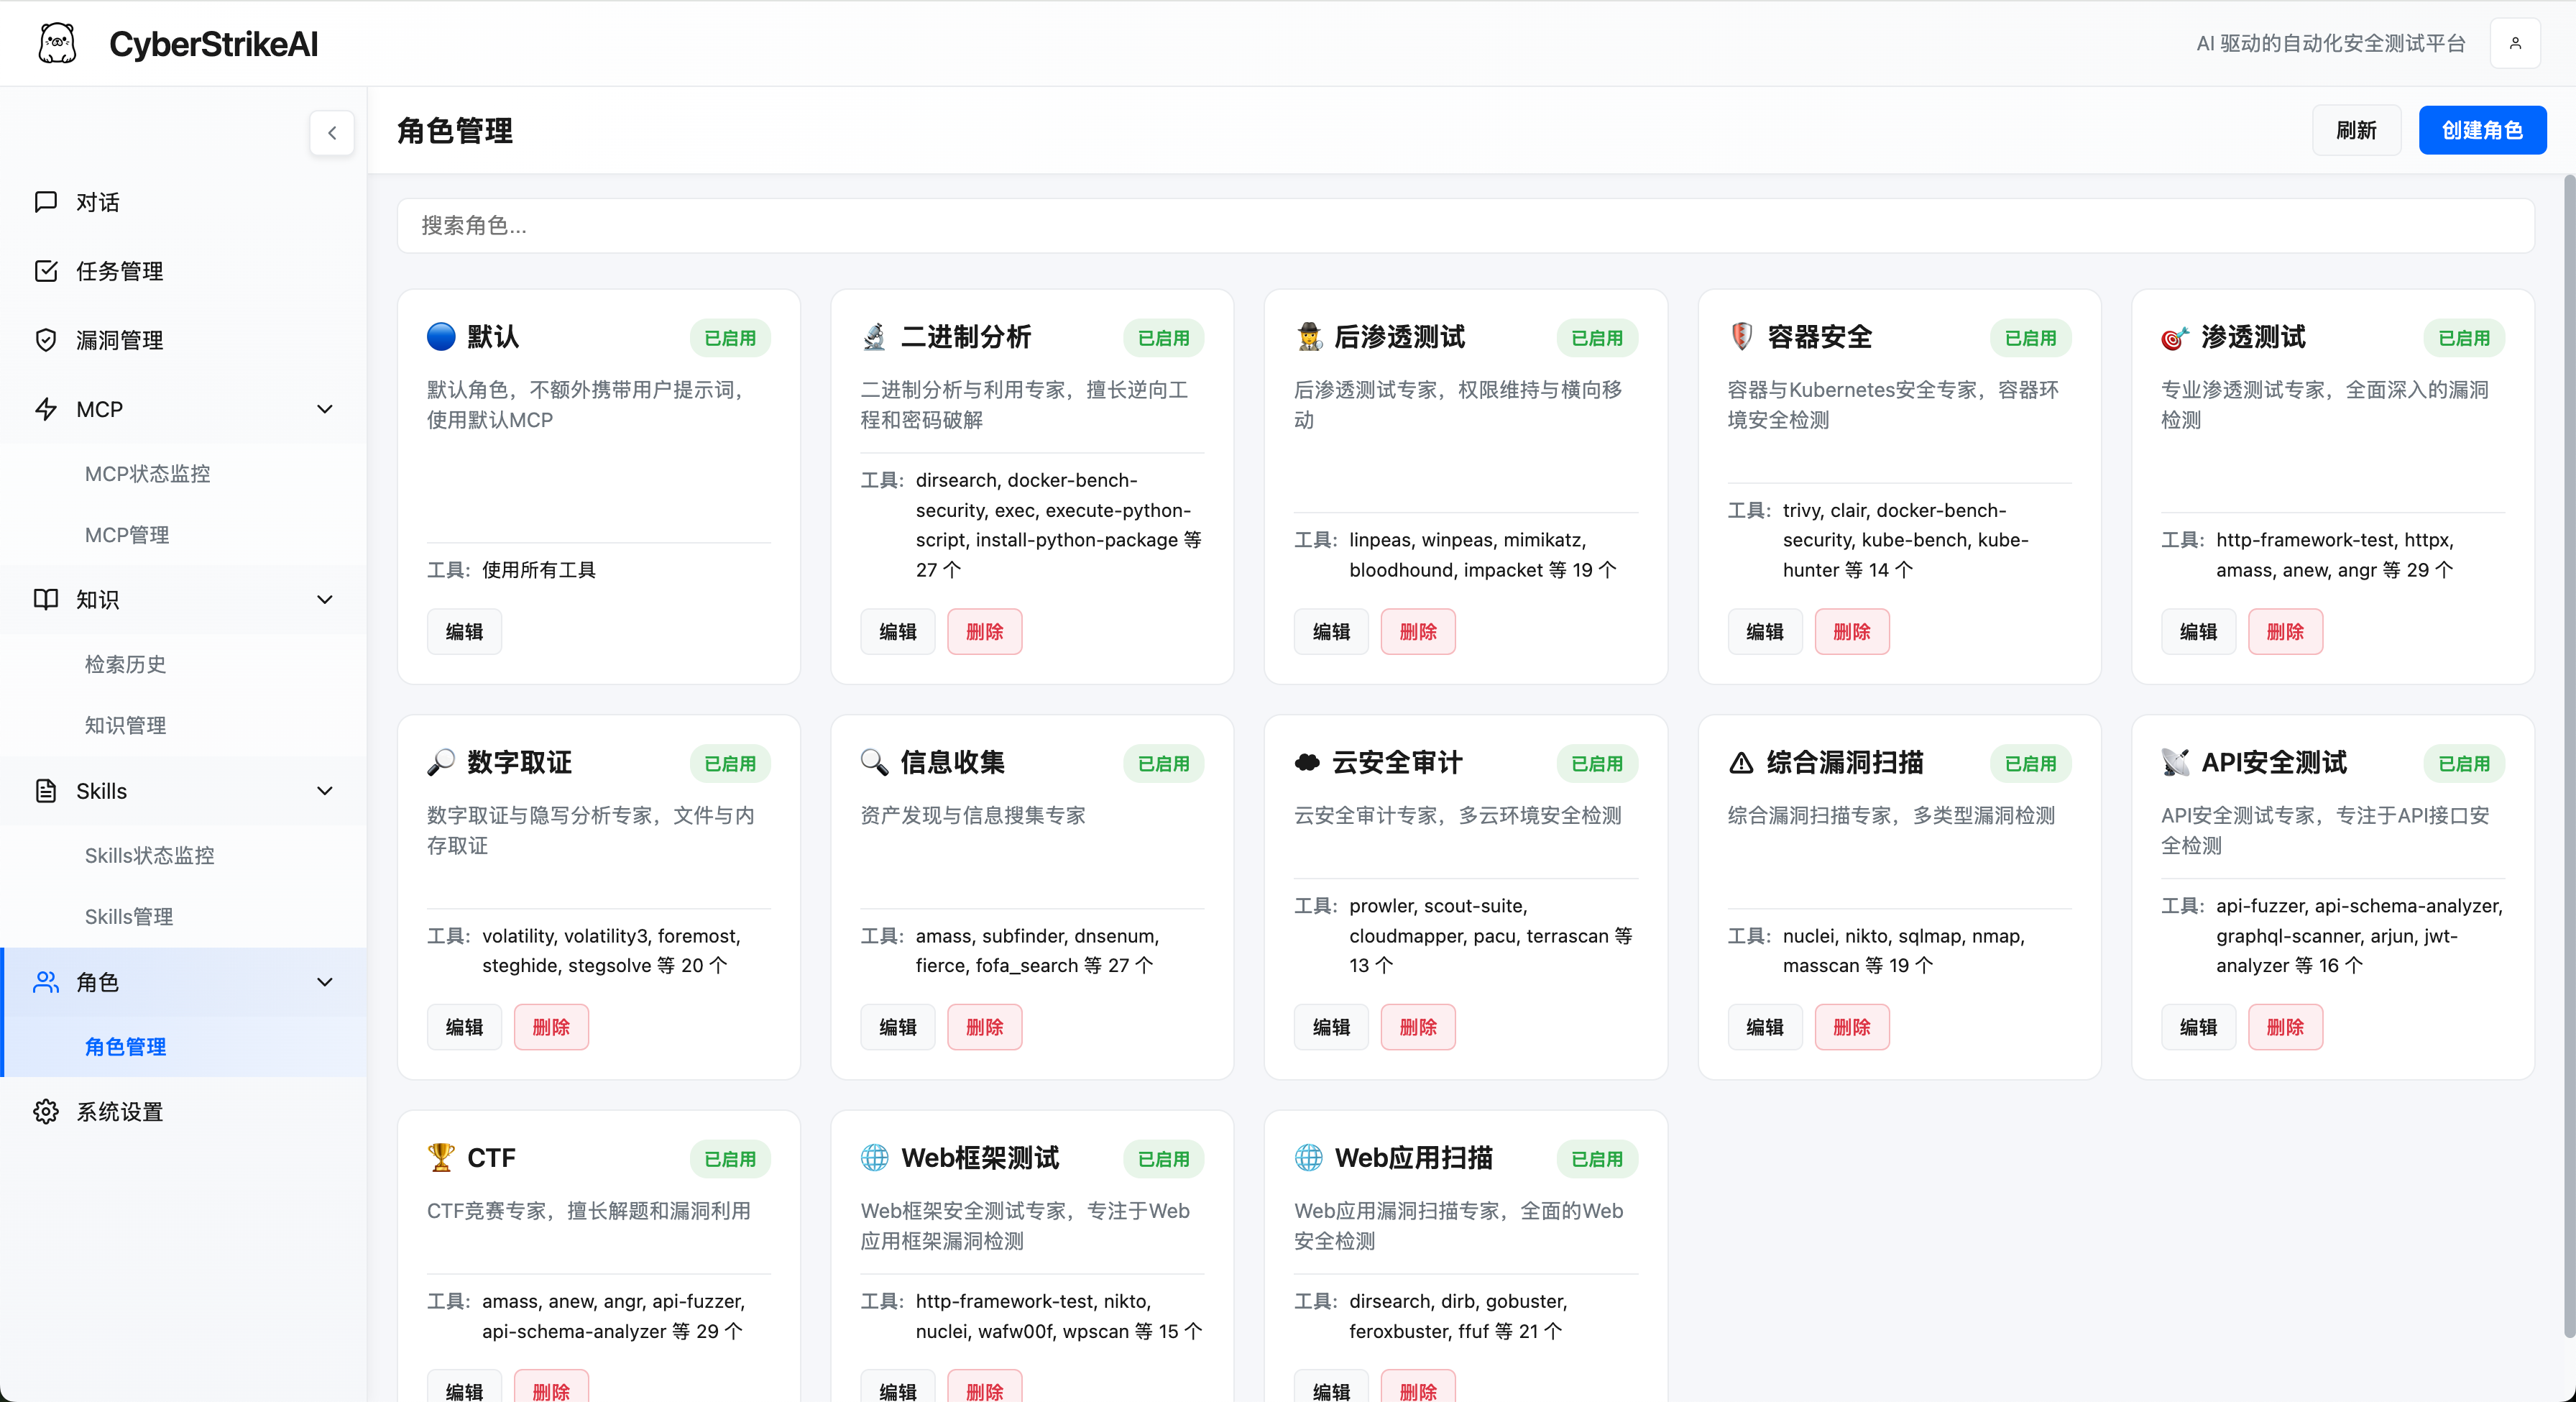
|
시스템 설정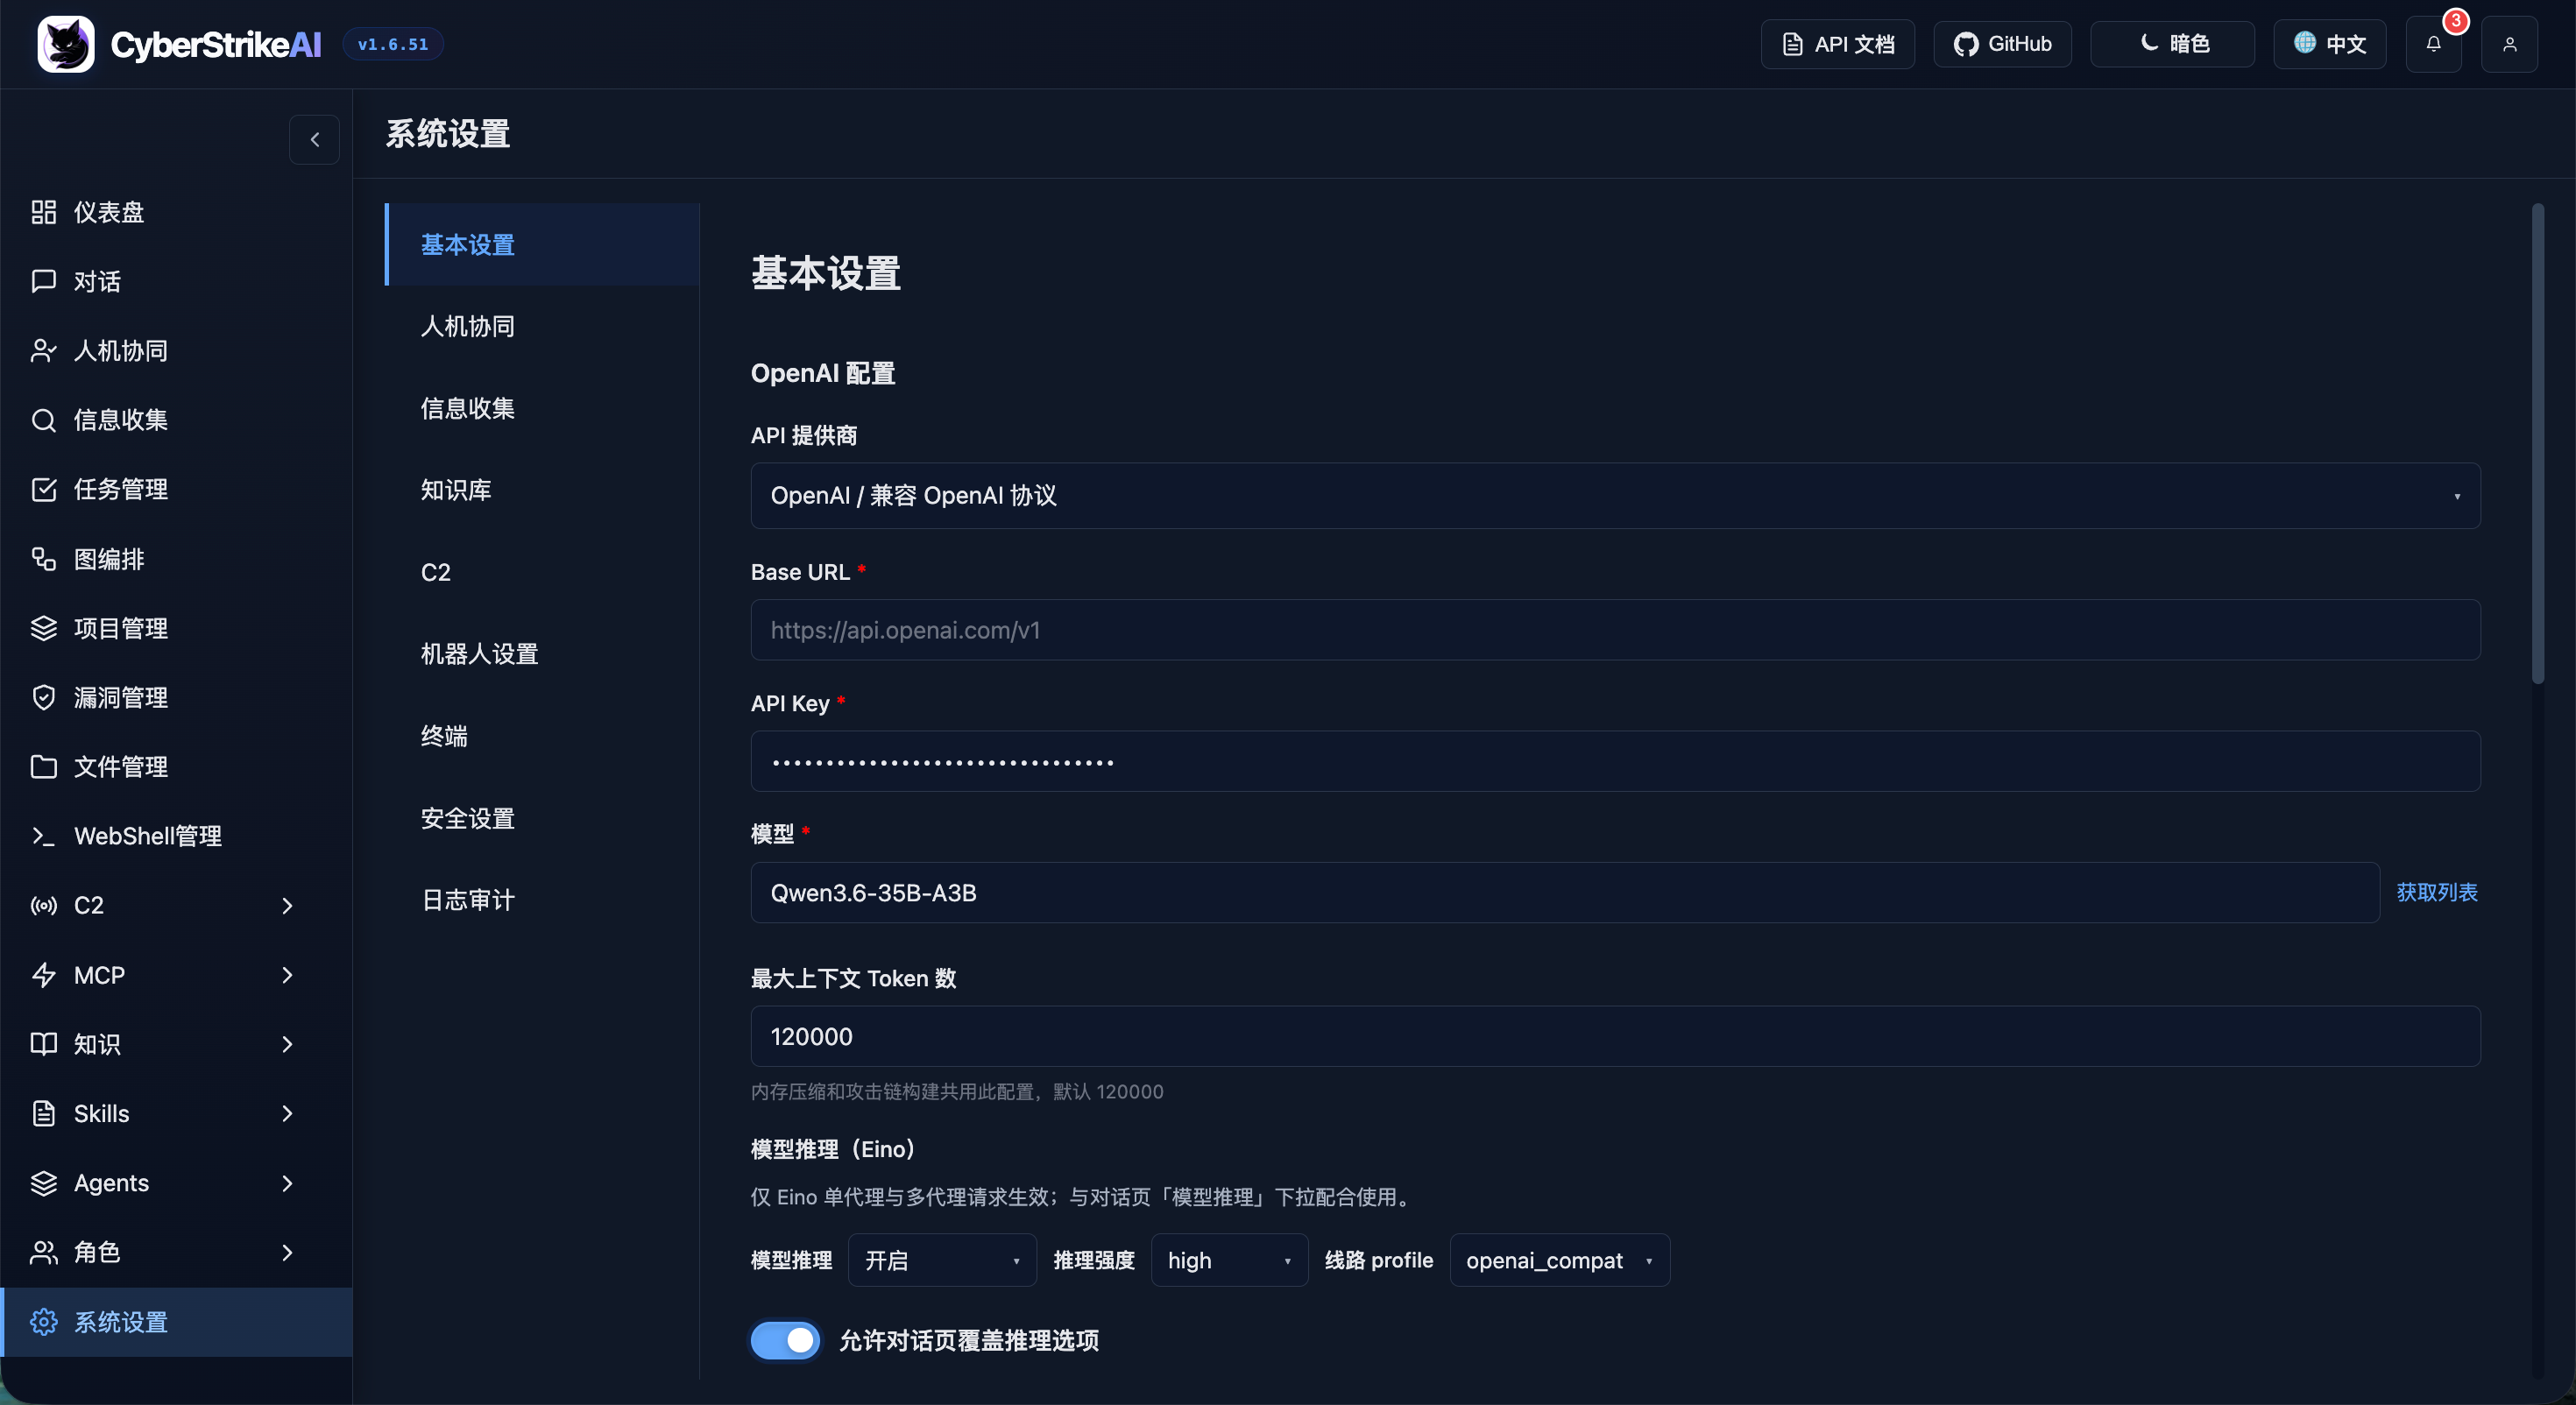
|
MCP stdio 모드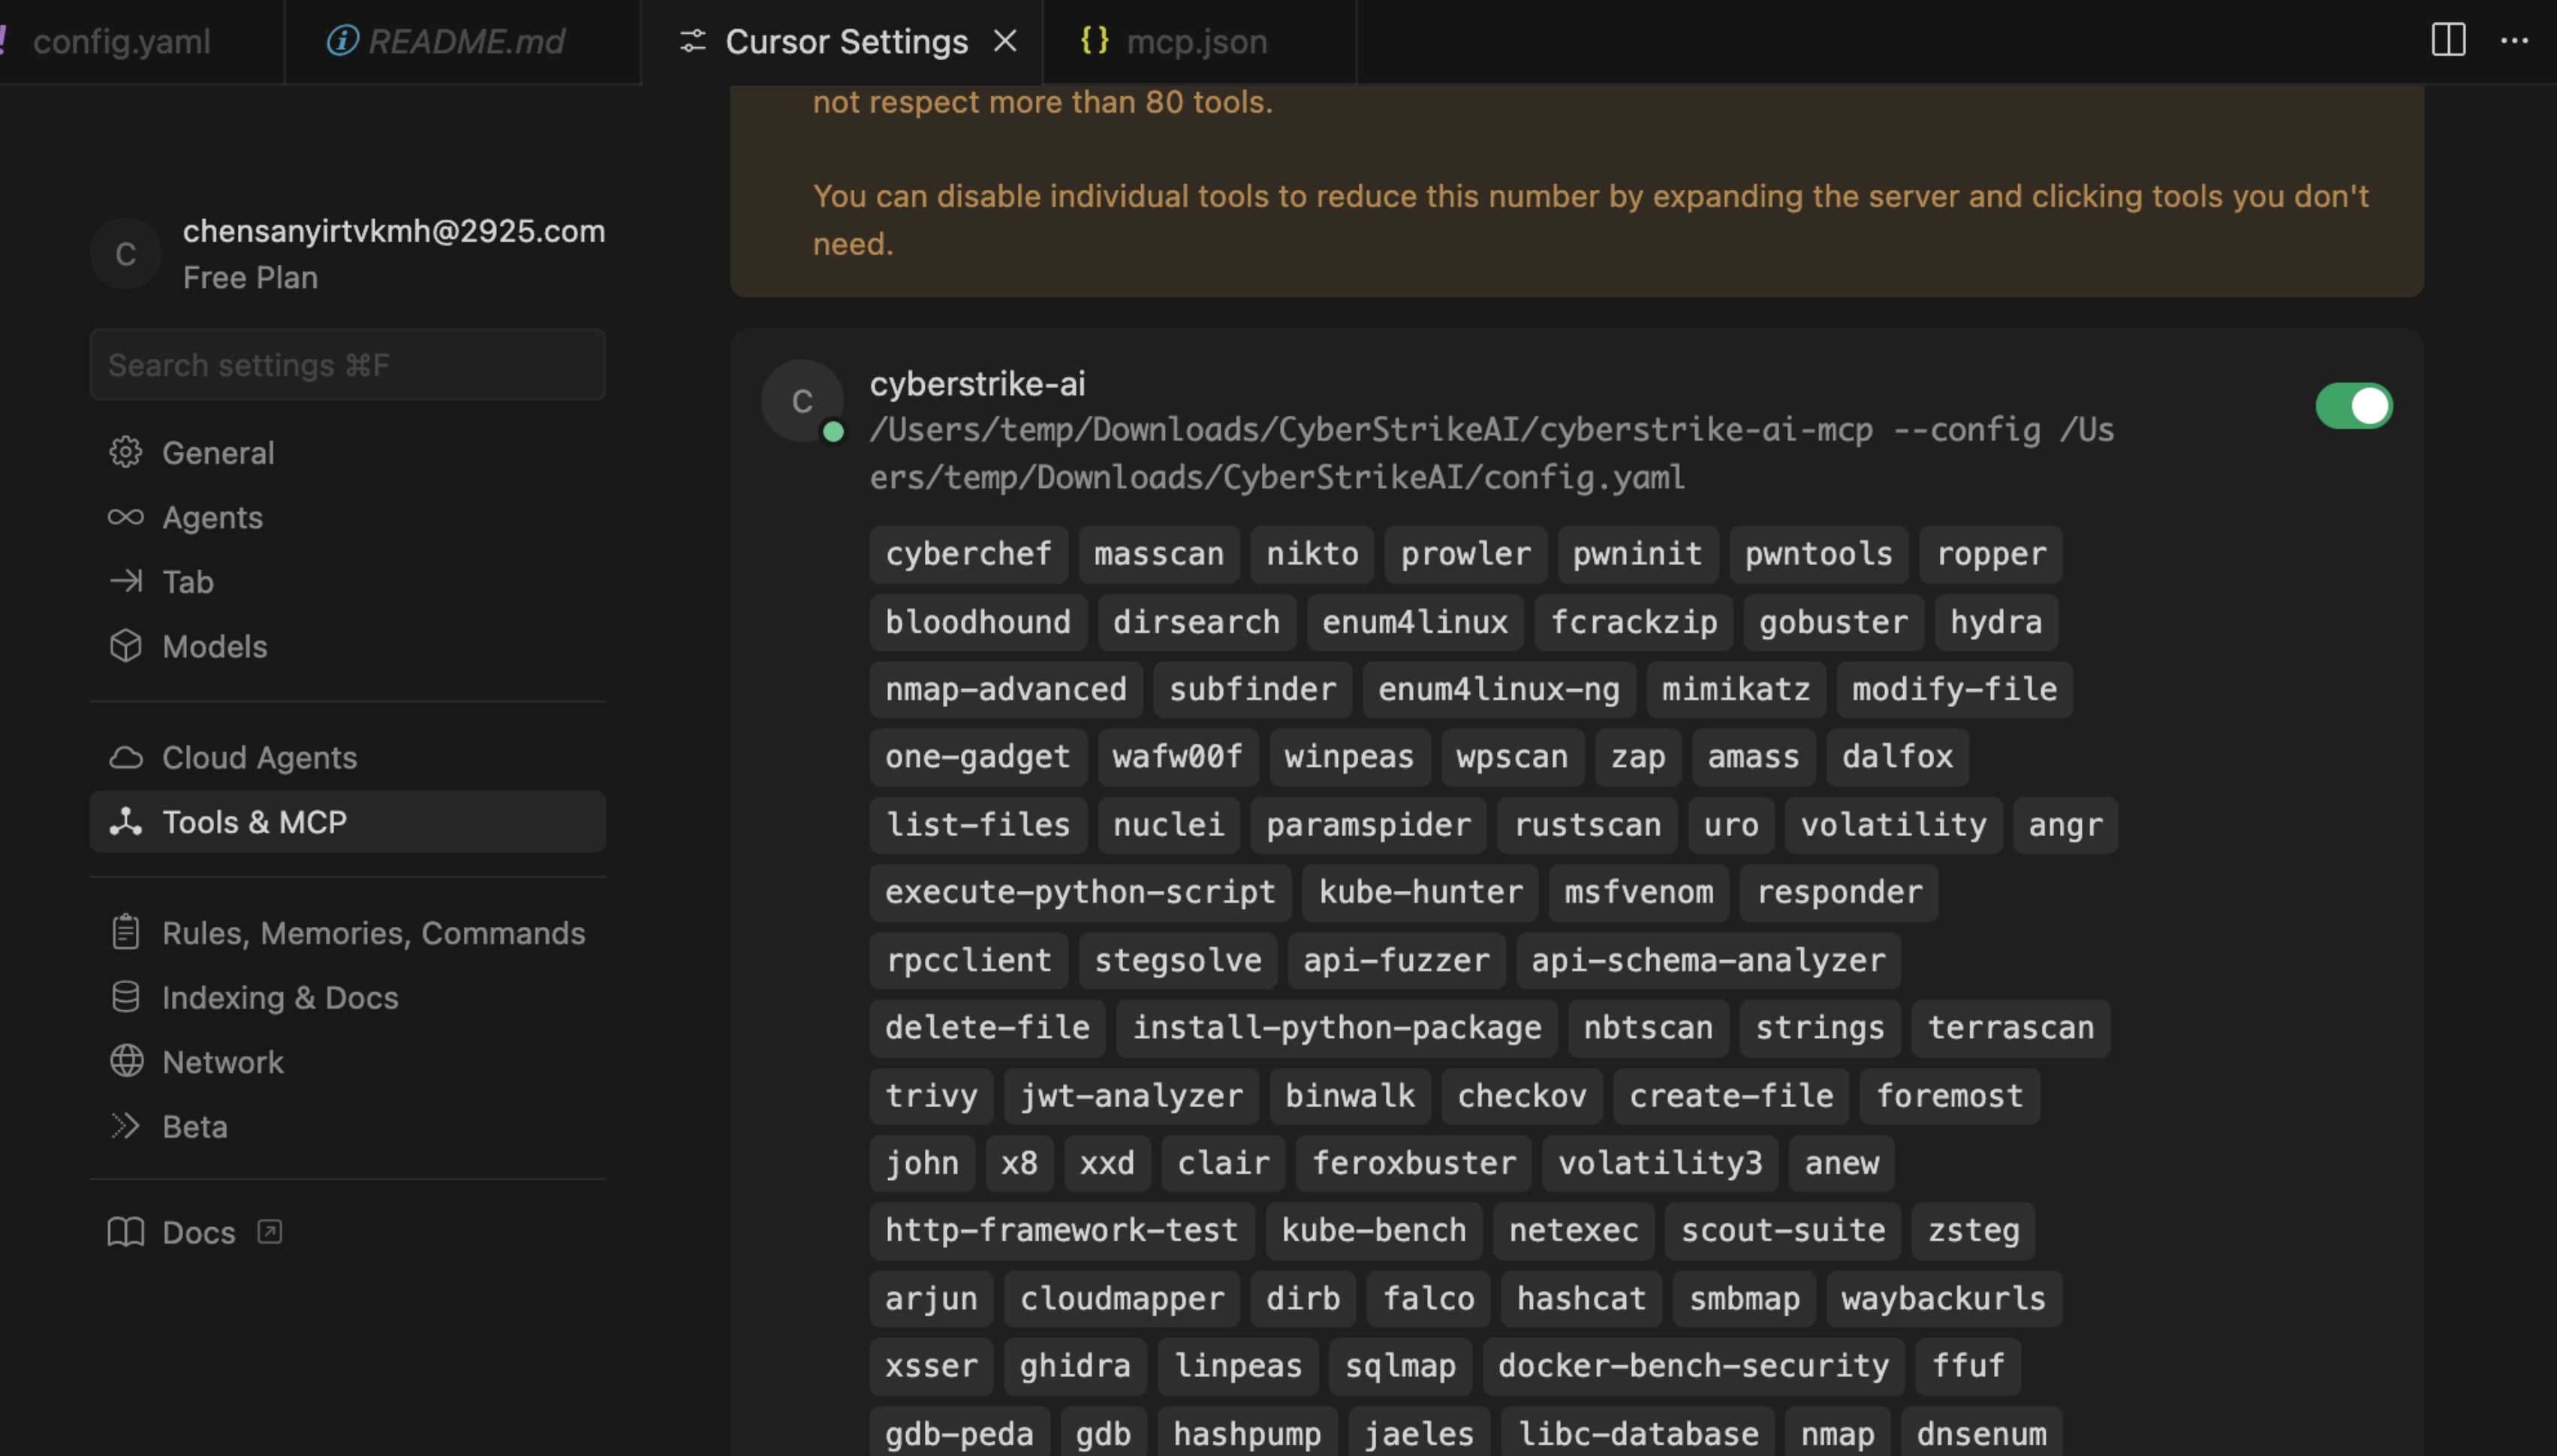
|
Burp Suite 플러그인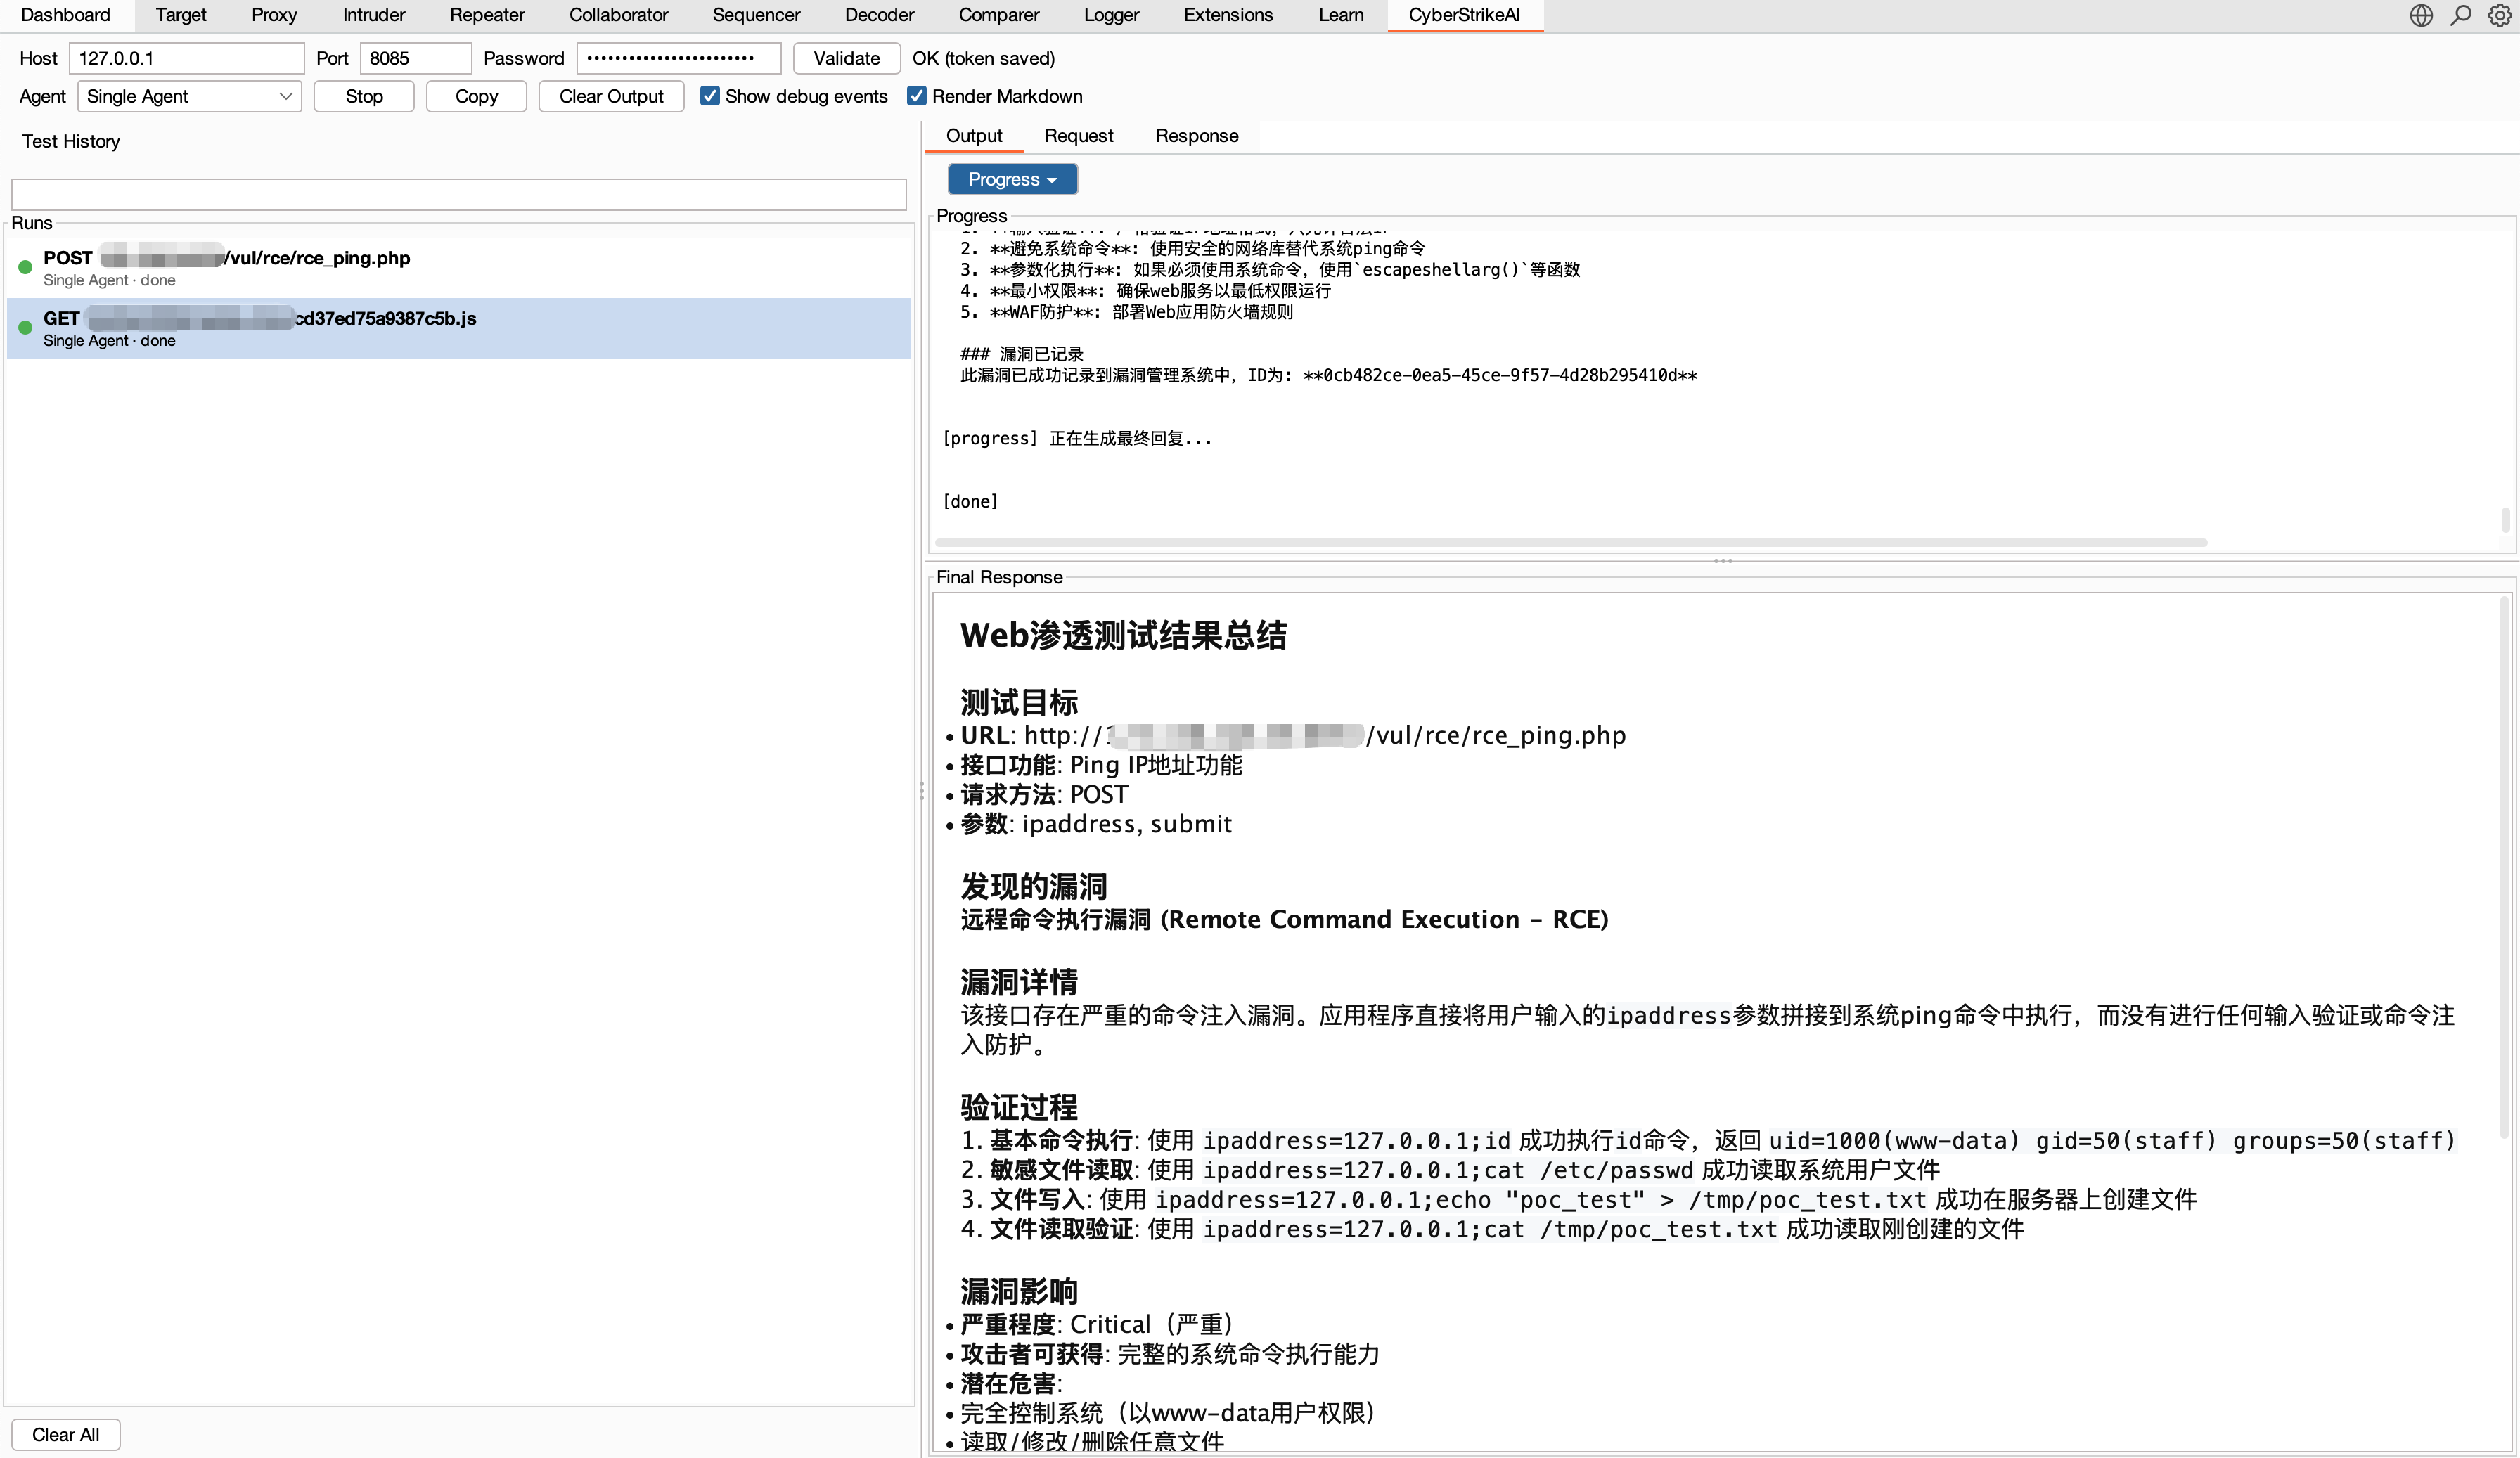
|
주요 기능
에이전트 및 오케스트레이션
- 🤖 에이전트 실행은 자연어 의도를 통제되고 감사 가능한 보안 작업으로 변환합니다.
- 🧩 Eino 오케스트레이션은 단일 에이전트 실행과 Deep, Plan-Execute, Supervisor 다중 에이전트 모드를 지원합니다.
- 🔀 그래프 워크플로는 에이전트, 도구, 조건, 승인, 출력을 재사용 가능한 흐름으로 결합합니다.
- 🎭 역할 기반 테스트는 일반적인 보안 시나리오에 대한 집중된 프롬프트와 도구 정책을 제공합니다.
도구 및 지식
- 🧰 보안 도구에는 사용자 지정 확장 및 역할 범위 액세스가 포함된 100개 이상의 선별된 YAML 레시피가 포함되어 있습니다.
- 🔌 MCP 통합은 HTTP, stdio, SSE, 외부 페더레이션, 동적 도구 검색을 지원합니다.
- ⏱️ 복원력 있는 도구 실행은 작업자에서 차단 MCP/도구 호출을 실행하며, 제한된 에이전트 대기, 재개 가능한
execution_id폴링, 취소, 서버별 회로 차단기, 동시성 제한, 통합 출력 상한을 제공합니다. - 🎯 에이전트 스킬은 표준 Skill 레이아웃을 따르며 점진적, 요청 시 로딩을 지원합니다.
- 📚 지식 베이스는 쿼리 재작성, 벡터 검색, 재순위화, 결과 후처리를 결합합니다.
- 🖼️ 비전 분석은 스크린샷, 캡차, UI에 별도의 비전 모델을 사용하며 텍스트 요약만 유지합니다.
거버넌스 및 감사
- 🧑⚖️ **인간 개입(Human in the loop)**은 승인 모드, 도구 허용 목록, 감사 에이전트 검토, 추적 가능한 결정을 제공합니다.
- 🛡️ 호출 차단은 Security에서 MCP 실행 전 구성 가능한 정규식 검사, 알림 템플릿, 드라이 런을 추가하며, 정부 도메인 보호가 기본적으로 활성화됩니다. 도구 호출 차단 참조.
- 🔐 플랫폼 RBAC은 여러 사용자, 시스템 및 사용자 지정 역할, 범위 지정 권한, 소유권, 명시적 할당을 지원합니다.
- 🔒 보안 및 감사는 인증된 액세스, 감사 로그, SQLite 영속성, 운영 증거 보존을 제공합니다.
- 📄 결과 거버넌스는 에이전트가 본 것과 동일한 상한 적용 도구 결과를 저장하고, 재개 경로를 과도한 과거 출력으로부터 보호하며, 대용량 상세 보기에 UI 안전장치를 추가합니다. 도구 실행 거버넌스 참조.
보안 운영
- 📁 대화 관리는 고정, 이름 변경, 일괄 구성을 제공합니다.
- 📂 프로젝트 및 공격 체인은 세션 간 사실, 위험 점수, 그래프 보기, 단계별 재생을 연결합니다.
- 🗂️ 자산 관리는 도메인, IP 주소, 포트, 서비스를 정규화하고 중복 제거합니다. XLSX/CSV 가져오기 및 내보내기, 고급 필터 및 저장된 보기, 소유권 및 비즈니스 메타데이터, 페이지 간 대량 유지 관리, 중복 병합을 지원하며, 스캔 범위, 연결된 취약점, 위험 상태를 추적합니다. 자산 관리 가이드 참조.
- 🛡️ 취약점 관리는 심각도 분류, 수명 주기 추적, 필터링, 통계를 제공합니다.
- 📋 일괄 작업은 대기열 실행, 편집, 상태 추적, 결과 보존을 제공합니다.
- 📱 챗봇은 Personal WeChat, WeCom, DingTalk, Lark, Telegram, Slack, Discord, QQ Bot을 연결합니다.
승인된 보안 운영
- 🐚 WebShell 관리는 연결 관리, 가상 터미널, 파일 작업, AI 지원 워크플로를 제공합니다.
- 📡 내장 C2는 리스너, 암호화된 비콘, 세션, 작업 대기열, 페이로드 헬퍼, 실시간 이벤트를 제공합니다.
WebShell, C2 및 기타 고위험 기능은 소유한 시스템 또는 명시적으로 테스트가 승인된 시스템을 위한 것입니다. 보안 모델 및 강화 가이드를 참조하세요.
플러그인
CyberStrikeAI는 plugins/ 아래에 선택적 통합을 포함합니다.
- Burp Suite 확장:
plugins/burp-suite/cyberstrikeai-burp-extension/
빌드 출력:plugins/burp-suite/cyberstrikeai-burp-extension/dist/cyberstrikeai-burp-extension.jar
문서:plugins/burp-suite/cyberstrikeai-burp-extension/README.md - 브라우저 확장 (Chrome / Edge):
plugins/browser-extension/cyberstrikeai-browser-extension/
DevTools에서 네트워크 트래픽을 캡처하여 CyberStrikeAI로 전송해 AI 지원 보안 테스트를 수행합니다—Burp 플러그인과 정렬됩니다.
설치:chrome://extensions/→ Load unpacked → F12 → CyberStrikeAI 탭
패키지 출력:plugins/browser-extension/cyberstrikeai-browser-extension/dist/cyberstrikeai-browser-extension.zip
문서:plugins/browser-extension/cyberstrikeai-browser-extension/README.md/README.zh-CN.md
도구 개요
CyberStrikeAI는 전체 킬 체인을 포괄하는 100개 이상의 선별된 도구와 함께 제공됩니다: