
nebula v2.0.0
리콘, 노트 필기 및 취약점 분석을 자동화하는 AI 기반 침투 테스트 보조 도구
Nebula
AI 기반 모의 해킹
Zero Layer 워크벤치
감사의 글
먼저, 모든 지식의 근원이신 전능하신 하나님께 감사드립니다. 그분이 계시지 않았다면 이것은 불가능했을 것입니다.
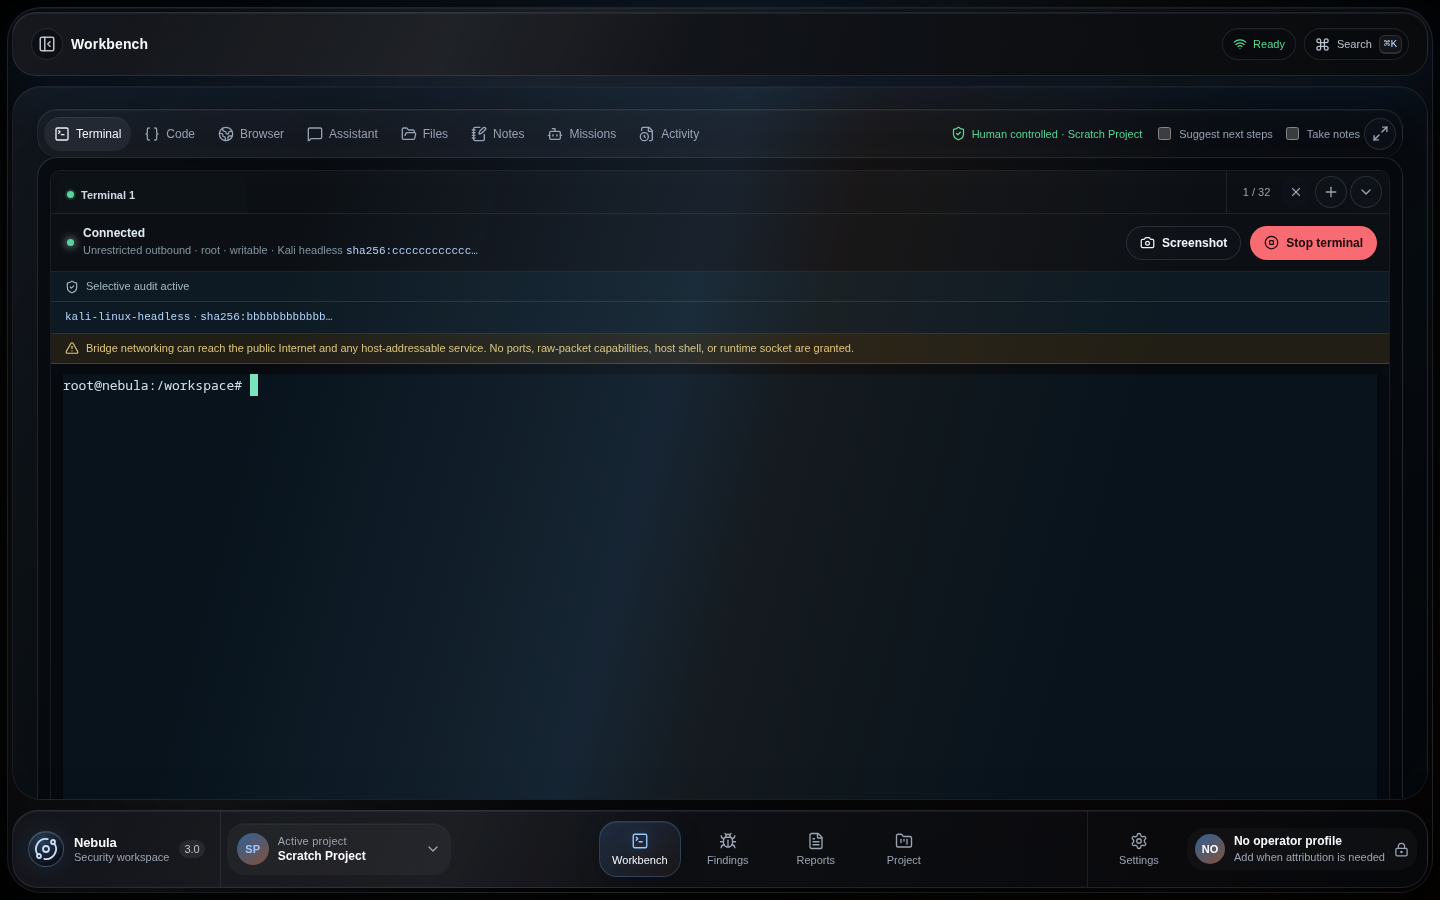
Nebula는 보안 업무의 실무 요소들을 하나의 데스크톱 화면으로 모아줍니다: 터미널, 코드, 브라우저, 어시스턴트, 파일, 노트, 미션, 발견 사항, 보고서.
AI는 조사하고, 정리하고, 작성할 수 있습니다. 운영자는 범위를 정의하고, 권한을 부여하며, 무엇이 실행될지 결정합니다.
운영자를 중심으로 설계됨
한 곳에서 작업하세요. 리서치에서 격리된 터미널로 이동하고, 유용한 출력을 증거로 보존하며, 컨텍스트를 잃지 않고 발견 사항과 보고서로 이어가세요.
권한을 명시적으로 유지하세요. 범위 적용, 승인 일시 중지, 엄격한 예산, 격리된 OCI 실행이 AI 지원과 테스트 대상 시스템 사이에 위치합니다.
지속적인 흔적을 남기세요. 콘텐츠 주소 지정 아티팩트, 추가 전용 이벤트, 실행 출처, 무결성 매니페스트 내보내기는 결론에 도달한 과정을 보존합니다.
의도 → 지원 → 승인 → 실행 → 증거
Nebula는 호스팅, 로컬, OpenAI 호환 모델 런타임을 지원합니다. 모델 제공자는 선택 사항이며, 없이도 휴먼 터미널, 증거 워크플로, 노트, 발견 사항, 보고서는 계속 사용할 수 있습니다.
Nebula는 본인이 소유하거나 명시적으로 테스트 권한을 부여받은 시스템과 네트워크에서만 사용하세요.
프리뷰 설치
Linux x86_64용 Nebula 3 프리뷰 빌드는 GitHub Releases에 nebula-v3.* 프리릴리스로 나타납니다. 네이티브 아티팩트가 포함된 릴리스를 선택하고 설치 전에 게시된 노트를 읽으세요. 체크인된 릴리스 노트는 아직 게시되지 않은 후보를 설명할 수도 있습니다. 컨테이너 터미널과 Docker 모드 자동화를 위해서는 Docker 또는 Podman이 필요합니다. 소스 체크아웃의 기능은 게시된 프리뷰보다 앞서 있을 수 있습니다.
권장 설치 방법은 서명된 Nebula APT 저장소입니다. 아카이브 키 지문은 다음과 같습니다:
1D90 1EB3 4C8C 1065 F118 680D 1C5C 924C B4B5 823D
해당 지문을 확인하고, 현재 프리뷰 채널을 추가한 후 설치하세요:
sudo apt update
sudo apt install -y ca-certificates curl gnupg
curl -fsSL https://berylliumsec.github.io/nebula-apt/nebula-archive-keyring.asc |
  gpg --show-keys --fingerprint
curl -fsSL https://berylliumsec.github.io/nebula-apt/nebula-archive-keyring.asc |
  sudo gpg --dearmor --batch --yes -o /usr/share/keyrings/nebula-archive-keyring.gpg
echo "deb [arch=amd64 signed-by=/usr/share/keyrings/nebula-archive-keyring.gpg] https://berylliumsec.github.io/nebula-apt prerelease main" |
  sudo tee /etc/apt/sources.list.d/nebula.list >/dev/null
sudo apt update
sudo apt install nebula
nebula
Nebula 3가 프리뷰인 동안 prerelease 채널은 의도된 것입니다. DEB는
Debian, Ubuntu, Kali 및 호환 시스템을 지원합니다. 향후 업데이트는 일반적인
APT 워크플로를 통해 관리자의 통제 하에 유지됩니다.
대신 다운로드한 DEB를 수동으로 설치하기
GitHub Releases에서 DEB와 SHA256SUMS-linux-x64.txt를 다운로드한 후, 확인하고 설치하세요 (<version>을 게시된 릴리스 버전으로 바꾸세요):
sha256sum --check --ignore-missing SHA256SUMS-linux-x64.txt
sudo apt install ./Nebula-<version>-linux-x86_64.deb
대신 휴대용 AppImage 사용하기
같은 릴리스에서 AppImage와 체크섬 파일을 다운로드한 후 실행하세요:
sha256sum --check --ignore-missing SHA256SUMS-linux-x64.txt
chmod +x Nebula-<version>-linux-x86_64.AppImage
./Nebula-<version>-linux-x86_64.AppImage
AppImage는 시스템 전역 설치가 필요 없으며 Nebula의 서명된 직접 업데이트 채널을 사용합니다.
실행 후, 번들로 제공되는 Core와 로컬 런타임 경계를 점검하세요:
nebula-core doctor --json
첫 실행: Nebula는 터미널 및 자동화 기능이 준비되기 전에 공식 Kali 이미지를 다운로드, 준비, 검증해야 할 수 있습니다. 연결 상태와 컨테이너 런타임에 따라 몇 분이 걸릴 수 있습니다.
프리뷰 빌드에 대하여
빌드는
nebula-v3.*항목과 그 네이티브 아티팩트가 GitHub Releases에 나타날 때에만 존재합니다. 사용 전에 업무 데이터를 백업하고 릴리스 노트와 체크섬을 검토하세요.pip install nebula-ai를 사용하여 Nebula 3를 설치하지 마세요.
macOS, Windows, Linux arm64 설치 프로그램은 현재 릴리스 매트릭스에 포함되지 않습니다.
소스에서 실행
Python 3.11–3.13, Poetry 2.1.3, npm이 포함된 Node.js 20, 안정적인 Rust 툴체인, 그리고 사용 중인 운영체제용 Tauri 사전 요구사항을 설치하세요.
git clone https://github.com/BerylliumSec/nebula.git
cd nebula
poetry install --with dev
poetry run playwright install chromium
npm --prefix ui ci
npm --prefix ui run dev:desktop
Playwright 브라우저는 JavaScript 기반 URL 지식 소스를 렌더링합니다. 서명된 Linux 설치 프로그램에는 패키지된 데스크톱에서 사용되는 잠긴 Chromium 헤드리스 런타임이 포함되어 있습니다. 소스 체크아웃에는 위의 명시적 설치 단계가 필요합니다; Nebula는 기존 시스템 Chrome 또는 Chromium 브라우저를 사용할 수도 있습니다. 마지막 명령은 로컬 Nebula Core 사이드카를 빌드하고, UI 개발 서버를 시작하며, 체크아웃에서 직접 네이티브 데스크톱을 엽니다.
브라우저 전용 개발 및 집중 검사
워크스페이스를 빌드하고 Core가 사용 가능한 루프백 포트를 선택하도록 하세요:
npm --prefix ui run build
poetry run nebula-core ui
버전 메타데이터와 UI 빌드를 확인하세요. 집중 테스트 정책을 사용하여 변경된 여정에 대한 테스트를 선택하고 수집하세요; 일상적인 변경은 전체 백엔드 또는 UI 스위트를 실행하지 않습니다.
python scripts/nebula3_version.py check
npm --prefix ui run build
Nebula 2에서 마이그레이션
Nebula 2를 종료하고, 업무 디렉터리의 백업을 보존하며, 소스를 수정하지 않고 가져오세요:
nebula-core import-2x "/path/to/nebula-2-engagement"
원본 데이터를 삭제하기 전에 가져온 프로젝트와 그 증거를 검증하세요. 전체 무결성 및 복구 절차는 Nebula 2에서 마이그레이션을 참조하세요.
더 읽어보기
신중한 보안 작업을 위해 제작되었습니다.