
aws-security-assessment-solution v3.0.0
Prowler를 사용하여 AWS 계정의 특정 시점 평가를 생성하는 데 도움을 주는 AWS 도구입니다.
Self-Service Security Assessment Solutions (v2.0)
사이버 보안은 여전히 많은 CIO, CISO 및 그들의 고객에게 매우 중요한 주제이자 우려 사항입니다. 이러한 중요한 우려를 해결하기 위해 AWS는 고객이 계정을 보호하는 데 사용해야 하는 핵심 서비스 세트를 개발했습니다. Amazon GuardDuty, AWS Security Hub, AWS Config, 그리고 AWS Well-Architected 리뷰는 고객이 AWS 계정 전반에 걸쳐 강력한 보안 태세를 유지하도록 도와줍니다. 더 많은 조직이 클라우드에 배포함에 따라, 특히 빠르게 배포하면서 권장 AWS 서비스를 아직 구현하지 않은 경우, 클라우드 환경에 대한 신속한 보안 평가를 수행할 필요가 있을 수 있습니다.
우리는 고객에게 보안 평가 보고서를 제공하기 위해 저렴하고 배포가 간편하며 안전하고 빠른 솔루션을 개발했습니다. 이 보고서는 오픈 소스 프로젝트인 Prowler를 사용하여 생성됩니다. Prowler는 AWS 모범 사례를 기반으로 특정 시점의 보안 평가를 수행하며, 고객이 배포한 환경에서 잠재적인 위험 영역을 신속하게 식별하는 데 도움을 줄 수 있습니다. 이러한 평가를 지속적으로 수행하는 데 관심이 있다면, AWS는 Security Hub의 Foundational Security Best Practices 표준을 활성화할 것을 권장합니다. Prowler 평가 결과를 Security Hub와 통합하는 데 관심이 있다면, Prowler 문서의 지침을 따를 수 있습니다.
참고: Prowler는 AWS가 소유한 솔루션이 아닙니다. 고객은 이 솔루션을 실행하기 전에 Prowler를 독립적으로 검토해야 합니다. Prowler와 관련된 모든 종속성은 최신 상태로 유지해야 합니다. 이 솔루션은 pip 패키지 설치 프로그램에서 고정된 버전의 Prowler(현재 5.41.0)를 설치하므로, Prowler의 출력 형식 변경이 경고 없이 스캔을 중단시킬 수 없습니다. 최신 릴리스로 이동하려면
2-sat2-codebuild-prowler.yaml의pip3 install prowler==줄을 편집하십시오.
📕 더 자세한 단계별 지침은 SHIP Workshop의 모듈 2를 방문하십시오.
목차
개요
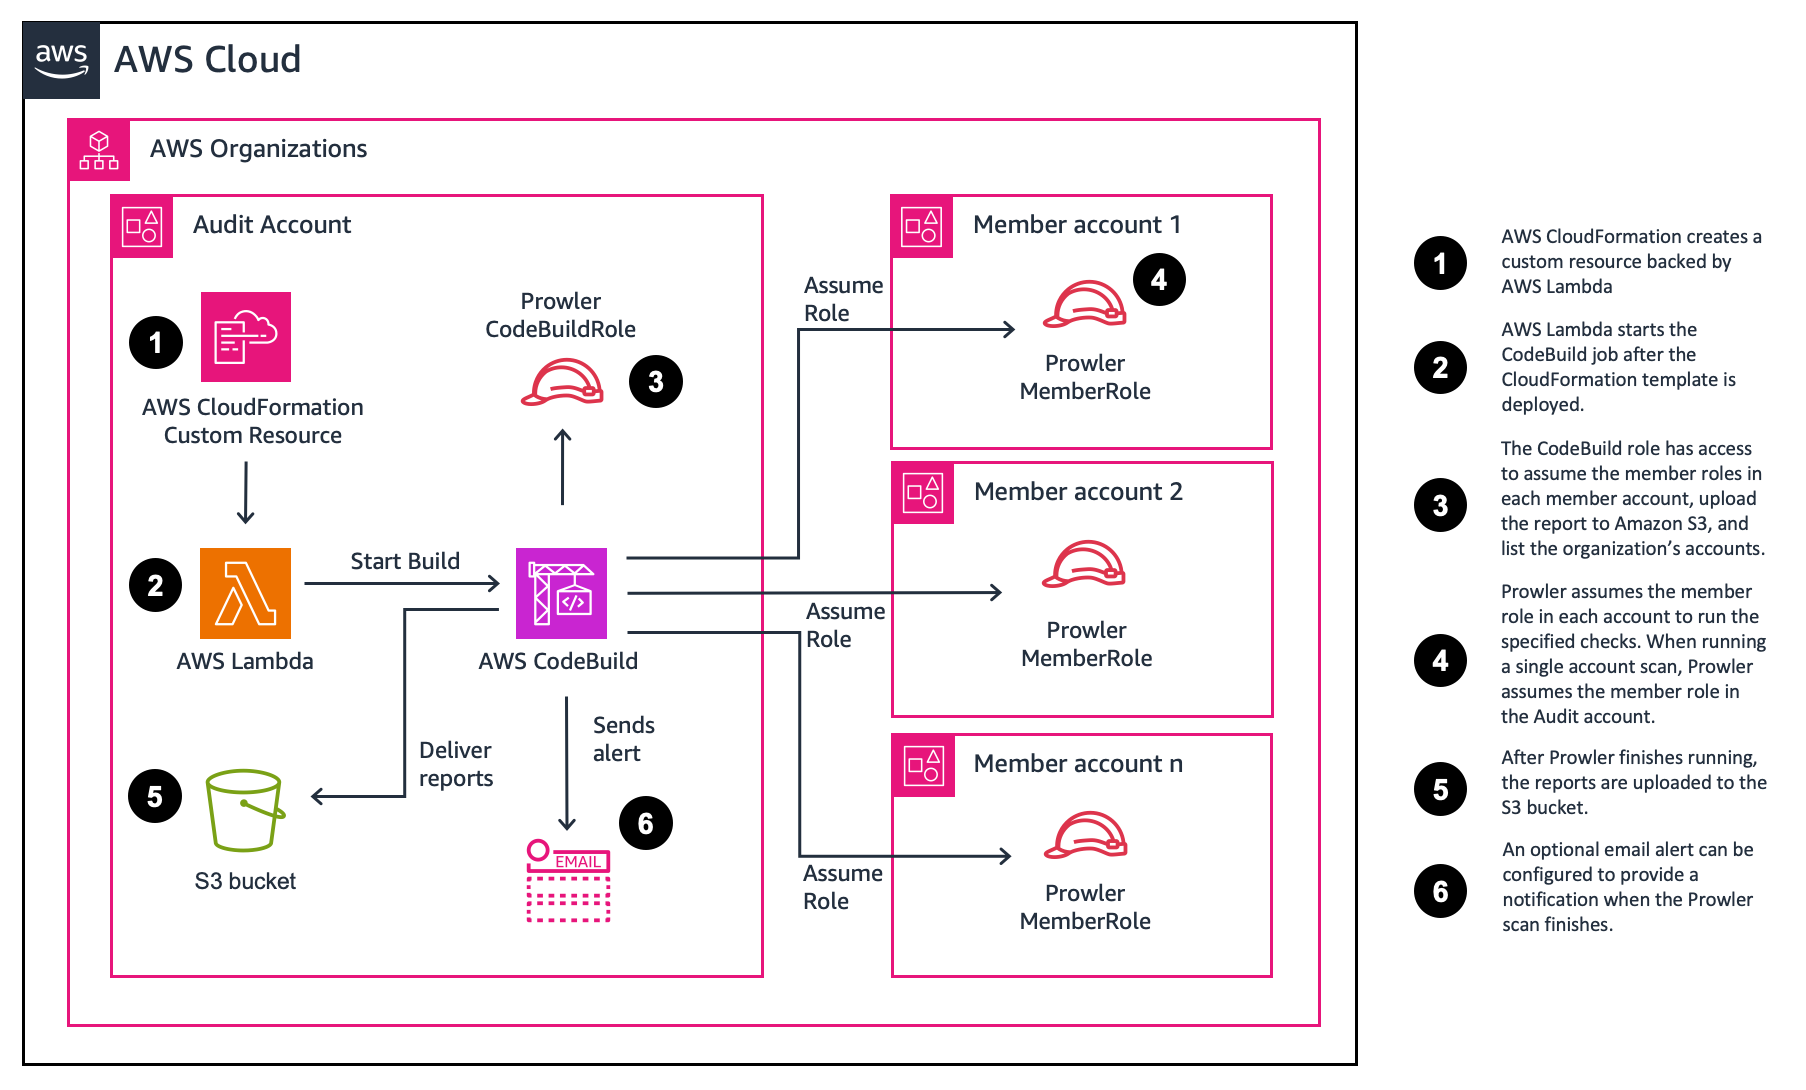
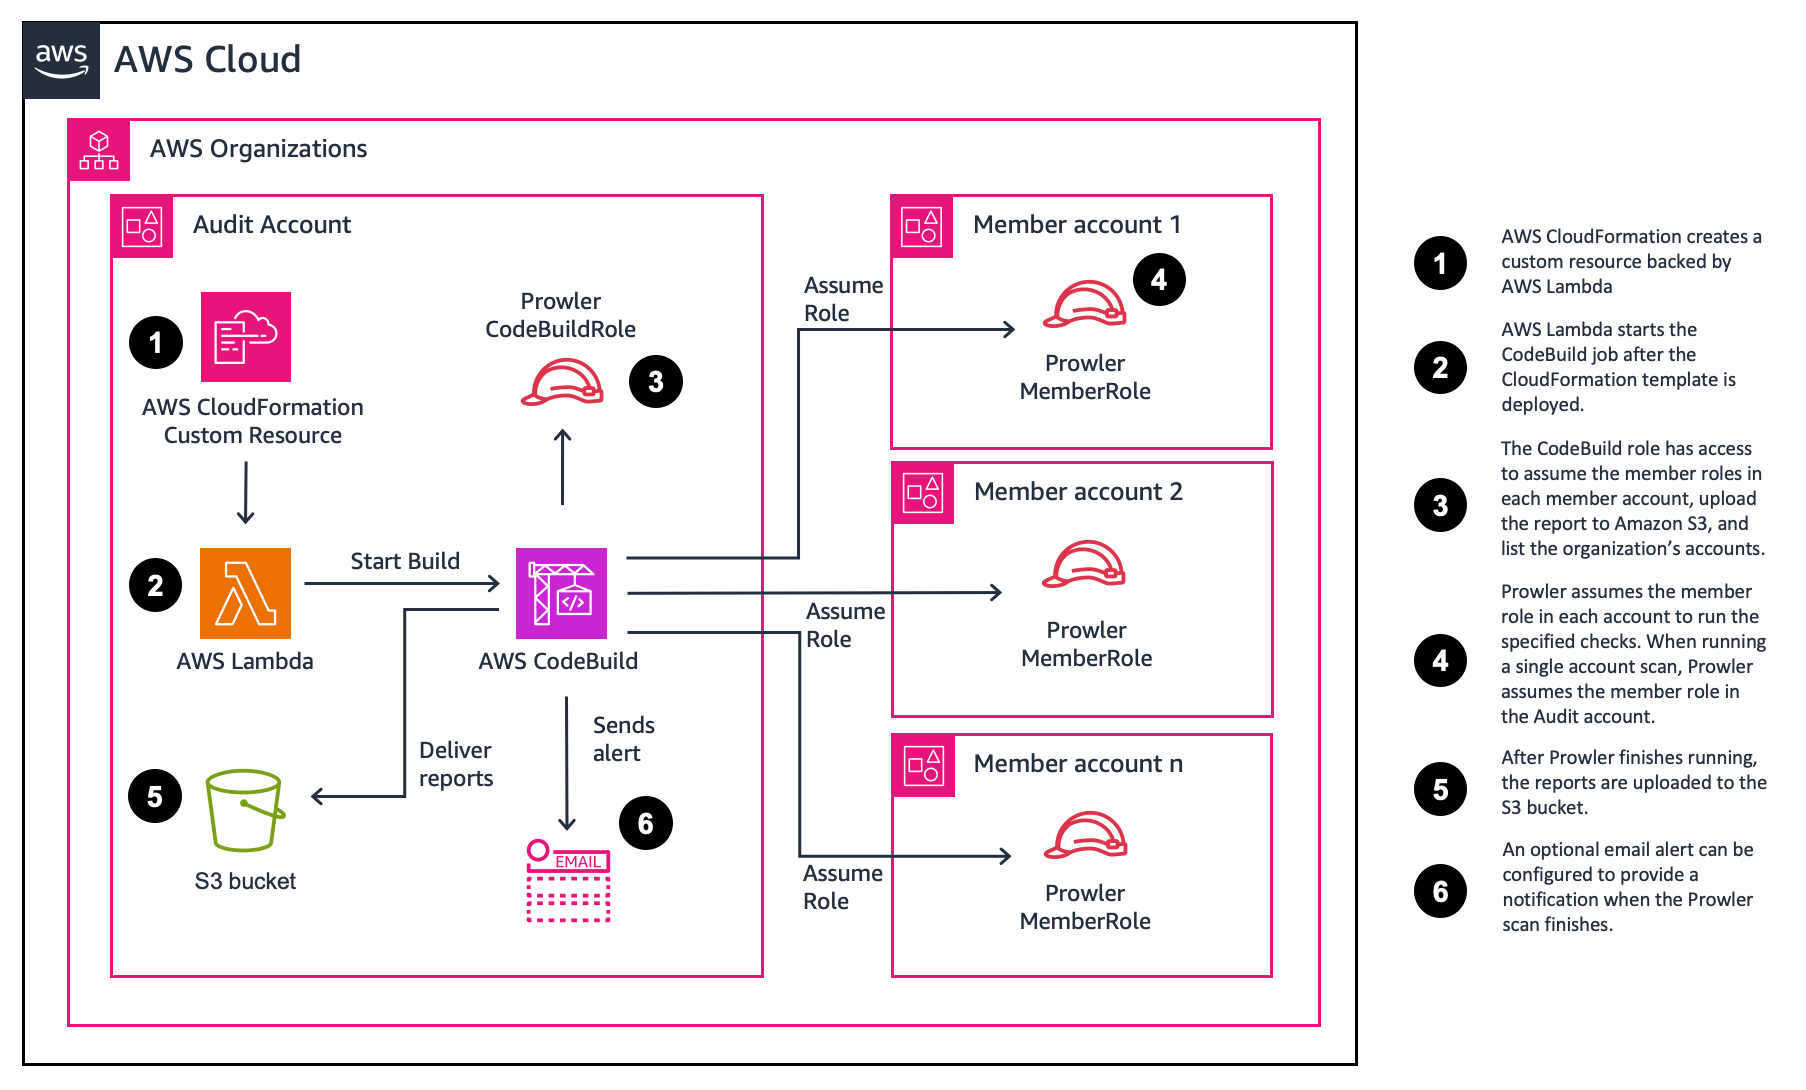
이 솔루션은 AWS CloudFormation으로 배포됩니다. 배포되면 AWS CodeBuild 프로젝트와 Prowler가 생성한 보고서를 저장할 Amazon S3 버킷이 생성됩니다. 그런 다음 AWS Lambda 함수를 사용하여 AWS CodeBuild 프로젝트를 시작합니다.
파라미터(사용자 입력) 기본값은 단일 계정에서 기본 스캔을 실행합니다. 그러나 더 광범위한 스캔을 실행하거나 여러 계정을 스캔하기 위해 다른 파라미터를 선택할 수 있습니다. 배포 프로세스는 완료하는 데 5분 미만이 소요됩니다. 이 솔루션의 AWS CloudFormation 템플릿은 이 Github 리포지토리에서 검토용으로 제공됩니다.
템플릿이 배포되면 CodeBuild 프로젝트가 실행됩니다. 기본 평가는 완료하는 데 약 5분이 소요됩니다. 보안 평가를 완료하는 시간은 리소스 수와 선택한 스캔 옵션에 따라 달라집니다. 평가가 끝나면 보고서가 생성된 S3 버킷에 전달됩니다.
파라미터
SATv2는 CloudFormation 파라미터를 업데이트하여 사용자 정의할 수 있습니다. 이 섹션에서는 사용 가능한 옵션을 요약하고 더 많은 정보가 있는 섹션에 대한 링크를 제공합니다.
| 파라미터 | 설명 | 추가 정보 |
|---|---|---|
| ProwlerScanType | 수행할 스캔 유형을 지정합니다. 다른 ProwlerOptions를 지정하지 않고 full을 선택하면 전체 스캔을 수행합니다. 특정 검사를 수행하려면 Full을 선택하고 ProwlerOptions에 -c 를 추가하십시오. | 스캔 유형 |
| ExcludeSecretsChecks | 기본값은 true이며, 이는 하드코딩된 시크릿에 대해 리소스 콘텐츠를 검색하는 Prowler 검사를 건너뜁니다. 실행하려면 false로 설정하십시오. | 시크릿 검사 |
| MultiAccountScan | 조직의 모든 계정을 스캔하려면 true로 설정하십시오. 역할을 프로비저닝하기 위해 사전 요구 사항 템플릿을 배포했거나 적절한 권한이 있는 다른 ProwlerRole을 지정해야 합니다. | 다중 계정 스캔 |
| Reporting | Prowler 보고서를 단일 csv로 요약하려면 true로 설정하십시오. 여러 계정을 스캔할 때 유용합니다. | 보고 요약 |
| EmailAddress | 평가가 완료될 때 이메일을 받으려면 주소를 지정하십시오. | 알림 |
| 고급 파라미터 | ||
| ConcurrentAccountScans | 다중 계정 스캔의 경우 동시에 스캔할 계정 수를 지정합니다. 계정이 많은 대규모 조직에 유용합니다. 3개 이상을 선택하면 CodeBuild 인스턴스의 크기가 변경되고 추가 비용이 발생할 수 있습니다. | |
| CodeBuildTimeout | CodeBuild 작업의 타임아웃을 설정합니다. 기본값은 300분(5시간)입니다. | |
| MultiAccountListOverride | 스캔할 계정의 공백으로 구분된 목록을 지정합니다. 이 항목을 비워 두면 조직의 모든 계정을 스캔합니다. 특정 계정을 스캔하려면 위의 MultiAccountScan 파라미터를 true로 설정했는지 확인하십시오. 위임된 ListAccount 액세스를 제공할 수 없는 경우 MultiAccountListOverride 파라미터를 제공할 수 있습니다. | 다중 계정 스캔 |
| ProwlerOptions | Prowler의 파라미터를 지정합니다. --role 및 ARN은 지정한 파라미터 끝에 자동으로 추가됩니다. 단일 검사를 지정하는 데에도 사용할 수 있습니다. | 전체 스캔 |
| ProwlerRole | 스캔을 수행하기 위해 Prowler가 수임해야 하는 역할입니다. 다른 권한을 가진 자체 역할을 지정하려면 이 값을 변경하십시오. |