
authelia v4.39.22
웹 앱용 Single Sign-On 다중 인증 포털. OpenID Certified™ 및 Post-Quantum Cryptography 대비 완료.


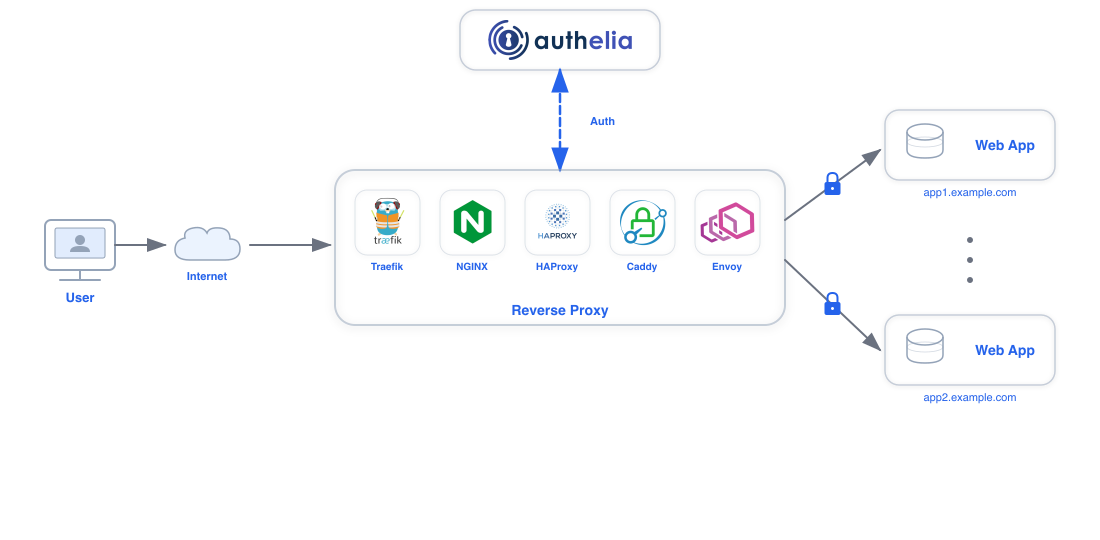
Authelia는 웹 포털을 통해 애플리케이션에 2단계 인증과 싱글 사인온(SSO)을 제공하는 오픈 소스 인증 및 인가 서버입니다. 리버스 프록시의 동반자 역할을 하며 요청을 허용, 거부 또는 리다이렉트합니다.
문서는 https://www.authelia.com/에서 확인할 수 있습니다.
다음은 아키텍처를 나타낸 간단한 다이어그램입니다:
Authelia는 AUR, APT, FreeBSD Ports에서 독립 실행형 서비스로 설치하거나, 정적 바이너리, .deb 패키지, 또는 Docker나 Kubernetes의 컨테이너로 설치할 수 있습니다.
배포는 인그레스 컨트롤러와 인그레스 구성을 활용하는 Helm Chart(베타)를 통해 오케스트레이션할 수 있습니다.
Authelia의 포털은 다음과 같습니다:
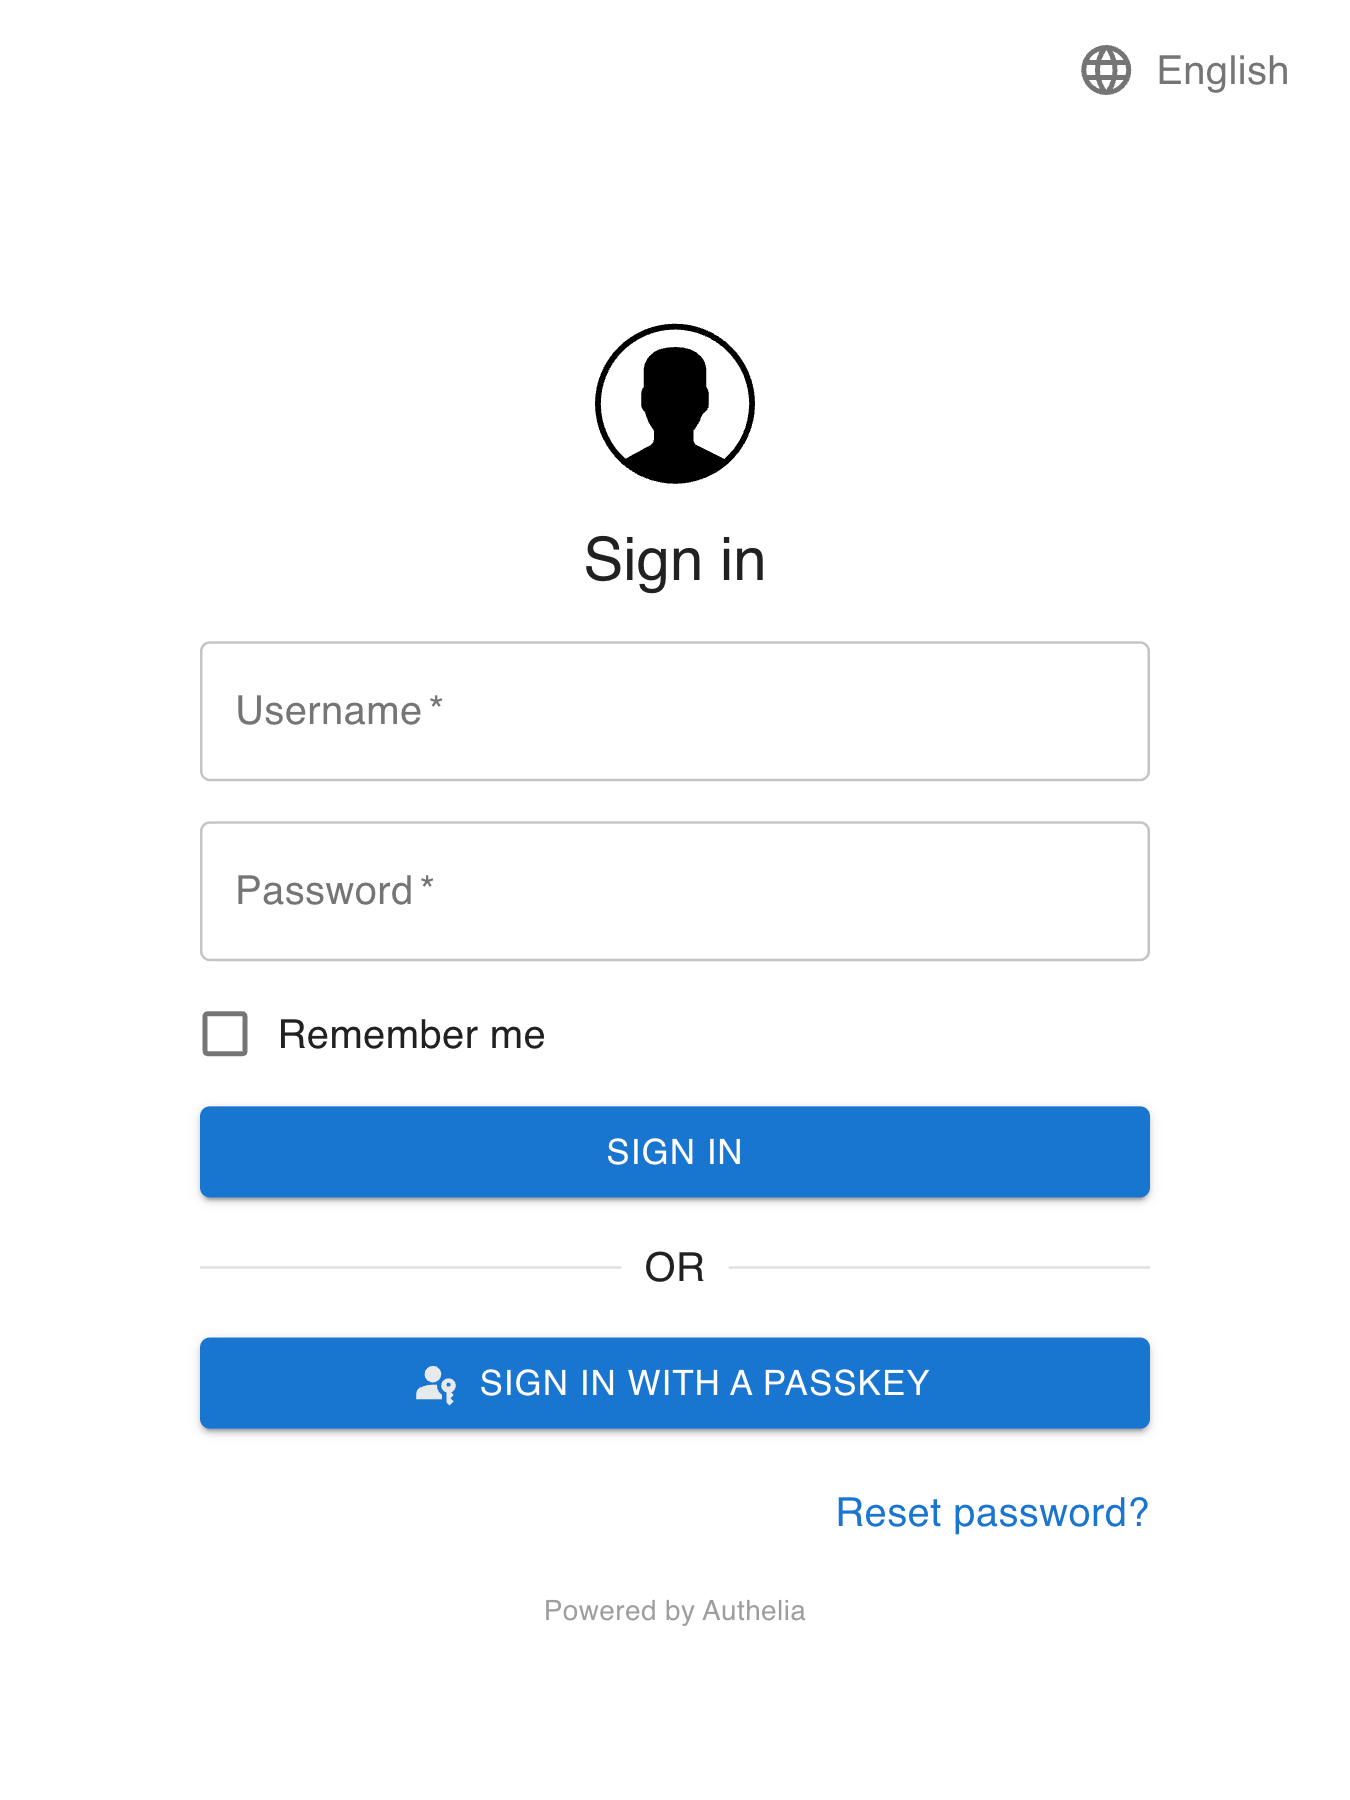
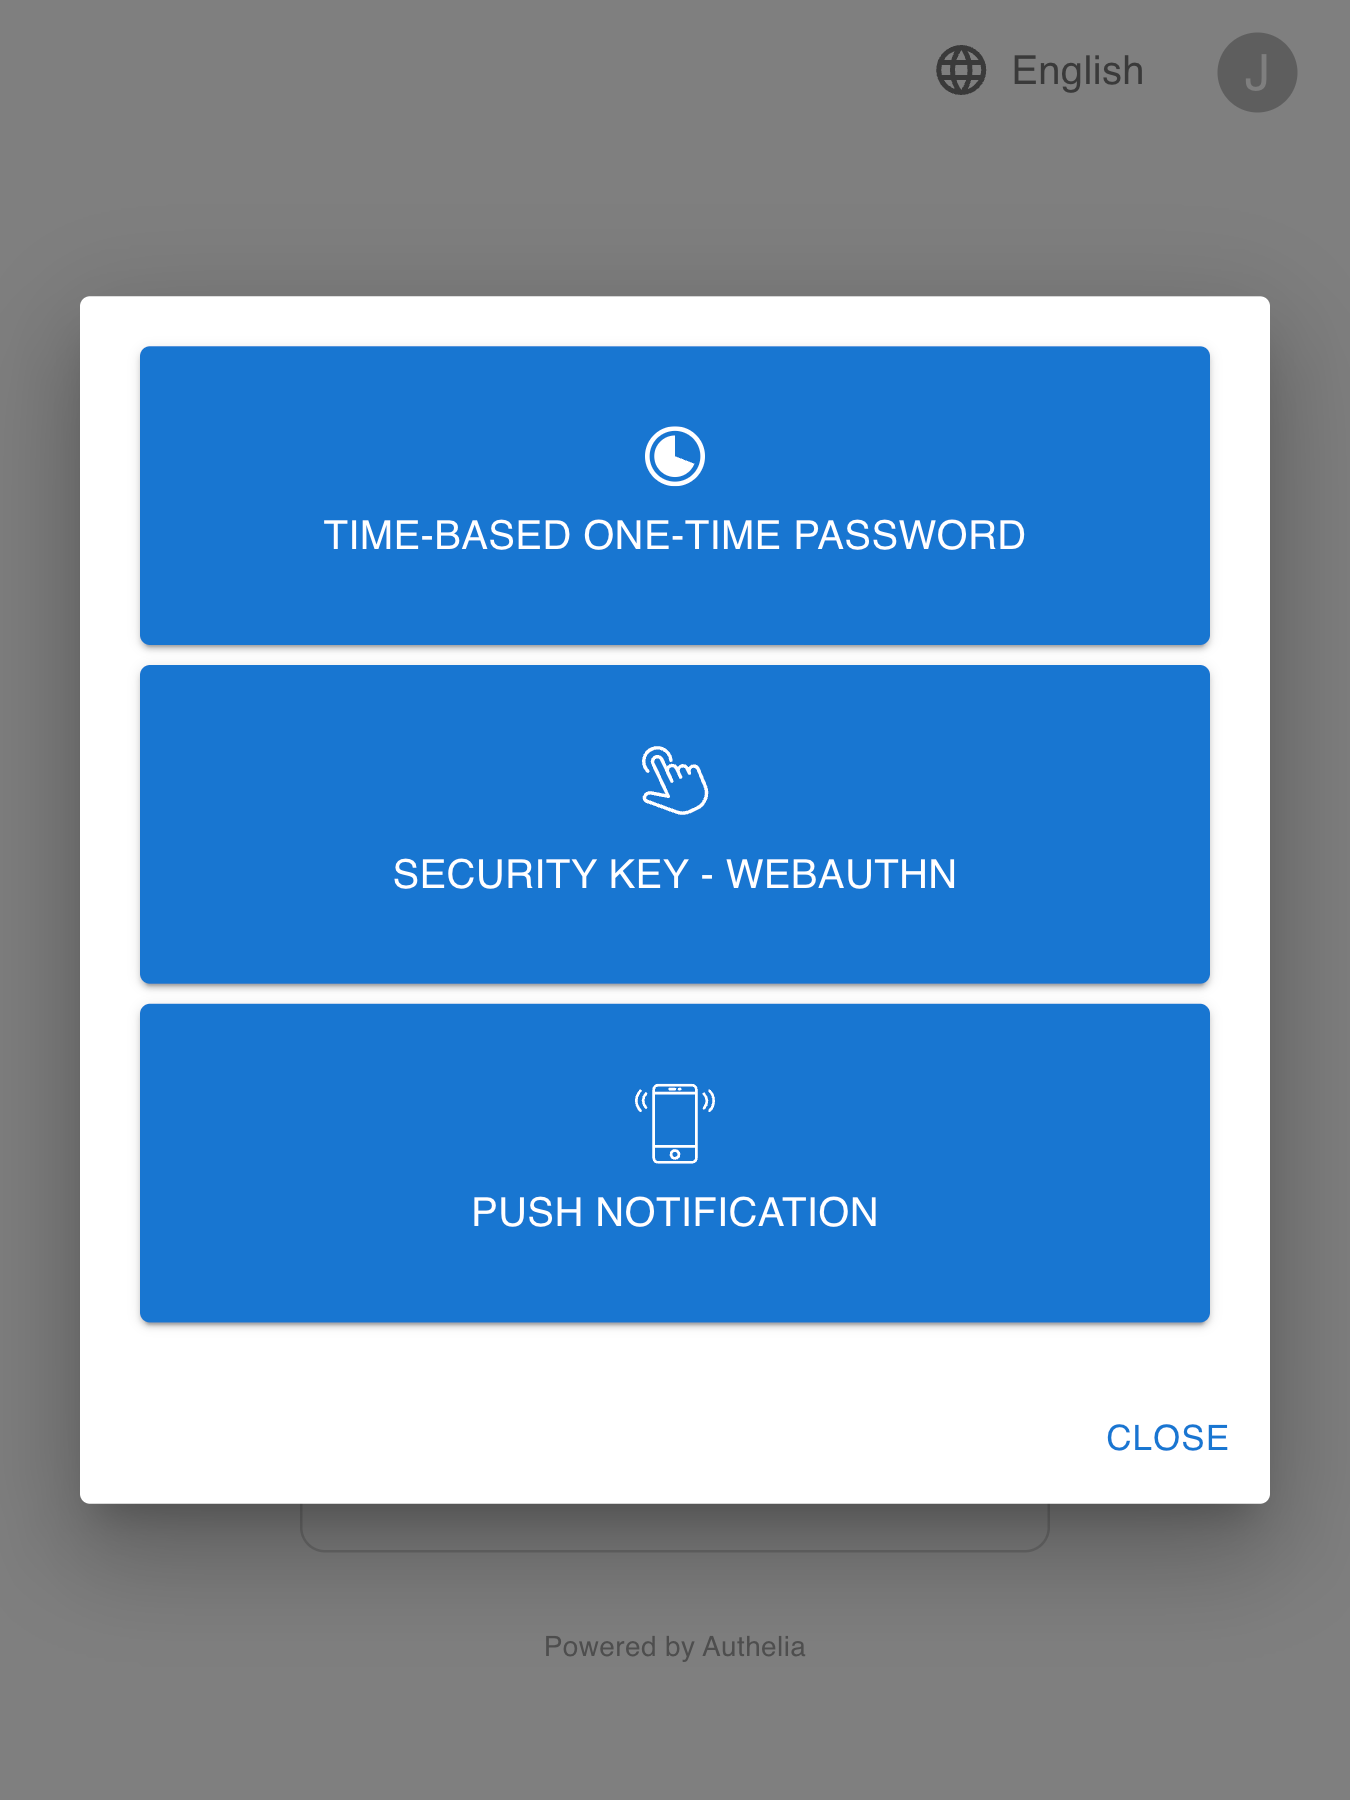
주요 기능 요약
다음은 Authelia의 주요 기능 목록입니다:* OpenID Connect 1.0 / OAuth 2.0
- 포스트 양자 암호화
- 여러 가지 2차 인증 요소:
- WebAuthn(패스키)을 통한 비밀번호 없는 인증
- 이메일 확인을 통한 신원 확인을 포함한 비밀번호 재설정.
- 너무 많은 잘못된 인증 시도 후 접근 제한.
- 하위 도메인, 사용자, 사용자 그룹 멤버십, 요청 URI, 요청 메서드, 네트워크와 같은 기준과 일치하는 규칙을 사용한 세밀한 접근 제어.
- 규칙별로 1단계 및 2단계 정책 중 선택.
- 1단계 정책으로 보호되는 엔드포인트에 대한 기본 인증 지원.
- 원격 데이터베이스와 고가용성 KV 저장소로서의 Redis를 사용한 고가용성.
- ForwardAuth 미들웨어를 사용하여 Traefik과 즉시 호환.
- LinuxServer의 SWAG 컨테이너 및 가이드를 통한 큐레이션된 구성.
- forward_auth 지시문을 사용하여 Caddy와 호환.
- Kubernetes 지원:
- 여러 Kubernetes Ingress 컨트롤러 및 게이트웨이와 호환:
- Charts를 사용한 Helm 설치에 대한 베타 지원.
자세한 내용은 개요를 참조하세요.
로드맵에 대해 더 알고 싶다면 로드맵을 참조하세요.
OpenID Connect 1.0 / OAuth 2.0
Authelia는 [OpenID Connect™ 프로토콜]의 Basic OP / Implicit OP / Hybrid OP / Form Post OP / Config OP 프로필에 대해 OpenID Certified™입니다. 이 제공은 여전히 실질적으로 베타로서 로드맵에 있지만 이미 매우 포괄적이고 잘 구현되어 있어 포괄적인 인증도 가능합니다. Authelia의 OpenID Certified™ 상태에 대한 자세한 내용은 OpenID Connect 1.0 통합 가이드에서 확인하세요.
프록시 지원
Authelia는 nginx, Traefik, Caddy, Skipper, Envoy 또는 HAProxy와 함께 작동합니다.
시작하기
시작 가이드 또는 아래의 큐레이션된 예제 중 하나를 참조하세요.
docker compose
docker compose 번들은 Authelia를 실제로 확인하려는 모든 사람을 위한 시작점 역할을 합니다. 자체 서명 인증서와 함께 제공되므로 필요에 맞게 사용자 정의해야 합니다.
Local
Local compose 번들은 구성을 걱정하지 않고 Authelia를 테스트하기 위한 것입니다. 서버가 인터넷에 노출되지 않는 시나리오에 사용하기 위한 것입니다. 도메인은 로컬 hosts 파일에 정의되고 자체 서명 인증서가 사용됩니다.
Lite
Lite compose 번들은 서버가 인터넷에 노출되는 시나리오를 위한 것이며, 도메인과 DNS를 그에 맞게 설정해야 하고 인증서는 LetsEncrypt를 통해 생성됩니다. Lite 요소는 최소한의 외부 의존성을 의미합니다. 파일 기반 사용자 저장소, SQLite 기반 구성 저장소. 이 구성에서는 서비스가 잘 확장되지 않습니다.
배포
이제 Authelia를 테스트했고 자신의 인프라에서 사용해 보고 싶다면, 배포를 통해 배포하고 사용하는 방법을 배울 수 있습니다. 이 가이드는 베어 메탈은 물론 Kubernetes에서 배포하는 방법을 보여줍니다.
보안
Authelia는 보안을 매우 중요하게 생각합니다. Authelia에서 취약점을 발견한 경우 보안 정책을 참조하세요.
보안 관련 사항에 대한 자세한 내용은 문서를 참조하세요.
연락 방법
우리 커뮤니티에는 여러 연락 방법이 있으며, 주요 방법은 Matrix입니다. 이는 새 이슈를 생성하기 위한 GitHub 이슈 외에 추가로 제공됩니다.
Matrix
커뮤니티 구성원은 지원 룸과 기여 룸을 모두 포함하는 Matrix Space에 참여하도록 초대됩니다.
- 핵심 팀 구성원은 Space 및 개별 Room에서 관리자로 식별됩니다.
- 모든 채널은 Discord와 연결되어 있습니다.
Discord
커뮤니티 구성원은 Discord 서버에 참여하도록 초대됩니다.
- 핵심 팀 구성원은 Discord에서 CORE TEAM 역할로 식별됩니다.
- #support 및 #contributing 채널은 Matrix와 연결되어 있습니다.
이메일
[email protected]을 통해 핵심 팀에 이메일로 연락할 수 있습니다. [email protected]도 사용할 수 있지만 [보안] 관련 사항에만 엄격히 예약되어 있습니다.
주요 변경 사항
Authelia는 여전히 활발히 개발 중이므로 주요 변경 사항이 발생할 수 있습니다. latest 태그 대신 버전 태그를 고정하고 업그레이드 전에 릴리스 노트를 읽는 것이 좋습니다. 여기에서 주요 변경 사항과 해당 변경 사항을 극복하기 위해 무엇을 해야 하는지에 대한 정보를 찾을 수 있습니다.
왜 오픈 소스인가?
Authelia가 인프라에 막대한 보안과 사용자 경험을 무료로 추가하는데도 왜 오픈 소스인지 궁금할 수 있습니다. 우리는 인터넷이라는 전장에서 보안이 거의 노력 없이 모든 사람이 혜택을 누릴 수 있어야 한다고 굳게 믿기 때문에 오픈 소스입니다.
또한 코드를 오픈 소스로 유지하는 것은 기여하려는 누구나 감사할 수 있도록 하는 방법입니다. 이렇게 하면 제품이 안전하게 유지되고 악의적으로 작동하지 않는다고 확신할 수 있습니다.
Authelia는 인터넷에 직접 노출되지 않는다는 점(리버스 프록시가 노출됨)을 명심하는 것이 중요하지만, 여전히 내부 보안을 위한 제어 평면이므로 잘 관리하세요!
기여
Authelia에 기여하고 싶다면 기여 가이드라인을 읽어보세요.
Authelia는 기여하는 모든 사람 덕분에 존재하므로 부끄러워하지 말고 Matrix 또는 Discord에서 우리와 대화하고 기여를 시작하세요.
이 96명의 멋진 분들께 감사드립니다 (emoji key)
📖 문서 대장님들
그리고 문서를 읽을 가치가 있게 유지해 주시는 이 226명의 멋진 분들


스폰서
도움 필요: Authelia의 보안을 개선하기 위한 코드 보안 감사, 침투 테스트 또는 기타 감사를 받을 수 있도록 스폰서십을 적극적으로 찾고 있습니다.
어떤 회사든 프로젝트나 Authelia 개선을 돕는 팀에 기부하거나 혜택을 제공함으로써 스폰서가 될 수 있습니다.
JetBrains
훌륭한 도구의 무료 라이선스를 제공해 주신  JetBrains에 감사드립니다.
 IDEA
 GoLand
 WebStorm
Buildkite
우리의 파이프라인 에이전트는 Buildkite CI 플랫폼에 의존합니다. 이는 우리가 자체 인프라를 사용하여 복잡하고 안전한 파이프라인을 조율할 수 있게 해주는 놀라운 제품입니다.
Open Collective
후원자
모든 후원자분들께 감사드립니다! 🙏 후원자가 되기를 통해 우리 커뮤니티를 지속하는 데 도움을 주세요. 현재 우리가 받는 자금은 보안 감사를 지원하고, 향후 잠재적으로 버그 바운티 프로그램을 도입하여 잠재적인 취약점을 탐지할 수 있는 최대한 많은 눈을 확보하는 데 사용됩니다.

스폰서십
Open Collective를 통해 Authelia에 기여하는 회사는 아래에 특별히 언급됩니다. 스폰서가 되기.


라이선스
Authelia는 Apache 2.0 라이선스에 따라 라이선스가 부여됩니다. 라이선스 조건은 LICENSE에 자세히 설명되어 있습니다.
