#1
 rxerium/cve-2025-37164
CVE-2025-37164 탐지
 veilvulp/rscscan-cve-2025-55182
RscScan: Next.js Server Actions(CVE-2025-55182)를 위한 전문가용 크로스 플랫폼 취약점 스캐너입니다. 멀티스레드 스캐닝, 실시간 분석 및 다국어 지원을 통해 중대한 RCE 결함을 탐지합니다. Electron & React로…
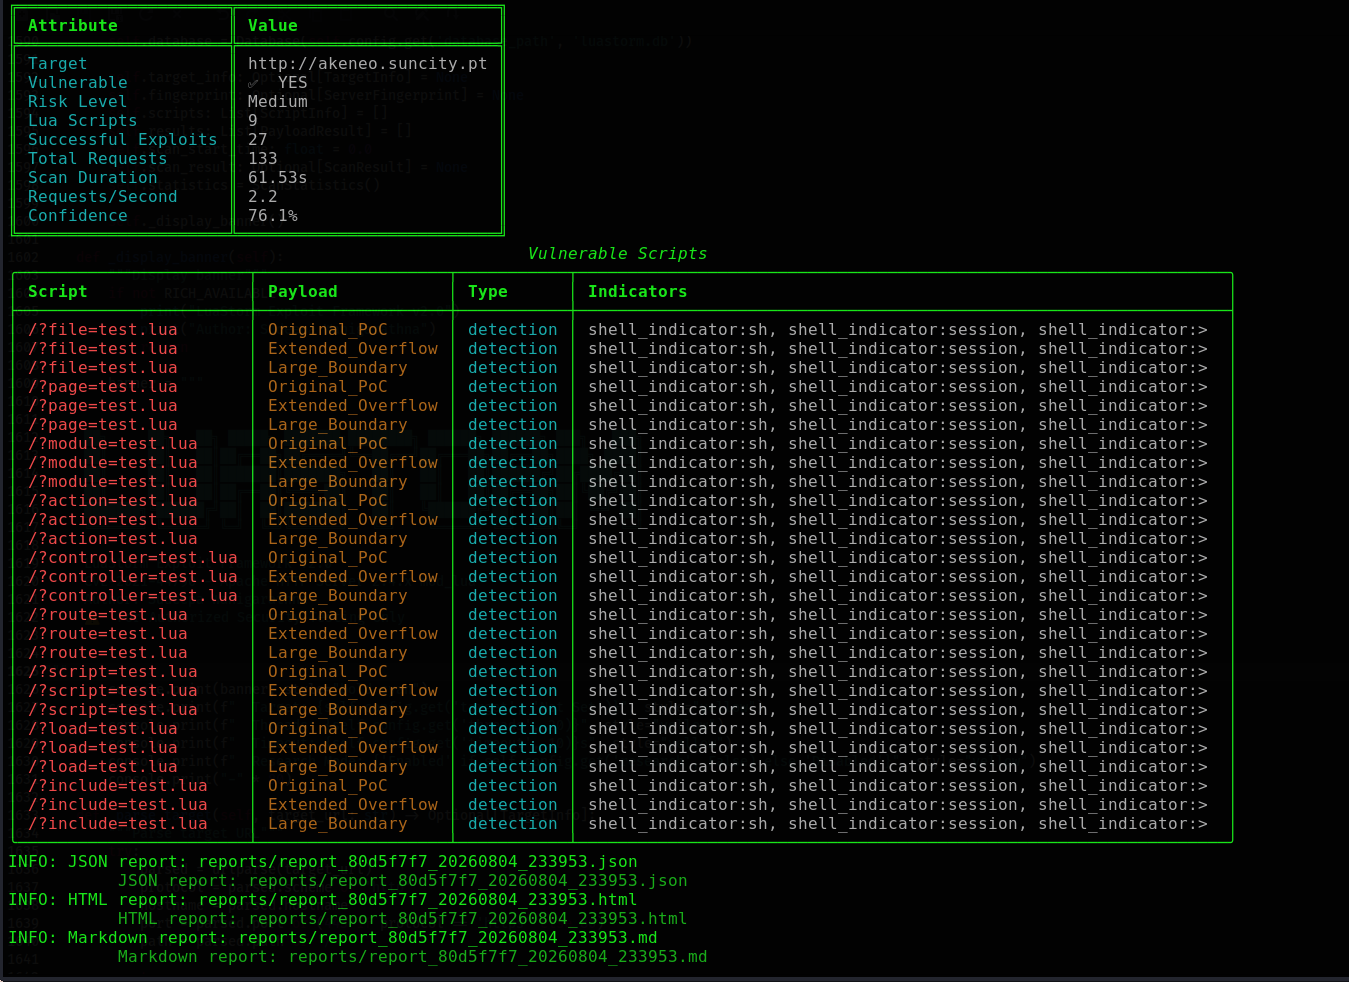 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua 버퍼 오버플로우(CVE-2021-44790) - 지문 인식, 다단계 스캐닝, 플러그인 아키텍처, 전문 보고, 스크린샷 캡처, SQLite 데이터베이스 및 95% 이상 신뢰도 탐지를 갖춘 고급 익스플로잇…
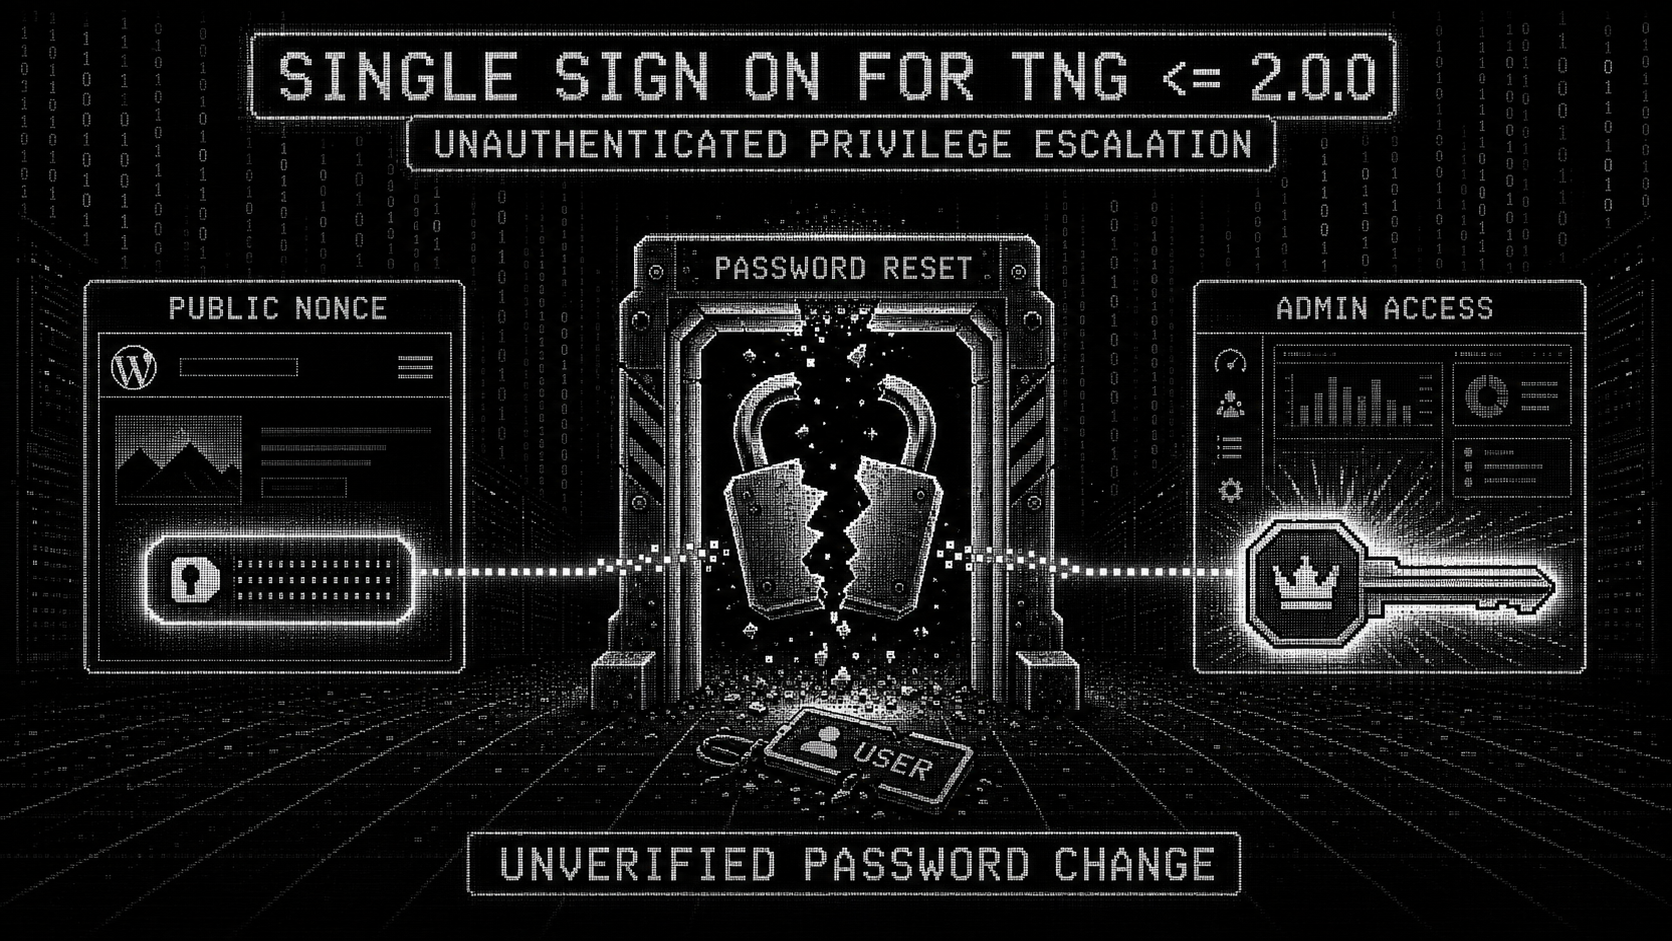 instructor-admin/cve-2026-15964-poc
CVE-2026-15964용 PoC 및 검사기 - WordPress 플러그인 Single Sign On For TNG <= 2.0.0의 인증되지 않은 비밀번호 변경 (CVSS 9.8)
 yogagymn/xss2shell-cve-2026-64638
Authorized WordPress XSS-to-RCE scanner with concurrent multi-target XSS reflection and version fingerprint detection, plus optional exploitation…
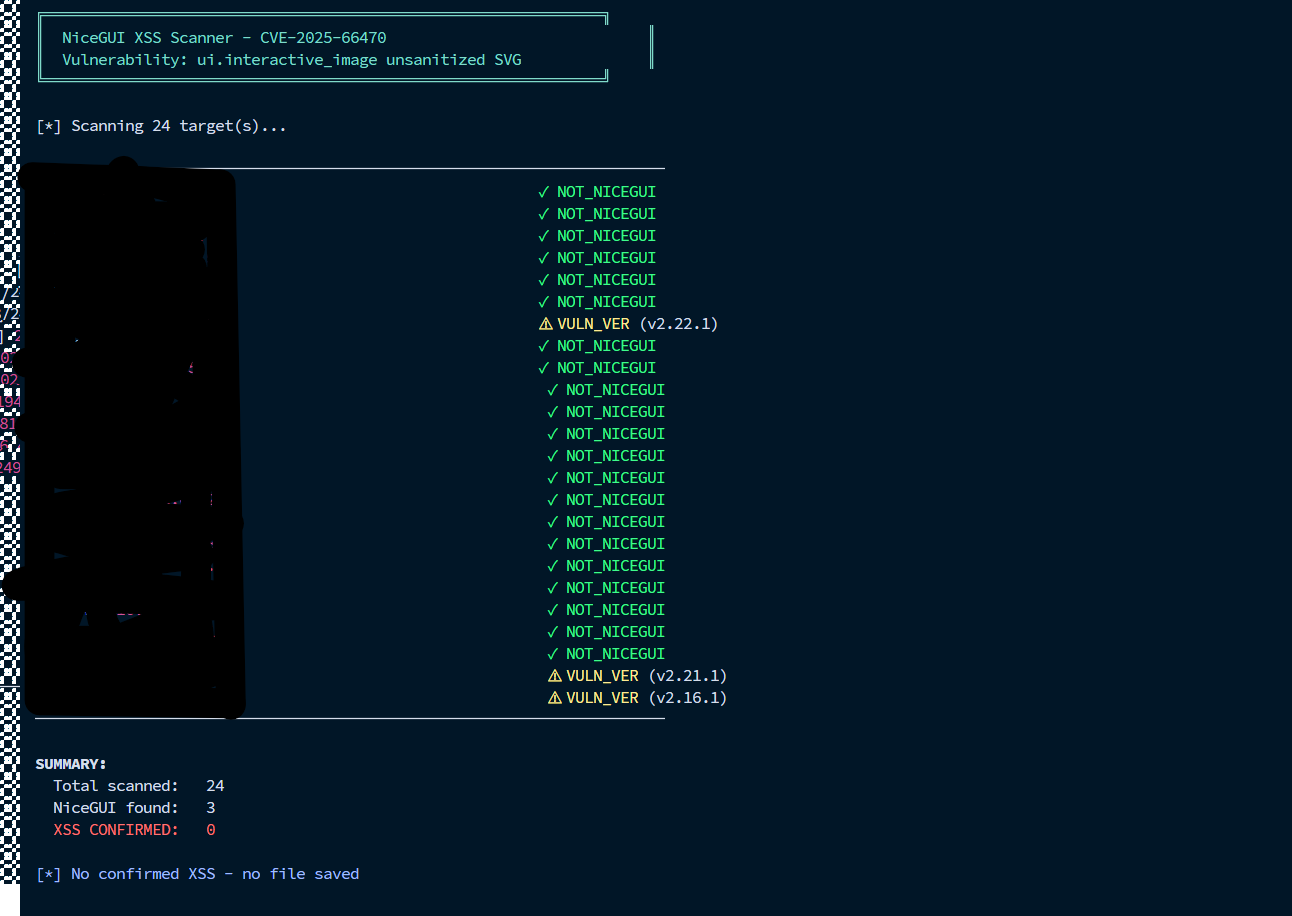 jmehta10/cve-2025-66470
NiceGUI의 ui.interactive_image 컴포넌트 내 CVE-2025-66470 - XSS 취약점을 탐지하는 빠르고 간단한 스캐너입니다.
 renzi25031469/cve-2026-19478
GitLab CE/EE에서 CVE-2026-19478을 탐지합니다. 비파괴적 Nuclei 템플릿을 사용하여 touch를 통한 GraphQL 폴백 필드 메서드 호출을 트리거하고, 파괴적 호출 없이 취약한 인스턴스를 확인합니다.
 azmisyahrul/prismsec
AI 기반 모의 침투 테스트를 위해 nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap을 래핑하는 안전하고 모듈식 MCP 서버
 sanaullahamanullah/xss2shell-check
CVE-2026-64638 (XSS2Shell)용 비파괴적 탐지기 — WordPress 사전 인증 XSS 반사 프리미티브
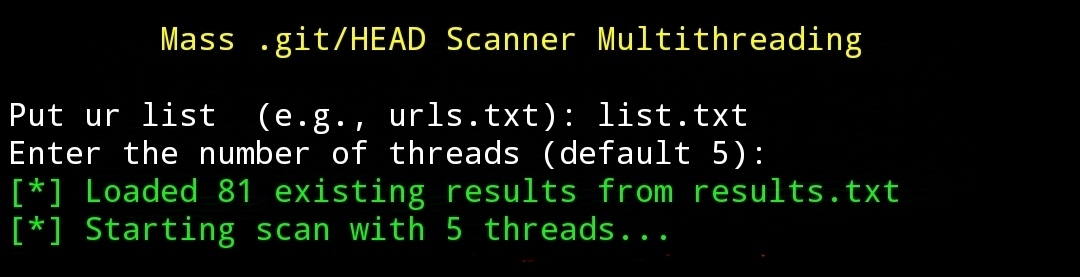 jenderal92/git-scan
이 도구는 웹사이트에 노출된 ".git" 디렉터리가 있는지 스캔하고 식별하도록 설계되었습니다. 이 디렉터리에는 소스 코드나 Git 구성 파일과 같은 민감한 정보가 포함될 수 있습니다.
 cappricio-securities/openredirect
이것은 여러 보안 연구자들이 오픈 리다이렉트(Open Redirect) 취약점을 찾기 위해 사용하는 도구입니다.
 rxerium/cve-2022-41352
Zimbra Collaboration (ZCS) 임의 파일 업로드 취약점
 nu11secur1ty/sql-global-injector
Python 기반 웹 크롤러 및 dork 쿼리를 사용한 SQL 인젝션 취약점 스캐너입니다. 보안 테스트를 위한 프록시 및 자동화된 스캔을 지원합니다.
 tanvirahmedcs/cve-2025-55182
react CVE-2025-55182
 zer1t0/barrido
웹 애플리케이션에서 경로를 발견하는 도구
 sanupl/vehicle-service-management-system-service-list-stored-cross-site-scripting-xss
CVE-2021-46072 - Vehicle Service Management System 1.0의 로그인 패널에 있는 서비스 목록 섹션을 통해 저장형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다.
 penteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth
Nuclei 탐지 템플릿: CVE-2026-41473, CyberPanel AI Scanner 2.4.4 이전 버전의 인증되지 않은 읽기/쓰기 API 접근 결함입니다. 두 개의 HTTP 프로브를 사용하여 인증 누락을 확인합니다.