
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
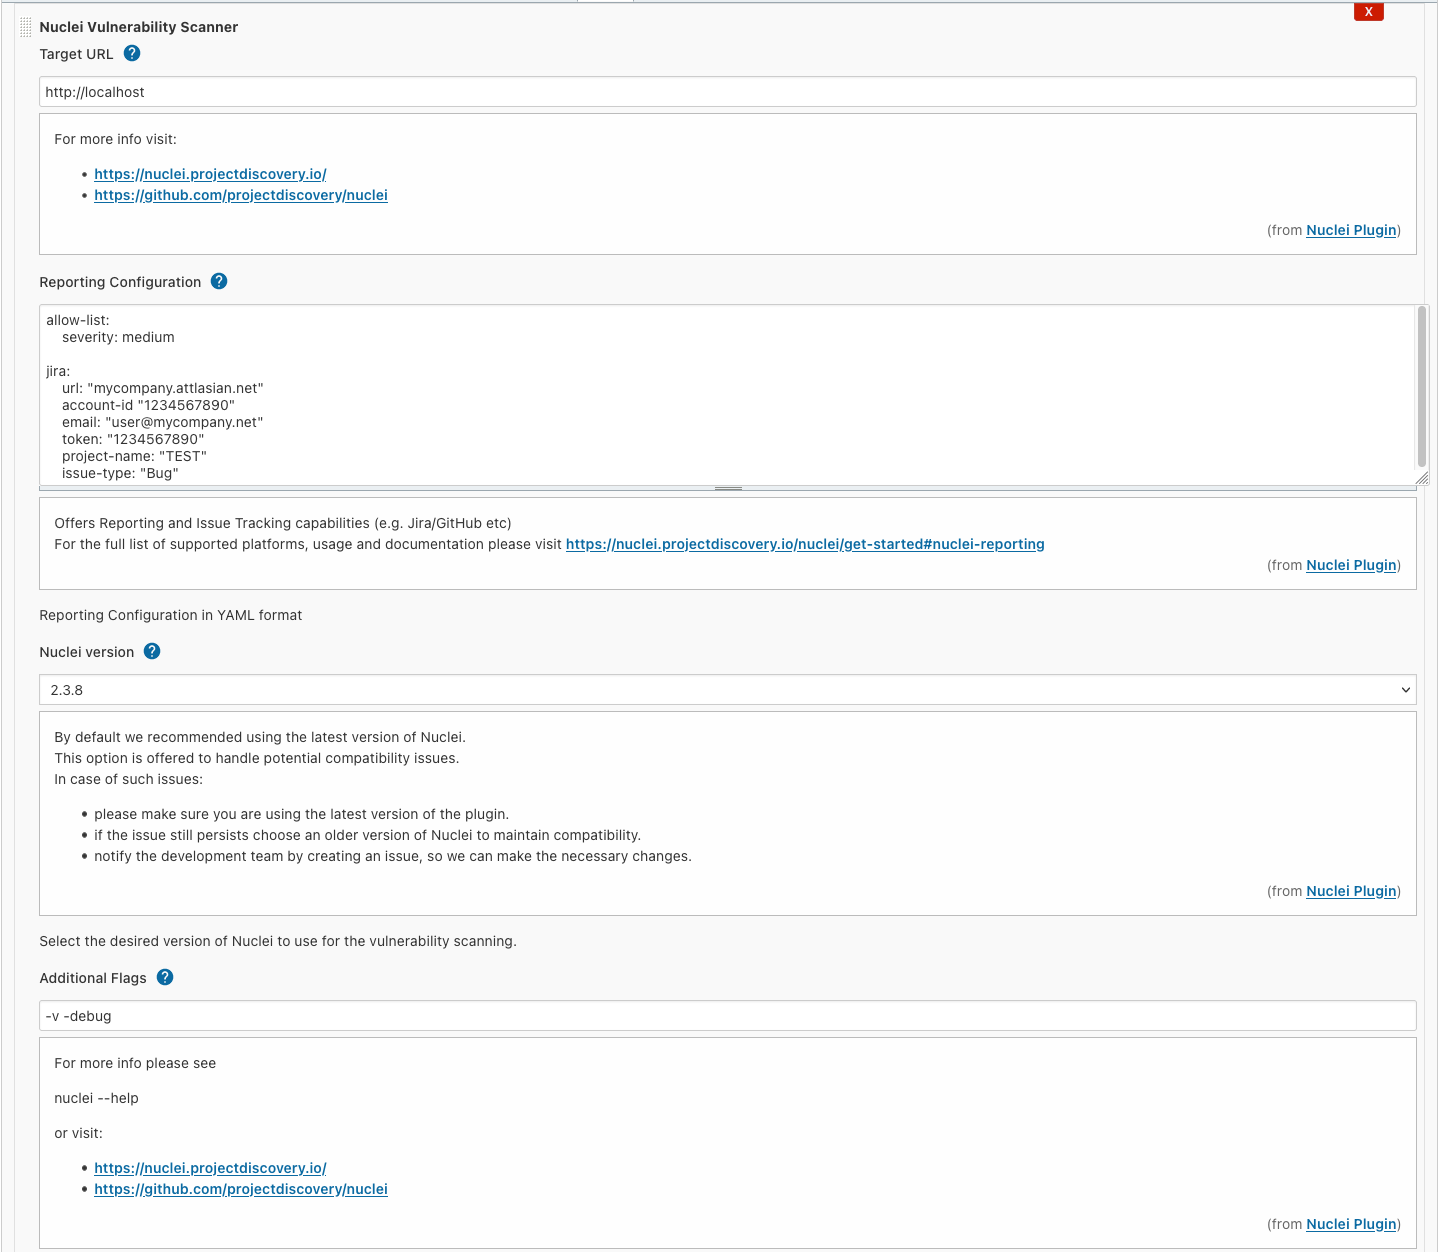
 jenkinsci/nuclei-plugin
Nuclei는 템플릿 기반의 구성 가능한 대상 취약점 스캐닝을 위한 빠른 도구로, 대규모 확장성과 사용 편의성을 제공합니다.
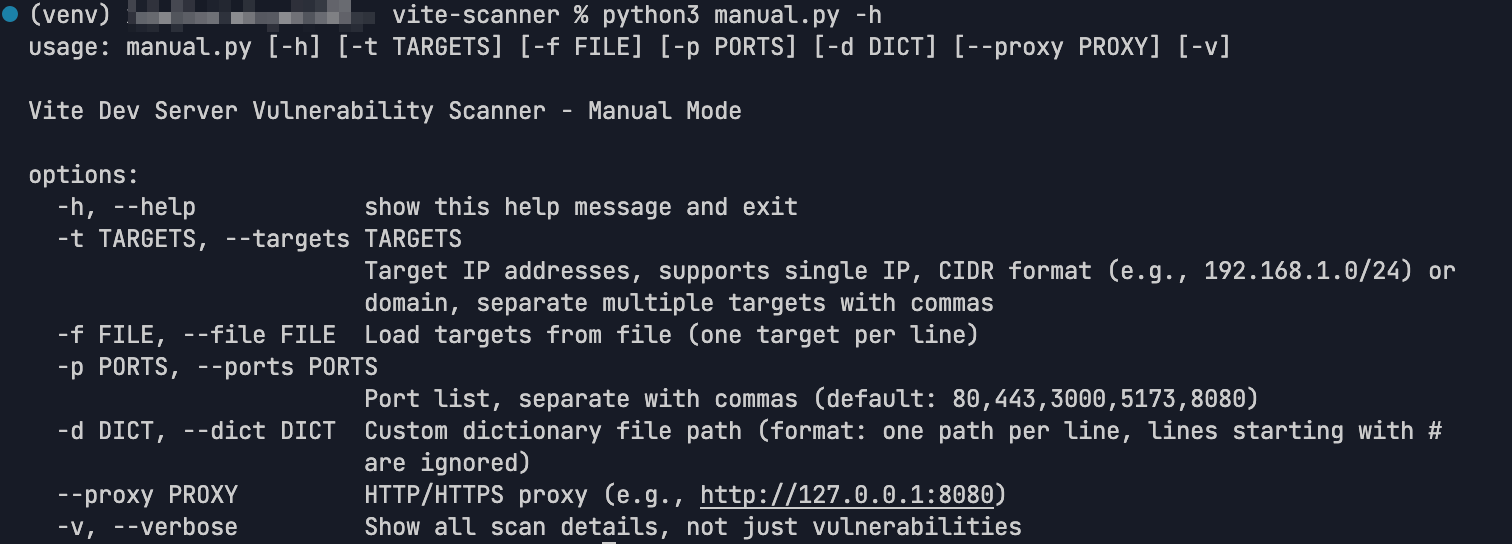 xuemian168/cve-2025-30208
전 세계 최초 공개 CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
 orwagodfather/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress 사전 인증 XSS → RCE (XSS2Shell) PoC
 rxerium/cve-2025-52691
CVE-2025-52691 탐지
 kamalx06/xxeripper
블랙박스 XXE 스캐너로, 통계적 베이스라이닝, 파서 핑거프린팅, OOB 확인을 통해 인밴드, 에러 기반, 블라인드 아웃오브밴드 주입을 탐지하며 SARIF 출력을 지원합니다.
 foxvr-sudo/bug-bounty-arsenal-v.3
풀스택 플랫폼으로, 탐지기 기반 엔진, 비동기 Celery 워커, 그리고 발견 사항을 분류하고 증거를 내보내기 위한 React 대시보드를 갖춘 인가된 웹 애플리케이션 보안 스캐닝을 지원합니다.
 modzero/burp-responseclusterer
버프 플러그인으로, 수신된 응답을 군집화하여 개요를 보여줍니다
 salehlardhi/cve-2023-3519
nuclei 스캐너용 CVE-2023-3519 취약점
 zaproxy/zap-api-rust
Rust 클라이언트 라이브러리로, OWASP ZAP API에 대한 프로그래밍 방식의 접근을 지원하여 웹 애플리케이션 보안 스캐닝, 취약점 탐지, 프록시 인터셉션 기능을 제공합니다.
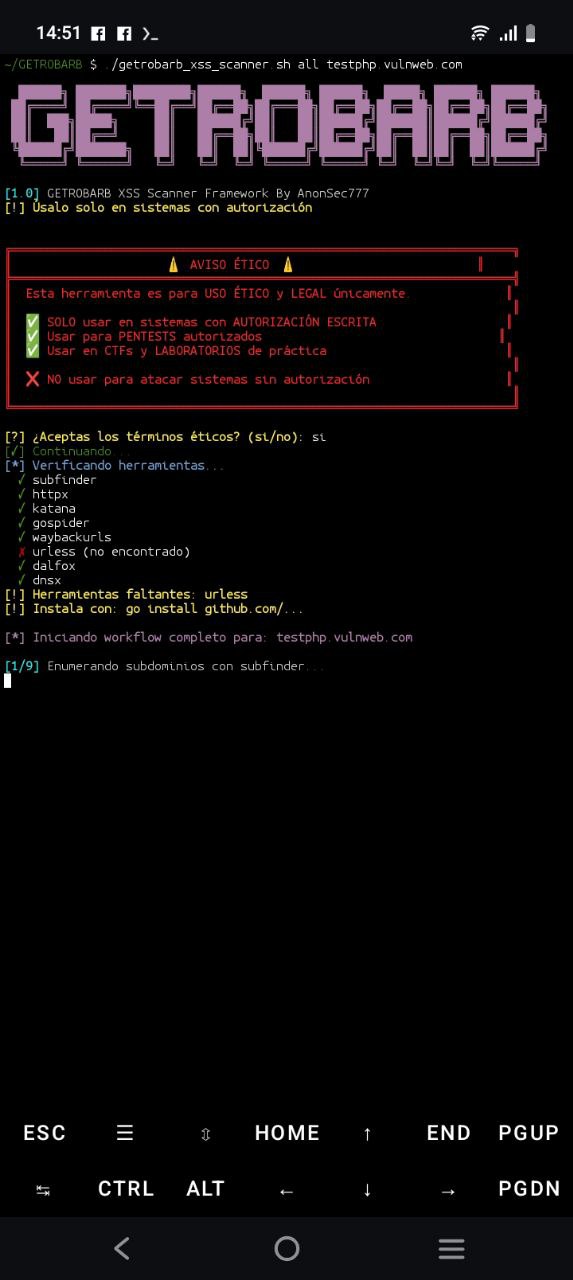 hackingteamoficial/getrobarb
Automated reconnaissance and XSS detection framework integrating subfinder, httpx, katana, gospider, waybackurls, and dalfox into a 9-stage pipeline…
 rxerium/cve-2025-8110
CVE-2025-8110 탐지 템플릿
 pentagridsec/pentagridresponseoverview
BurpSuite용 Response Overview 확장 - 응답 본문을 그룹화하여 특이한 응답 찾기
 rxerium/cve-2025-68461
CVE-2025-68461 탐지
 affolter-engineering/xssearch
Rust 기반 XSS 스캐너로, 컨텍스트 인식 페이로드 선택, WAF 탐지 및 우회, 크롤링, 블라인드 XSS 콜백, 정적 DOM 싱크 분석 기능을 제공합니다.
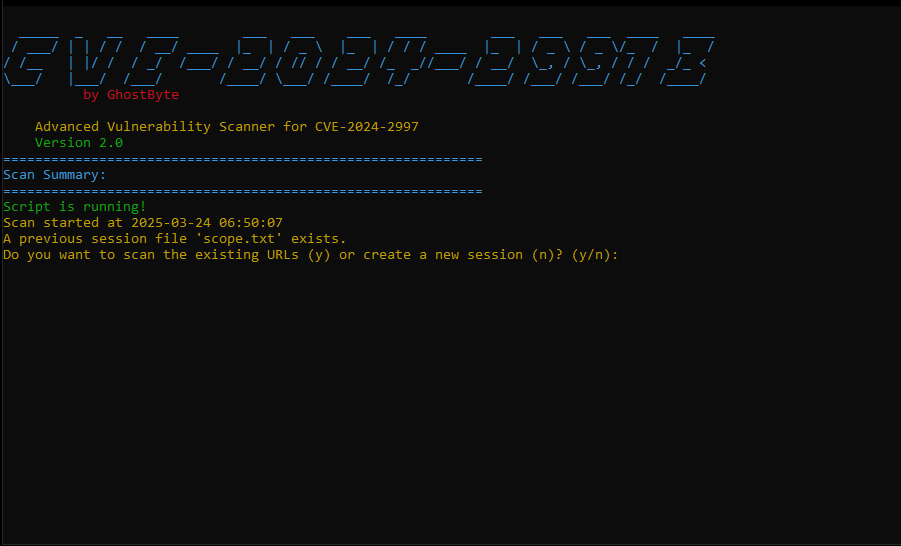 lfillaz/cve-2024-2997
이 도구는 웹사이트의 잠재적 경로에 대한 포괄적인 목록을 검사하여 취약점을 신속하게 식별하는 데 도움을 주므로 보안 평가에 유용합니다.
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
이 저장소는 WordPress 웹사이트에서 CVE-2022-3590 취약점을 확인하는 Python 스크립트를 포함하고 있습니다. 이 취약점은 WordPress pingback 기능에서 인증되지 않은 블라인드 서버사이드 요청 위조(SSRF)를 악용합니다.








