
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
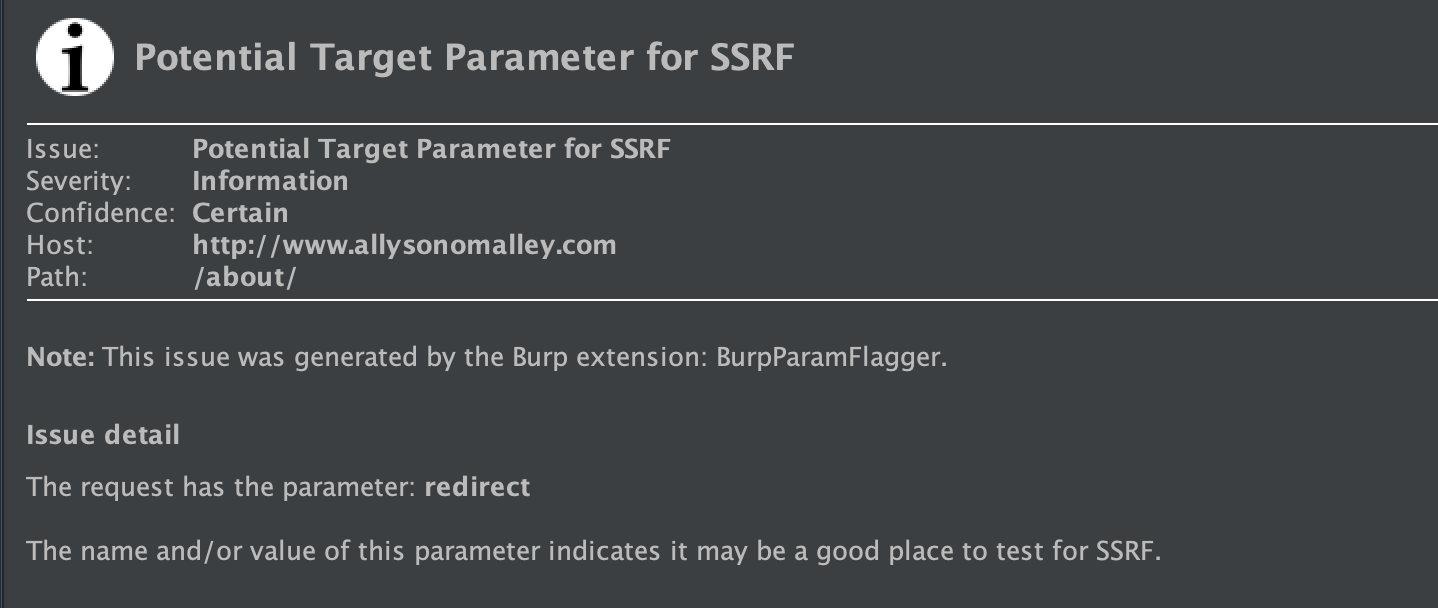
 allyomalley/burpparamflagger
Burp 확장 프로그램으로, 이름이나 값이 SSRF 또는 LFI의 가능한 삽입 지점을 나타낼 수 있는 파라미터를 플래그하는 수동 스캔 검사를 추가합니다.
 purpleteam-labs/purpleteam-app-scanner
purpleteam의 애플리케이션 스캐닝 구성 요소
 k8gege/pyladon
Ladon Scanner For Python, 대규모 네트워크 침투 스캐너 및 Cobalt Strike, 취약점 / 익스플로잇 / 탐지 / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 lwzsoviet/noxss
더 빠른 xss 스캐너,지원 reflected-xss 및 dom-xss
 jehadalqurashi/blackdir-framework
웹 애플리케이션 취약점 스캐너
 leviathan36/kaboom
침투 테스트를 자동화하는 도구
 jewel591/xssmap
Python 기반 XSS 취약점 스캐너로, POST/GET 요청 지원, 쿠키/리퍼러/유저에이전트의 파라미터 주입, 그리고 자동화된 웹 보안 테스트를 위한 여러 인코딩 우회 기술을 제공합니다.
 mariagarber/xss-scanner
XSS 스캐너로, 악성 스크립트를 주입하여 웹사이트의 크로스 사이트 스크립팅 취약점을 탐지합니다.
 tomnomnom/gf
grep 주변의 래퍼로, 원하는 것을 grep 하는 데 도움을 줍니다.
 andresriancho/w3af
오픈소스 웹 애플리케이션 보안 스캐너로, XSS, SQL 인젝션, OS 명령 실행을 포함한 200개 이상의 취약점을 식별하고 익스플로잇합니다. 침투 테스터와 개발자를 위해 설계되었습니다.
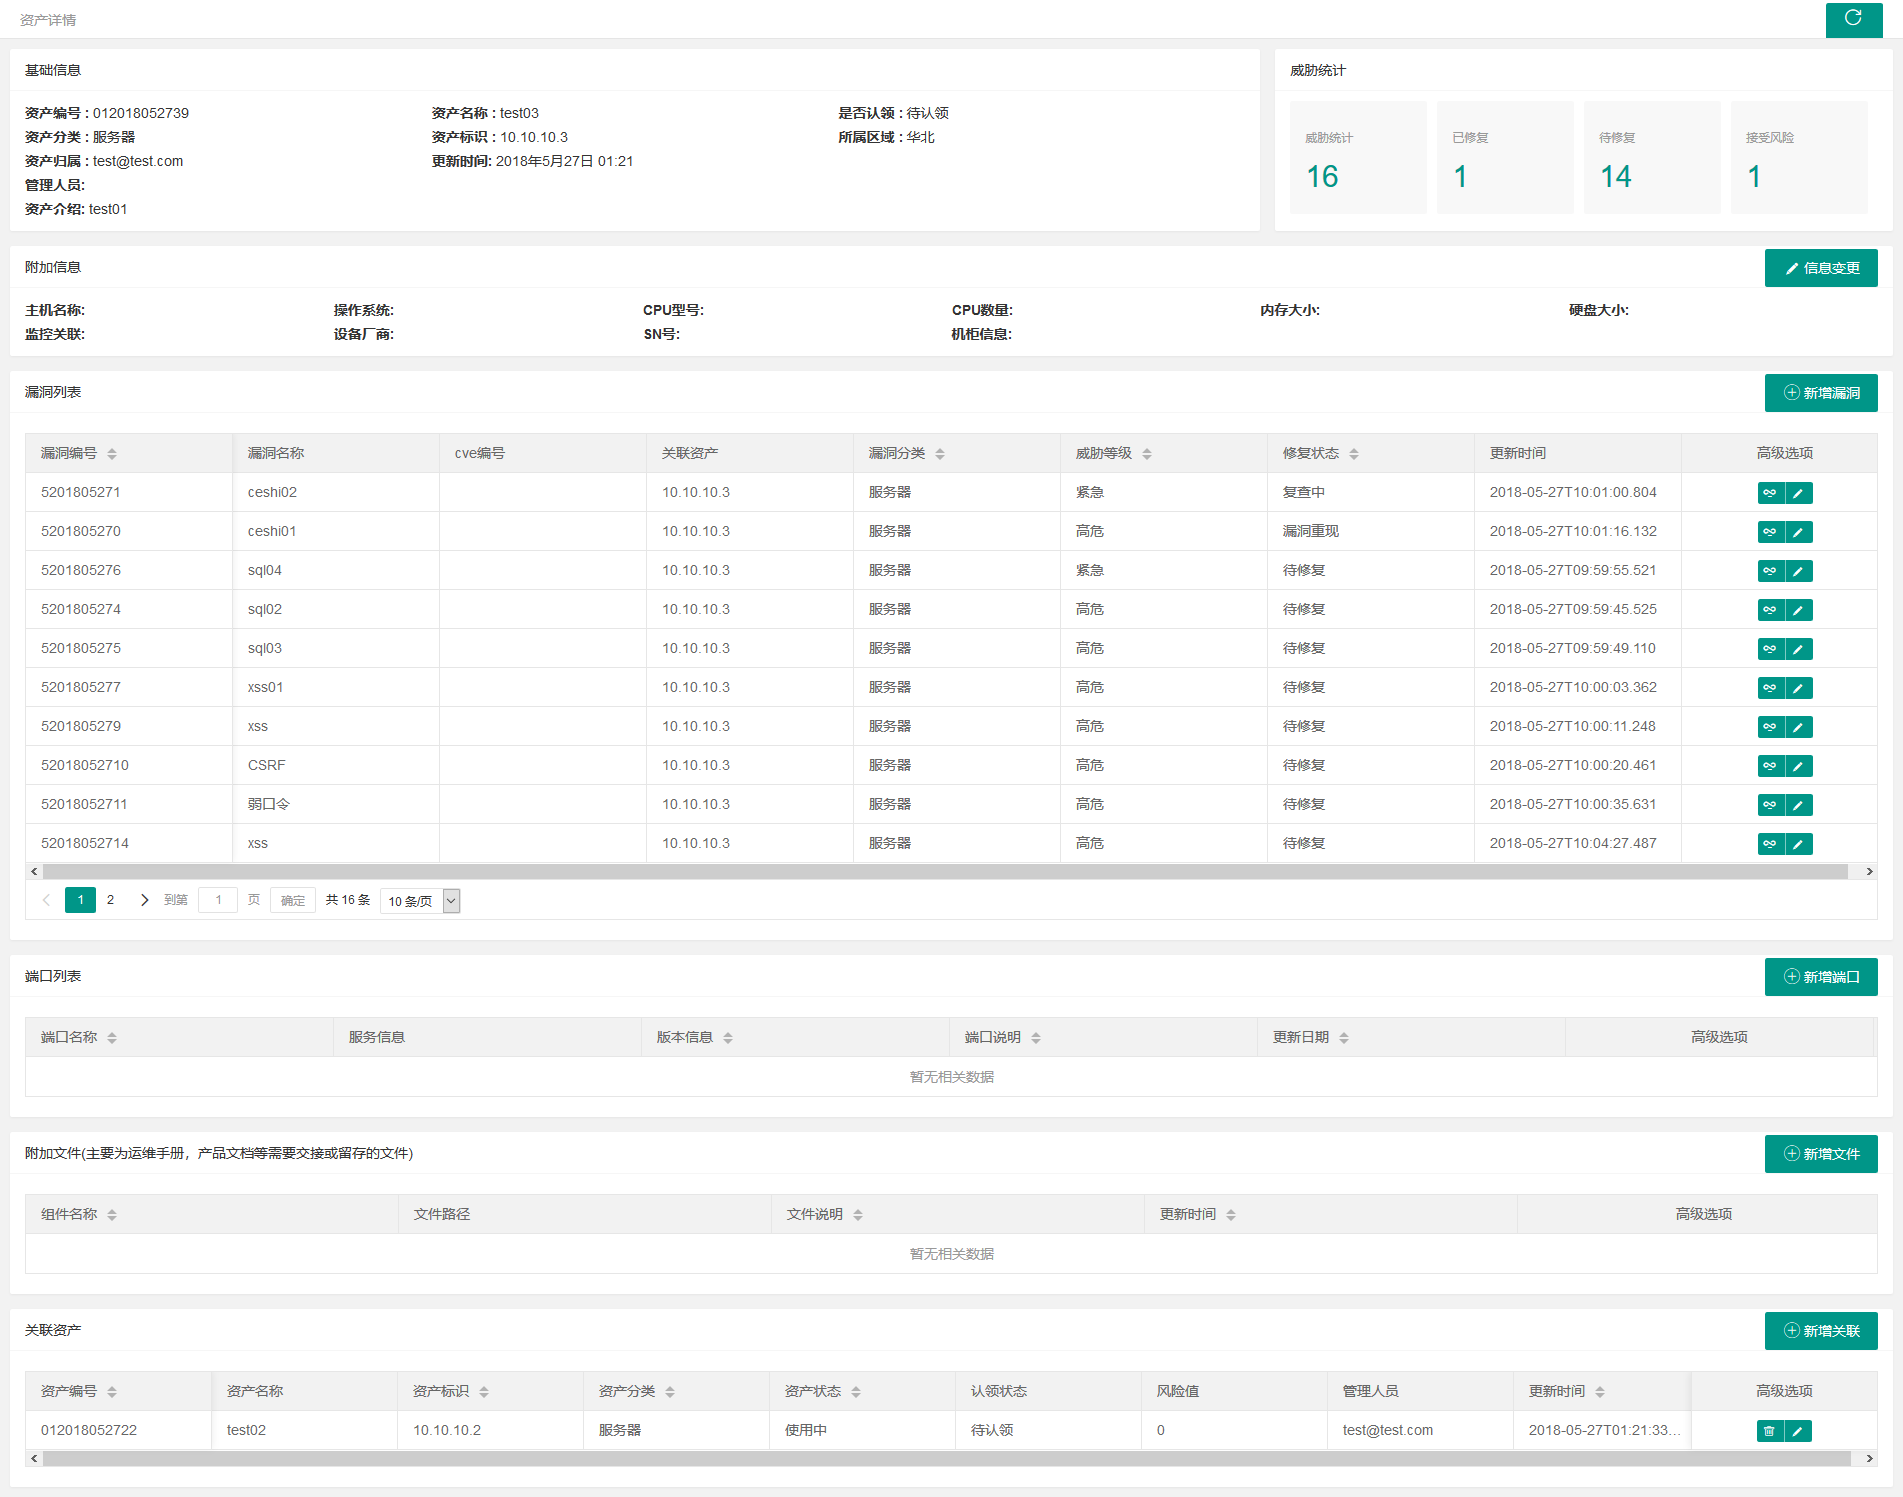 we1h0/securitymanageframwork
Security Manage Framwork는 기업 내부 네트워크를 위한 보안 관리 플랫폼으로, 자산 관리, 취약점 관리, 계정 관리, 지식 베이스 관리, 보안 스캐닝 자동화 기능 모듈을 포함하며 내부 보안 관리에 사용될 수 있습니다. 이 플랫폼은 보안 인력이 적고,…
 pentestgeek/burpcommander
Burp Suite의 REST API를 위한 Ruby 명령줄 인터페이스
 hannob/optionsbleed
Optionsbleed 취약점(CVE-2017-9798)을 탐지하는 개념 증명(PoC) 스캐너로, HTTP OPTIONS 메서드를 사용해 Apache HTTP 서버의 메모리 누수를 테스트합니다.
 bailongwang1/cve-2020-0688
CVE-2020-0688에 취약한 Exchange 서버를 탐지하기 위해 설치된 누적 업데이트를 확인하여 단일 호스트 또는 IP 범위를 스캔하는 PHP CLI 스크립트입니다.
 00xc/h2buster
HTTP/2를 사용하는 스레드 기반 재귀적 웹 디렉토리 무차별 대입 스캐너.
 yagamiilight/cerberus
강력한 취약점 스캐너, 서브도메인 브루트포싱은 aioDNS를 사용하며, asyncio 비동기 빠른 스캔으로 대상의 전방위 자산을 포괄하여 배치 취약점 스캔을 수행하고, 미들웨어 정보를 수집하며, IP 프록시를 자동으로 수집하고, Waf 정보 탐지 시 자동으로 사용하여…
 m4cs/traxss
traxss | 자동화된 XSS 취약점 스캐너, 현재 개발 중 🐍 HACKTOBERFEST PROJECT 2019
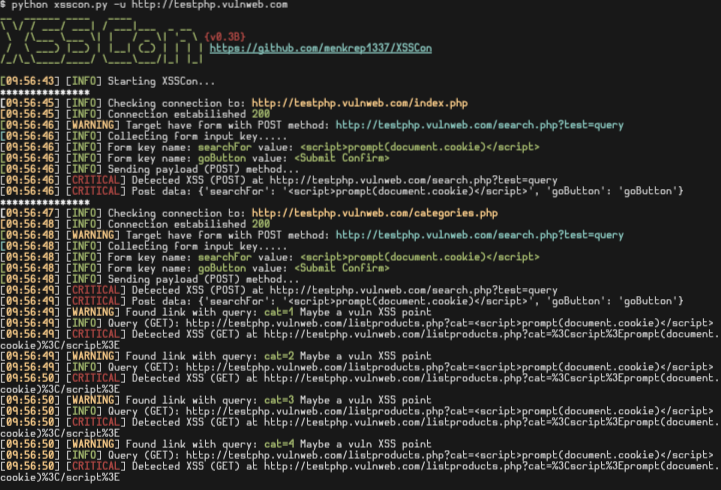 menkrep1337/xsscon
XSSCon: 간단한 XSS 스캐너 도구








