#1

 dwisiswant0/findom-xss
빠르고 간단한 DOM 기반 XSS 취약점 스캐너입니다.
 sh1yo/request_smuggler
Http 요청 스머글링 취약점 스캐너
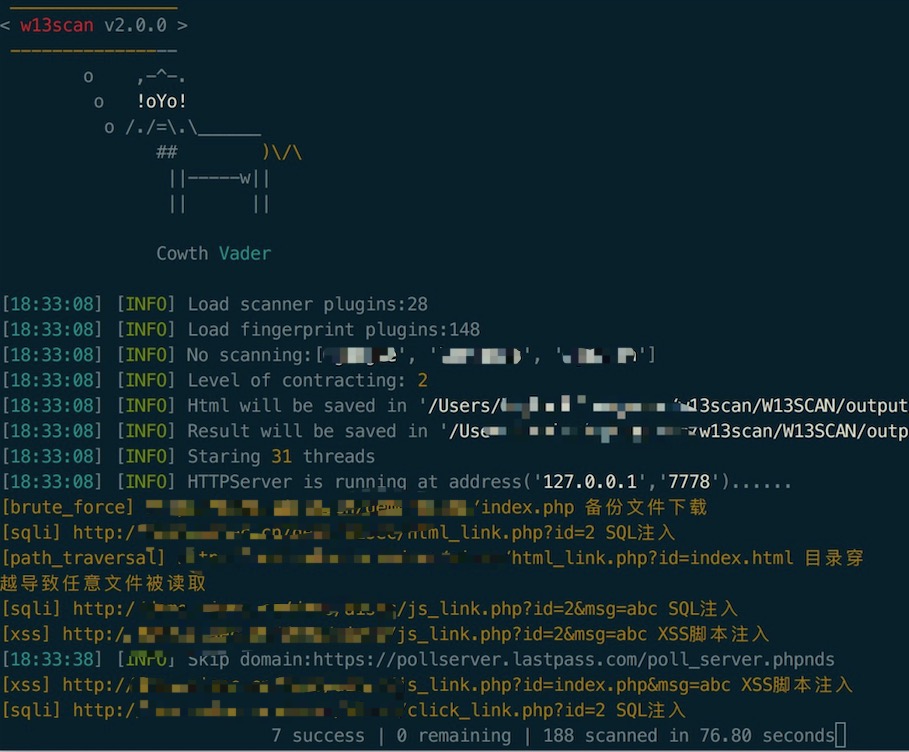 w-digital-scanner/w13scan
플러그인 기반 탐지 기능을 갖춘 수동 및 능동 웹 취약점 스캐너로, XSS, SQL injection, command injection 및 sensitive file disclosure를 탐지합니다. 프록시 모드와 자동 크롤링 통합을 지원합니다.
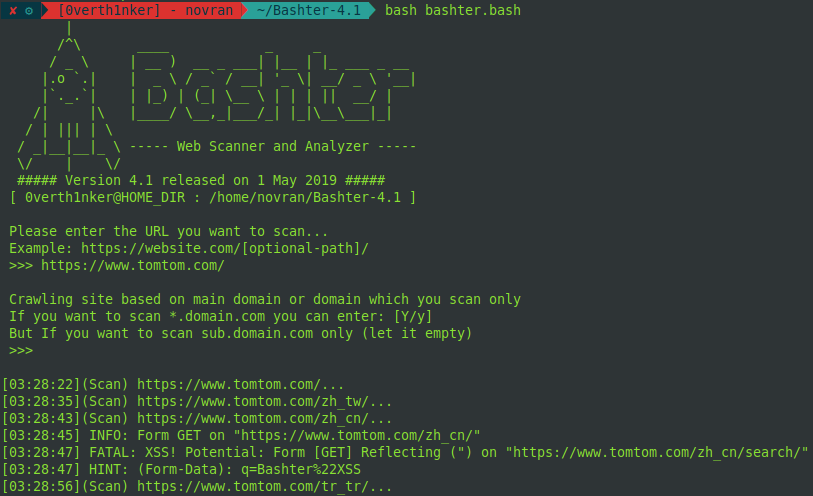 zerobyte-id/bashter
셸 스크립트를 사용한 웹 취약점 스캐너
 aquasecurity/trivy-module-wordpress
Trivy WordPress용 예제 모듈
 anouarbensaad/vulnx
vulnx 🕷️ 지능형 봇, 셸은 자동 주입을 수행할 수 있으며, 연구자가 CMS 시스템의 보안 취약점을 탐지하는 데 도움을 줍니다. 또한 빠른 CMS 보안 탐지, 정보 수집(서브도메인 이름, IP 주소, 국가 정보, 조직 정보 및 시간대 등 포함) 및 취약점…
 stefanoj3/dirstalk
dirbuster/dirb의 현대적인 대안
 v35hr4j/cve-2022-1597
Discy 및 Himer 테마의 동반자로 사용되는 플러그인은 비밀번호 재설정 양식의 매개변수를 삭제 및 이스케이프 처리하지 않아 반사형 크로스 사이트 스크립팅(Reflected Cross-Site Scripting) 공격을 수행할 수 있도록 합니다.
 arachni/arachni-ui-web
Arachni의 웹 사용자 인터페이스.
 danmcinerney/xsscrapy
XSS 스파이더 - 66/66 wavsep XSS 탐지됨
 zhzyker/vulmap
웹 취약점 스캐너 및 익스플로잇 도구로, Weblogic, Shiro, Struts2, Tomcat 등 웹 애플리케이션의 알려진 CVE에 대한 POC/EXP 모드를 제공하며, FOFA/Shodan 배치 스캔을 지원합니다.
 jaeles-project/jaeles-signatures
Jaeles 스캐너용 기본 시그니처
 rabbitmask/weblogicscan
자동화된 Oracle WebLogic Server 취약점 스캐너로, 역직렬화, SSRF, 임의 파일 업로드를 포함한 과거 CVE를 탐지하며 배치 스캔 및 버전 식별 기능을 제공합니다.
 nu11secur1ty/sql-global-injector
Python 기반 웹 크롤러 및 dork 쿼리를 사용한 SQL 인젝션 취약점 스캐너입니다. 보안 테스트를 위한 프록시 및 자동화된 스캔을 지원합니다.
 kal1gh0st/mylog4shell
멀티스레딩을 사용하여 URL 목록에서 "Log4j" Java 라이브러리 취약점(CVE-2021-44228)을 탐지하는 간단한 Python 3 스크립트
 wortell/log4j
CVE-2021-44228에 관한 모든 정보, 스크립트 등을 포함한 저장소
 0xdexter0us/log4j-scanner
인증 전후 Log4Shell(CVE-2021-44228) 취약점을 스캔하는 Burp 확장 프로그램