
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
 0xkr1x/cve-2025-53770-scanner
🎯 CVE-2025-53770의 영향을 받는 SharePoint 서버용 취약점 스캐너입니다. ToolPane.aspx와 조작된 base64+gzip 페이로드를 사용하여 안전하지 않은 역직렬화를 감지합니다. 🛡️ Ahmed Tamer가 개발했습니다.
 eslam3kl/meoweye
MeowEye는 실행 중인 애플리케이션에서 다양한 웹 취약점을 식별하는 실시간 스캐너입니다.
 zigrin-security/cakefuzzer
Cake Fuzzer는 특정 프레임워크를 기반으로 생성된 웹 애플리케이션에서 가양성(false positive)이 매우 적은 상태로 자동으로 지속적으로 취약점을 발견하는 데 도움을 주기 위한 프로젝트입니다.
 melonlonmeo/cve-2025-49132
PoC - CVE-2025-49132
 gmh5225/sqlmap-gui
SQLMap 기반의 현대적인 그래픽 사용자 인터페이스로, 직관적이고 사용하기 쉬운 SQL 인젝션 탐지 및 익스플로잇 기능을 제공합니다. 이 GUI 버전은 SQLMap의 강력한 기능을 유지하면서 사용자에게 친화적인 시각적 조작 인터페이스를 제공합니다.
 hackvertor/repeat-strike
Burp Suite 확장 기능으로, AI가 생성한 정규식 strike 규칙을 사용해 IDOR 및 접근 제어 결함을 탐지한 뒤 프록시 기록을 스캔하여 유사한 문제를 대규모로 찾아냅니다.
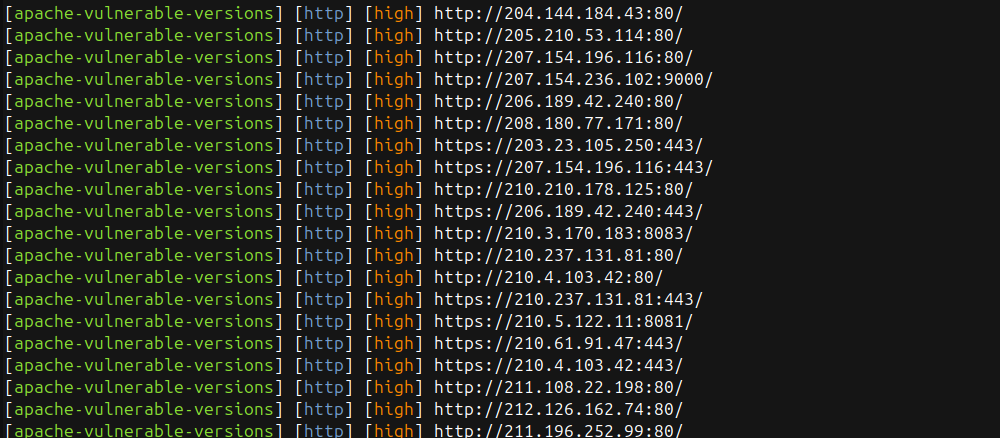 psibot/apache-vulnerable
Apache HTTP Server의 경로 탐색 취약점(CVE-2021-41773, CVE-2021-42013)을 다양한 탐색 기법을 통해 /etc/passwd 노출 여부를 확인하여 탐지합니다.
 z3usx01/cve-2025-0054
SAP NetWeaver Java에서 저장형 XSS(CVE-2025-0054)를 탐지하는 경량 Python 스캐너입니다. 사용자 정의 가능한 페이로드를 전송하고 스크립트 반영을 확인합니다.
 inteleon404/cve-2025-0133
Palo Alto GlobalProtect Gateway & Portal에서 발견된 Reflected XSS 취약점입니다. 공격자는 조작된 요청을 통해 악성 스크립트를 주입할 수 있습니다.
 sabri-zaki/easy_hack
Termux로 세상을 해킹하세요
 ethicalhackingplayground/bxss
Blind XSS Scanner는 웹 애플리케이션에서 블라인드 XSS 취약점을 스캔하는 데 사용할 수 있는 도구입니다.
 psiinon/open-source-web-scanners
오픈소스 웹 보안 스캐너의 엄선된 목록으로, 범용 스캐너, 인프라 스캐너, 퍼저를 포함하며 GitHub 스타 기준으로 정렬되었습니다.
 s0md3v/xsstrike
가장 진보된 XSS 스캐너.
 mattb709/cve-2025-24813-scanner
CVE-2025-24813-Scanner는 취약한 PUT 메서드 처리와 jsessionid 악용을 통해 원격 코드 실행(RCE)으로 이어지는 임의 파일 업로드 취약점인 CVE-2025-24813에 취약한 Apache Tomcat 서버를 탐지하는 Python 기반…
 xuemian168/cve-2025-30208
전 세계 최초 공개 CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
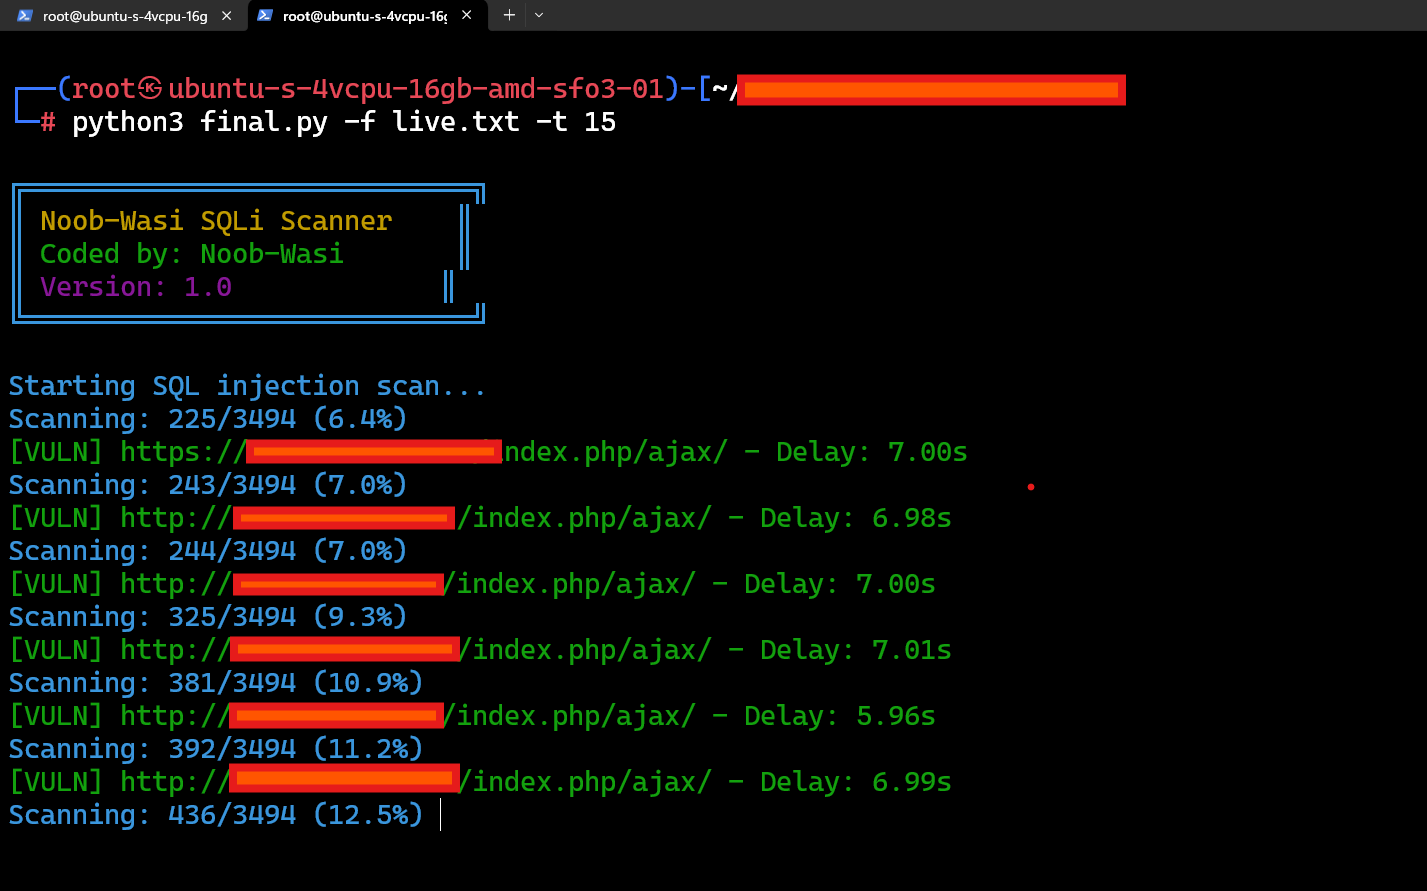 muhammadwaseem29/cve-2025-24799
CVE-2025-24799 SQLi 스캐너
 sumeet-darekar/cve-2025-30208
CVE-2025-30208에 대한 대량 스캔
 0xshaheen/cve-2025-30208
CVE-2025-30208용 Vite Dev Server 스캐너로, 단일 및 대량 URL 스캔을 지원하며 여러 페이로드, 멀티스레딩, 취약한 URL 출력을 제공합니다.







