
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
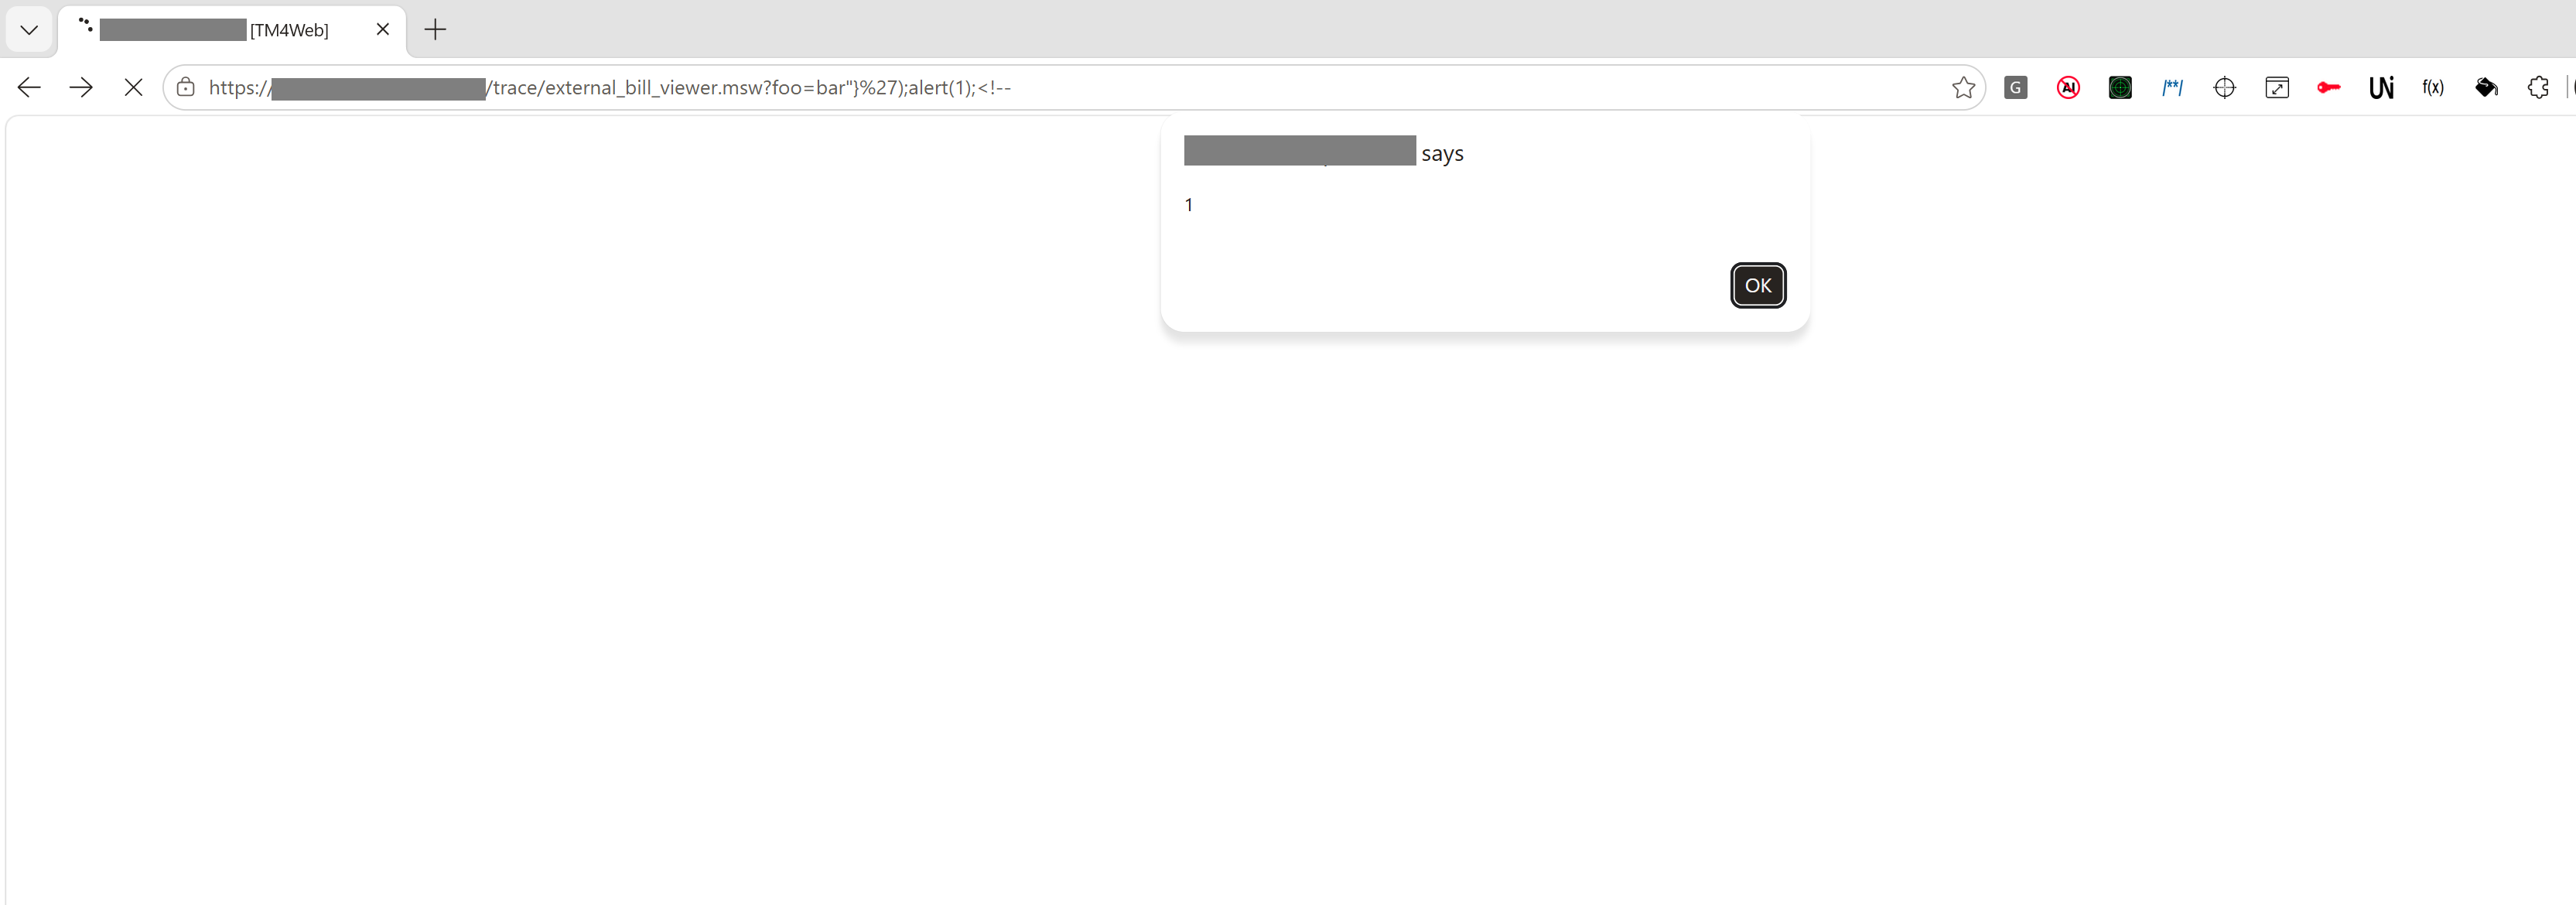
 pn-tester/cve-2022-35499
Trimble TM4WEB <=22.2.0의 반사형 크로스 사이트 스크립팅(XSS) 취약점에 대한 개념 증명(PoC) 익스플로잇으로, 외부 청구서 뷰어 엔드포인트의 임의 URL 매개변수를 통한 주입을 시연합니다.
 t0xodile/crlf-powered-desync-scanner
CRLF 인젝션 및 HTTP desync 공격을 위한 Burp 확장 스캐너로, 변형 프로브, WAF 오탐(false-positive) 검사, 선택적 응답 큐 포이즈닝 자동 익스플로잇을 사용합니다.
 rxerium/cms-exploitation-campaign
2026년 7월에 보고된 CMS 장치를 대상으로 한 대규모 악용 캠페인
 noptrix/lulzbuster
멀티스레드이며 매우 빠르고 스마트한 HTTP(S) 디렉토리 및 파일 무차별 대입 공격기, libcurl 기반 C로 작성됨
 cyber-note/cve-2026-34835-black-box-analysis
CVE-2026-34835에 대한 블랙박스(DAST) 보안 분석으로, 외부 검증 방법론, 관찰 가능한 동작, 보안 영향 및 방어 권장 사항에 중점을 둡니다.
 erman-bolukbasi/web-penetration-drupal
Drupal 웹 애플리케이션의 침투 테스트 — Nmap, Burp Suite 및 Metasploit을 사용하여 익스플로잇된 CVE-2018-7600 (Drupalgeddon 2) | BB CyberSec 인턴십
 ardakocadoru/xss-cheatsheet
반사형, 저장형, DOM 및 블라인드 페이로드, 필터 우회, WAF 회피, CSP 우회, mXSS, 그리고 실제 CVE 사례 연구를 다루는 포괄적인 XSS 레퍼런스입니다.
 nu11secur1ty/wss
블랙박스 WordPress 취약점 스캐너로, 보안 문제를 탐지하고 사용자를 열거하며 XMLRPC를 통한 로그인 무차별 대입 공격을 수행하고, XSS 및 인가 결함에 대한 정적 PHP 코드 분석을 수행합니다.
 boneys/cve-2025-12101-scanner-poc
Citrix NetScaler의 반사형 XSS인 CVE-2025-12101용 다중 스레드 스캐너로, 단일/다중 호스트 스캐닝, 이중 프로토콜 테스트, 프록시 지원 및 CSV 출력을 제공합니다.
 penteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth
Nuclei 탐지 템플릿: CVE-2026-41473, CyberPanel AI Scanner 2.4.4 이전 버전의 인증되지 않은 읽기/쓰기 API 접근 결함입니다. 두 개의 HTTP 프로브를 사용하여 인증 누락을 확인합니다.
 jaeles-project/jaeles
자동화된 웹 애플리케이션 테스트를 위한 만능 도구
 flyingllama87/p4wned
퍼포스 보안 연구 및 도구 - CVE-2026-6043
 netspi/autodirbuster
여러 IP에 대해 ffuf 스캔을 자동으로 실행하고 저장합니다
 tanvirahmedcs/cve-2025-55182
react CVE-2025-55182
 evtdanya/cve-2026-27886
Strapi CVE-2026-27886. 쿼리 샌드타이징 부재로 인한 관계형 필터링을 통한 민감한 데이터 유출.
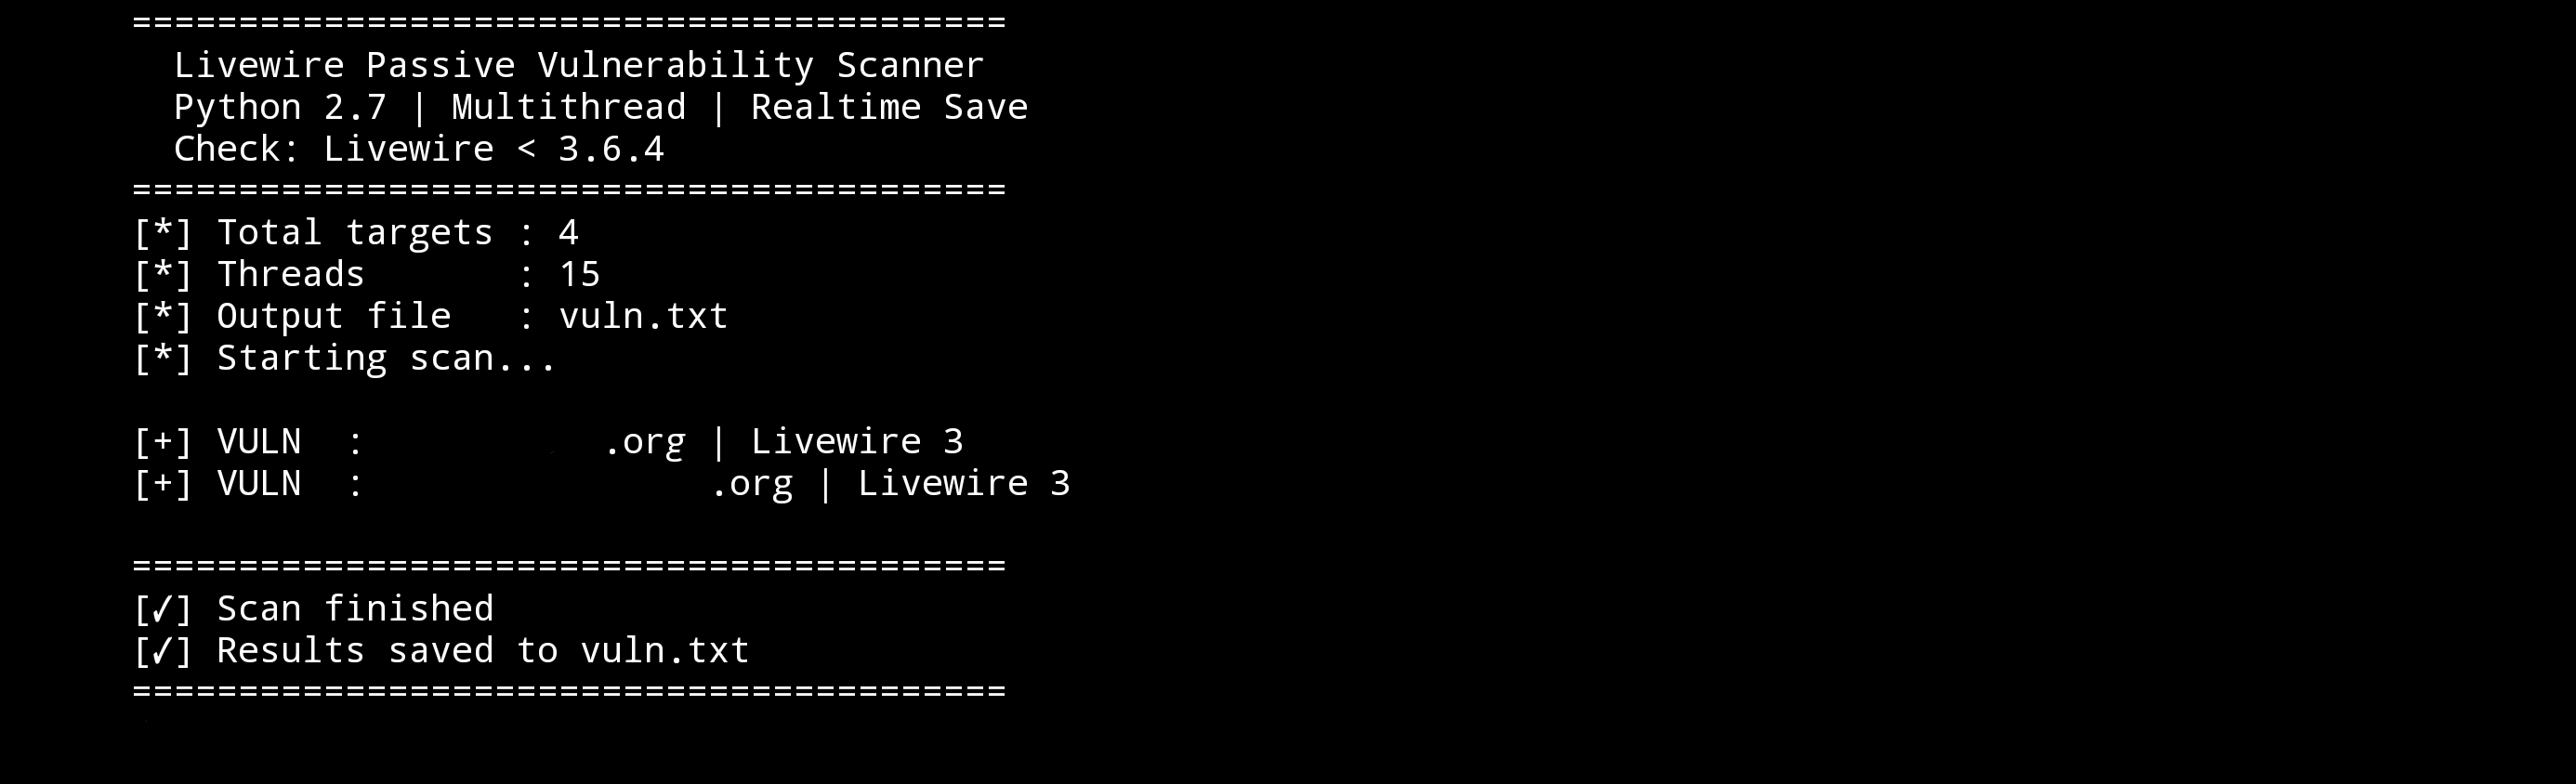 jenderal92/livewire-vuln-scanner
취약한 Livewire 설치를 탐지하는 간단한 스캐너.
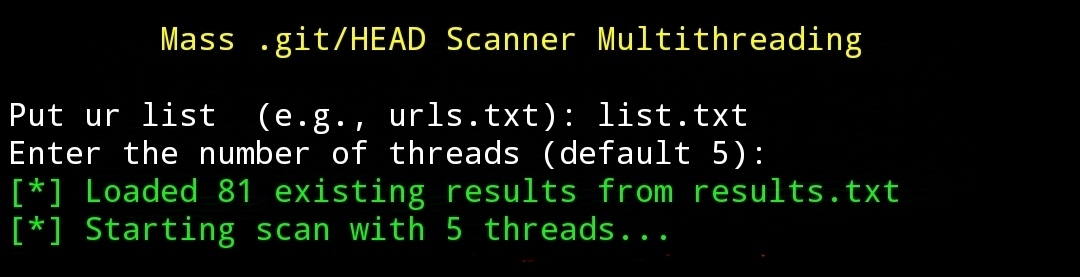 jenderal92/git-scan
이 도구는 웹사이트에 노출된 ".git" 디렉터리가 있는지 스캔하고 식별하도록 설계되었습니다. 이 디렉터리에는 소스 코드나 Git 구성 파일과 같은 민감한 정보가 포함될 수 있습니다.
 jenderal92/cve-2024-10508
이 도구는 "RegistrationMagic" 플러그인(CVE-2024-10508)의 취약점을 WordPress 사이트에서 스캔합니다. 특정 버전(`6.0.2.6`)의 존재를 확인하고 발견되면 사이트를 취약한 것으로 표시합니다. 결과는 추가 분석을 위해…








