
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress 사전 인증 XSS → RCE 체인 — PoC 익스플로잇 + 방어적 감사 도구 + nuclei 템플릿
 yora1928/cve-2026-48908-by-yora
SP Page Builder에 영향을 주는 CVE-2026-48908용 수동형 보안 검사기.
 renzi25031469/cve-2026-19478
GitLab CE/EE에서 CVE-2026-19478을 탐지합니다. 비파괴적 Nuclei 템플릿을 사용하여 touch를 통한 GraphQL 폴백 필드 메서드 호출을 트리거하고, 파괴적 호출 없이 취약한 인스턴스를 확인합니다.
 burjoy/cve-2024-40275_scanner
Apache HTTP Server 소스 코드 노출(CVE-2024-40725) 스캐너; 직접 경로와 하위 요청(subrequest) 경로를 검사하고, 영향을 받는 버전을 식별하며, CI/CD용 JSON 보고서를 출력합니다.
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - 인증되지 않은 관리자 권한 상승
 sanaullahamanullah/xss2shell-check
CVE-2026-64638 (XSS2Shell)용 비파괴적 탐지기 — WordPress 사전 인증 XSS 반사 프리미티브
 teycir/burpapisecuritysuite
15가지 공격 유형, 108개 이상의 페이로드, 지능형 퍼징, BOLA/IDOR 탐지, AI 통합 및 자동화된 정찰을 갖춘 API 보안 테스트용 Burp Suite 확장 프로그램입니다. Nuclei, Turbo Intruder 및 외부 도구 통합을 통해…
 sullo/nikto
Nikto 웹 서버 스캐너
 nullwhisper/cve-2026-56292-acymailing-sqli
CVE-2026-56292 - Joomla용 AcyMailing 비인증 SQL 인젝션 스캐너
 0xlipon/xss2shell
🔥 XSS2Shell — CVE-2026-64638 스캐너 및 PoC 툴킷
 yogagymn/xss2shell-cve-2026-64638
승인된 WordPress XSS-to-RCE 스캐너로, 동시 다중 타겟 XSS 반사(reflection) 및 버전 핑거프린트 탐지 기능과 선택적 익스플로잇 워크플로우를 제공합니다.
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress 사전 인증 XSS → RCE (XSS2Shell) PoC
 renzi25031469/cve-2026-64638-wordpress-core-xss2shell
Template Nuclei para detecção não-intrusiva do XSS2Shell, um parser differential pré-autenticado no WordPress Core que permite injeção de elementos…
 ridhinva/ghe-push-option-rce-scanner
스캐너: CVE-2026-3854 GitHub Enterprise Server Push Option Injection을 통한 사전 인증 RCE — Python 체커 (CISA KEV)
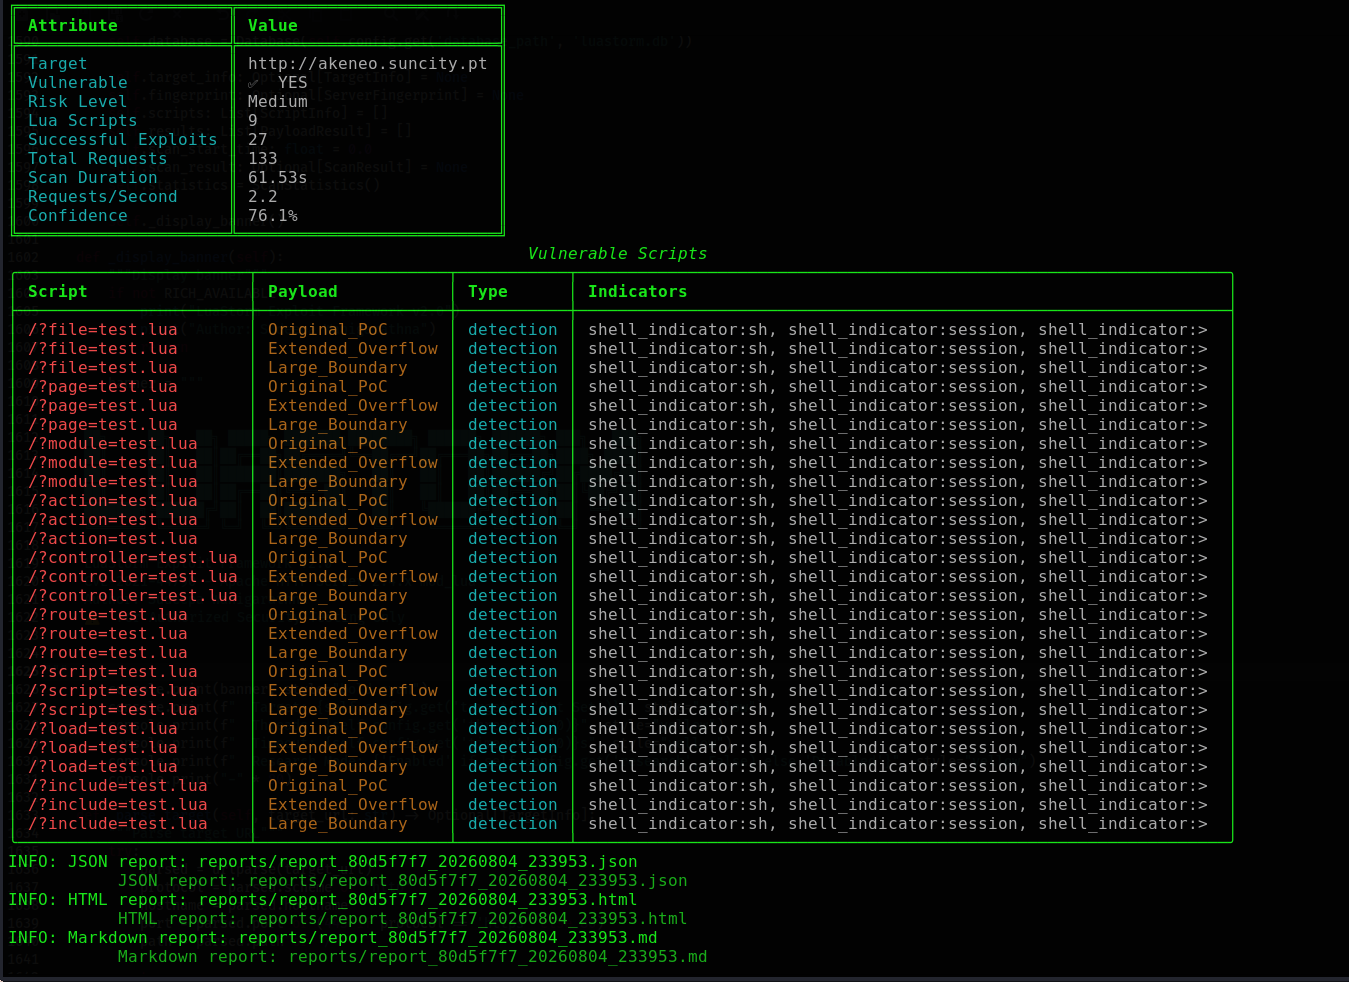 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua 버퍼 오버플로우(CVE-2021-44790) - 지문 인식, 다단계 스캐닝, 플러그인 아키텍처, 전문 보고, 스크린샷 캡처, SQLite 데이터베이스 및 95% 이상 신뢰도 탐지를 갖춘 고급 익스플로잇…
 pratham220/cve-2026-17543-php-exposure-validator
HTTP 헤더 및 비파괴적 로그인 폼 프로브를 통해 PHP CVE-2026-17543 노출을 검증하는 안전한 PowerShell 검증기
 johnlodan/wp2shell-rce
WP2Shell 사전 인증 RCE 체인에 대한 노출을 탐지하는 WordPress CVE-2026-63030 및 CVE-2026-60137 보안 도구
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: CodeIgniter 4 is_image/mime_in 파일 업로드 RCE. 매직 바이트 우회(getExtension vs getClientExtension). CVSS 9.8 | CWE-434 | CI4 < 4.7.4







