
 #1
 xiaopeng-ye/react2shell-detector
웹 애플리케이션에서 React2Shell 취약점(CVE-2025-55182 및 CVE-2025-66478)을 탐지하는 Chrome 확장 프로그램
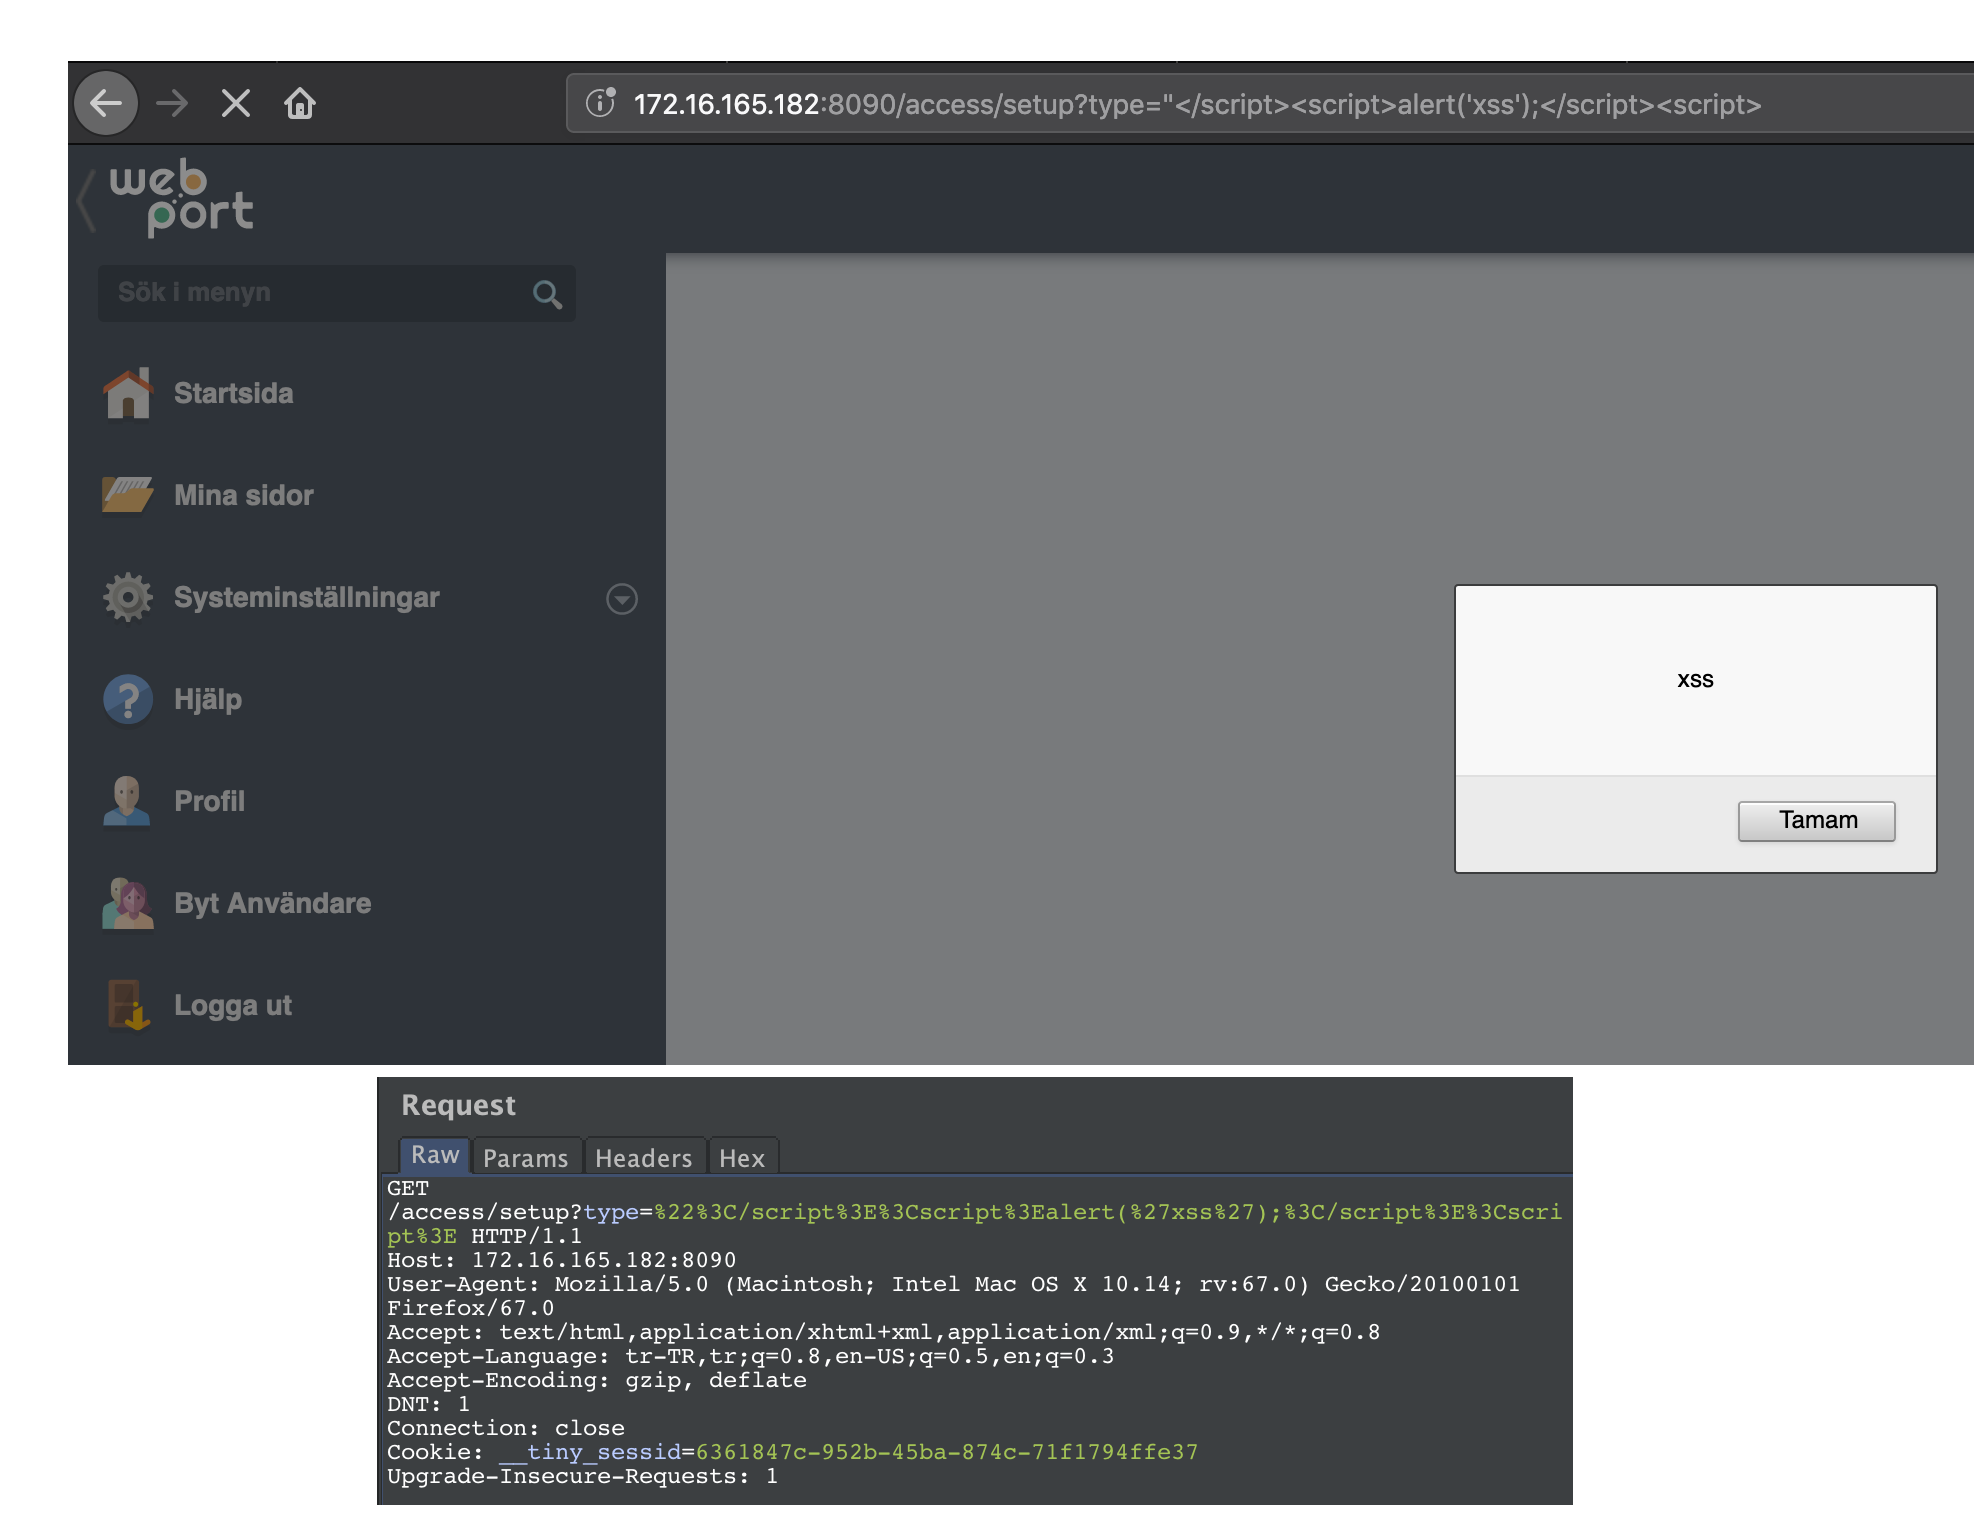 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|WebPort-v1.19.1의 반사형 XSS는 사용자가 악의적으로 조작된 링크나 타사 웹 페이지를 열 때 영향을 미칩니다.
 praetorian-inc/zeroqlik-detect
ZeroQlik (CVE-2023-41265 및 CVE-2023-41266)를 탐지하는 Nuclei 템플릿
 kulichr/wp2shell
CVE-2026-63030 / CVE-2026-60137("wp2shell")용 비침습적 검사기 - WordPress 코어의 사전 인증 RCE 체인.
 sanupl/vehicle-service-management-system-user-list-stored-cross-site-scripting-xss
CVE-2021-46073 - Sourcecodester Vehicle Service Management System 1.0의 로그인 패널에 있는 사용자 목록 섹션을 통해 저장형 크로스 사이트 스크립팅(Stored XSS) 취약점이 존재합니다.
 sanupl/vehicle-service-management-system-settings-stored-cross-site-scripting-xss
CVE-2021-46074 - Sourcecodester Vehicle Service Management System 1.0의 로그인 패널 설정 섹션을 통해 저장형 교차 사이트 스크립팅(XSS) 취약점이 존재합니다.
 sanupl/vehicle-service-management-system-service-list-stored-cross-site-scripting-xss
CVE-2021-46072 - Vehicle Service Management System 1.0의 로그인 패널에 있는 서비스 목록 섹션을 통해 저장형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다.
 sanupl/vehicle-service-management-system-mechanic-list-stored-cross-site-scripting-xss
CVE-2021-46069 - Vehicle Service Management System 1.0의 로그인 패널에 있는 Mechanic List Section을 통해 저장형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다.
 shoucheng3/spring-cloud__spring-cloud-gateway_cve-2022-22947_3-0-6
API 보안 테스트 및 취약점 분석을 위한 CVE-2022-22947 익스플로잇을 시연하는 Spring Cloud Gateway 리포지토리입니다.
 muthaiyanmani/react2shell-checker
Next.js 및 React 애플리케이션에서 React2Shell 취약점(CVE-2025-55182)을 탐지하는 보안 취약점 스캐너입니다.
 mxm0z/r2s
CVE-2025-55182를 위한 웹 기반 취약점 스캐너로, React Server Components의 치명적인 원격 코드 실행(RCE) 취약점입니다.
 waburig/open-worldwide-application-security-project-owasp-
OWASP ZAP을 사용한 DVWA의 자동화된 웹 취약점 평가로, 원격 코드 실행(CVE-2012-1823)과 같은 심각한 보안 결함을 식별하고 분석합니다.
 jmehta10/cve-2025-66470
NiceGUI의 ui.interactive_image 컴포넌트 내 CVE-2025-66470 - XSS 취약점을 탐지하는 빠르고 간단한 스캐너입니다.
 mrmahile/massscanning-cve-2025-55182
분할된 입력 파일을 대상으로 대규모/연속 스캔을 실행하기 위한 경량 오케스트레이터 및 워커 스캐너 설정입니다. 이 저장소에는 오케스트레이션 스크립트, Docker 기반 워커 이미지, 그리고 스캔을 반복 실행하고 결과를 수집하는 헬퍼 스크립트가 포함되어 있습니다.
 northwavesecurity/log4jcheck
취약한 Log4j(CVE-2021-44228) 시스템을 일반적인 HTTP 헤더에 페이로드를 주입하여 확인하는 스크립트.
 moisestapia/http-react2shell
React Server Actions 익스플로잇 벡터 탐지 – CVE-2025-55182 / CVE-2025-66478
 rxerium/freepbx-vulns-december-25
CVE-2025-61675, CVE-2025-61678 & CVE-2025-66039 탐지









