
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 randomrobbiebf/cve-2024-55982
Share Buttons – Social Media <= 1.0.2 - 인증되지 않은 SQL 인젝션
 hannob/optionsbleed
Optionsbleed 취약점(CVE-2017-9798)을 탐지하는 개념 증명(PoC) 스캐너로, HTTP OPTIONS 메서드를 사용해 Apache HTTP 서버의 메모리 누수를 테스트합니다.
 randomrobbiebf/csp-log4j
CSP report URL을 찾아내고 log4j 취약점에 노출되어 있는지 테스트합니다.
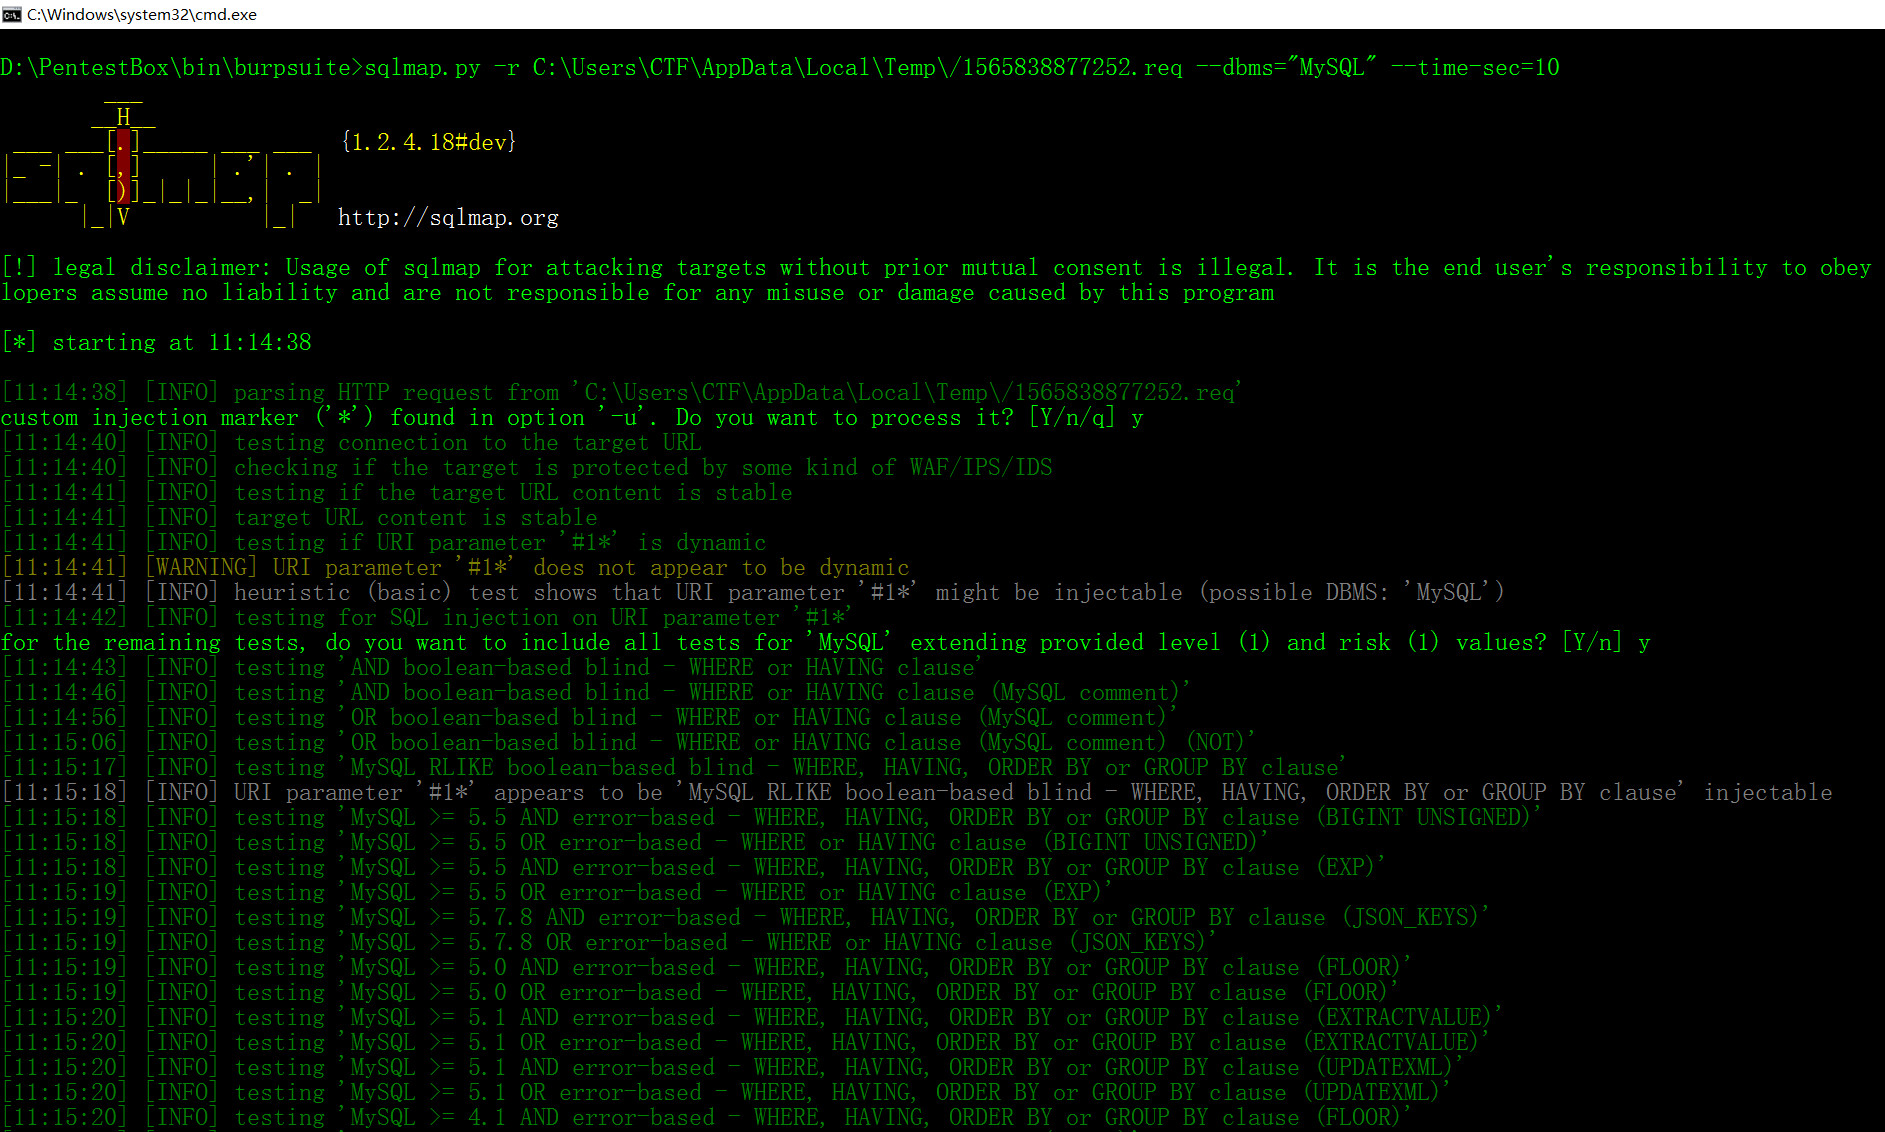 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
 nccgroup/argumentinjectionhammer
인자 주입 취약점을 식별하도록 설계된 Burp 확장 프로그램입니다.
 nccgroup/creep-web-app-scanner
웹 앱 스캐너
 nccgroup/webfeet
웹 필터 외부 열거 도구 (WebFEET)
 cappricio-securities/aem-xss
Adobe Experience Manager Childlist Selector - 크로스 사이트 스크립팅
 cappricio-securities/appspec-yaml-leaks
Appspec YML 및 YAML 누출
 cappricio-securities/behat-config-leaks
BeHat 구성 파일 누출
 cappricio-securities/cgi-printenv
CGI Print ENV 정보 유출
 cappricio-securities/citrix-netscaler-memory-leak
Citrix Netscaler ADC & Gateway v13.1-50.23 - 범위를 벗어난 메모리 읽기
 cappricio-securities/crlfi
여러 보안 연구자들이 캐리지 리턴 라인 피드(CRLF) 인젝션 취약점을 찾는 데 사용하는 도구입니다.
 cappricio-securities/openredirect
이것은 여러 보안 연구자들이 오픈 리다이렉트(Open Redirect) 취약점을 찾기 위해 사용하는 도구입니다.
 cappricio-securities/laravel-ignition-rxss
Laravel Ignition은 디버그 모드가 활성화되어 있을 때 크로스사이트 스크립팅 취약점을 포함합니다.
 cappricio-securities/phpinfo-files-leaks
이 도구는 PHP 정보 페이지를 찾는 데 사용됩니다.
 cappricio-securities/sound4-directory-listing
SOUND4 Impact/Pulse/First/Eco <=2.x - 정보 공개
 rxerium/cve-2022-24086
공격자는 실행 가능한 JavaScript가 포함된 HTML을 요소 속성 내에 배치할 수 있습니다. 이 마크업은 이스케이프 처리되지 않으므로 문서에 임의의 마크업이 주입될 수 있습니다.








