
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 nu11secur1ty/wss
블랙박스 WordPress 취약점 스캐너로, 보안 문제를 탐지하고 사용자를 열거하며 XMLRPC를 통한 로그인 무차별 대입 공격을 수행하고, XSS 및 인가 결함에 대한 정적 PHP 코드 분석을 수행합니다.
 shinthink/cve-2026-63223
CVE-2026-63223 — CI4RCE: CodeIgniter 4 is_image/mime_in 파일 업로드 RCE. 매직 바이트 우회(getExtension vs getClientExtension). CVSS 9.8 | CWE-434 | CI4 < 4.7.4
 erev0s/vampi
보안 테스트를 위한 OWASP 상위 10대 취약점이 포함된 취약한 REST API
 0xdea/tactical-exploitation
최신 전술적 익스플로잇 툴킷.
 fcavallarin/domdig
단일 페이지 애플리케이션용 DOM XSS 스캐너
 mrmtwoj/apache-vulnerability-testing
Apache HTTP Server 취약점 테스트 도구 | CVE-2024-38472 , CVE-2024-39573 , CVE-2024-38477 , CVE-2024-38476 , CVE-2024-38475 , CVE-2024-38474 , CVE-2024-38473…
 renzi25031469/cve-2026-19478
GitLab CE/EE에서 CVE-2026-19478을 탐지합니다. 비파괴적 Nuclei 템플릿을 사용하여 touch를 통한 GraphQL 폴백 필드 메서드 호출을 트리거하고, 파괴적 호출 없이 취약한 인스턴스를 확인합니다.
 nxploited/cve-2026-18366
Events Manager < 7.4.1 - 인증되지 않은 관리자 권한 상승
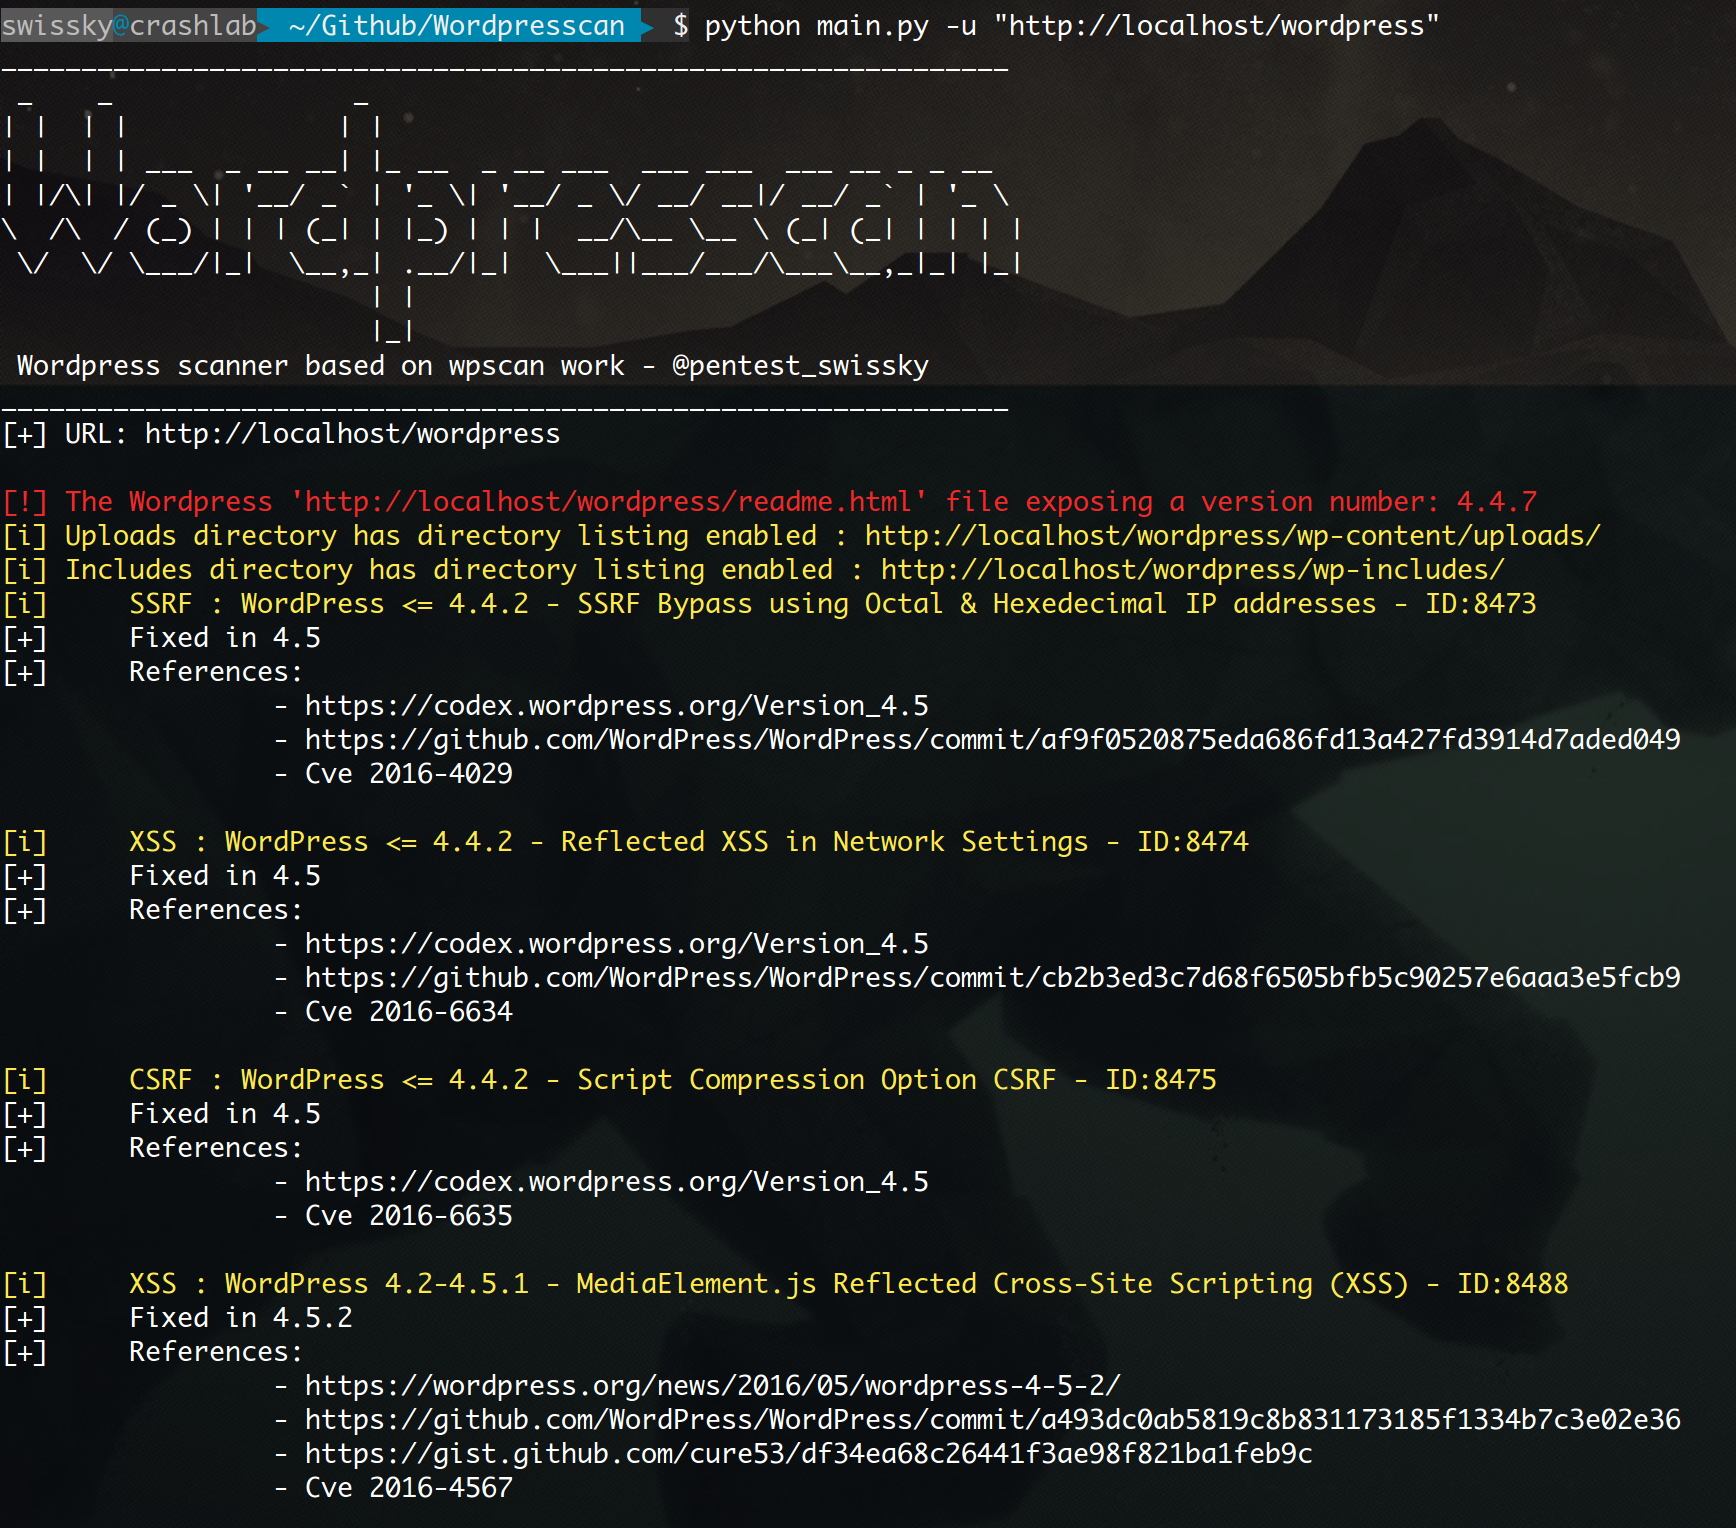 swisskyrepo/wordpresscan
Python으로 재작성된 WPScan + 일부 WPSeku 아이디어
 leviathan36/kaboom
침투 테스트를 자동화하는 도구
 m4cs/traxss
traxss | 자동화된 XSS 취약점 스캐너, 현재 개발 중 🐍 HACKTOBERFEST PROJECT 2019
 shiva108/waes
CPH:SEC WAES: Web Auto Enum & Scanner - 자동으로 웹사이트(들)을 열거하고 결과로 파일을 덤프합니다
 greg-randall/wpx
헤드리스 브라우저를 통한 WAF 우회 기능을 갖춘 비동기 WordPress 보안 스캐너입니다. 플러그인, 테마, 사용자 및 멀티사이트 설치를 열거하며, 스텔스 핑거프린팅과 WPScan 취약점 통합을 제공합니다.
 vulnquest58/pressvector
PressVector - 고급 WordPress 취약점 스캐너 CVE-2026-63030 (REST 배치 라우트 혼동) / CVE-2026-60137 (SQLi) 개발자: Vulnquest
 khalidhusain786/scannerweb
Python3 기반의 취약점 스캐너로, 대상 웹사이트의 모든 URL을 퍼징하고 웹 취약점을 스캔합니다. 선택적으로 GoBuster를 통합하여 자동화된 퍼징을 수행할 수 있습니다.
 yeee3642/edu-recon
교육 부문 인가 정찰 및 트리아지 오케스트레이터(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, 시크릿/API 키 유출, XSS, wp2shell)와 웹 제어 패널
 gbrindisi/xsssniper
자동 XSS 발견 도구
 dragonked2/egyscan
Egyscan 최고의 웹 취약점 스캐너; 다양한 보안 기능을 갖춘 강력한 도구로 웹 애플리케이션을 악의적인 위협으로부터 보호합니다. Egyscan을 보안 무기고에서 없어서는 안 될 도구로 만드는 작업과 기능을 자세히 살펴보겠습니다:








