
 #1

 nccgroup/creep-web-app-scanner
웹 앱 스캐너
 razureink/fucker
AI 기반 의사 결정 엔진을 갖춘 침투 테스트 프레임워크
 rxerium/fortra-goanywhere-mft-vulnerability-detection
Goanywhere MFT 제품을 위한 취약점 탐지 스크립트.
 ignitetechnologies/burpsuite-for-pentester
이 치트시트는 버그 바운티 헌터와 침투 테스터를 위해 제작되었으며, "BurpSuite"만을 사용하여 P4부터 P1까지의 취약점을 완전히 사냥하는 데 도움을 주기 위한 것입니다.
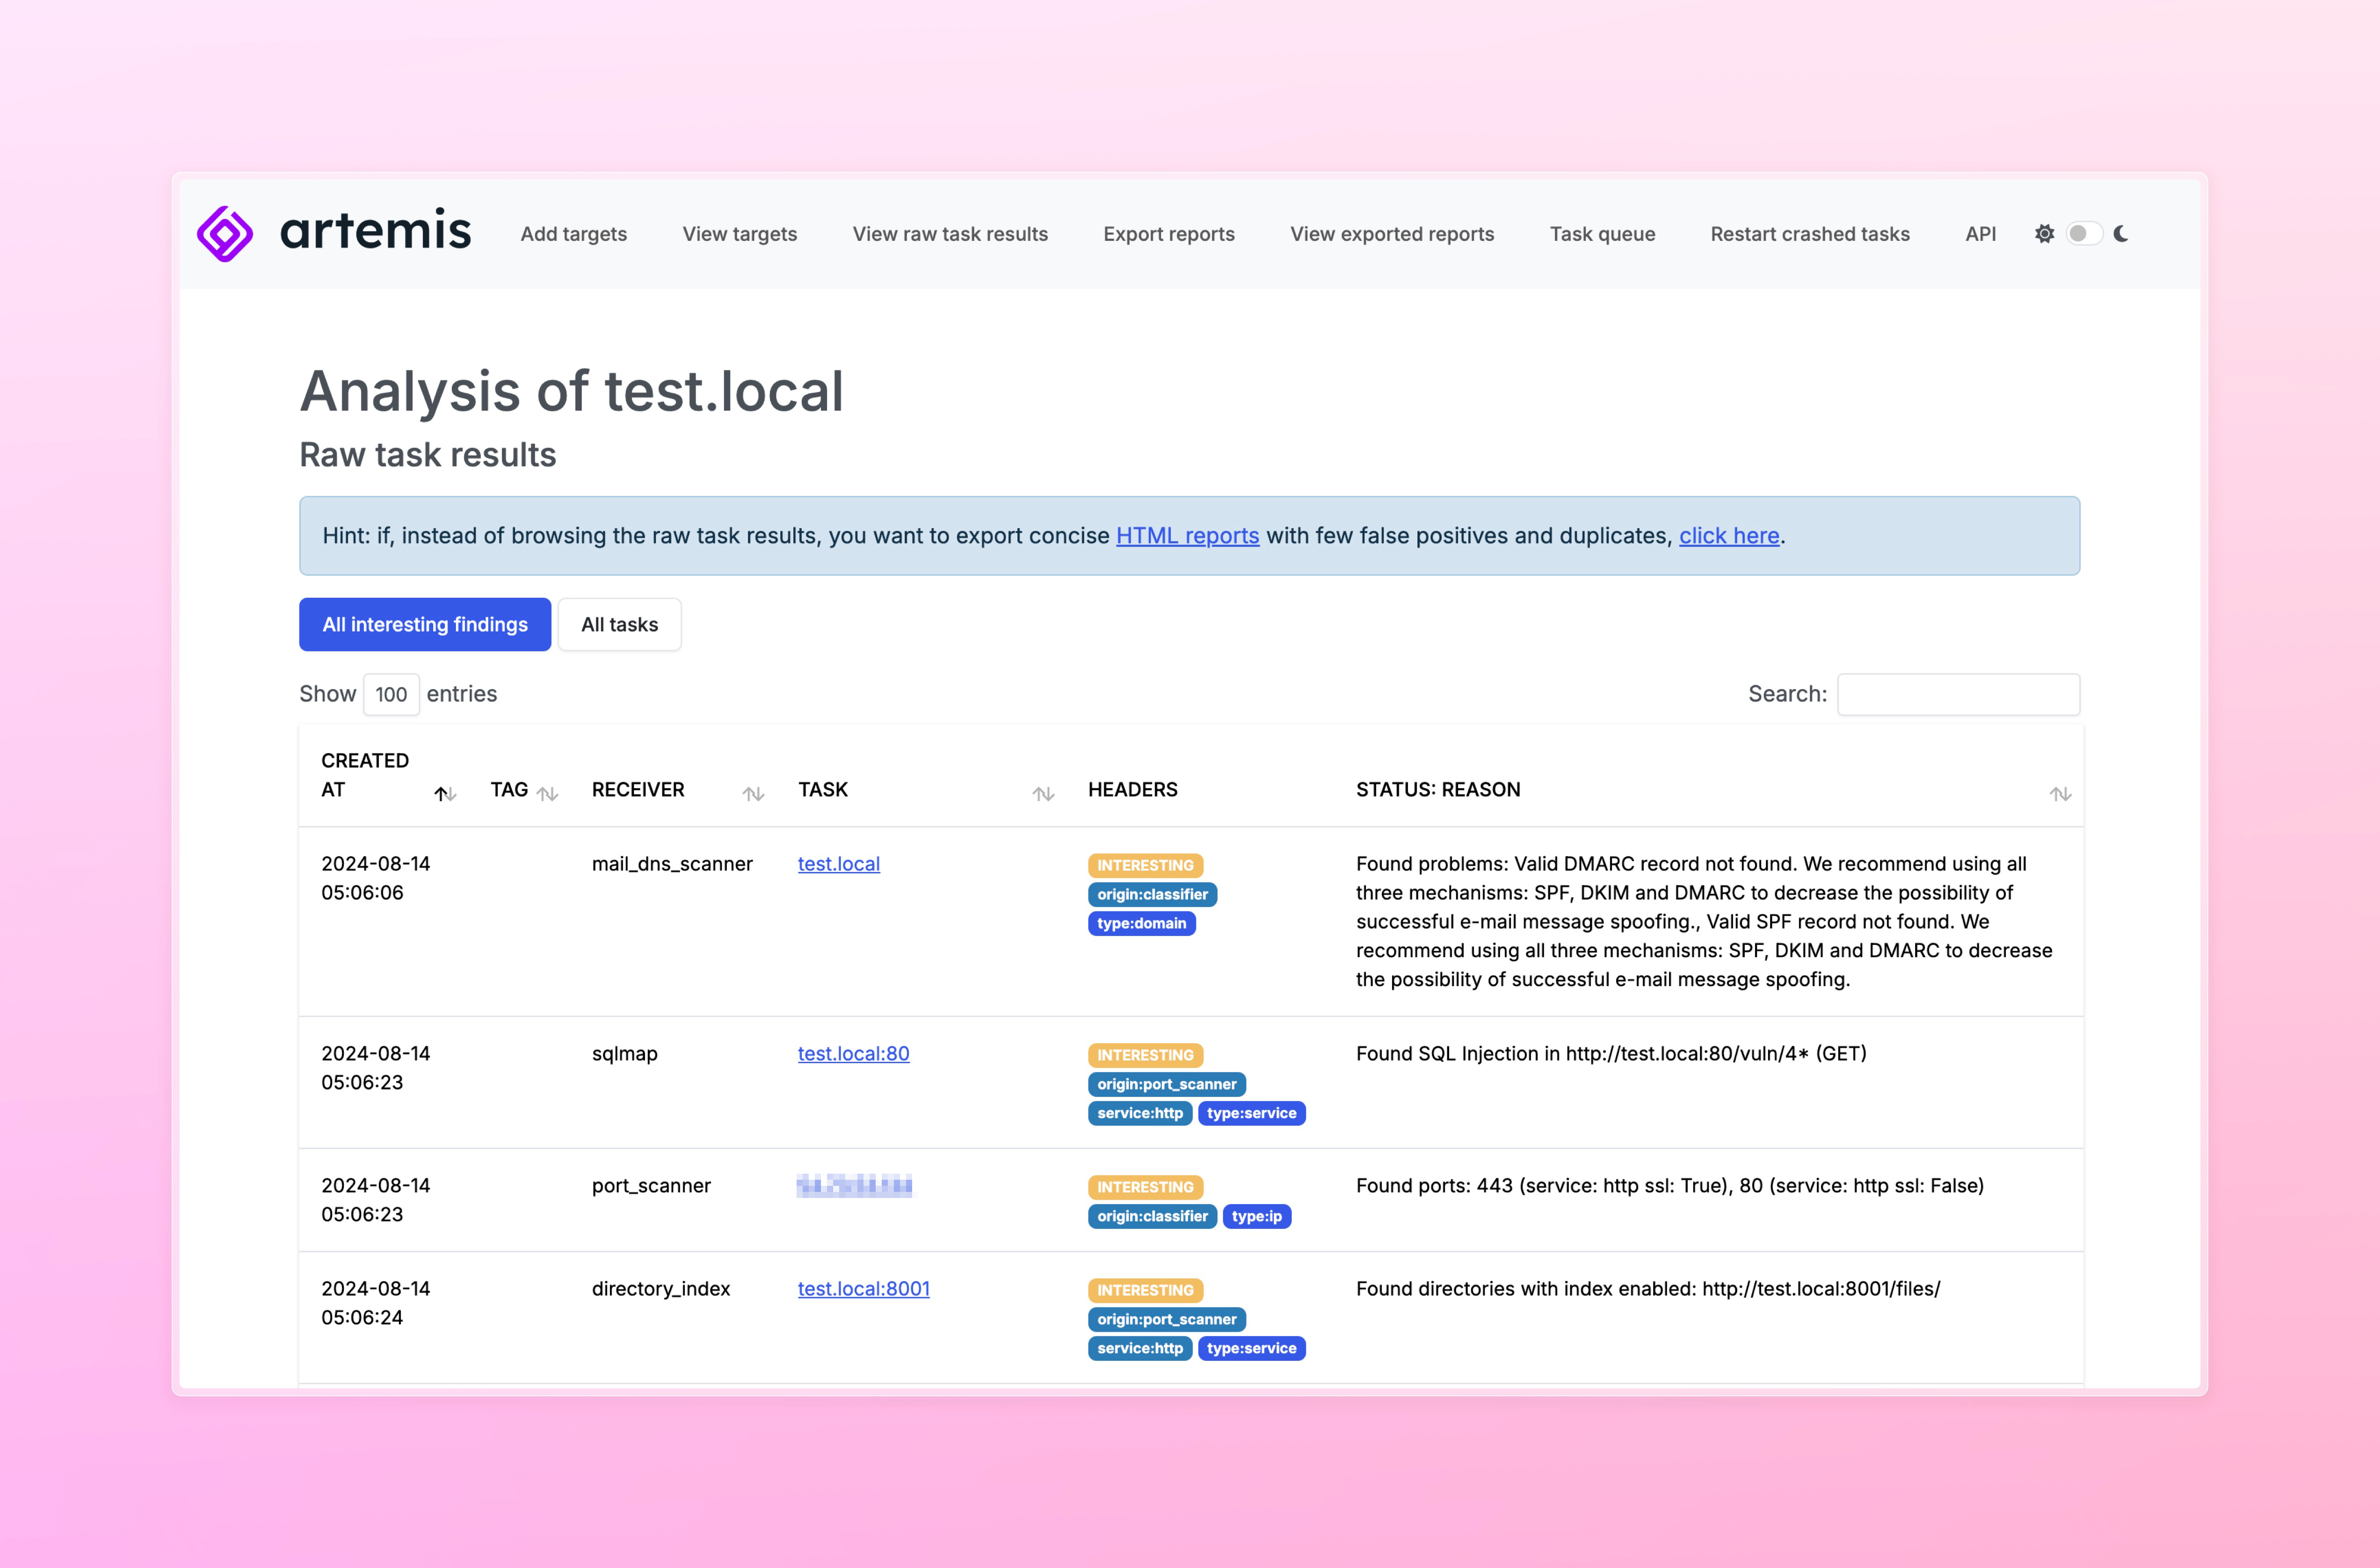 cert-polska/artemis
모듈형 취약점 스캐너로, 자동 보고서 생성 기능을 제공합니다.
 dolevf/graphw00f
GraphQL 서버 엔진 핑거프린팅 도구로, 정상적이고 변형된 쿼리를 전송하여 백엔드 기술을 식별하고 GraphQL 위협 매트릭스를 통해 보안 방어를 평가합니다.
 imbas007/cve-2026-64638-poc
CVE-2026-64638: WordPress 사전 인증 XSS → RCE (XSS2Shell) PoC
 ev3rpalestine/0xmiddleware
CVE-2025-29927: Next.js 미들웨어 익스플로잇
 yora1928/cve-2026-15748
Scans WordPress Forminator for CVE-2026-15748 unauthenticated RCE. Detects vulnerable sites, crawls forms, extracts nonces, runs safe upload…
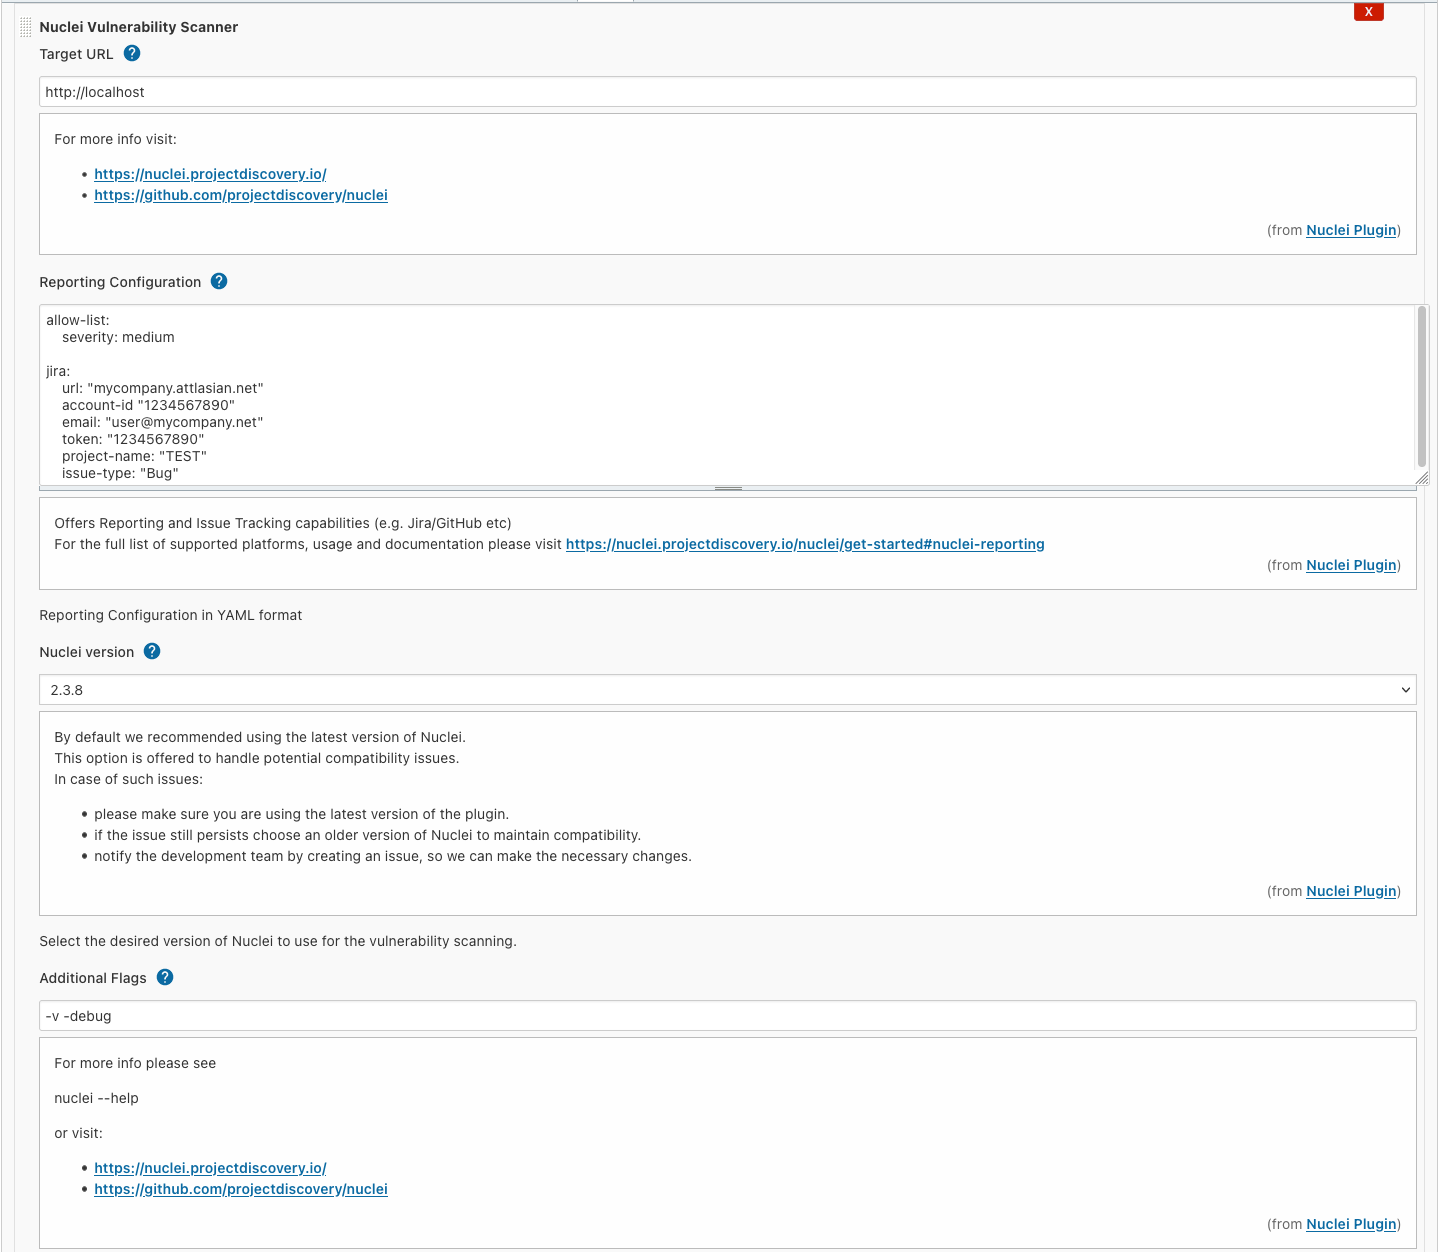 jenkinsci/nuclei-plugin
Nuclei는 템플릿 기반의 구성 가능한 대상 취약점 스캐닝을 위한 빠른 도구로, 대규모 확장성과 사용 편의성을 제공합니다.
 salehlardhi/cve-2023-3519
nuclei 스캐너용 CVE-2023-3519 취약점
 erman-bolukbasi/web-penetration-drupal
Drupal 웹 애플리케이션의 침투 테스트 — Nmap, Burp Suite 및 Metasploit을 사용하여 익스플로잇된 CVE-2018-7600 (Drupalgeddon 2) | BB CyberSec 인턴십
 burjoy/cve-2024-40275_scanner
Apache HTTP Server 소스 코드 노출(CVE-2024-40725) 스캐너; 직접 경로와 하위 요청(subrequest) 경로를 검사하고, 영향을 받는 버전을 식별하며, CI/CD용 JSON 보고서를 출력합니다.
 zhzyker/vulmap
웹 취약점 스캐너 및 익스플로잇 도구로, Weblogic, Shiro, Struts2, Tomcat 등 웹 애플리케이션의 알려진 CVE에 대한 POC/EXP 모드를 제공하며, FOFA/Shodan 배치 스캔을 지원합니다.
 renwax23/xsstron
Electron JS 브라우저로 XSS 취약점을 자동으로 탐색
 jas502n/burpsuite_pro_v1.7.37
포괄적인 웹 애플리케이션 보안 테스트 플랫폼으로, 고급 스캐닝 엔진, 인터셉팅 프록시, 그리고 침투 테스터를 위한 자동화된 취약점 탐지를 제공합니다.
 rxerium/cms-exploitation-campaign
2026년 7월에 보고된 CMS 장치를 대상으로 한 대규모 악용 캠페인









