
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 joasasantos/php2shell-scanner
CVE-2026-109618 / CVE-2026-109619(PHP 코어 RCE)용 비파괴 스캐너입니다. crt.sh + subfinder를 통한 서브도메인 정찰, 강력한 배너 그래빙, 버전 기반 탐지를 제공합니다.
 stanislav-web/opendoor
OWASP 웹 정찰 및 디렉토리 탐색 플랫폼
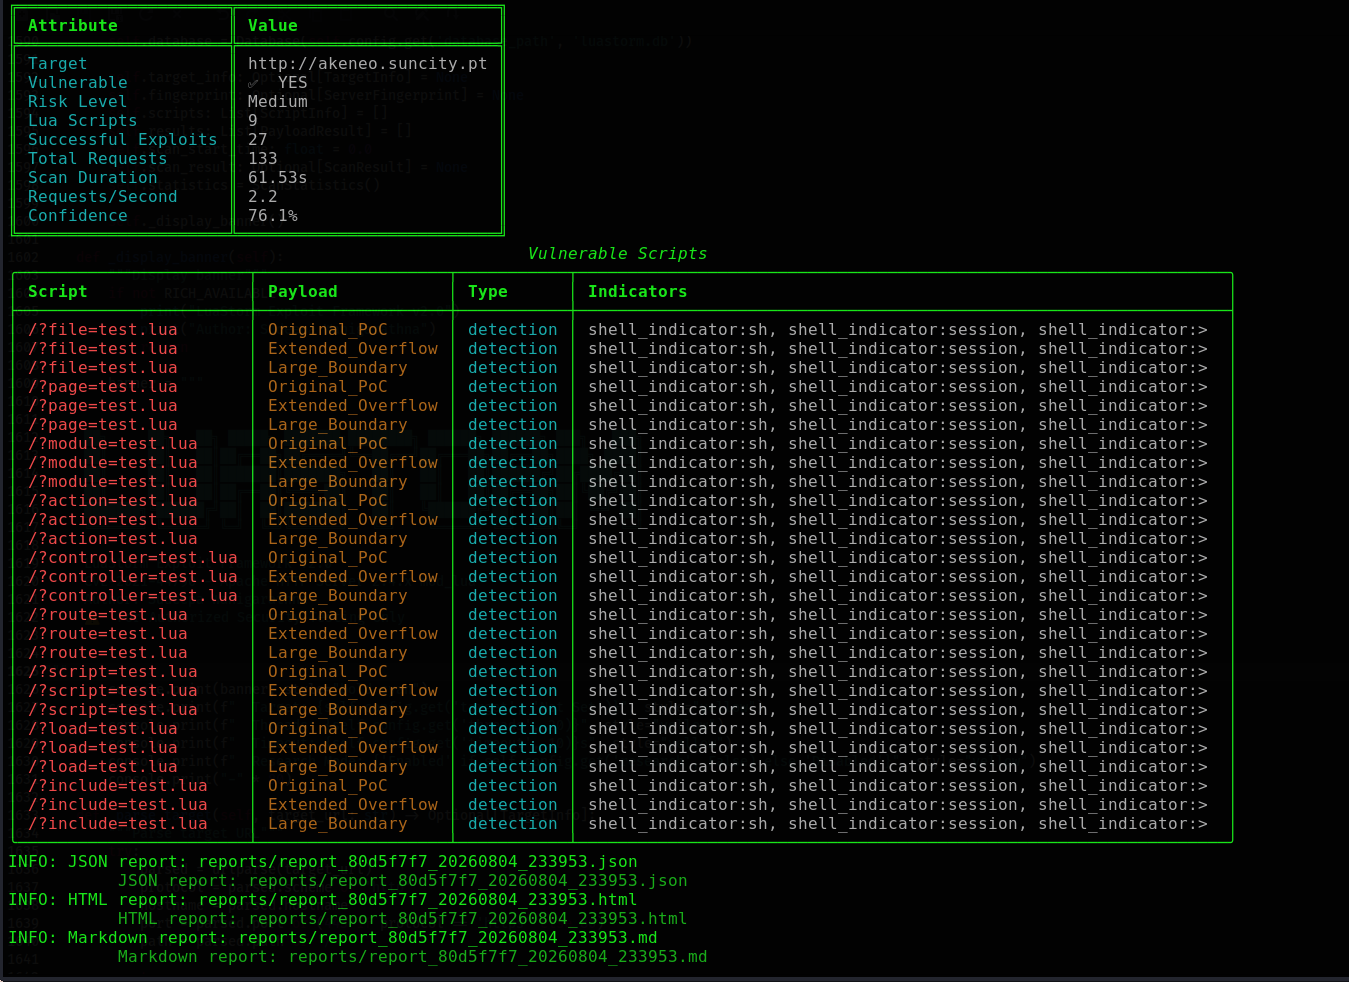 cerberusmrxi/apache-lua-buffer-overflow-exploit-cve-2021-44790
Apache HTTP Server 2.4.x mod_lua 버퍼 오버플로우(CVE-2021-44790) - 지문 인식, 다단계 스캐닝, 플러그인 아키텍처, 전문 보고, 스크린샷 캡처, SQLite 데이터베이스 및 95% 이상 신뢰도 탐지를 갖춘 고급 익스플로잇…
 abacus-group-rto/legion
Legion은 정보 시스템의 발견, 정찰 및 익스플로잇을 지원하는 오픈 소스, 사용하기 쉬운, 매우 확장 가능한 반자동 네트워크 침투 테스트 도구입니다.
 boreas37/cve-2026-64638-poc-xss2shell-
XSS2Shell (CVE-2026-64638) WordPress 사전 인증 XSS → RCE 체인 — PoC 익스플로잇 + 방어적 감사 도구 + nuclei 템플릿
 cappricio-securities/crlfi
여러 보안 연구자들이 캐리지 리턴 라인 피드(CRLF) 인젝션 취약점을 찾는 데 사용하는 도구입니다.
 nullwhisper/cve-2026-56292-acymailing-sqli
CVE-2026-56292 - Joomla용 AcyMailing 비인증 SQL 인젝션 스캐너
 lwzsoviet/noxss
더 빠른 xss 스캐너,지원 reflected-xss 및 dom-xss
 hahwul/smugglex
Rust 기반 HTTP 요청 스머글링 스캐너.
 sobri3195/pegasus-pentest-arsenal
10가지 강력한 침투 테스트 기능을 하나의 도구로 결합한 포괄적인 웹 애플리케이션 보안 테스트 툴킷입니다.
 fgeek/pyfiscan
무료 웹 애플리케이션 취약점 및 버전 스캐너

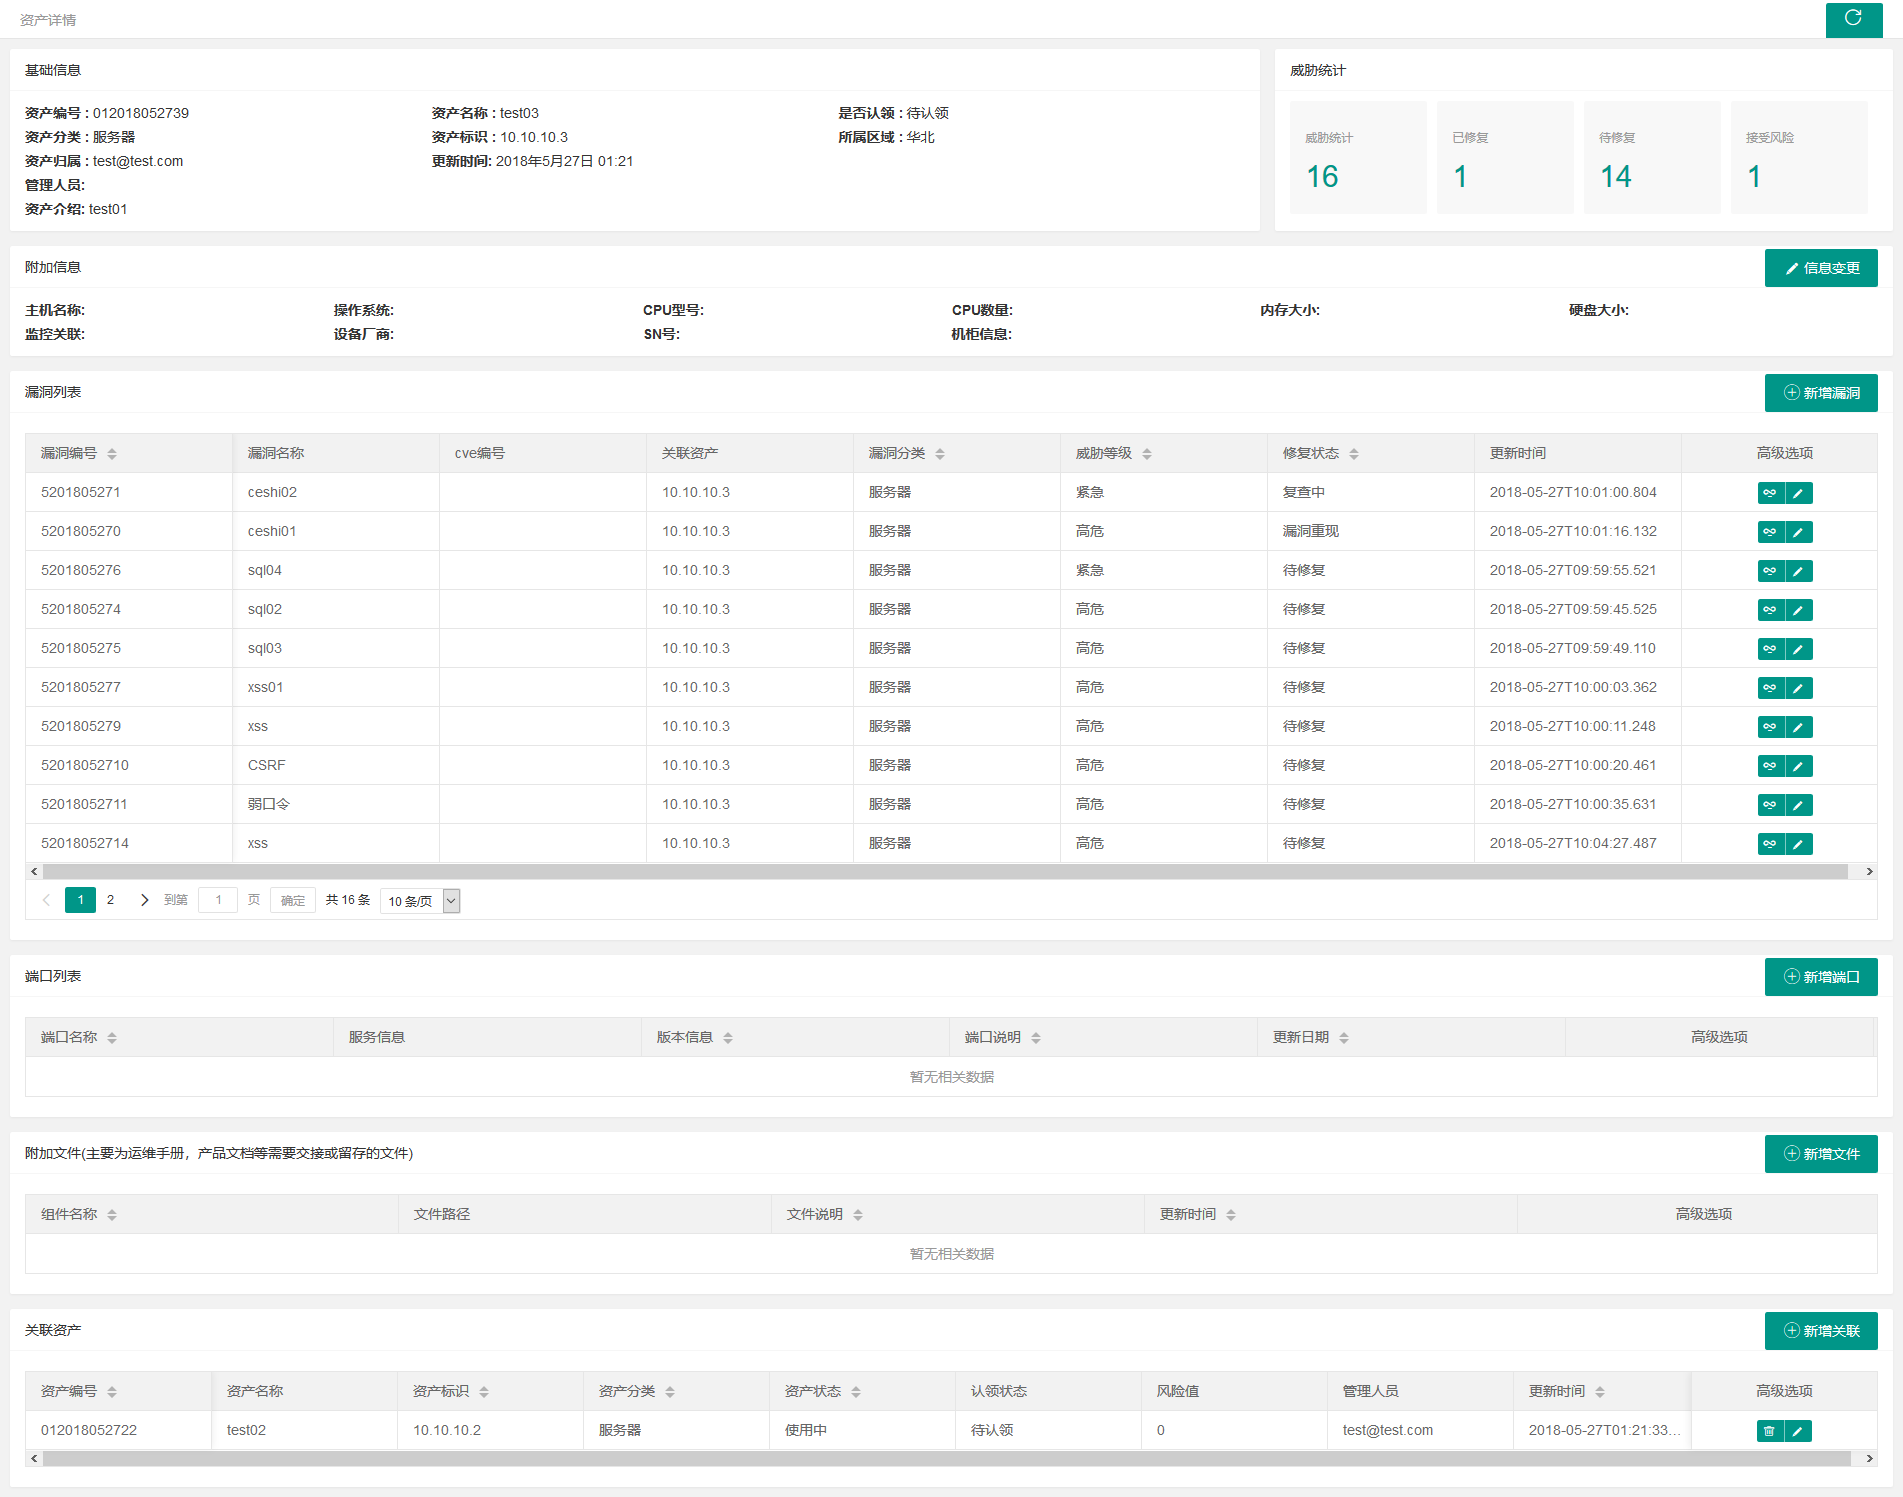 we1h0/securitymanageframwork
Security Manage Framwork는 기업 내부 네트워크를 위한 보안 관리 플랫폼으로, 자산 관리, 취약점 관리, 계정 관리, 지식 베이스 관리, 보안 스캐닝 자동화 기능 모듈을 포함하며 내부 보안 관리에 사용될 수 있습니다. 이 플랫폼은 보안 인력이 적고,…
 jewel591/xssmap
Python 기반 XSS 취약점 스캐너로, POST/GET 요청 지원, 쿠키/리퍼러/유저에이전트의 파라미터 주입, 그리고 자동화된 웹 보안 테스트를 위한 여러 인코딩 우회 기술을 제공합니다.
 cyber-note/cve-2026-34835-black-box-analysis
CVE-2026-34835에 대한 블랙박스(DAST) 보안 분석으로, 외부 검증 방법론, 관찰 가능한 동작, 보안 영향 및 방어 권장 사항에 중점을 둡니다.
 cyeezy08/fenrirlvx
High-speed Go CLI for WordPress attack surface mapping, plugin fingerprinting, and offline CVE correlation
 affolter-engineering/hvt
대상 URL에 대해 HTTP 메서드(WebDAV 및 DeltaV 동사 포함)를 프로브하여 동사 변조, 접근 제어 우회, 의도하지 않은 메서드 노출을 드러내는 Rust CLI.








