
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
 cappricio-securities/cve-2018-8033
Apache OFBiz 16.11.04는 XML 외부 엔터티 주입(XXE 주입)에 취약합니다.
 rxerium/cve-2024-57378
CVE-2024-57378 탐지
 0xshaheen/cve-2025-30208
CVE-2025-30208용 Vite Dev Server 스캐너로, 단일 및 대량 URL 스캔을 지원하며 여러 페이로드, 멀티스레딩, 취약한 URL 출력을 제공합니다.
 sebastianmautner/nuclei-cve-2025-24813
CVE 2025-24813을 서버에서 안전하게 테스트하기 위한 템플릿을 개발하는 대학 프로젝트입니다. 서버에 지속적인 아티팩트를 남기지 않도록 의도적으로 설계되었으며 서버 활동을 방해하지 않습니다.
 jenderal92/cve-2024-10508
이 도구는 "RegistrationMagic" 플러그인(CVE-2024-10508)의 취약점을 WordPress 사이트에서 스캔합니다. 특정 버전(`6.0.2.6`)의 존재를 확인하고 발견되면 사이트를 취약한 것으로 표시합니다. 결과는 추가 분석을 위해…
 olafhaalstra/log4jcheck
URL 목록을 Log4j 취약점 CVE-2021-44228에 대해 확인합니다.
 sumeet-darekar/cve-2025-30208
CVE-2025-30208에 대한 대량 스캔
 zedeq/wp-cve-2025-4322---scan
CVE-2025-4322 취약점 식별 스캐너
 cappricio-securities/cve-2024-0235
EventON (Free < 2.2.8, Premium < 4.5.5) - 정보 노출
 yehia-mamdouh/xssya-v-2.0
반사형 및 인코딩된 페이로드 주입을 확인하고, 페이로드를 실행하여 쿠키를 캡처하며, WAF를 탐지하고, 44개 페이로드 HTML5 라이브러리로 XST를 테스트하는 Python XSS 스캐너입니다.
 rxerium/cve-2022-41352
Zimbra Collaboration (ZCS) 임의 파일 업로드 취약점
 d0rb/shellscope
Plex2Shell 및 php2shell에 대한 방어적 노출 감사 도구 — 공격자가 찾기 전에 먼저 자신의 취약점을 찾으세요.
 oscerd/cve-2026-85300
CVE-2026-85300에 대한 실행 가능한 Spring Boot 및 Quarkus 재현 프로그램으로, camel-pqc가 허용적인 umask에서 파생된 파일 권한으로 개인 키를 작성하는 것을 시연하고 수정 사항을 검증합니다.
 xuemian168/cve-2025-30208
전 세계 최초 공개 CVE-2025-31125 CVE-2025-30208 CVE-2025-32395 Vite Scanner
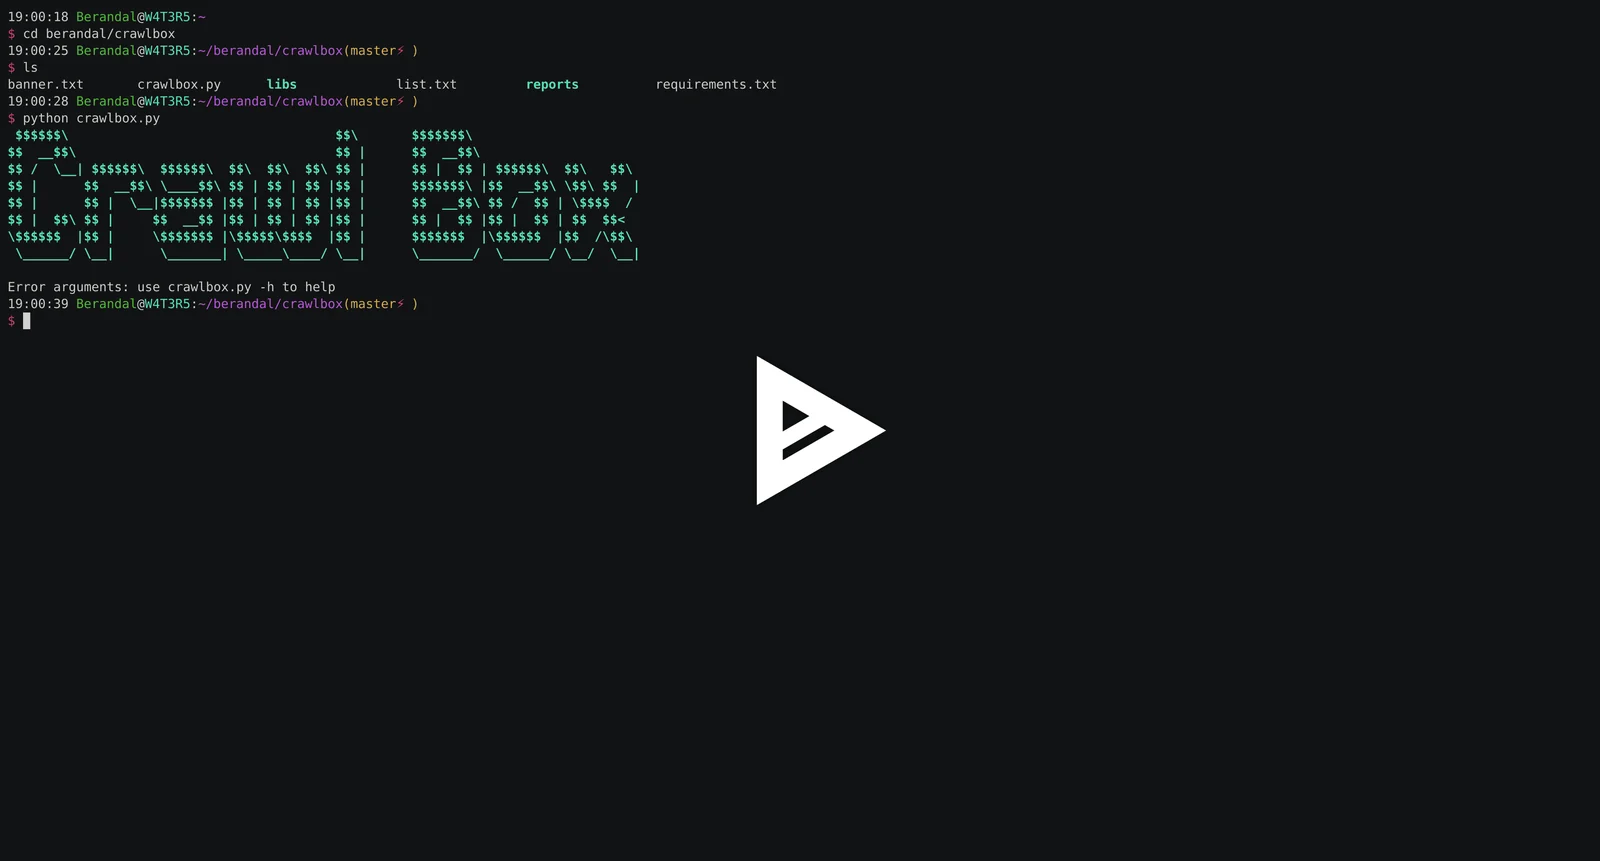 opiniondealer/crawlbox
내장 또는 사용자 지정 워드리스트를 사용하여 웹 디렉터리와 관리자 경로를 무차별 대입하고, 침투 테스트 중 디렉터리 탐색을 위해 요청 지연을 구성할 수 있는 Python 스크립트입니다.
 wayang1337/cve-2026-18143
WooCommerce(Addify) 견적 요청 <= 2.9.2 afrfq_submit_quote_via_popup을 통한 인증되지 않은 임의 파일 업로드
 ardakocadoru/xss-cheatsheet
반사형, 저장형, DOM 및 블라인드 페이로드, 필터 우회, WAF 회피, CSP 우회, mXSS, 그리고 실제 CVE 사례 연구를 다루는 포괄적인 XSS 레퍼런스입니다.
 nxploited/cve-2026-114509
Laravel TokenGuard의 비문자열 API 자격 증명을 통한 인증 우회








