
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 strobelpierre/cve-2026-9082
핑거프린팅, 버전 탐지, 엔드포인트 프로빙을 통해 페이로드를 전송하지 않고 CVE-2026-9082(PostgreSQL SQL 인젝션)에 취약한 Drupal 설치를 탐지하는 반수동적 스캐너입니다.
 rxerium/cve-2025-47812
CVE-2025-47812 탐지
 cappricio-securities/cve-2021-42063
SAP Knowledge Warehouse <=7.5.0 - 크로스 사이트 스크립팅
 0xuho/cve-2024-2997
이 도구는 웹사이트의 잠재적인 경로 목록을 종합적으로 검사하여 취약점을 신속하게 식별하는 데 도움을 주며, 보안 평가에 유용합니다.
 modzero/burp-responseclusterer
버프 플러그인으로, 수신된 응답을 군집화하여 개요를 보여줍니다
 pwnvader/cve-2026-87915-poc-pwnvader
Popup Maker WordPress 플러그인(<=1.24.0)의 인증되지 않은 저장형 XSS인 CVE-2026-87915에 대한 Shell PoC입니다. 플러그인을 핑거프린팅하고 페이로드 주입을 시연합니다.
 bailongwang1/cve-2020-0688
CVE-2020-0688에 취약한 Exchange 서버를 탐지하기 위해 설치된 누적 업데이트를 확인하여 단일 호스트 또는 IP 범위를 스캔하는 PHP CLI 스크립트입니다.
 yehia-mamdouh/xssya
XSSYA (크로스 사이트 스크립팅 스캐너 및 취약점 확인)
 hxlxmj/cve-2022-3590-wordpress-vulnerability-scanner
이 저장소는 WordPress 웹사이트에서 CVE-2022-3590 취약점을 확인하는 Python 스크립트를 포함하고 있습니다. 이 취약점은 WordPress pingback 기능에서 인증되지 않은 블라인드 서버사이드 요청 위조(SSRF)를 악용합니다.
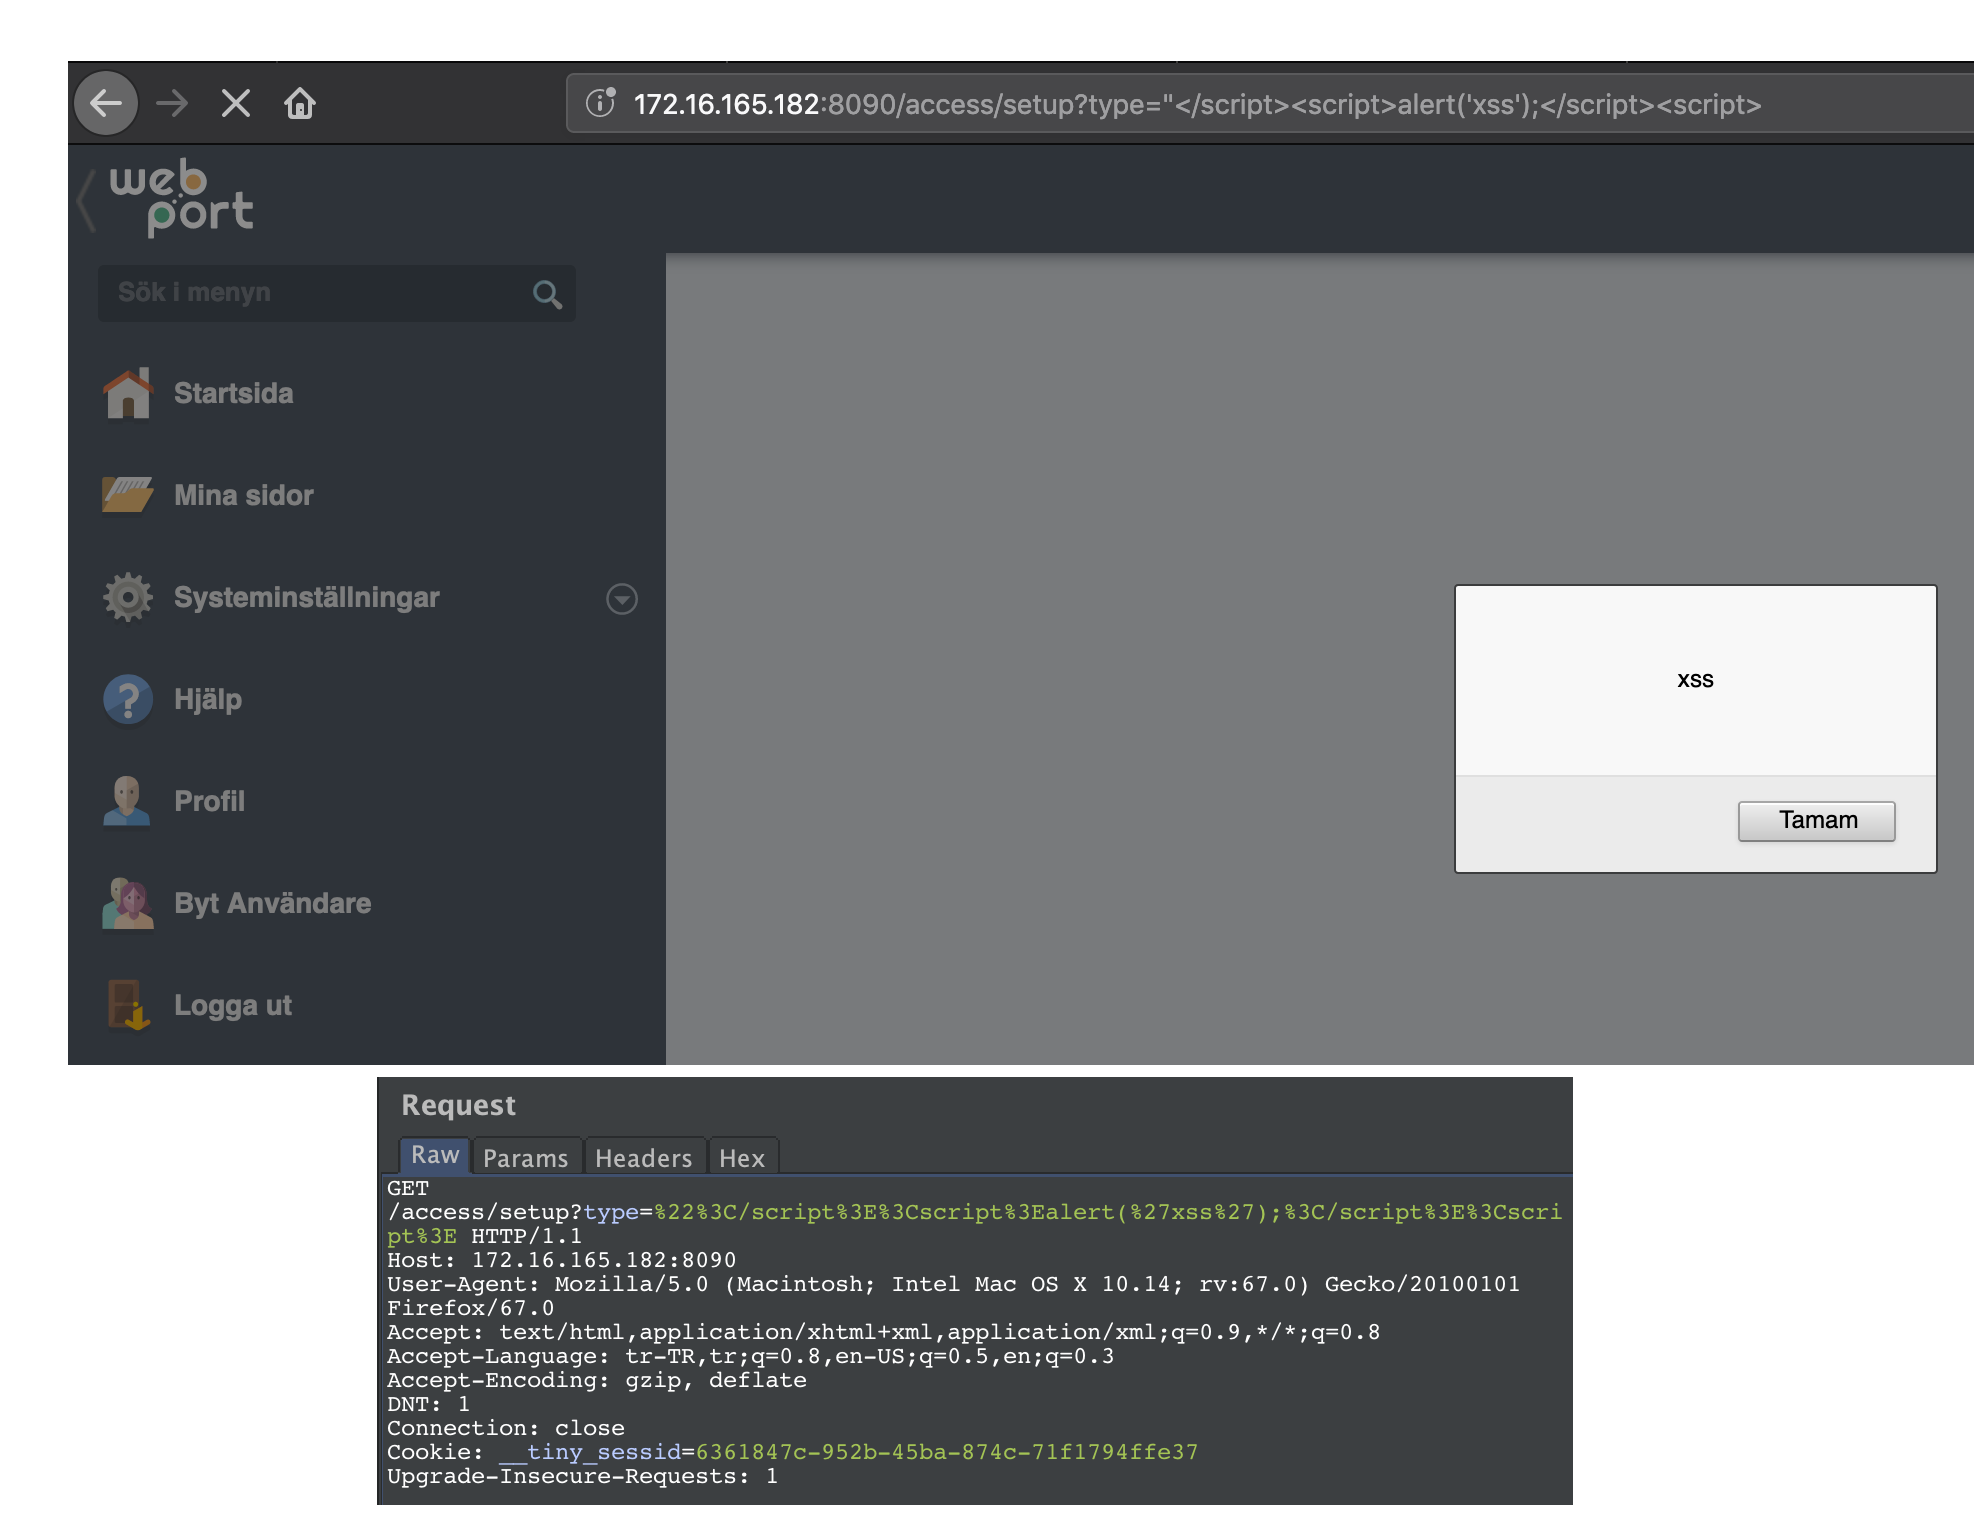 emreovunc/webport-v1.19.1-reflected-xss
CVE-2019-12460|WebPort-v1.19.1의 반사형 XSS는 사용자가 악의적으로 조작된 링크나 타사 웹 페이지를 열 때 영향을 미칩니다.
 shivanshkuntal/exploitation-of-a-remote-code-execution-vulnerability--cve-2024-7954-
원격 코드 실행 취약점 악용 - (CVE-2024-7954)
 z3usx01/cve-2025-0054
SAP NetWeaver Java에서 저장형 XSS(CVE-2025-0054)를 탐지하는 경량 Python 스캐너입니다. 사용자 정의 가능한 페이로드를 전송하고 스크립트 반영을 확인합니다.
 sanupl/vehicle-service-management-system-user-list-stored-cross-site-scripting-xss
CVE-2021-46073 - Sourcecodester Vehicle Service Management System 1.0의 로그인 패널에 있는 사용자 목록 섹션을 통해 저장형 크로스 사이트 스크립팅(Stored XSS) 취약점이 존재합니다.
 ferpalma21/nextjs-scanner
이 스크립트는 URL 목록을 스캔하여 **Next.js**를 사용하는지 감지하고 **CVE-2025-29927**에 취약한지 판단합니다. 선택적으로 워드리스트를 사용한 익스플로잇을 시도합니다.
 l4rm4nd/cve-2025-55182
CVE-2025-55182(React2Shell RCE)를 탐지하고 악용하기 위한 Docker 기반 랩으로, Next.js/React Server Components 환경에서 사전 구성된 취약한 설정과 PoC 스캐너를 제공합니다.
 alessiodallapiazza/wpscan
침투 테스트를 위해 취약한 플러그인, 테마, 사용자를 열거하여 잘못된 구성과 알려진 취약점을 식별하는 WordPress 보안 스캐너입니다.
 orwagodfather/react2shell-scanner
RSC/Next.js RCE (CVE-2025-55182 & CVE-2025-66478)
 rxerium/cve-2025-31324
SAP NetWeaver Visual Composer Metadata Uploader는 적절한 인가로 보호되지 않아, 인증되지 않은 에이전트가 호스트 시스템에 심각한 피해를 줄 수 있는 잠재적으로 악의적인 실행 바이너리를 업로드할 수 있습니다. 이는 대상 시스템의…








