
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 praetorian-inc/zeroqlik-detect
ZeroQlik (CVE-2023-41265 및 CVE-2023-41266)를 탐지하는 Nuclei 템플릿
 cappricio-securities/aem-xss
Adobe Experience Manager Childlist Selector - 크로스 사이트 스크립팅
 yogagymn/xss2shell-cve-2026-64638
승인된 WordPress XSS-to-RCE 스캐너로, 동시 다중 타겟 XSS 반사(reflection) 및 버전 핑거프린트 탐지 기능과 선택적 익스플로잇 워크플로우를 제공합니다.
 asvorg/cve-2026-105030-poc
CVE-2026-105030 Kener 4.0.0 ~ 4.1.6 버전의 Dashboard API를 통한 숨겨진 모니터 데이터 노출 취약점에 대한 python3 PoC
 inteleon404/cve-2025-0133
Palo Alto GlobalProtect Gateway & Portal에서 발견된 Reflected XSS 취약점입니다. 공격자는 조작된 요청을 통해 악성 스크립트를 주입할 수 있습니다.
 0xwhoknows/cve-2025-29927
비동기 Python 스캐너로, aiohttp, 연결 풀링, 캐싱, 청크 단위 결과 저장을 통해 URL 목록을 처리하여 Next.js 앱에서 CVE-2025-29927을 탐지합니다.
 call123x/-cve-2025-55182
cve-2025-55182
 portswigger/active-scan-plus-plus
Burp Suite 확장 기능으로, 호스트 헤더 공격, XXE, 코드 인젝션, 그리고 Shellshock 및 Log4Shell과 같은 알려진 CVE에 대한 검사를 통해 능동 및 수동 스캐닝을 확장합니다.
 arachni/arachni-ui-web
Arachni의 웹 사용자 인터페이스.
 silentsignal/burp-text4shell
Text4Shell 스캐너 for Burp Suite
 y0-kan/log4jshell-scan
log4j2 RCE 취약점(CVE-2021-44228) 내부망 스캐너로, 네트워크에 연결되지 않은 상태에서도 취약점 스캔을 수행할 수 있으며, 기업 내부에서 Log4jShell 취약점을 신속하게 발견할 수 있도록 도와줍니다.
 machine1337/hackguard
파이썬3로 작성된 빠른 웹 애플리케이션 취약점 스캐너
 wortell/log4j
CVE-2021-44228에 관한 모든 정보, 스크립트 등을 포함한 저장소
 veilvulp/rscscan-cve-2025-55182
RscScan: Next.js Server Actions(CVE-2025-55182)를 위한 전문가용 크로스 플랫폼 취약점 스캐너입니다. 멀티스레드 스캐닝, 실시간 분석 및 다국어 지원을 통해 중대한 RCE 결함을 탐지합니다. Electron & React로…
 randomrobbiebf/csp-log4j
CSP report URL을 찾아내고 log4j 취약점에 노출되어 있는지 테스트합니다.
 cappricio-securities/cve-2000-0114
Microsoft FrontPage Extensions 확인 (shtml.dll)
 flyingllama87/p4wned
퍼포스 보안 연구 및 도구 - CVE-2026-6043
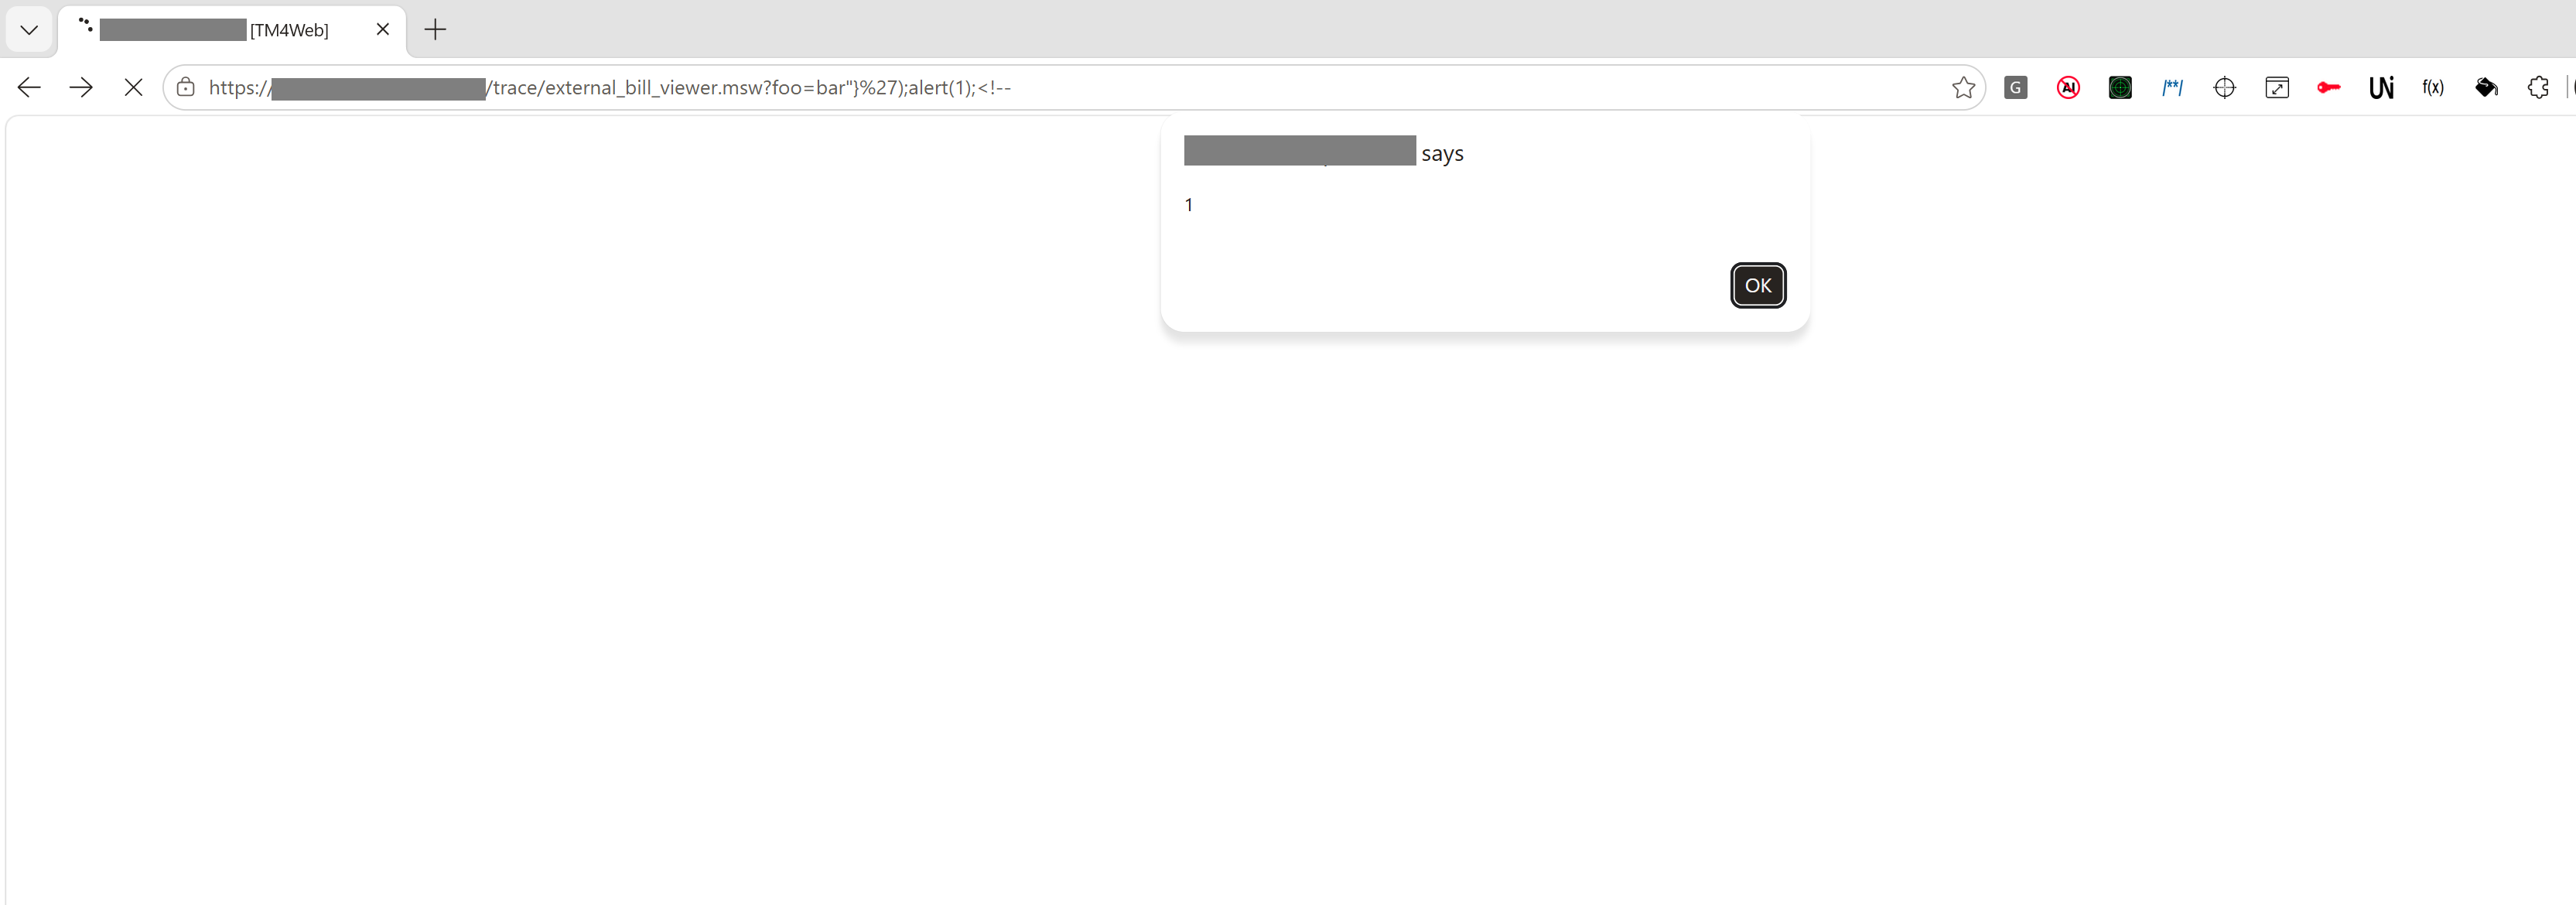 pn-tester/cve-2022-35499
Trimble TM4WEB <=22.2.0의 반사형 크로스 사이트 스크립팅(XSS) 취약점에 대한 개념 증명(PoC) 익스플로잇으로, 외부 청구서 뷰어 엔드포인트의 임의 URL 매개변수를 통한 주입을 시연합니다.








