
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
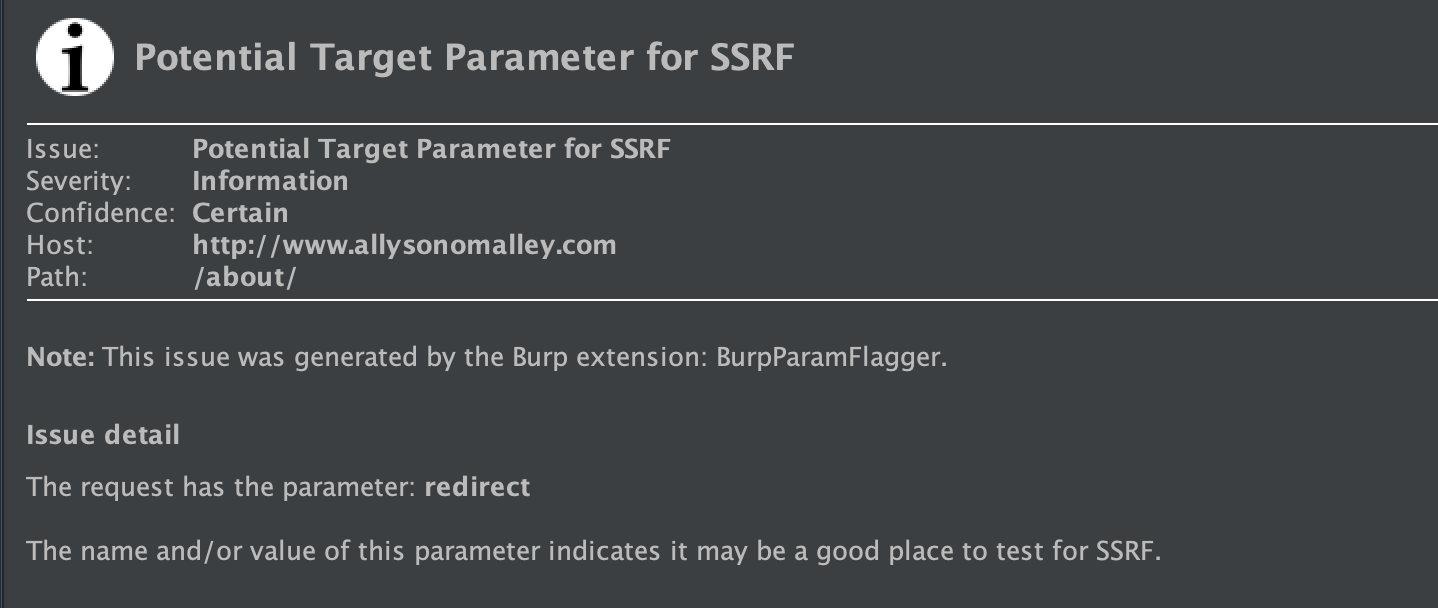
 allyomalley/burpparamflagger
Burp 확장 프로그램으로, 이름이나 값이 SSRF 또는 LFI의 가능한 삽입 지점을 나타낼 수 있는 파라미터를 플래그하는 수동 스캔 검사를 추가합니다.
 0xdexter0us/log4j-scanner
인증 전후 Log4Shell(CVE-2021-44228) 취약점을 스캔하는 Burp 확장 프로그램
 rxerium/cve-2025-52691
CVE-2025-52691 탐지
 kimtruth/cve-2025-55183-poc
CVE-2025-55183에 대한 PoC
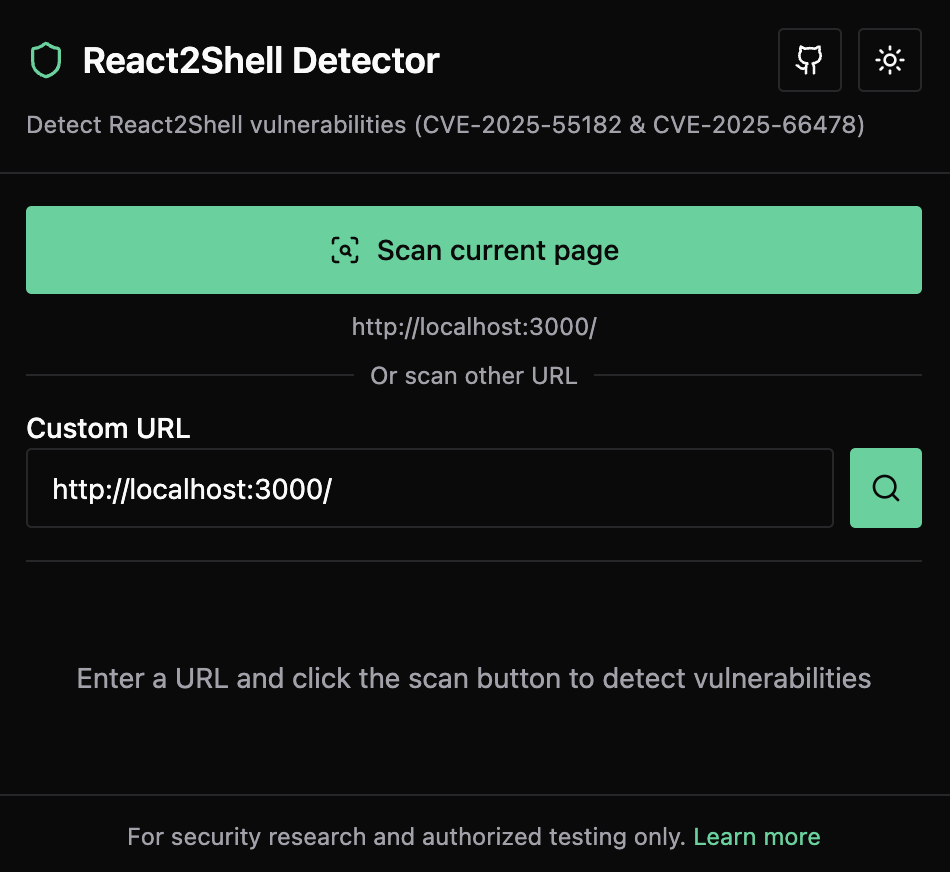 xiaopeng-ye/react2shell-detector
웹 애플리케이션에서 React2Shell 취약점(CVE-2025-55182 및 CVE-2025-66478)을 탐지하는 Chrome 확장 프로그램
 rxerium/cve-2022-24086
공격자는 실행 가능한 JavaScript가 포함된 HTML을 요소 속성 내에 배치할 수 있습니다. 이 마크업은 이스케이프 처리되지 않으므로 문서에 임의의 마크업이 주입될 수 있습니다.
 cappricio-securities/phpinfo-files-leaks
이 도구는 PHP 정보 페이지를 찾는 데 사용됩니다.
 waburig/open-worldwide-application-security-project-owasp-
OWASP ZAP을 사용한 DVWA의 자동화된 웹 취약점 평가로, 원격 코드 실행(CVE-2012-1823)과 같은 심각한 보안 결함을 식별하고 분석합니다.
 sanupl/vehicle-service-management-system-mechanic-list-stored-cross-site-scripting-xss
CVE-2021-46069 - Vehicle Service Management System 1.0의 로그인 패널에 있는 Mechanic List Section을 통해 저장형 크로스 사이트 스크립팅(XSS) 취약점이 존재합니다.
 amkkk221/cve-2025-43990-magento-rce
Magento APSB25-94 인증되지 않은 파일 업로드를 통한 RCE (CVE-2026-XXXX) - Eval Shell + Probe Scanner
 assetnote/node2shell-scanner
node2shell(CVE-2026-111497)에 대한 고충실도 탐지 메커니즘
 hackvertor/shadow-repeater
Burp Suite Repeater 확장으로, 페이로드를 자동으로 변형하고 응답을 분석하여 경로 순회, SQL 인젝션, XSS 및 기타 웹 취약점을 발견합니다.
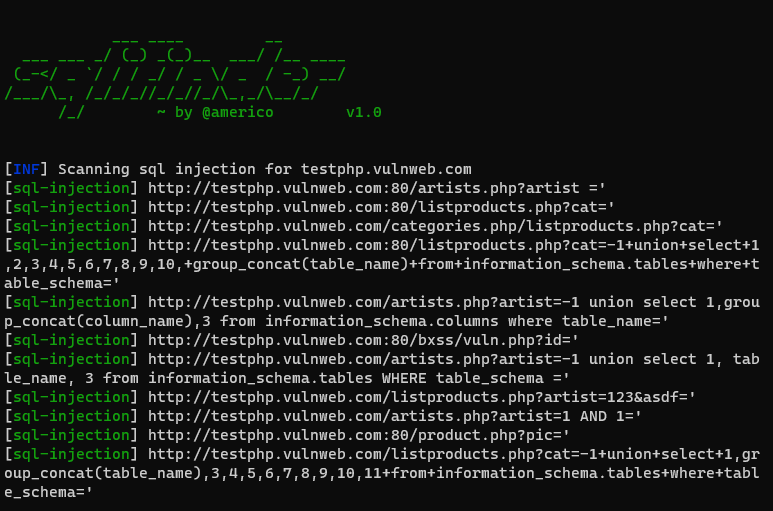 americo/sqlifinder
SQL 인젝션 취약점 스캐너 (Python 제작)
 paulsec/spipscan
Python으로 작성된 침투 테스트 목적의 SPIP(CMS) 스캐너
 rxerium/freepbx-vulns-december-25
CVE-2025-61675, CVE-2025-61678 & CVE-2025-66039 탐지
 rxerium/cve-2025-8110
CVE-2025-8110 탐지 템플릿
 rxerium/cve-2025-68461
CVE-2025-68461 탐지
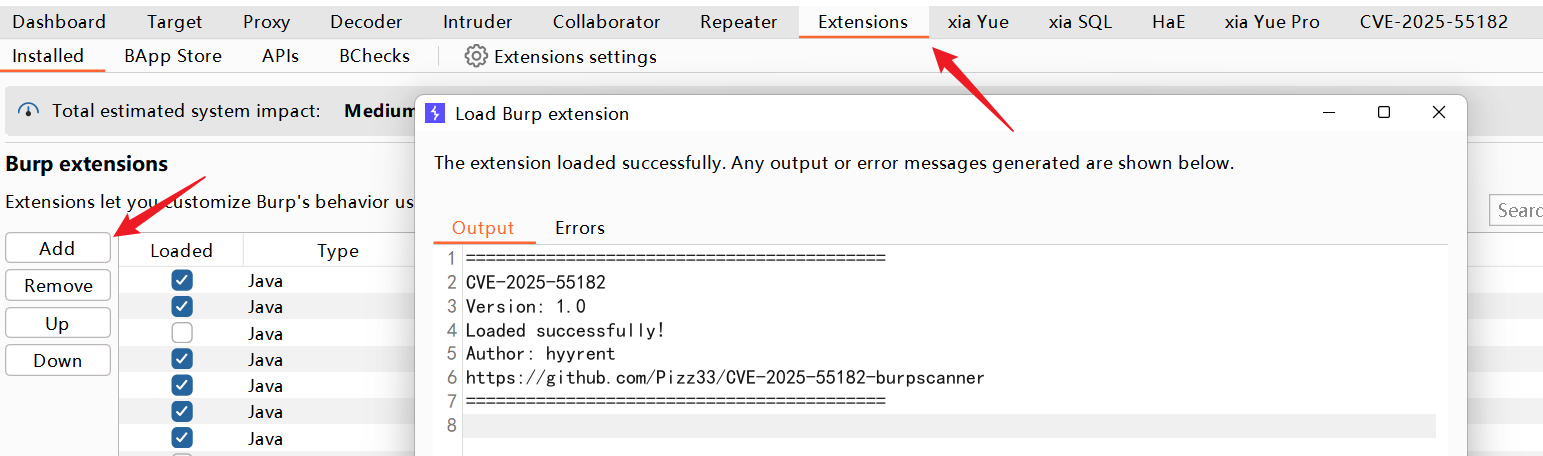 pizz33/cve-2025-55182-burpscanner
CVE-2025-55182 취약점 탐지를 기반으로 한 burpsuite 수동 스캔 플러그인








