
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천
 karthi-the-hacker/cve-2006-2842
CVE-2006-2842(PHP include() 경로 잘림) 취약점을 위한 CLI 스캐너입니다. 단일 또는 여러 URL을 스캔하여 이 특정 웹 애플리케이션 결함을 탐지합니다.
 torchiachristian/vulnscan
Python 기반 웹 취약점 스캐너: SQL 인젝션, XSS, 경로 탐색(path traversal), 보안 헤더. 크롤러, Flask 대시보드, PDF 보고서.
 rxerium/cve-2024-12084
rsync 데몬에서 힙 기반 버퍼 오버플로우 결함이 발견되었습니다. 이 문제는 코드에서 공격자가 제어하는 체크섬 길이(s2length)를 부적절하게 처리하기 때문에 발생합니다. MAX_DIGEST_LEN이 고정된 SUM_LENGTH(16바이트)를 초과하면 공격자는…
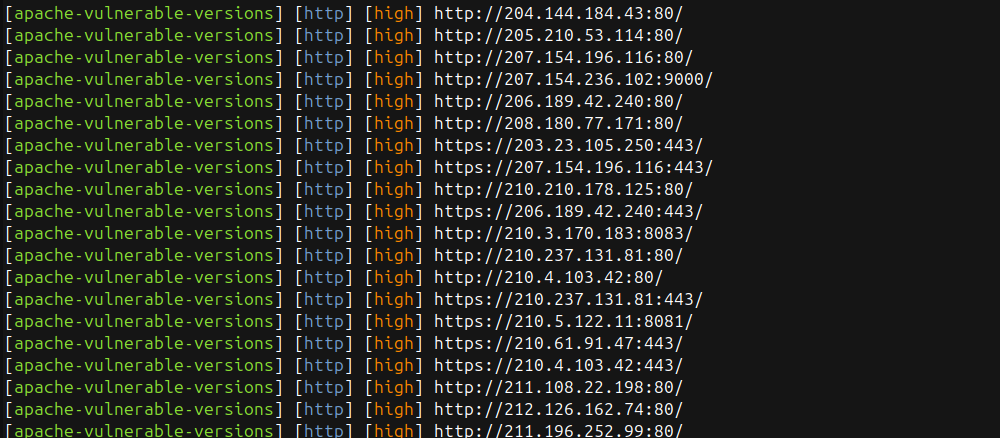 psibot/apache-vulnerable
Apache HTTP Server의 경로 탐색 취약점(CVE-2021-41773, CVE-2021-42013)을 다양한 탐색 기법을 통해 /etc/passwd 노출 여부를 확인하여 탐지합니다.
 mrmahile/massscanning-cve-2025-55182
분할된 입력 파일을 대상으로 대규모/연속 스캔을 실행하기 위한 경량 오케스트레이터 및 워커 스캐너 설정입니다. 이 저장소에는 오케스트레이션 스크립트, Docker 기반 워커 이미지, 그리고 스캔을 반복 실행하고 결과를 수집하는 헬퍼 스크립트가 포함되어 있습니다.
 mxm0z/r2s
CVE-2025-55182를 위한 웹 기반 취약점 스캐너로, React Server Components의 치명적인 원격 코드 실행(RCE) 취약점입니다.
 pwnvader/cve-2026-17089-poc-pwnvader
CVE-2026-17089에 대한 Shell PoC로, WordPress Events Manager 플러그인(<= 7.4.0.1)의 인증되지 않은 반사형 XSS 취약점입니다. 플러그인을 핑거프린팅하고 header_format 반사를 테스트합니다.
 assetnote/hopgoblin
Adobe Experience Manager (AEM) 해킹 툴킷
 philesiv/xsleaker
크로스사이트 누수(XS-Leaks) 검색기
 rxerium/cve-2025-68613
CVE-2025-68613 탐지
 security-phoenix-demo/react2shell-scanner-rce-react-next-cve-2025-55182-cve-2025-66478
CVE-2025-55182 (React) 및 CVE-2025-66478 (Next.js)를 위한 스캐너 - react-server-dom-webpack, react-server-dom-parcel, react-server-dom-turbopack 및 Next.js와…
 jmehta10/cve-2025-66470
NiceGUI의 ui.interactive_image 컴포넌트 내 CVE-2025-66470 - XSS 취약점을 탐지하는 빠르고 간단한 스캐너입니다.
 cappricio-securities/appspec-yaml-leaks
Appspec YML 및 YAML 누출
 rk-000/log4j_scan_advance
완전 자동화되고 정확하며 광범위한 log4j RCE CVE-2021-44228 탐지 스캐너
 jet-pentest/bdu-2023-05144
BDU:2023-05144 Nuclei 체커
 cappricio-securities/sound4-directory-listing
SOUND4 Impact/Pulse/First/Eco <=2.x - 정보 공개
 sanupl/vehicle-service-management-system-settings-stored-cross-site-scripting-xss
CVE-2021-46074 - Sourcecodester Vehicle Service Management System 1.0의 로그인 패널 설정 섹션을 통해 저장형 교차 사이트 스크립팅(XSS) 취약점이 존재합니다.
 graysignal/cve-2024-38856-apacheofbiz
Apache OFBiz 18.12.15 이전 버전에 영향을 미치는 CVE-2024-38856 익스플로잇








