
 #1

 0xinfection/logmepwn
완전 자동화되고, 신뢰할 수 있으며, 초고속인 Log4J RCE CVE-2021-44228 취약점 스캐닝 및 검증 툴킷입니다.
 fcavallarin/burp-dom-scanner
단일 페이지 애플리케이션(SPA)을 스캔하고 크롤링하기 위한 Burp Suite 확장 기능
 cappricio-securities/crlfi-scanner
CRLFISCANNER는 버그 바운티 헌터와 침투 테스터를 위해 설계된 경량이면서도 강력한 CLI 도구로, 페이로드 기반 테스트와 HTTP 헤더 분석을 통해 CRLF 인젝션 취약점을 자동으로 탐지합니다.
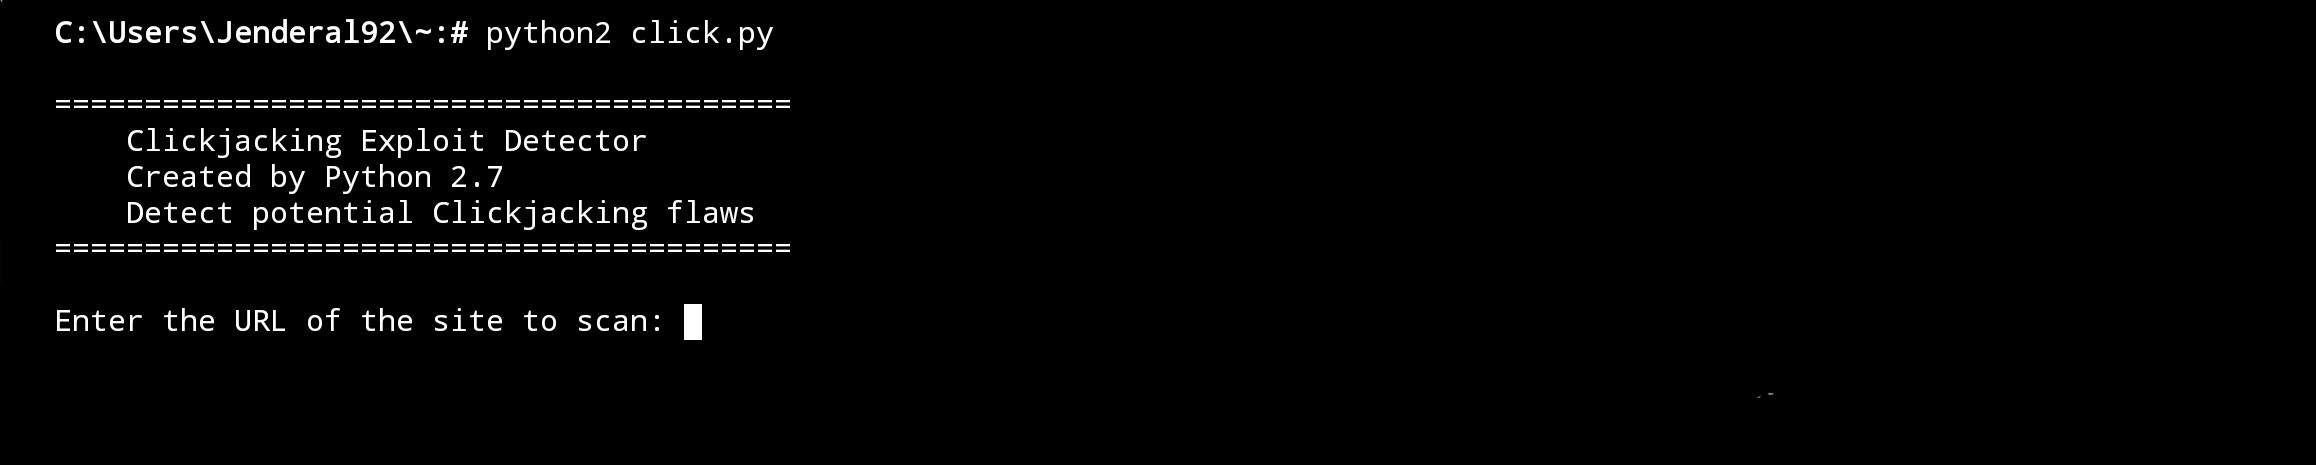 jenderal92/clickjacking-exploit-detector
클릭재킹 악용 탐지기는 웹 페이지 스캔 기술을 사용하여 잠재적인 취약점을 식별하고 해당 요소에 대한 분석을 제공합니다.
 cappricio-securities/openredirect
이것은 여러 보안 연구자들이 오픈 리다이렉트(Open Redirect) 취약점을 찾기 위해 사용하는 도구입니다.
 kal1gh0st/mylog4shell
멀티스레딩을 사용하여 URL 목록에서 "Log4j" Java 라이브러리 취약점(CVE-2021-44228)을 탐지하는 간단한 Python 3 스크립트
 cappricio-securities/cve-2020-3452
Cisco Adaptive Security Appliance (ASA)/Firepower Threat Defense (FTD) - 로컬 파일 포함
 renzi25031469/cve-2026-64638-wordpress-core-xss2shell
Template Nuclei para detecção não-intrusiva do XSS2Shell, um parser differential pré-autenticado no WordPress Core que permite injeção de elementos…
 moisestapia/http-react2shell
React Server Actions 익스플로잇 벡터 탐지 – CVE-2025-55182 / CVE-2025-66478
 yaupunal/cve-2025-55182-scanner
CVE-2025-55182-scanner, 2가지 서로 다른 방법
 watchtowrlabs/watchtowr-vs-atlassian-cve-2026-21589
Atlassian Jira, Confluence, Bitbucket 인스턴스에서 CVE-2026-21589 임의 파일 읽기 취약점을 검사하는 Python 탐지 아티팩트입니다.
 7acini/cve-2026-102261
Camaleon CMS 인스턴스가 미디어 자르기 엔드포인트에서 CVE-2026-102261에 대한 권한 부여 수정을 적용했는지 확인하는 비파괴적 Go 검증기입니다.
 be-keb/cve-2026-12227
CVE-2026-12227에 대한 개념 증명 및 기술 분석으로, WordPress Visual Composer 플러그인(<=45.16.0)의 인증되지 않은 LFI로 파일 포함 및 RCE가 가능합니다.
 diegoarias008/cve-2026-20079-checker
CVE-2026-20079 Cisco FMC 인증 우회 동작을 인증되지 않은 세션과 csm_processes 세션 응답을 비교하여 검증하는 읽기 전용 Python 검사기입니다.
 hannob/optionsbleed
Optionsbleed 취약점(CVE-2017-9798)을 탐지하는 개념 증명(PoC) 스캐너로, HTTP OPTIONS 메서드를 사용해 Apache HTTP 서버의 메모리 누수를 테스트합니다.
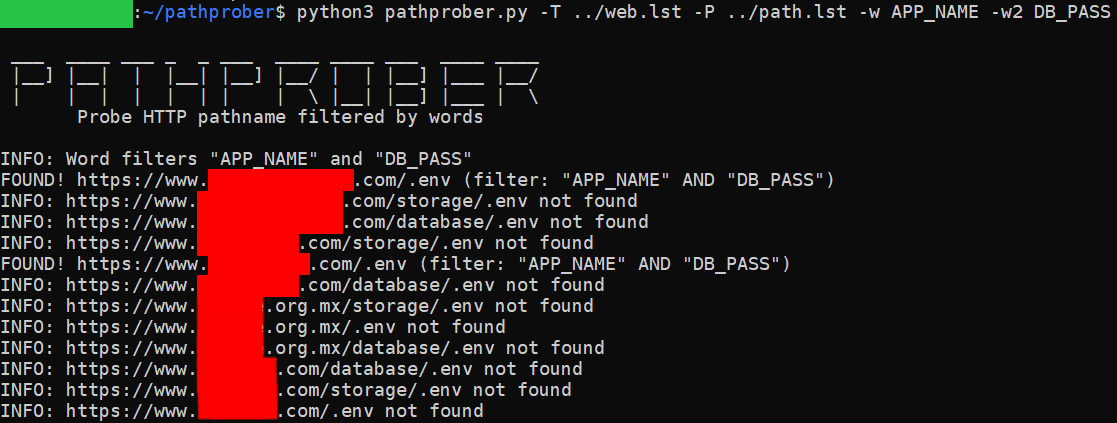 xchopath/pathprober
무차별 대입 방식을 사용하여 HTTP 경로명을 탐색 및 발견하고, 특정 단어 또는 동시에 두 단어로 필터링합니다.
 aquasecurity/trivy-module-wordpress
Trivy WordPress용 예제 모듈
 mattb709/cve-2025-24813-scanner
CVE-2025-24813-Scanner는 취약한 PUT 메서드 처리와 jsessionid 악용을 통해 원격 코드 실행(RCE)으로 이어지는 임의 파일 업로드 취약점인 CVE-2025-24813에 취약한 Apache Tomcat 서버를 탐지하는 Python 기반…








