
 #1
Automated tools for detecting common web application flaws (e.g., XSS, SQLi).
Kitploit 추천

 yagamiilight/cerberus
강력한 취약점 스캐너, 서브도메인 브루트포싱은 aioDNS를 사용하며, asyncio 비동기 빠른 스캔으로 대상의 전방위 자산을 포괄하여 배치 취약점 스캔을 수행하고, 미들웨어 정보를 수집하며, IP 프록시를 자동으로 수집하고, Waf 정보 탐지 시 자동으로 사용하여…
 hood3drob1n/bingoo
BinGoo! 리눅스 bash 기반 Bing 및 Google Dorking 도구
 purpleteam-labs/purpleteam-app-scanner
purpleteam의 애플리케이션 스캐닝 구성 요소
 tanvirahmedcs/cve-2025-55182
react CVE-2025-55182
 pentagridsec/pentagridresponseoverview
BurpSuite용 Response Overview 확장 - 응답 본문을 그룹화하여 특이한 응답 찾기
 squ1shification/grafana-plugin-enumerator-cve-2021-43798
Grafana 플러그인 ID를 열거하고 취약한 인스턴스에서 /etc/passwd 또는 win.ini를 읽어 CVE-2021-43798 디렉터리 트래버설을 테스트하는 Bash 기반 스캐너입니다.
 yora1928/cve-2026-48908-by-yora
SP Page Builder에 영향을 주는 CVE-2026-48908용 수동형 보안 검사기.
 ekultek/zeus-scanner
고급 정찰 유틸리티
 sh1yo/request_smuggler
Http 요청 스머글링 취약점 스캐너
 k8gege/pyladon
Ladon Scanner For Python, 대규모 네트워크 침투 스캐너 및 Cobalt Strike, 취약점 / 익스플로잇 / 탐지 / MS17010/SmbGhost/CVE-2020-0796/CVE-2018-2894
 gwroblew/detectxsslib
C++ 라이브러리로, 패턴 분석을 통해 URL에서 크로스 사이트 스크립팅(XSS) 취약점을 탐지하며, 자동화된 보안 테스트를 위한 서버 모듈과 명령줄 도구를 포함합니다.
 0xkr1x/cve-2025-53770-scanner
🎯 CVE-2025-53770의 영향을 받는 SharePoint 서버용 취약점 스캐너입니다. ToolPane.aspx와 조작된 base64+gzip 페이로드를 사용하여 안전하지 않은 역직렬화를 감지합니다. 🛡️ Ahmed Tamer가 개발했습니다.
 instructor-admin/cve-2026-15964-poc
CVE-2026-15964용 PoC 및 검사기 - WordPress 플러그인 Single Sign On For TNG <= 2.0.0의 인증되지 않은 비밀번호 변경 (CVSS 9.8)
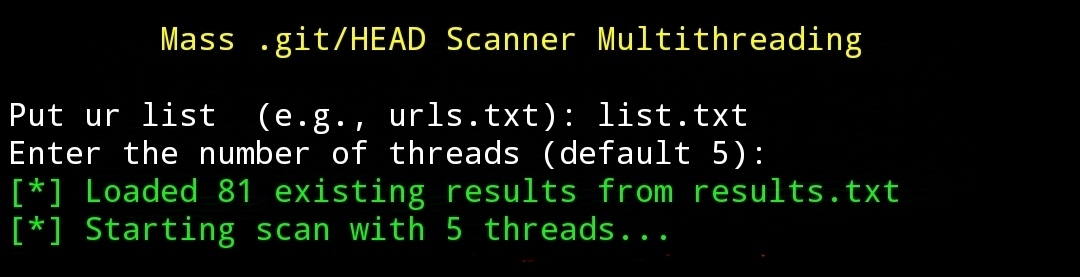 jenderal92/git-scan
이 도구는 웹사이트에 노출된 ".git" 디렉터리가 있는지 스캔하고 식별하도록 설계되었습니다. 이 디렉터리에는 소스 코드나 Git 구성 파일과 같은 민감한 정보가 포함될 수 있습니다.
 cappricio-securities/behat-config-leaks
BeHat 구성 파일 누출
 karthi-the-hacker/cve-2021-31589
단일 또는 여러 URL에서 CVE-2021-31589 취약점을 확인하는 경량 CLI 스캐너로, 버그 바운티 및 침투 테스트 워크플로우를 위해 결과를 파일로 출력합니다.
 evtdanya/cve-2026-27886
Strapi CVE-2026-27886. 쿼리 샌드타이징 부재로 인한 관계형 필터링을 통한 민감한 데이터 유출.
 boneys/cve-2025-12101-scanner-poc
Citrix NetScaler의 반사형 XSS인 CVE-2025-12101용 다중 스레드 스캐너로, 단일/다중 호스트 스캐닝, 이중 프로토콜 테스트, 프록시 지원 및 CSV 출력을 제공합니다.








