#1
Tools for intercepting, analyzing, and modifying web traffic for security testing.
Kitploit 추천
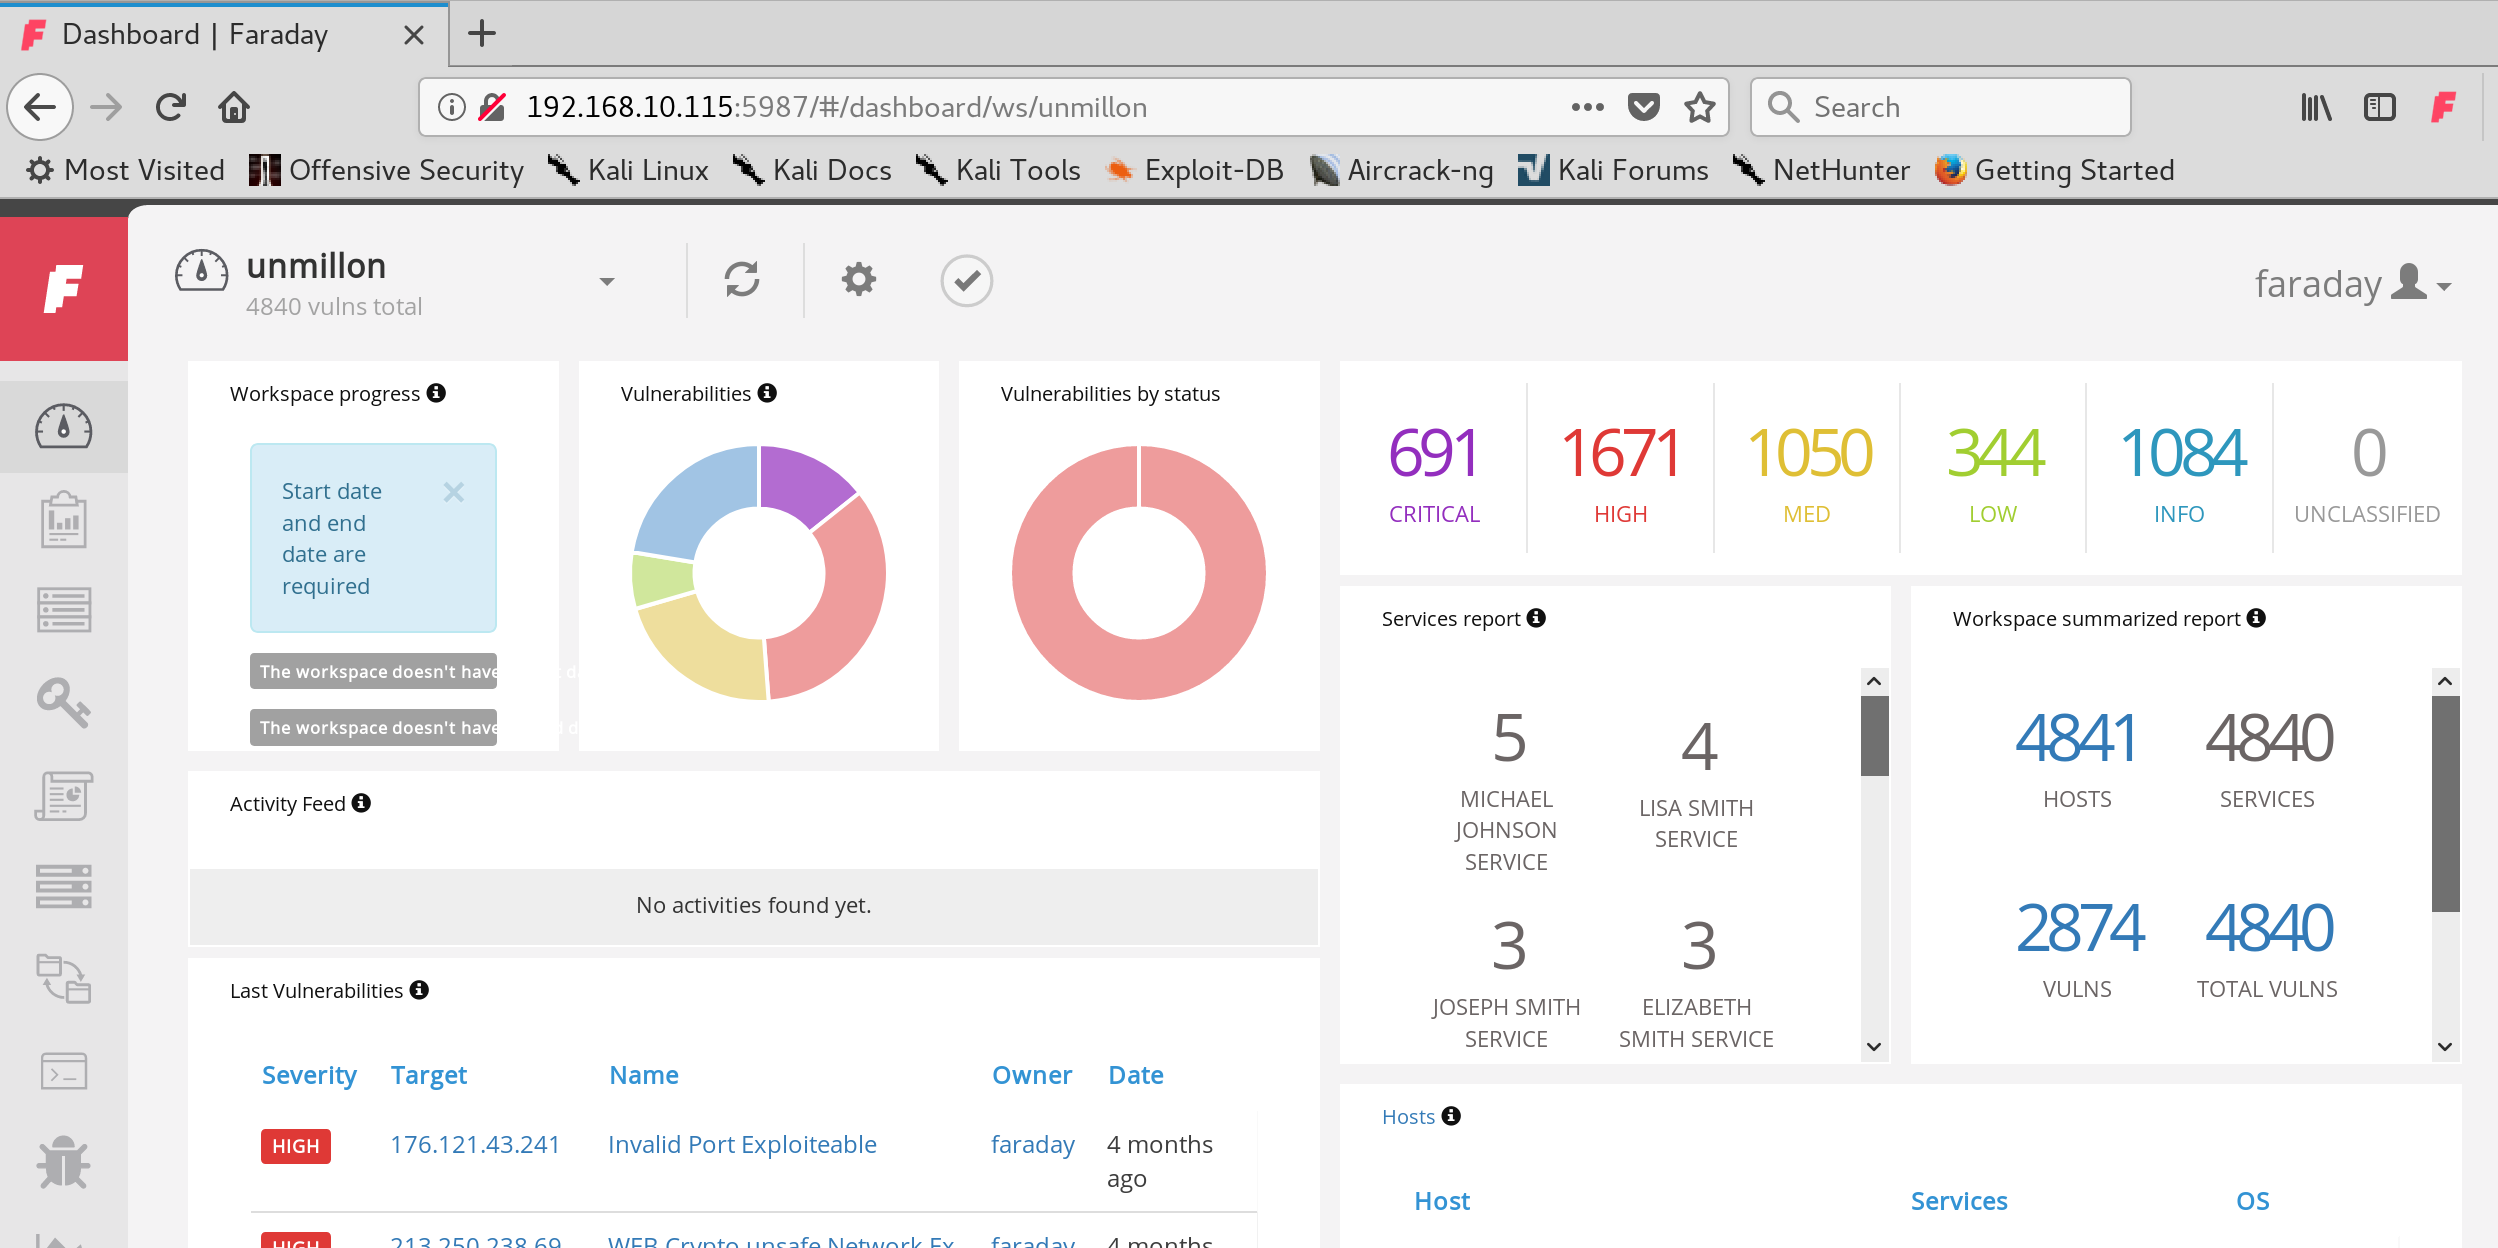
 infobyte/faraday_addon
faradaysec 플랫폼용 브라우저 확장 프로그램 https://faradaysec.com
 t0xodile-swig/http3-adapter
Burp Suite 확장 기능으로, 요청을 가로채 HTTP/3로 전송하고 응답을 Burp용으로 변환하며, kettled 요청과 HTTP/3 기능 검사를 지원합니다.
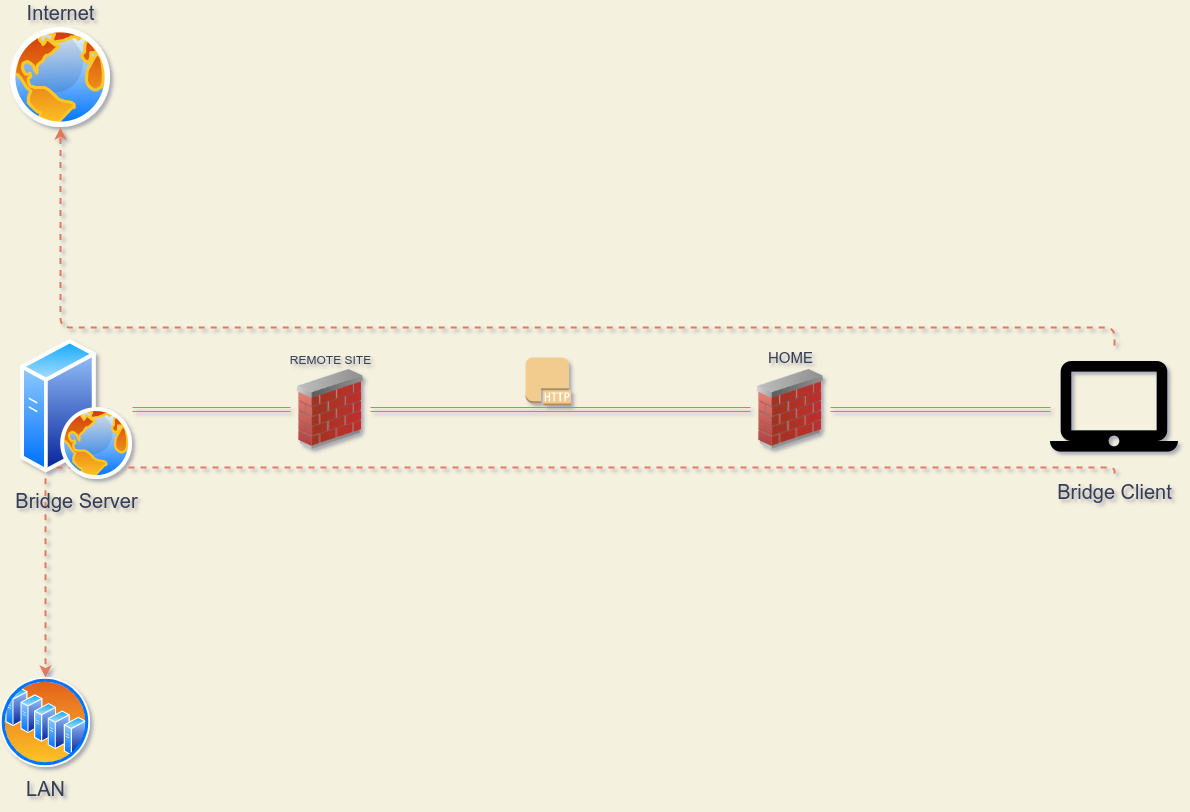 alejandro-llanes/http_bridge
SOCKS5-to-HTTP 프록시 브리지로, 임의의 TCP 스트림(SSH, SMTP, TLS)을 표준 HTTP 요청을 통해 터널링하여 네트워크 트래픽 난독화와 방화벽 우회를 가능하게 합니다.
 ejfkdev/avdroot
Go로 Android Studio 에뮬레이터의 ramdisk를 Magisk로 패치하여 루팅합니다.
 0xmarik/aresius
침투 테스터와 버그 바운티 헌터를 위한 네이티브 HTTP/HTTPS 인터셉션 프록시로, 실시간 요청 변조, 요청 재전송, 고속 퍼징, HTTPQL 필터링을 지원합니다.
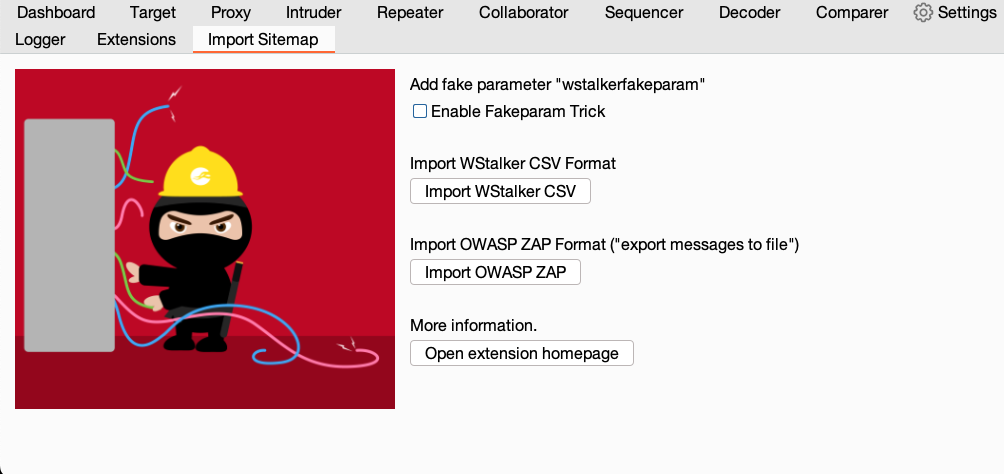 nccgroup/burpimportsitemap
Import To Sitemap은 wstalker CSV 파일 또는 ZAP 내보내기 파일을 Burp Sitemap으로 가져오는 Burp Suite 확장 프로그램입니다.
 interceptsuite/interceptsuite
TCP/TLS/DTLS/UDP 트래픽을 위한 MITM 프록시로, STARTTLS, IoT, Thick Client 등을 지원합니다.
 ajinabraham/oauth-request-crafter
OAuth 요청 크래프터

 kavryxdev-group/enterprise-abac-gateway
Go로 구현된 제로 트러스트 리버스 프록시 및 ABAC 인가 게이트웨이로, 내장된 OPA 정책 평가와 분산 토큰 폐기를 지원합니다.
 rakib-nyc/nullorigin
연구 전용 AI 워터마크 견고성 툴킷: 로컬 리버스 프록시가 C2PA/EXIF/XMP, Unicode, 이미지/오디오 스테가노그래피, OOXML/PDF 메타데이터를 제거하고 Trojan Source를 스캔합니다.
 yukibtc/redknife
A Swiss Army knife for offensive security.
 larrypeseckis/burp-cc-bridge
Burp Suite Community Edition용 REST API 자동화. 로컬 HTTP API를 통해 send/repeat/history 엔드포인트를 노출하는 드롭인 Java 확장 프로그램.
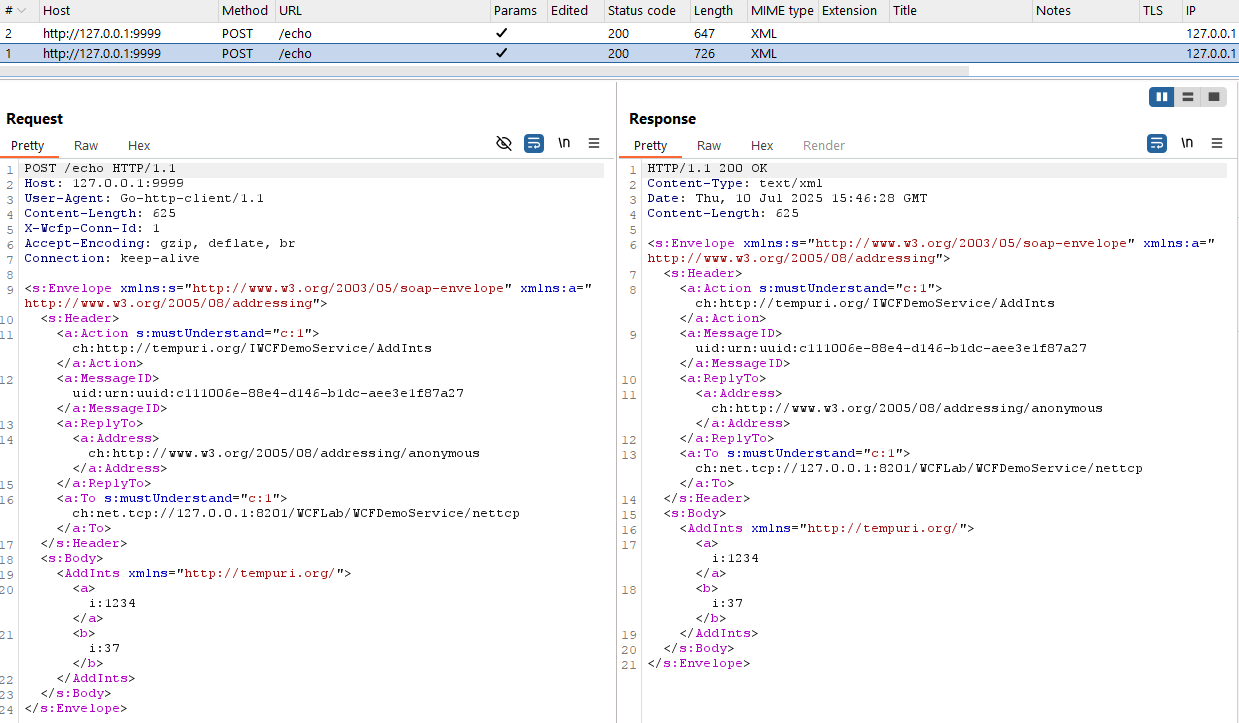 syss-research/wcfproxy
net.tcp 기반 WCF 트래픽을 위한 프록시
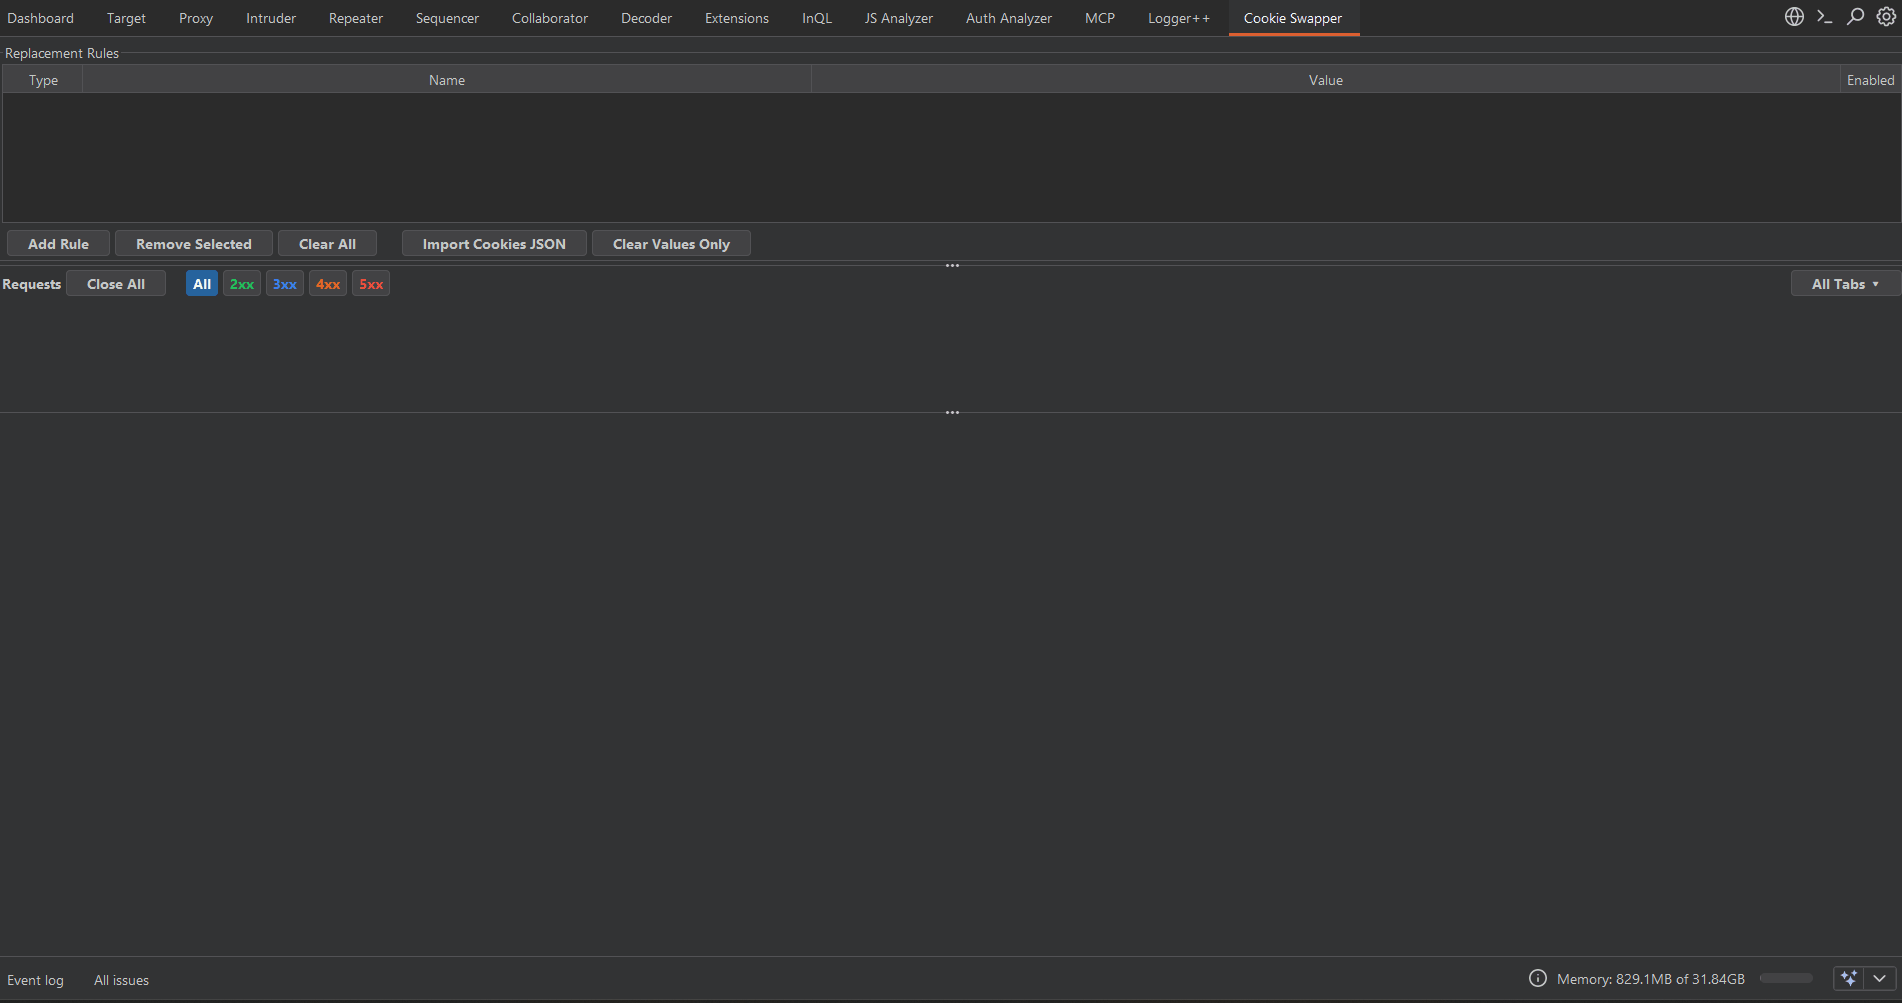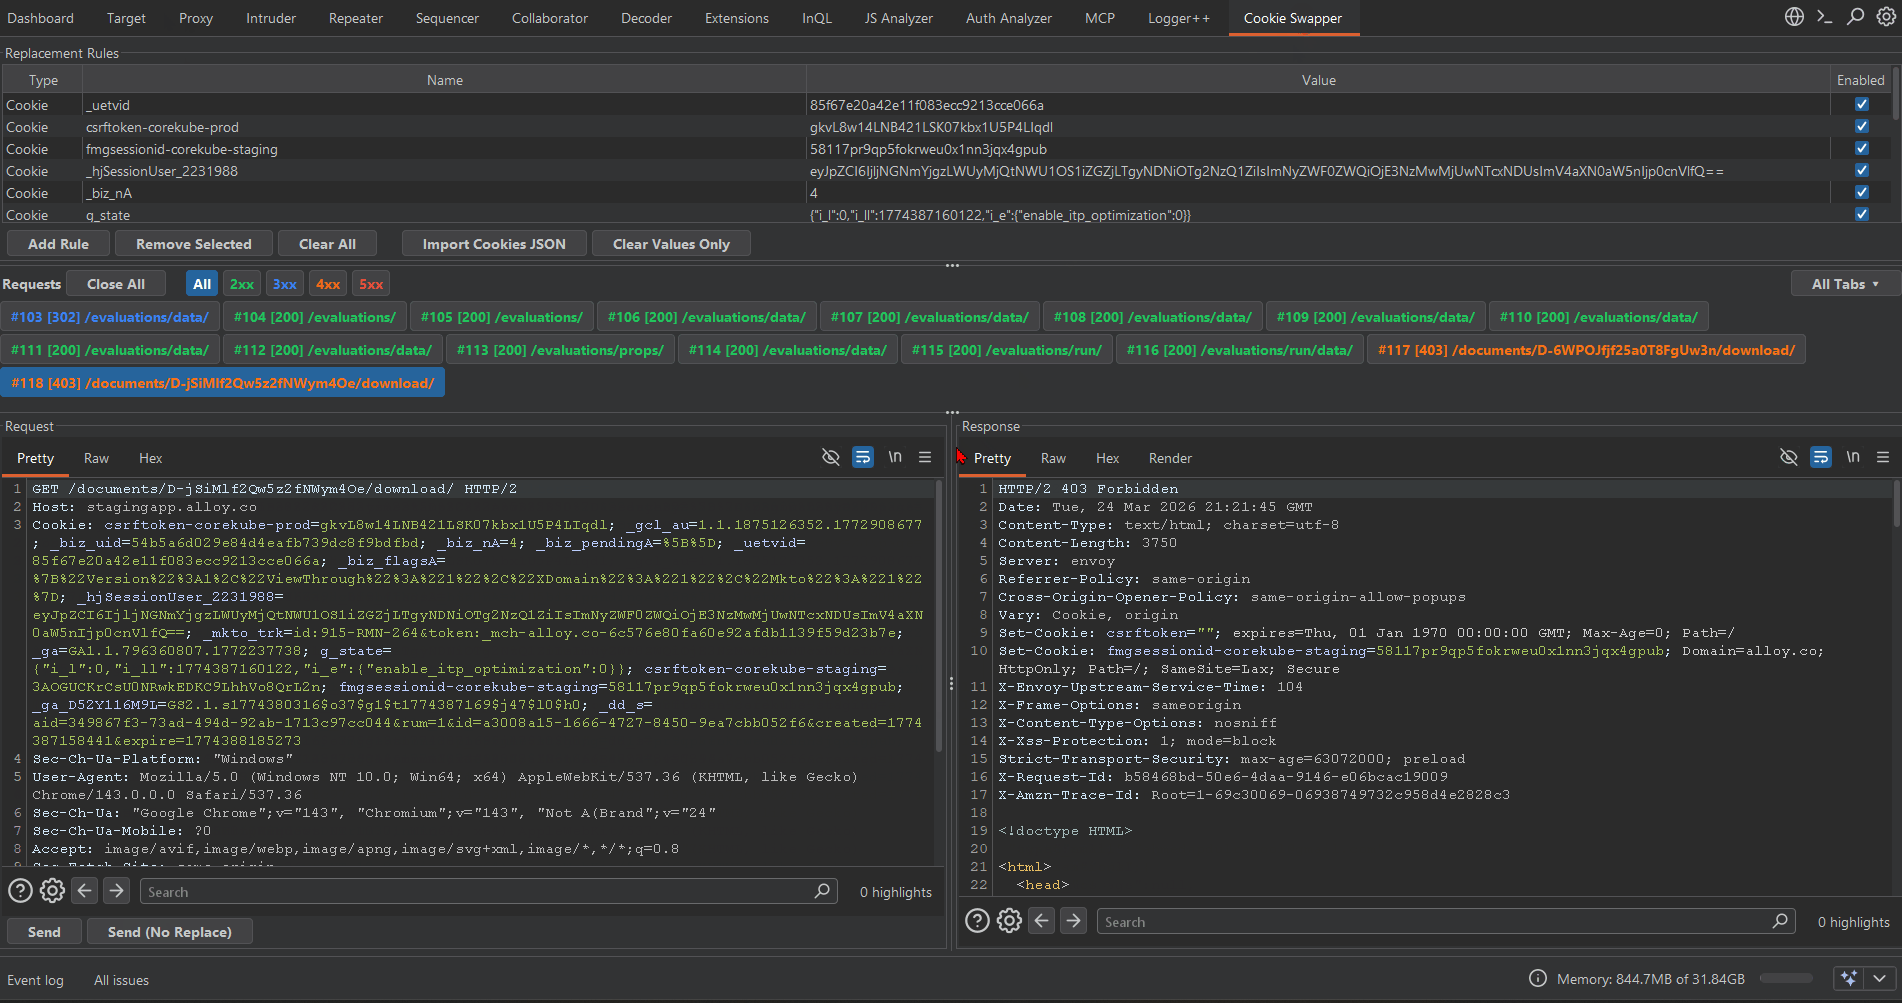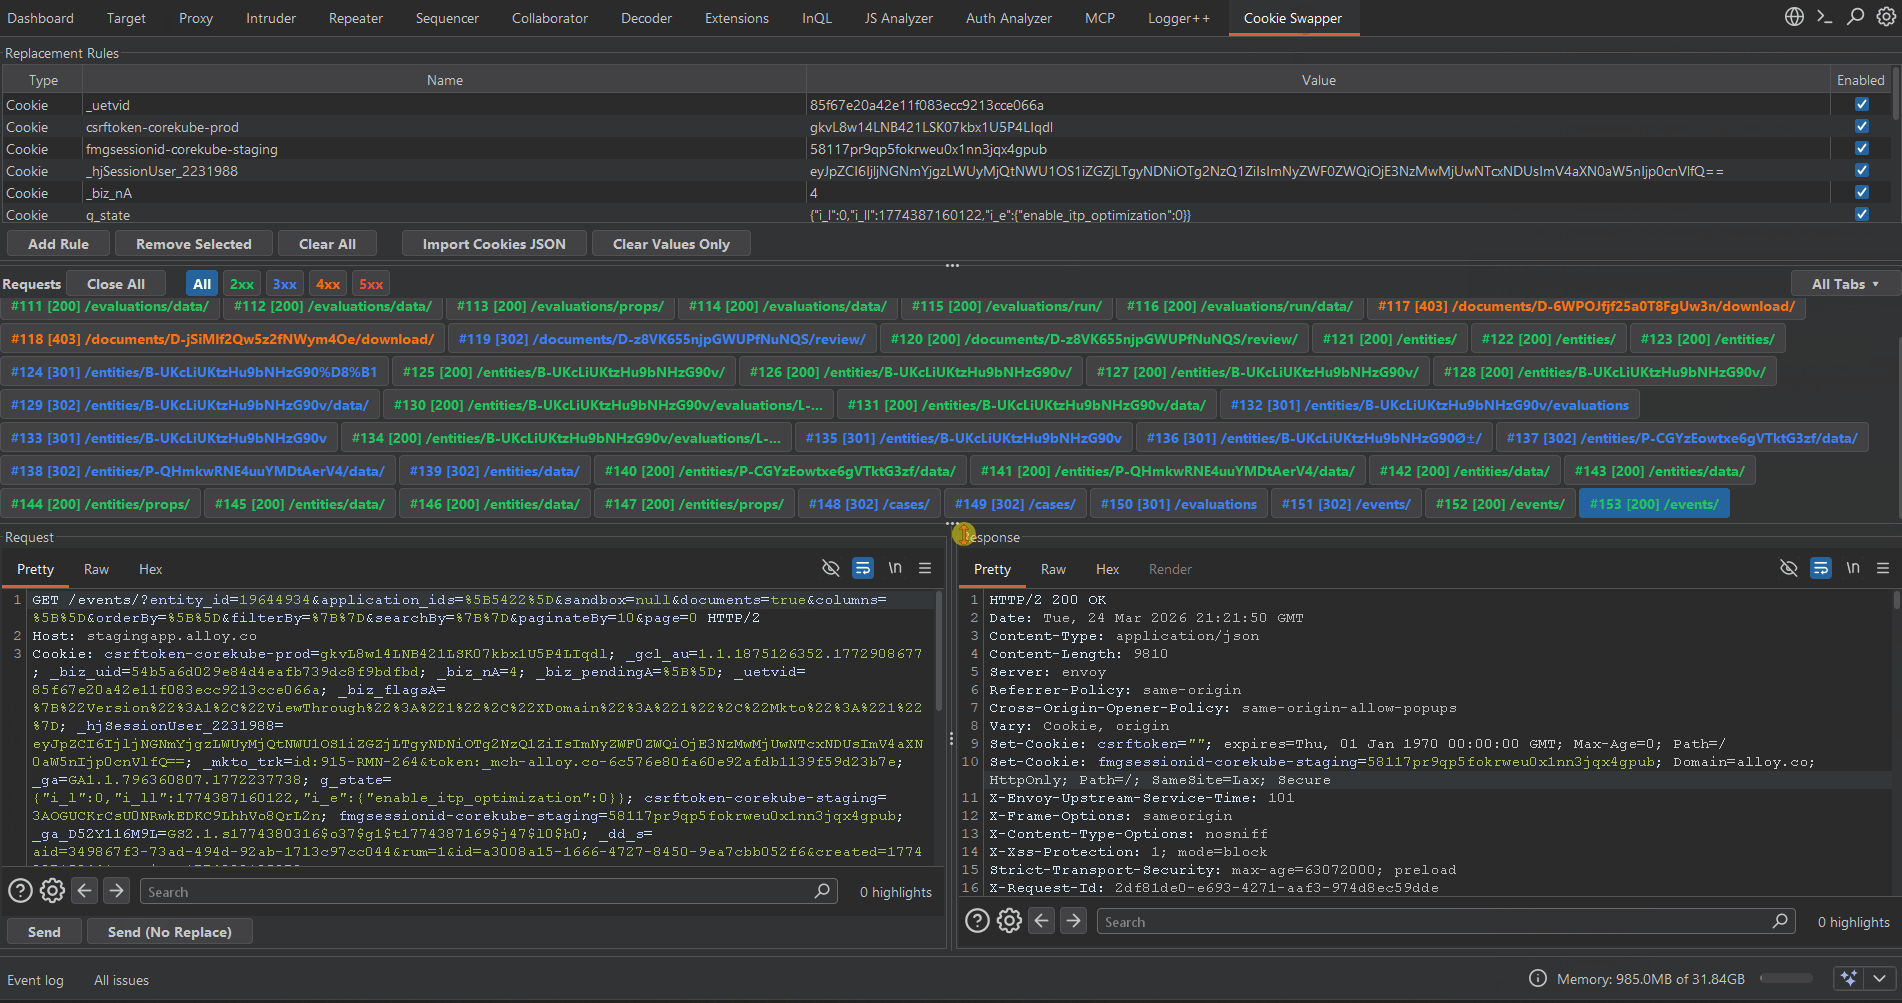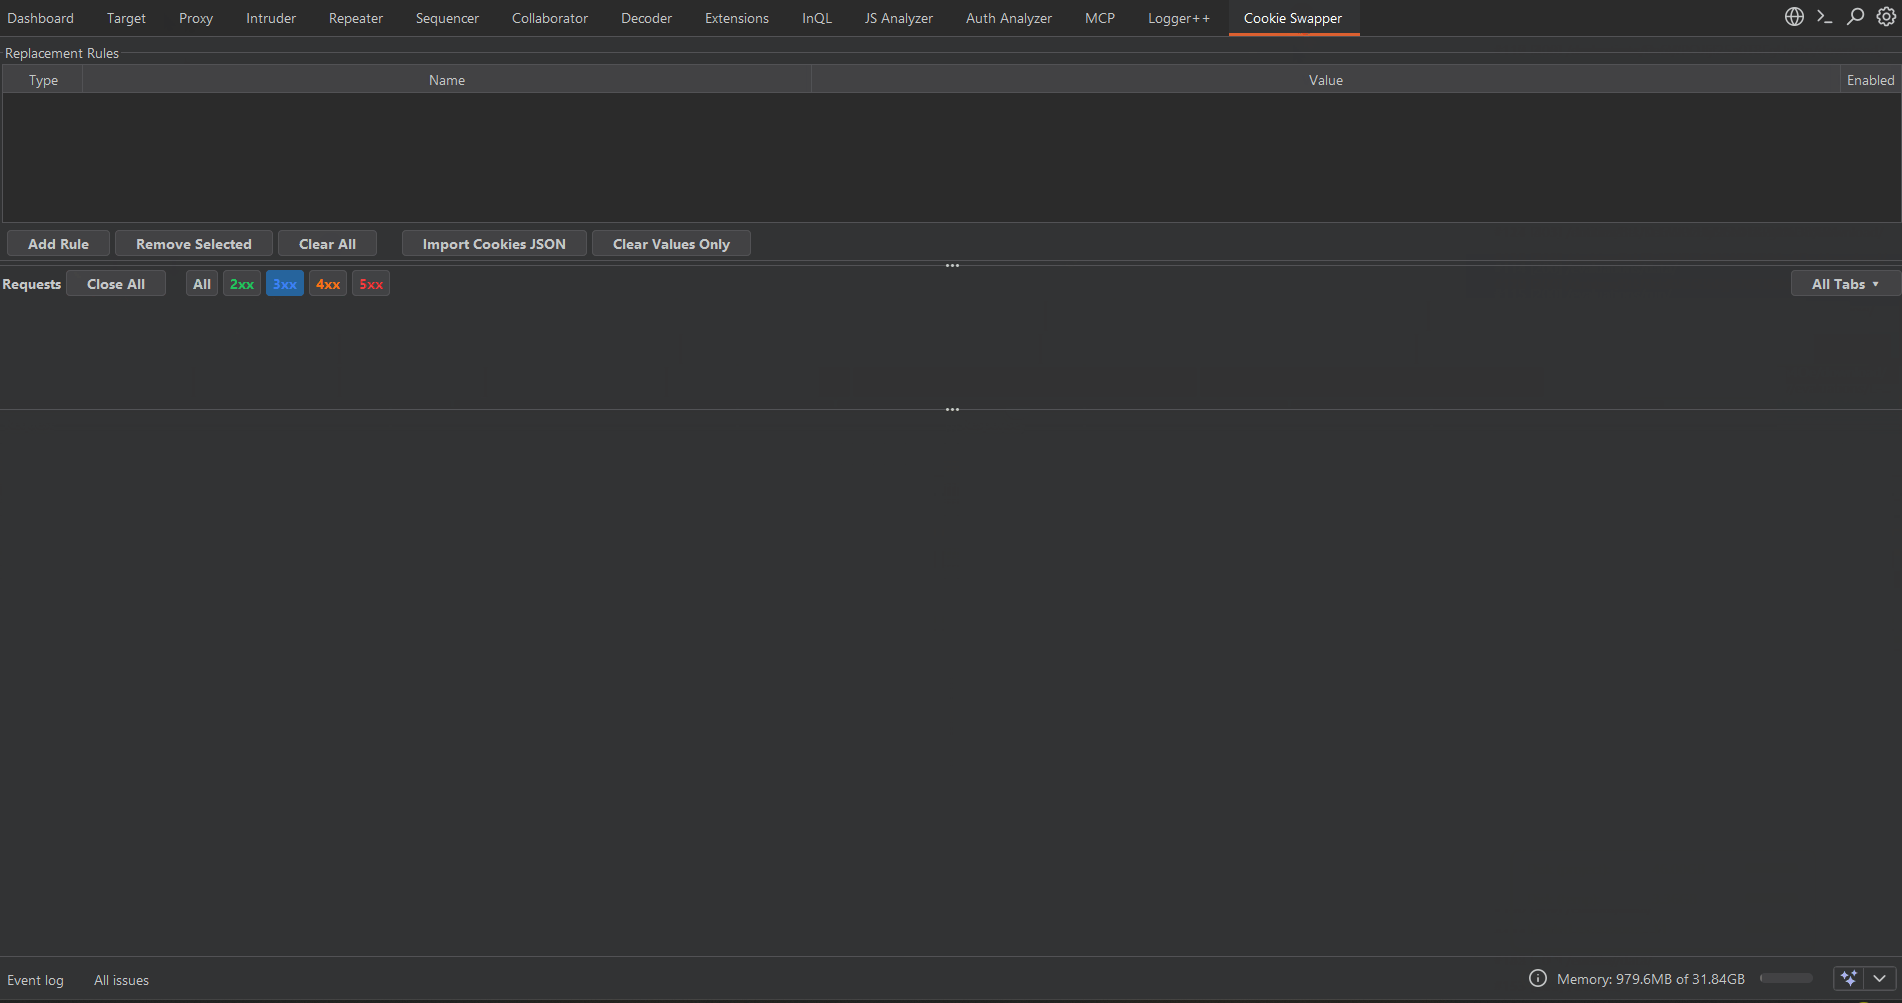 0xbartita/cookie-swapper
구성 가능한 규칙을 사용하여 요청의 쿠키와 헤더를 자동으로 교체하는 Burp Suite 확장 프로그램입니다. 대규모 요청 기록에서 버그를 재테스트할 때 세션 토큰을 수동으로 복사하여 붙여넣는 작업을 없애줍니다.
 confused-binary/waf-fu
CloudWatch, S3 및 샘플링 API에서 AWS WAF v2 로그를 탐색하고 재생하기 위한 터미널 UI로, YAML 필터링, 인증 탐지, curl/브라우저 재생 기능을 제공합니다.
 hemp3l/cve-2017-6640-poc
CVE-2017-6640에 대한 개념 증명을 Burp 확장 프로그램으로 구현
 keith-amateur/cve-2022-1040
Burpsuite를 여는 번거로움을 덜어보세요...
 nu11secur1ty/burpsuite-grand-master-tools
침투 테스터를 위한 모듈식 툴킷으로, Burp Suite에서 캡처한 HTTP 요청을 탐색 가능한 URL로 변환하고 감사 가능한 Python 스크립트로 워크플로 작업을 자동화합니다.