
 #1

 openbreach/canop
AI가 생성한 코드에서 SQL 인젝션, 안전하지 않은 리플렉션, 하드코딩된 시크릿과 같은 취약점을 스캔하는 정적 분석 CLI로, SARIF 내보내기와 CI/CD 게이팅을 지원합니다.
 sassoftware/shiro
CVE-2026-49268 — LDAP 인젝션 인증 우회 취약점 분석 및 완화
 rh-rahulshetty/log4shell-cve-2021-44228
Log4Shell(CVE-2021-44228) 탐지, 코드 영향 분류, ShieldOps의 완화 지침 테스트를 위한 의도적으로 취약하게 만든 Java/Maven 픽스처입니다.
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
 offensive360/sast-scan-action
GitHub Action for Offensive360 SAST scans and SARIF results. See the open-source program for eligibility and setup.
 offensive360/mcp-server
MCP 서버로, 로컬 코드베이스에서 SAST 스캔을 실행하고 심각도 및 수정 사항과 함께 결과를 반환하여 AI 어시스턴트가 보안 분석 및 수정을 수행할 수 있게 해줍니다.
 arian-gogani/enforcement-coverage
자신의 형제 라우트보다 약한 권한 부여를 가진 API 라우트를 찾아냅니다. 소스에서 CVE-2026-45316을 복구했습니다. 부정적 결과를 포함합니다.
 awarexone/agentic-bug-hunter
구독 여부와 관계없이 작동하는 AI 기반 버그 바운티 헌팅 툴킷
 splx-ai/agentic-radar
LLM 에이전트 워크플로우를 위한 보안 스캐너
 stelligent/cfn_nag
CloudFormation 템플릿용 린팅 도구
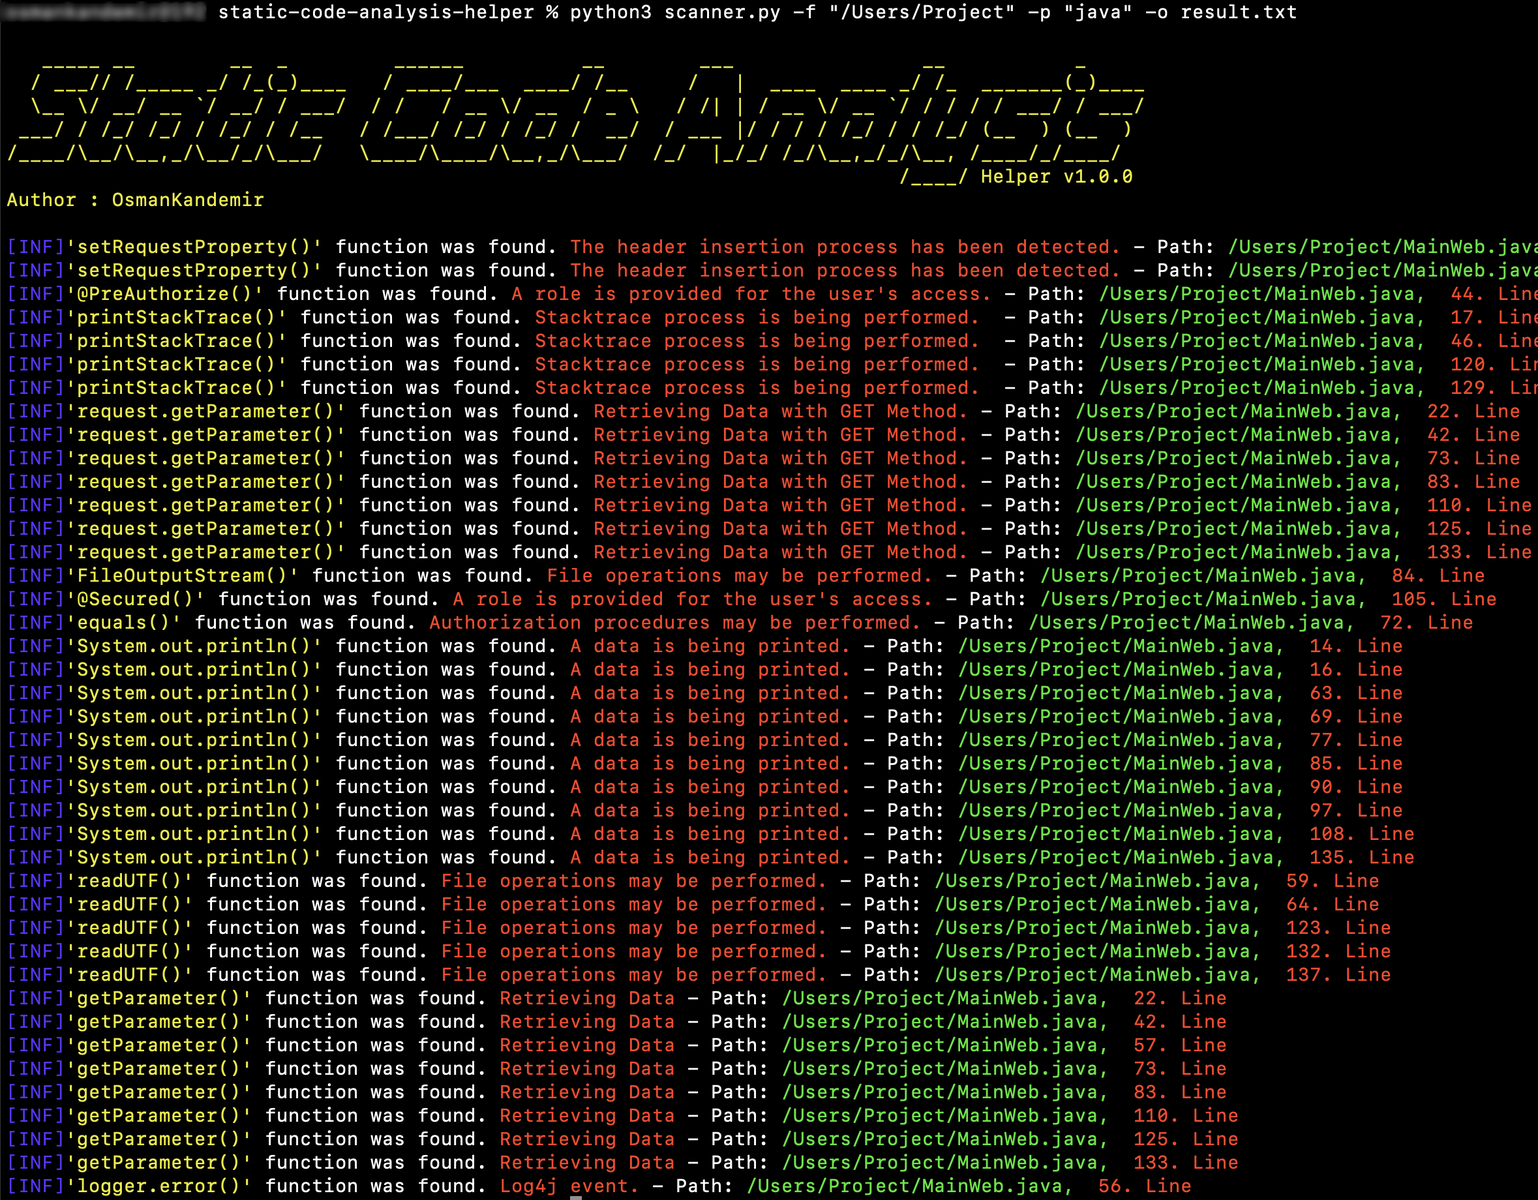 osmankandemir/static-code-analysis-helper
16개 언어로 작성된 프로젝트 소스 코드를 스캔하여 SQLi, XSS, SSRF, 명령어 주입, 취약한 암호화 및 기타 웹 공격 유형과 연결된 위험한 함수를 식별합니다.
 contrastsecurity/contrast
Java, JavaScript, .NET 애플리케이션 및 AWS Lambda 함수를 스캔하여 코드 취약점과 과도하게 허용된 IAM 정책을 탐지하는 SAST CLI
 analysis-tools-dev/static-analysis
프로그래밍 언어, 설정(config), 빌드 도구, CI를 위한 정적 분석(SAST) 도구와 린터(linter)를 선별해 모아 둔 디렉터리로, 코드 품질 개선에 중점을 둡니다.
 controlplaneio/kubesec
Kubernetes 리소스에 대한 보안 위험 분석
 semgrep/semgrep-rules
다양한 언어에서 보안 취약점, 위험한 코드 패턴 및 구성 문제를 탐지하기 위한 정적 분석 규칙 팩; CI/CD 스캐닝 워크플로우와 통합됩니다.
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment
 sonarsource/sonarqube
품질 게이트, 다중 언어 스캐닝, CI/CD 워크플로우에서 취약점 및 유지보수성 문제를 탐지하는 보안 중심 규칙을 갖춘 코드 품질 및 정적 분석 플랫폼입니다.








