
 #1

 joshuaprovoste/deserializer
AI, LLM, 로보틱스, 데이터 과학, 머신 러닝 및 딥 러닝(이에 국한되지 않음) 분야에서 Python RCE 경로와 심층 역직렬화 체인을 발견하기 위한 에이전틱 LLM 기반 관계 매핑을 갖춘 AST 기반 정적 코드 분석기.
 nationwide-group-oss/cryptoptic
CodeQL 기반 스캐너로, 리포지토리와 GitHub 조직 전반의 암호화 함수 호출을 목록화하여 SARIF 형식의 암호화 자재 명세서(CBOM)를 생성합니다.
 githubsecuritylab/seclab-taskflow-agent
CodeQL 통합과 함께 AI 지원 코드 감사, 취약점 분류 및 보안 연구에 사용되는 선언적 YAML 기반 에이전트 워크플로를 위한 MCP 지원 멀티 에이전트 프레임워크입니다.
 carlosalbertotuma/advisory
오픈소스 웹 소프트웨어에서 발견된 취약점에 대한 공개 보안 권고문과 PoC로, 근본 원인 분석, CVE 참조, 재현 단계 및 완화 지침을 포함합니다.
 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 sonarsource/sonarqube
품질 게이트, 다중 언어 스캐닝, CI/CD 워크플로우에서 취약점 및 유지보수성 문제를 탐지하는 보안 중심 규칙을 갖춘 코드 품질 및 정적 분석 플랫폼입니다.
 whgojp/javaseclab
취약한 코드와 수정된 코드, 공격 시나리오, 소스/싱크 감사 노트, 보안 코딩 지침을 포함한 종합적인 Java 취약점 실습 환경으로, 보안 교육 및 도구 평가에 활용됩니다.
 microsoft/applicationinspector
코드에 무엇이 있는가?'라는 질문에 신속하게 답하기 위해 정적 분석과 JSON 기반 규칙 엔진을 사용하여 관심 기능 및 기타 특성을 표면화하도록 구축된 소스 코드 분석기입니다. 구성 요소를 사용하기 전에 스캔하거나 기능 수준 변경 사항을 감지하는 데 이상적입니다.
 owasp/trisuella-aidlca-framework
Policy-governed LLMSecOps framework providing AST-based SAST, secret scanning, supply-chain and multi-cloud CSPM checks, AI-BoM generation, and CI/CD…
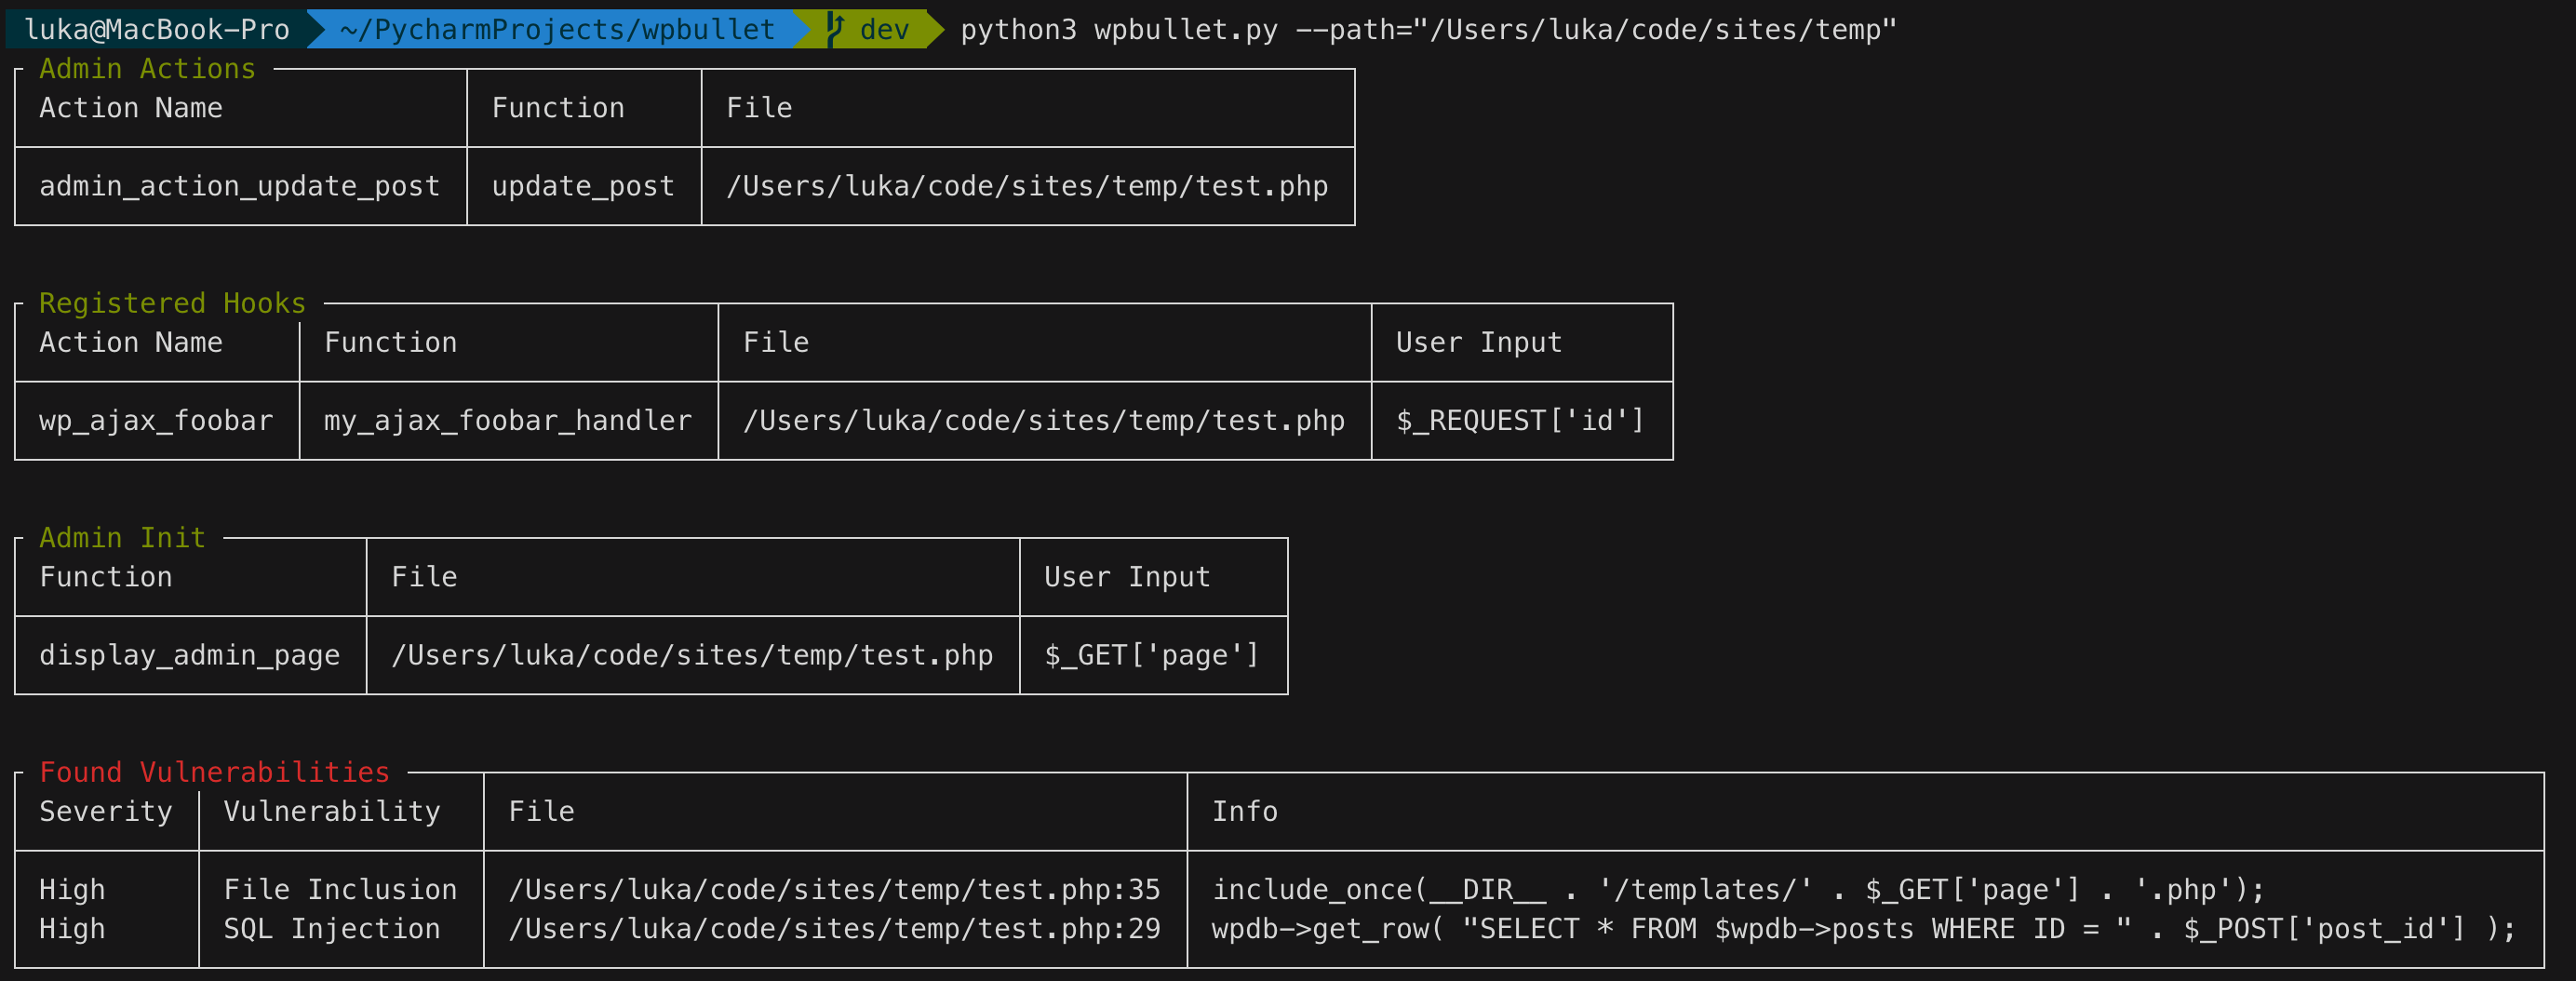 webarx-security/wpbullet
WordPress (및 PHP)를 위한 정적 코드 분석
 david-a-wheeler/flawfinder
C/C++ 소스 코드에서 취약점을 찾기 위한 정적 분석 도구
 niffyhunt/codeguard-copilot
AI 기반 보안 코파일럿으로, 코딩하는 동안 취약점을 잡아냅니다. 개발자를 위한 실시간 보안 스캔, 교육적 설명, 자동 수정 기능을 제공합니다.
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 splx-ai/agentic-radar
LLM 에이전트 워크플로우를 위한 보안 스캐너
 promptfoo/modelaudit
Security scanner for AI/ML model files. Detects malicious code, backdoors, and vulnerabilities before deployment






