
 #1
Tools for examining malware binaries and code without executing them (e.g., disassemblers, unpackers).
Kitploit 추천
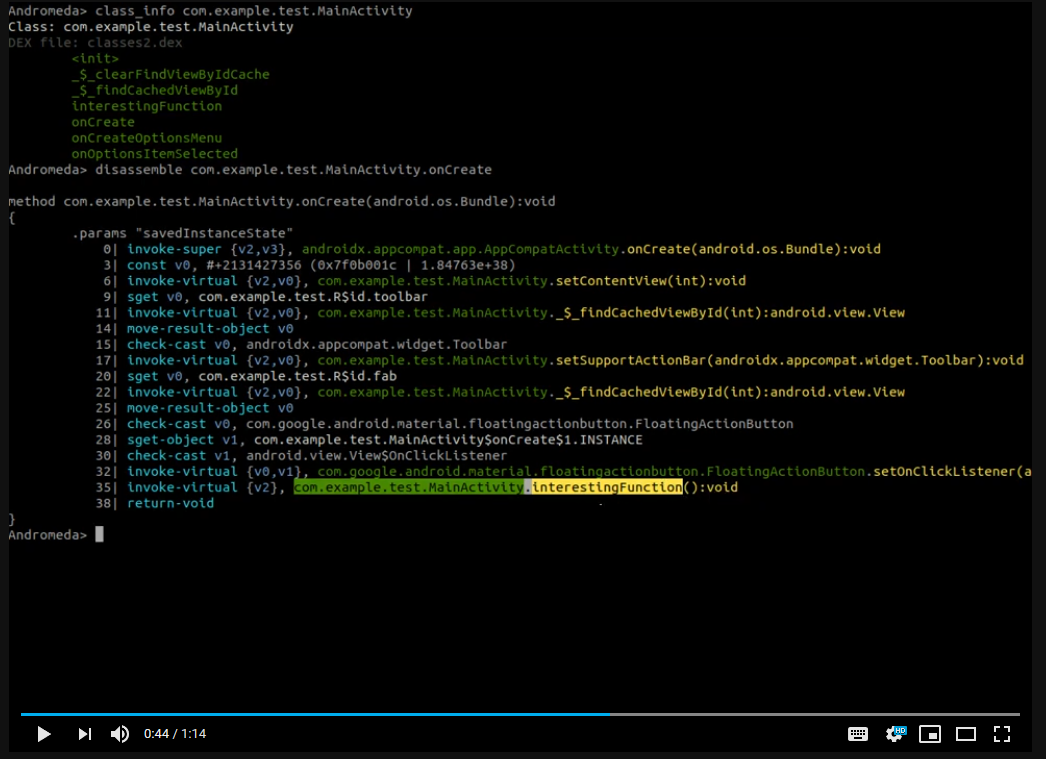
 secrary/andromeda
안드로이드 애플리케이션을 위한 C/C++ 대화형 리버스 엔지니어링 도구로, APK 파일의 빠른 정적 분석 및 바이너리 검사를 가능하게 합니다.
 skyscanner/cfripper
CloudFormation 템플릿을 분석하고 보안 규정 준수를 확인하기 위한 라이브러리 및 CLI 도구입니다.
 ossillate-inc/packj
정적 및 동적 분석 도구로, 오픈소스 패키지의 악성, 취약, 위험 속성을 감사하며, 샌드박스 설치를 통해 공급망 공격을 방지합니다.
 recurse-labs/recurse
에이전틱 리버스 엔지니어링 IDE로, 순수 Rust 기반 다중 아키텍처 디스어셈블러, 네이티브 디컴파일러, 디버거, 그리고 바이너리 분석 및 CTF 작업을 위한 LLM 에이전트를 갖추고 있습니다.
 smackers/smack
모듈형 소프트웨어 검증 툴체인으로, C 프로그램의 유계 및 실험적 무계 단언 검사를 위해 LLVM IR을 Boogie 중간 검증 언어로 변환합니다.
 checkpointsw/karta
IDA Python 플러그인으로, 바이너리에서 오픈소스 라이브러리 심볼을 빠르고 위치 기반으로 매칭하여 대규모 펌웨어 및 악성코드의 효율적인 리버스 엔지니어링과 취약점 분석을 가능하게 합니다.
 doyensec/electronegativity
Electronegativity는 Electron 애플리케이션에서 잘못된 설정과 보안 안티패턴을 식별하는 도구입니다.
 google/kafel
시스템 호출 필터링 정책을 지정하기 위한 언어 및 라이브러리입니다.
 robertcprice/ncpu
미분 가능한 신경 컴퓨터, GPU 기반 CPU 에뮬레이션 및 프로그램 합성을 위한 연구 런타임입니다. 특징: 신경 ALU, 일정 시간 암호화, JEPA 세계 모델 및 Metal에서 자체 호스팅 C 컴파일러.
 zeze-zeze/ioctlance
x64 WDM 드라이버에서 취약점을 찾는 데 사용되는 도구
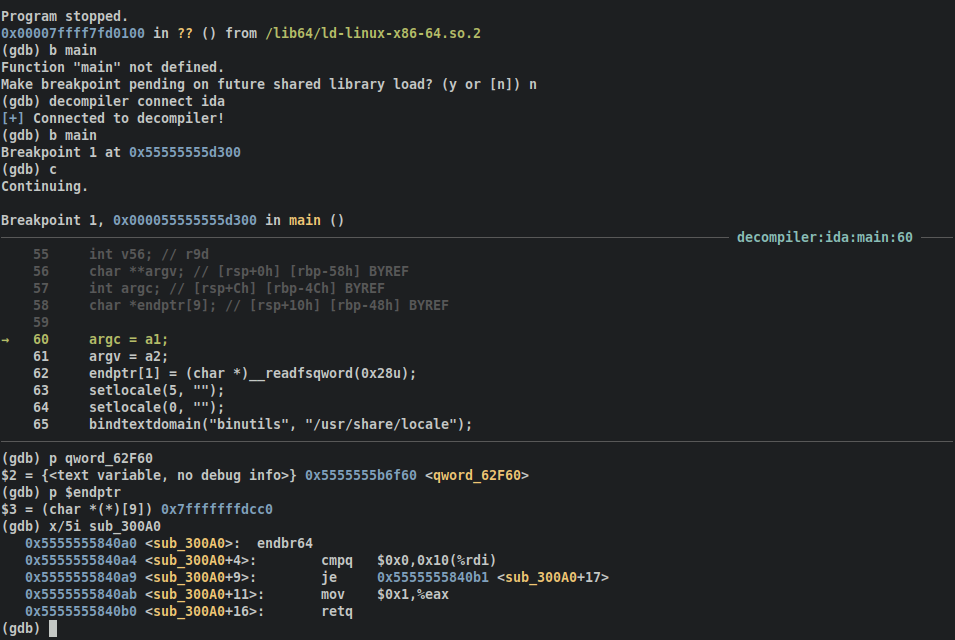 mahaloz/decomp2dbg
디컴파일러에서 디버거로 대화형 심볼을 도입하는 플러그인
 mandiant/stringsifter
악성코드 분석과의 관련성을 기준으로 문자열의 순위를 매기는 머신러닝 도구입니다.
 seekbytes/ipa
PDF 파일을 심층 분석하기 위한 GUI 분석기. 악성 페이로드를 탐지하고, 객체 관계를 파악하며, 위협 분석을 위한 핵심 정보를 추출합니다.
 monnappa22/limon
Limon은 Python으로 작성된 연구 프로젝트로 개발된 샌드박스이며, Linux 악성코드의 런타임 지표를 자동으로 수집, 분석, 보고합니다. 실행 전, 실행 중, 실행 후(사후 분석)의 Linux 악성코드를 검사할 수 있으며, 오픈 소스 도구를 사용하여 정적…
 wrongbaud/hackaday-u
hackaday.io Ghidra 교육을 위한 강의 자료
 mitre/multiscanner
모듈형 파일 스캐닝/분석 프레임워크
 guelfoweb/peframe
PEframe는 Portable Executable 악성코드 및 악성 MS Office 문서에 대해 정적 분석을 수행하는 오픈 소스 도구입니다.
 ejfkdev/ddc
Rust로 구현된 Android DEX → Java 디컴파일러로, 속도를 위해 설계되었습니다 — 전체 앱을 몇 초 만에, 쿼리는 밀리초 단위로 처리합니다. 점진적 분석, javac로 검증된 출력, 모든 DEX 버전 지원, 멀티덱스 및 XAPK/APKS/APKM…








