
 #1
Tools for simulating human-based attacks (phishing, pretexting, baiting) and testing human factors in security.
Kitploit 추천
 makdosx/wifi-agent
악성 액세스 포인트 도구: 교육용 레드팀 시뮬레이션을 위해 캡티브 포털 생성, 클론 로그인 페이지를 통한 자격 증명 피싱, 악성코드 다운로드 주입 기능 제공.
 chrismaddalena/cooper
HTML을 수집하여 피싱 캠페인에 적합한 HTML 소스를 생성하는 Python 도구입니다.
 shaheeryasirofficial/smugglemypayload
클라이언트 측에서 JavaScript를 통해 파일을 임베드하고 재구성하는 HTML 스머글링 페이지를 생성하며, 페이로드 인코딩, 청킹, 난독화, 피싱 유인 템플릿을 제공합니다.
 cedowens/mythic-macro-generator
Python3 스크립트 - Mythic 페이로드를 실행하기 위한 매크로를 생성합니다. 저자: Cedric Owens
 corvralabs/evilneko
자동화된 컨테이너 오케스트레이션 도구로, Docker, NGINX 및 WebRTC 브라우저 컨테이너를 사용하여 Browser-in-the-Browser(BITB) 피싱 공격을 위한 다중 타겟 인프라를 확장할 수 있도록 레드 팀을 지원합니다.
 soufianetahiri/teamsntlmleak
MS Office를 통해 Teams의 웹사이트 탭에서 NTLM 누출
 zadewg/rius
CVE-2020-20093; 20094; 20095; 20096, 2022-28345 RTLO Injection URI Spoofing
 ka7ana/cve-2023-23397
Outlook의 ReminderSoundFile 속성을 악용하여 SMB 또는 WebDAV를 통해 Net-NTLMv2 해시를 가로채는 CVE-2023-23397용 PowerShell 개념 증명으로, 자격 증명 릴레이 공격에 사용됩니다.
 pwardle/not-a-mused
Muse 받아쓰기 엔드포인트의 문서화되지 않은 설정을 악용하는 개념 증명으로, 로컬의 비권한 프로세스가 받아쓰기 트래픽을 리다이렉트하여 프롬프트를 캡처하고 앱 접근 권한을 악용할 수 있게 한다.
 reverseclabs/cve-2021-25374_samsung-account-access
이 스크립트는 피해자의 삼성 디바이스에 특정 버전의 Samsung Members가 설치되어 있고, 피해자의 디바이스가 미국 또는 한국 지역에 해당하는 경우 피해자의 삼성 계정에 접근하는 데 사용할 수 있습니다.
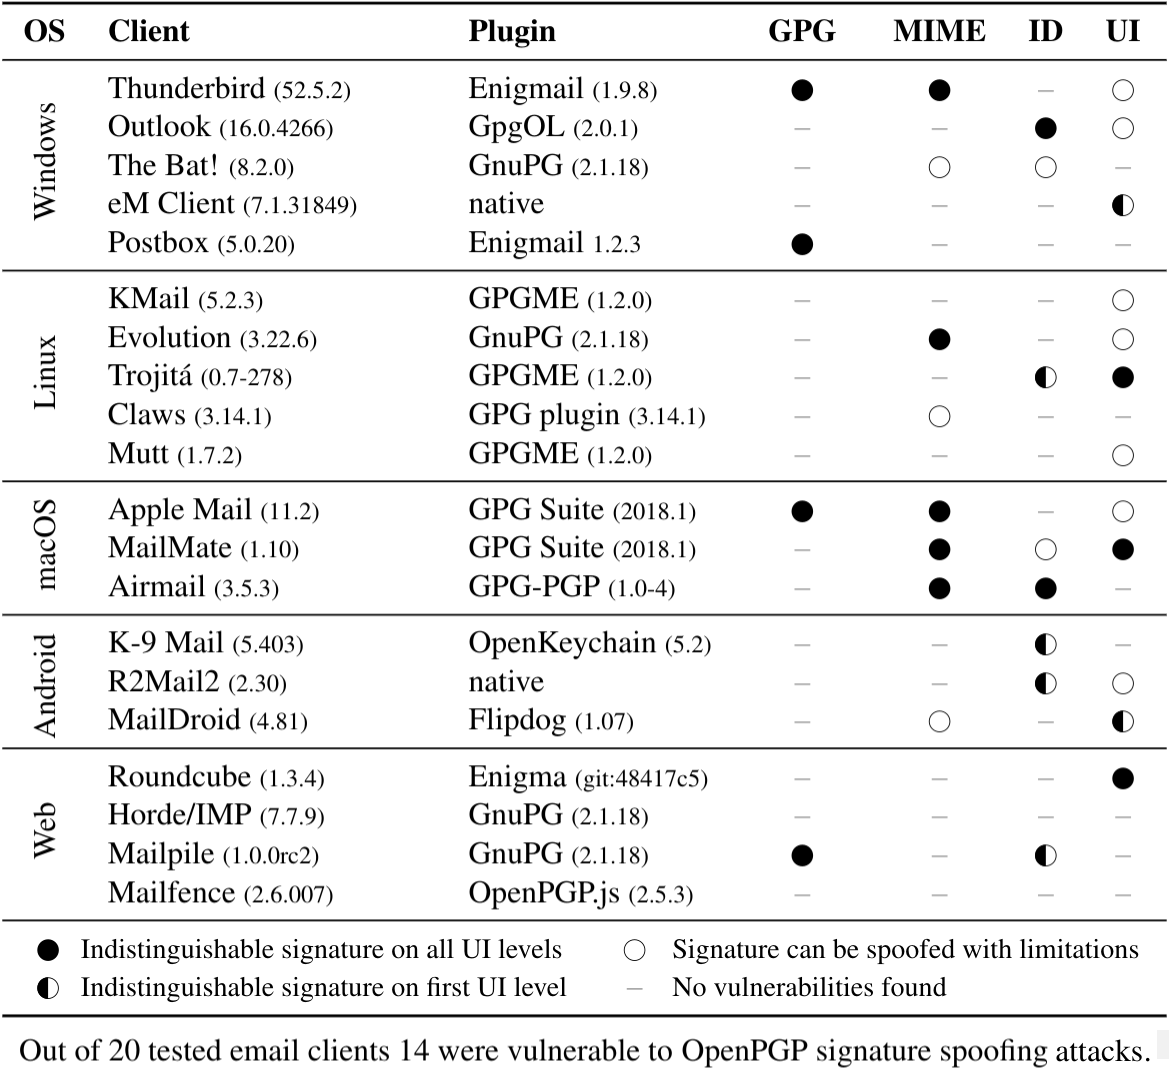 rub-nds/johnny-you-are-fired
USENIX 간행물을 위한 아티팩트입니다.
 jakabakos/cve-2023-36884-ms-office-html-rce
MS Office 및 Windows HTML RCE (CVE-2023-36884) - PoC 및 익스플로잇
 xorond/sudo-snooper
원래 sudo 바이너리처럼 작동하여 사용자가 비밀번호를 입력하도록 속이는 Python 스크립트








