
 #1
Tools for simulating human-based attacks (phishing, pretexting, baiting) and testing human factors in security.
Kitploit 추천
 hunt-benito/cve-2026-41200-stig-manager-oidc-reflected-xss
Proof-of-concept 익스플로잇 생성기로, STIG Manager OIDC 인증의 반사형 XSS를 대상으로 하며, 조작된 콜백 URL과 피싱 HTML 출력을 통해 세션 토큰 탈취를 가능하게 합니다.
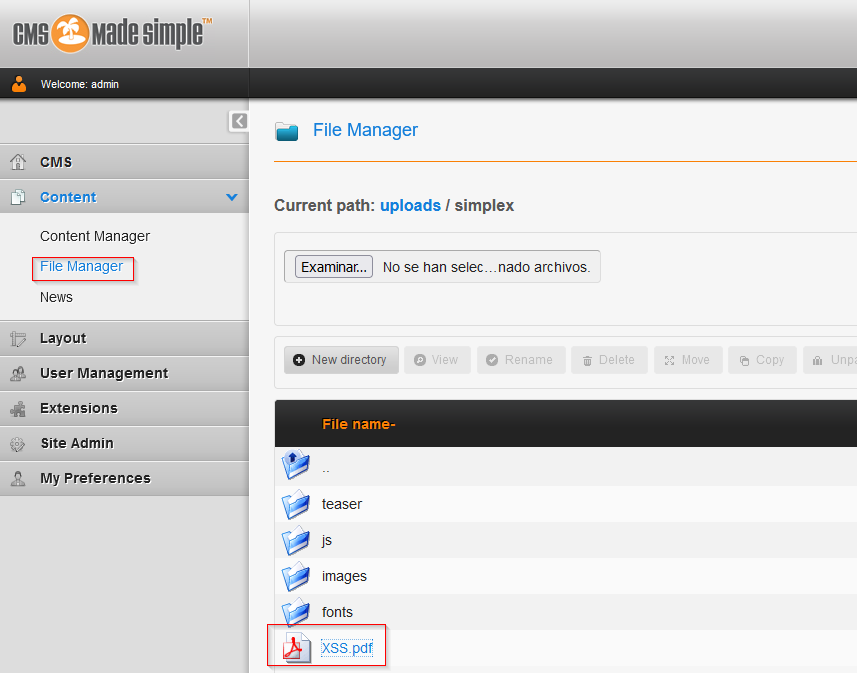 sromanhu/cve-2023-43872-cmsmadesimple-arbitrary-file-upload--xss---file-manager
CMSmadesimple 2.2.18은 파일 업로드 - XSS 취약점의 영향을 받으며, 공격자가 숨겨진 XSS가 포함된 PDF 파일을 업로드하여 실행 시 XSS 팝업이 발생하게 할 수 있습니다.
 secsys-fdu/cve-2025-51863
ChatGPTUtil의 Self-XSS 취약점에 대한 개념 증명으로, 채팅 인터페이스에 붙여넣은 조작된 SVG 페이로드를 통해 쿠키 도용 및 계정 탈취를 시연합니다.
 puliczek/cve-2021-21123-poc-google-chrome
🐱💻 👍 Google Chrome - File System Access API - Maciej Pulikowski가 보고한 취약점 | 총 버그 바운티 보상금: $5.000 | CVE-2021-21123 외 5개...
 dazzyddos/clickonceblobber
서명된 .NET ClickOnce 애플리케이션을 무기화하여 종속성 DLL을 AppDomainManager 인젝션으로 하이재킹하고 ProxyBlob 에이전트의 C# 포트를 로드함으로써 초기 접근을 달성합니다.
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE, 일명 msdt follina
 spyboy-productions/unve1ler
사용자 이름을 사용하여 프로필을 원활하게 찾을 수 있도록 설계된 소셜 엔지니어링 도구로, 편리한 역방향 이미지 검색 기능을 제공합니다.
 catatonicprime/cve-2020-3580
PTSwarm이 발견한 Cisco ASA 장치의 XSS 추가 익스플로잇
 minotauro2020/cve-2023-40869
mooSocial mooSocial Software v.3.1.6의 크로스 사이트 스크립팅(XSS) 취약점으로 인해 원격 공격자가 edit_menu, copuon 및 group_categorias 함수에 조작된 스크립트를 통해 임의 코드를 실행할 수 있습니다.
 roj1py/cve-2024-47875-phpspreadsheet-xss-poc
이것은 CVE-2024-47875 PhpSpreadsheet XSS Vuln에 대한 PoC/Exploit입니다.
 openxp-research/cve-2022-2546
All-in-One WP Migration < 7.63 - 인증되지 않은 반사형 XSS + CSRF
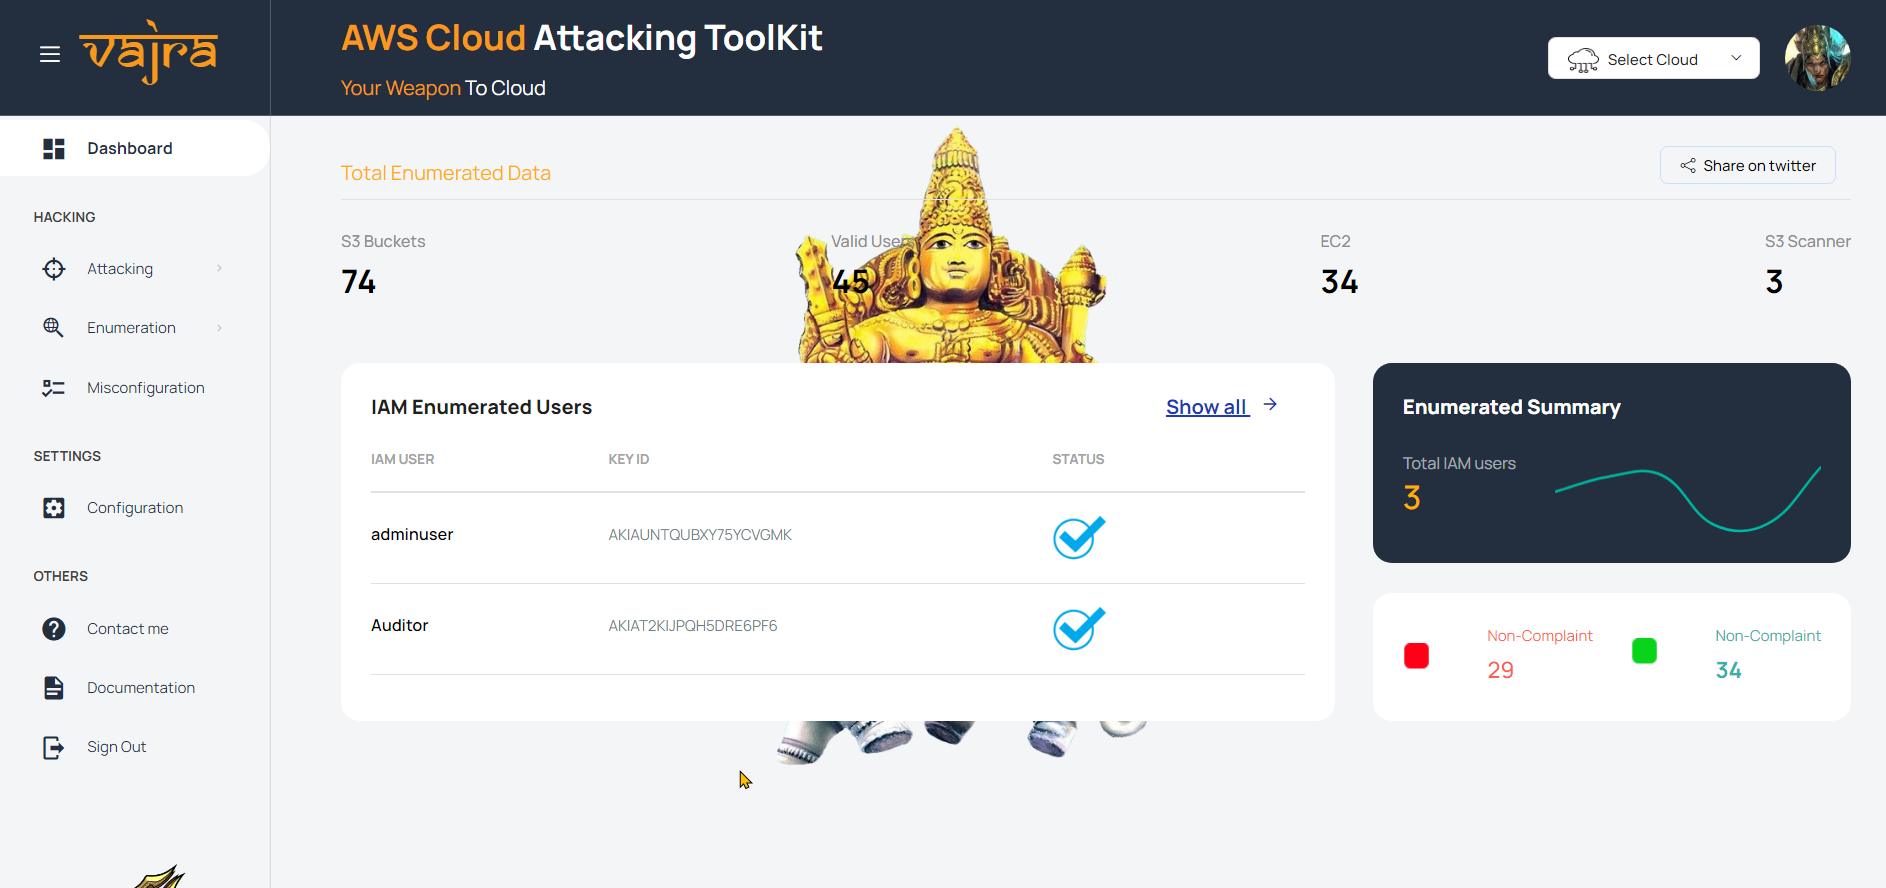 trouble-1/vajra
Vajra는 대상의 Azure 및 AWS 환경에서 공격 및 열거를 위한 여러 기술을 갖춘 UI 기반 도구입니다. 더 나은 사용자 경험을 위해 Python Flask 모듈로 구축된 직관적인 웹 기반 사용자 인터페이스를 제공합니다. 이 도구의 주요 초점은 다양한 공격…
 zumiyumi/cve-2024-50677
이 저장소는 CVE-2024-50677의 개념 증명을 제시합니다.
 sudosammy/cve-2017-15394
Chromium 확장 프로그램에서 IDN 호모그래프 공격을 시연하여 URL을 스푸핑함으로써, 피해자가 예상치 못한 도메인에 권한을 부여하도록 강제하여 속임수 공격을 돕습니다.
 mbadanoiu/mal-008
사례 연구: SSHtranger Things (CVE-2019-6111, CVE-2019-6110) in Cisco SD-WAN
 echo-devim/cve-2022-48429_poc
CVE-2022-48429용 개념 증명 익스플로잇으로, JetBrains YouTrack 대시보드의 저장형 교차 사이트 스크립팅 취약점으로 인해 악성 위젯 주입을 통해 낮은 권한 사용자가 관리자 계정을 탈취할 수 있습니다.
 tea-on/cve-2023-41425-rce-wondercms-4.3.2
Automates creation and hosting of a JavaScript XSS payload to install a malicious theme module, triggering a reverse shell via Remote Code Execution…








