
 #1
Tools for simulating human-based attacks (phishing, pretexting, baiting) and testing human factors in security.
Kitploit 추천
 ransomleak/training-security-awareness
130개 이상의 SCORM 실습을 갖춘 오픈소스 대화형 보안 인식 훈련 라이브러리로, 피싱, 비싱, BEC, MFA 피로 및 OWASP AI/LLM 시나리오를 다루며 LMS 배포용으로 설계되었습니다.
 jonaslejon/malicious-pdf
악성 PDF 테스트 파일을 생성하여 침투 테스트, 버그 바운티 헌팅, 레드 팀 활동에 사용합니다. PDF 뷰어, 변환기, 웹 애플리케이션에서 SSRF, XSS, XXE, NTLM 자격 증명 탈취, 데이터 유출을 테스트합니다. Burp Collaborator 및…
trustedsec/social-engineer-toolkitTrustedSec의 Social-Engineer Toolkit (SET) 저장소 - SET의 모든 새 버전이 여기에 배포됩니다.
 qeeqbox/social-analyzer
1000개의 소셜 미디어 \ 웹사이트에서 개인의 프로필을 분석하고 찾기 위한 API, CLI 및 웹 앱
 sc1341/instagramosint
인스타그램 오픈 소스 인텔리전스 도구 - 아카이브
 chrismaddalena/odin
자동화된 네트워크 자산, 이메일 및 소셜 미디어 프로필 검색 및 목록화.
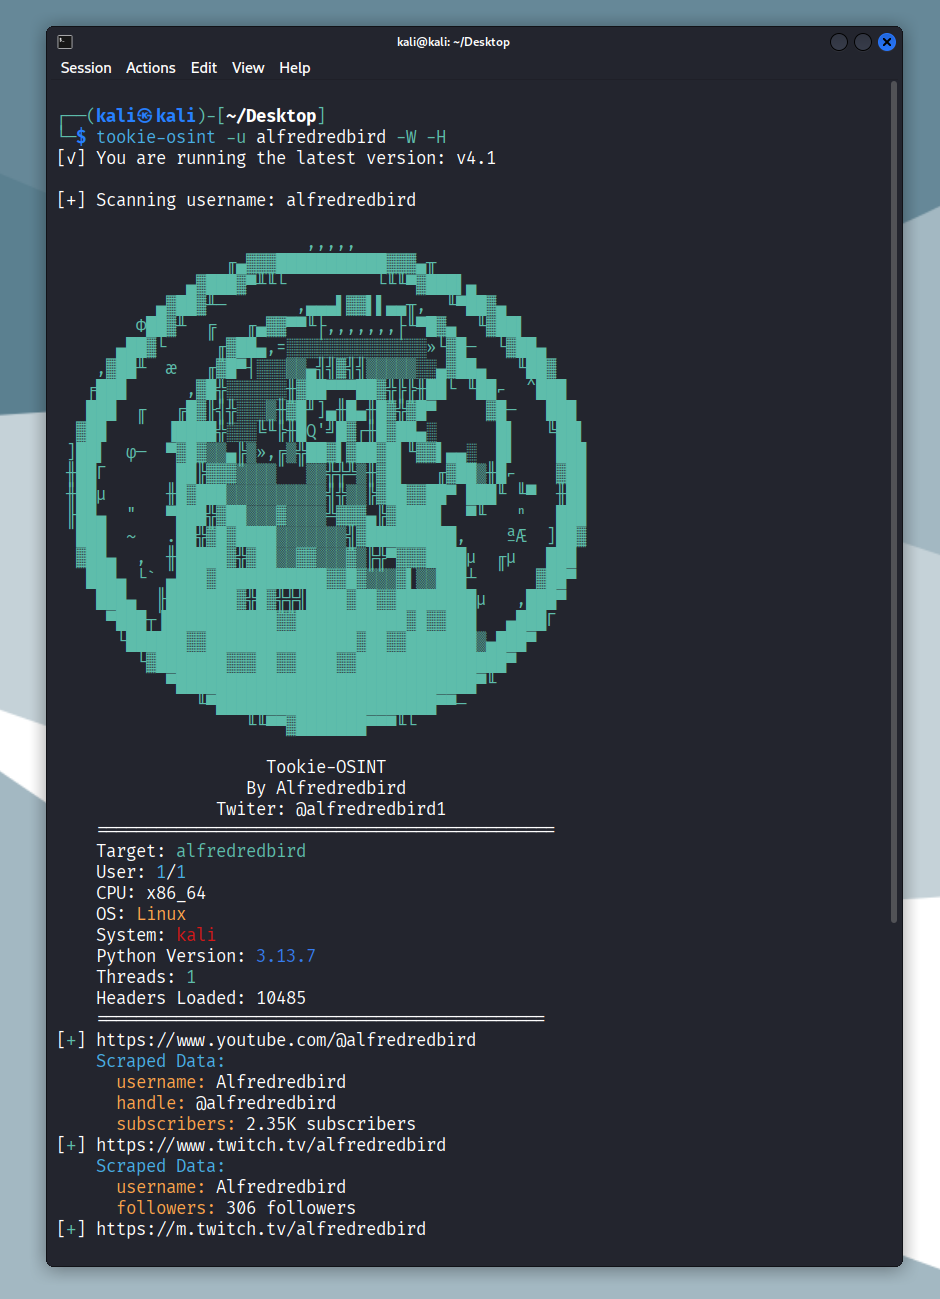 alfredredbird/tookie-osint
Tookie는 입력을 기반으로 소셜 미디어 계정을 찾는 고급 OSINT 정보 수집 도구입니다.
 wifiphisher/wifiphisher
레드팀 운영 및 Wi-Fi 보안 테스트를 위한 로그 액세스 포인트 프레임워크입니다. Evil Twin, KARMA 및 Known Beacons 공격을 수행하여 MITM 위치를 확보한 후, 맞춤형 웹 피싱 캠페인을 통해 자격 증명을 탈취하거나 페이로드를 전달합니다.
 harismuneer/ultimate-social-scrapers
🤖 페이스북, 인스타그램, 트위터(X)의 모든 주요 공개 섹션을 스크래핑하는 최고 평점 도구입니다. 게시물(좋아요/댓글), 사진/동영상, 연락처 정보, 팔로워, 팔로잉 등 다양한 데이터를 포함합니다.
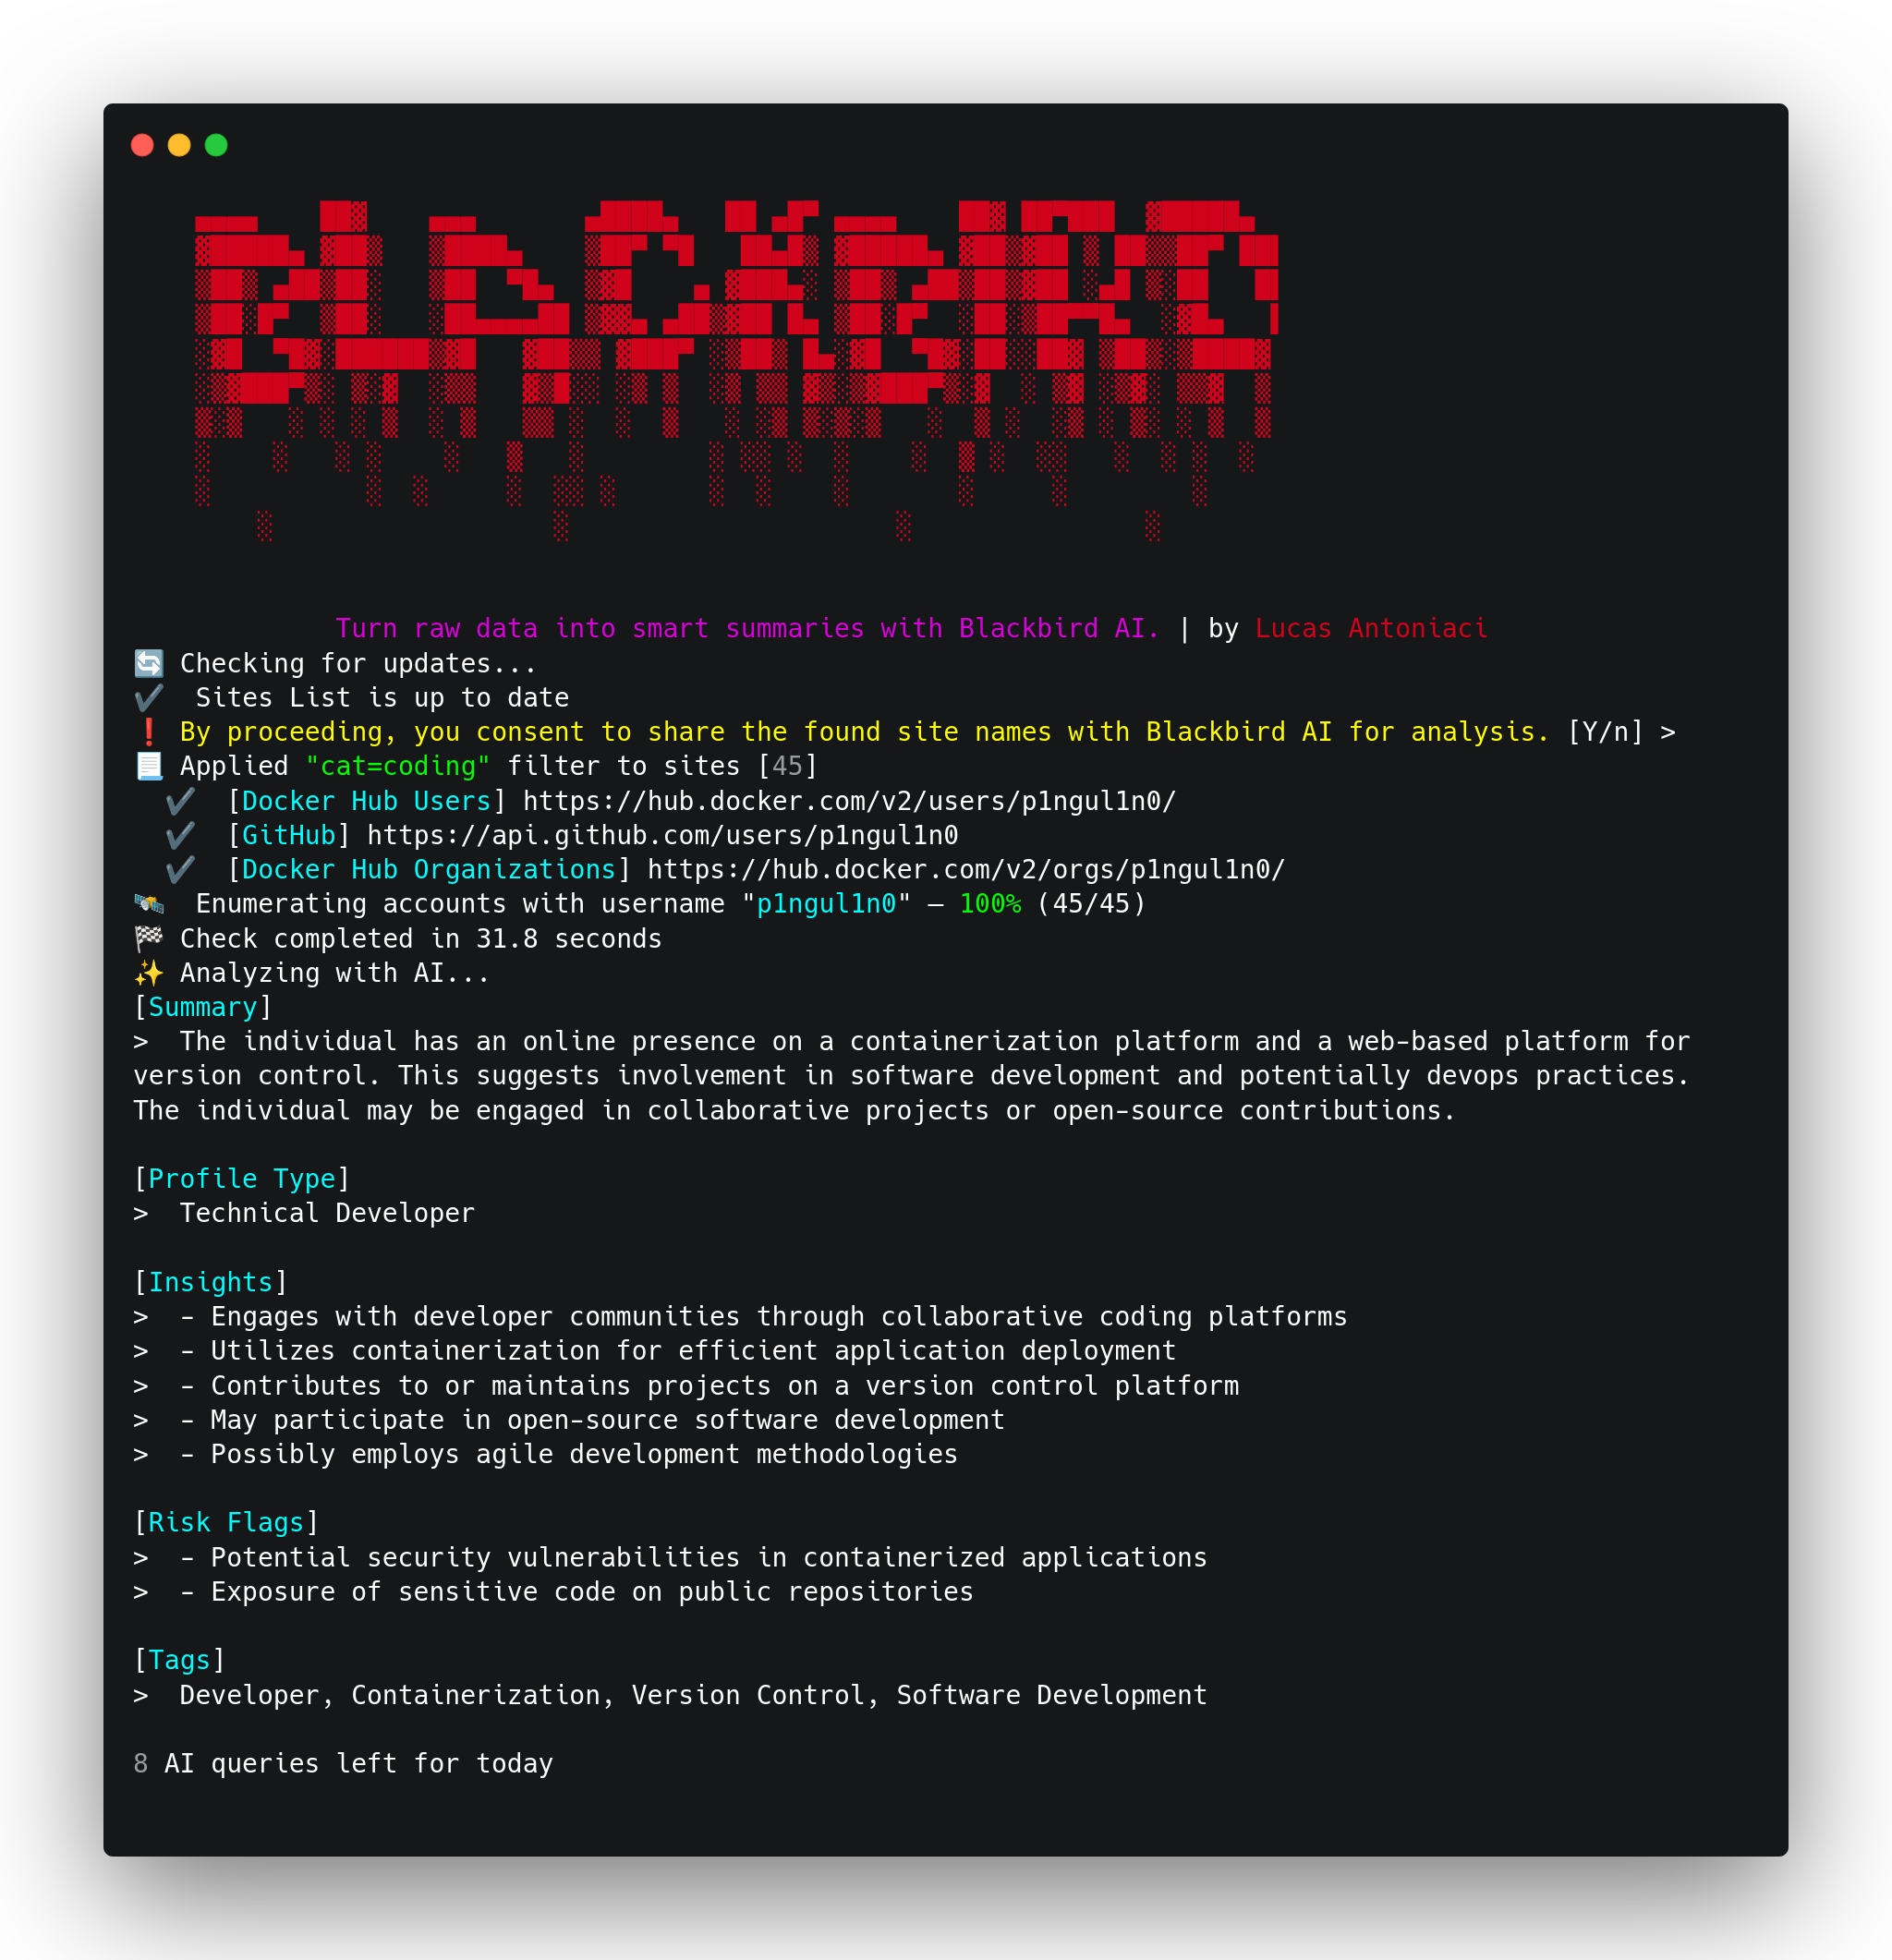 p1ngul1n0/blackbird
소셜 네트워크에서 사용자 이름과 이메일로 계정을 검색하는 OSINT 도구입니다.
 ultrafunkamsterdam/nodriver
Undetected-Chromedriver의 후속작입니다. Captcha / CloudFlare / Imperva / hCaptcha와 같은 성가신 안티 봇 시스템에 의해 일반적으로 방해받는 웹 자동화, 웹스크래핑, 봇 및 기타 창의적인 아이디어를 위한 초고속…
 pwardle/not-a-mused
Muse 받아쓰기 엔드포인트의 문서화되지 않은 설정을 악용하는 개념 증명으로, 로컬의 비권한 프로세스가 받아쓰기 트래픽을 리다이렉트하여 프롬프트를 캡처하고 앱 접근 권한을 악용할 수 있게 한다.
 hehpollon/instagram-crawler
API를 사용하지 않음. 사용자명과 해시태그로 게시물(사진, 좋아요, 댓글, 날짜 ...) 크롤링
 kgretzky/evilginx
새 버전을 사용하세요: https://github.com/kgretzky/evilginx2
 intelowlproject/intelowl
확장 가능한 위협 인텔리전스 플랫폼으로, 200개 이상의 분석기를 사용하여 관찰 가능 항목과 파일을 강화하며, SOC 분석가 및 DFIR 팀을 위한 내장 GUI, REST API, 자동화된 워크플로를 제공합니다.
 0x90n/infosec-black-friday
이번 블랙 프라이데이 InfoSec 관련 소프트웨어/도구의 모든 할인
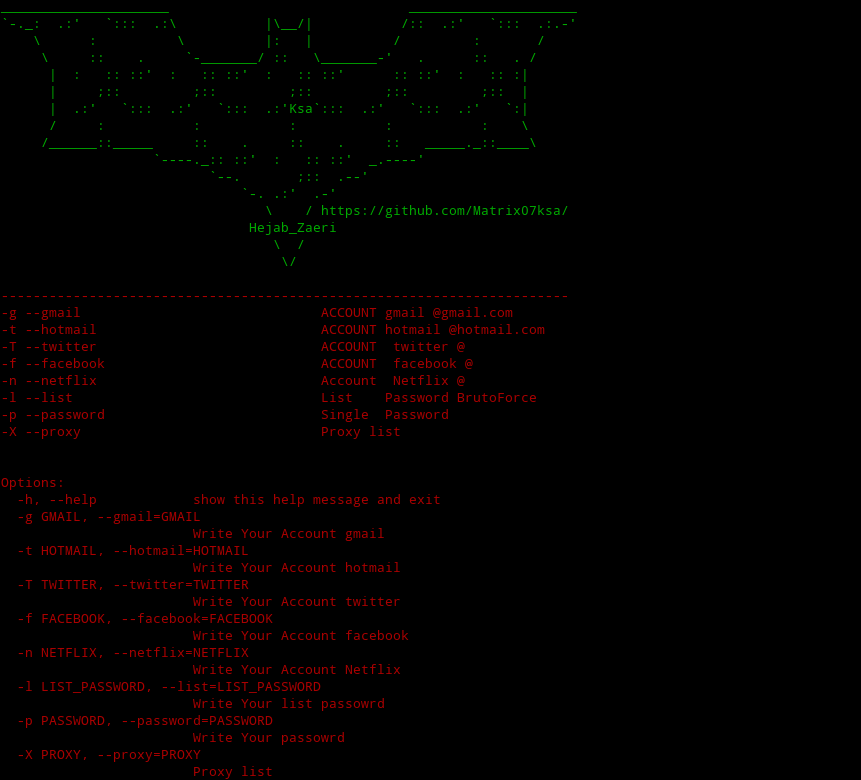 matrix07ksa/brute_force
Brute_Force_Attack Gmail Hotmail Twitter Facebook Netflix
 goshs-labs/goshs
Feature-rich single-binary file server for red teamers and developers. HTTP/S · WebDAV · FTP/SFTP · SMB · LDAP/S · NTLM hash capture · DNS/SMTP…






