
 #1
Tools for simulating human-based attacks (phishing, pretexting, baiting) and testing human factors in security.
Kitploit 추천
 joelgmsec/fakedatagen
완전히 유효한 가짜 신원을 스페인 형식으로 생성하며, 이름, 이메일, 은행 정보 및 추가 정보를 포함하고, 선택적으로 zip 압축 및 비밀번호 보호 기능을 제공합니다.
 arcanum-sec/wraith
브라우저 후킹 프레임워크로, 공인된 레드 팀과 교육자를 위한 도구입니다. XSS를 통해 브라우저를 후킹하고, 대화형 사후 침투 제어, 블라인드 XSS 정보 수집, 사회공학 오버레이, 실습 랩을 제공합니다.
 samratashok/nishang
Nishang - 레드팀, 침투 테스트 및 공격 보안을 위한 공격적 PowerShell

 albertrg99/redditosint
Reddit OSINT을 사용자 이름으로 수행합니다. 색인된 게시물, 댓글, 삭제된 콘텐츠와 실시간 콘텐츠, 활동 패턴, 노출된 식별자, 그리고 전반적인 노출 점수를 확인합니다.
 manhnho/chamemask
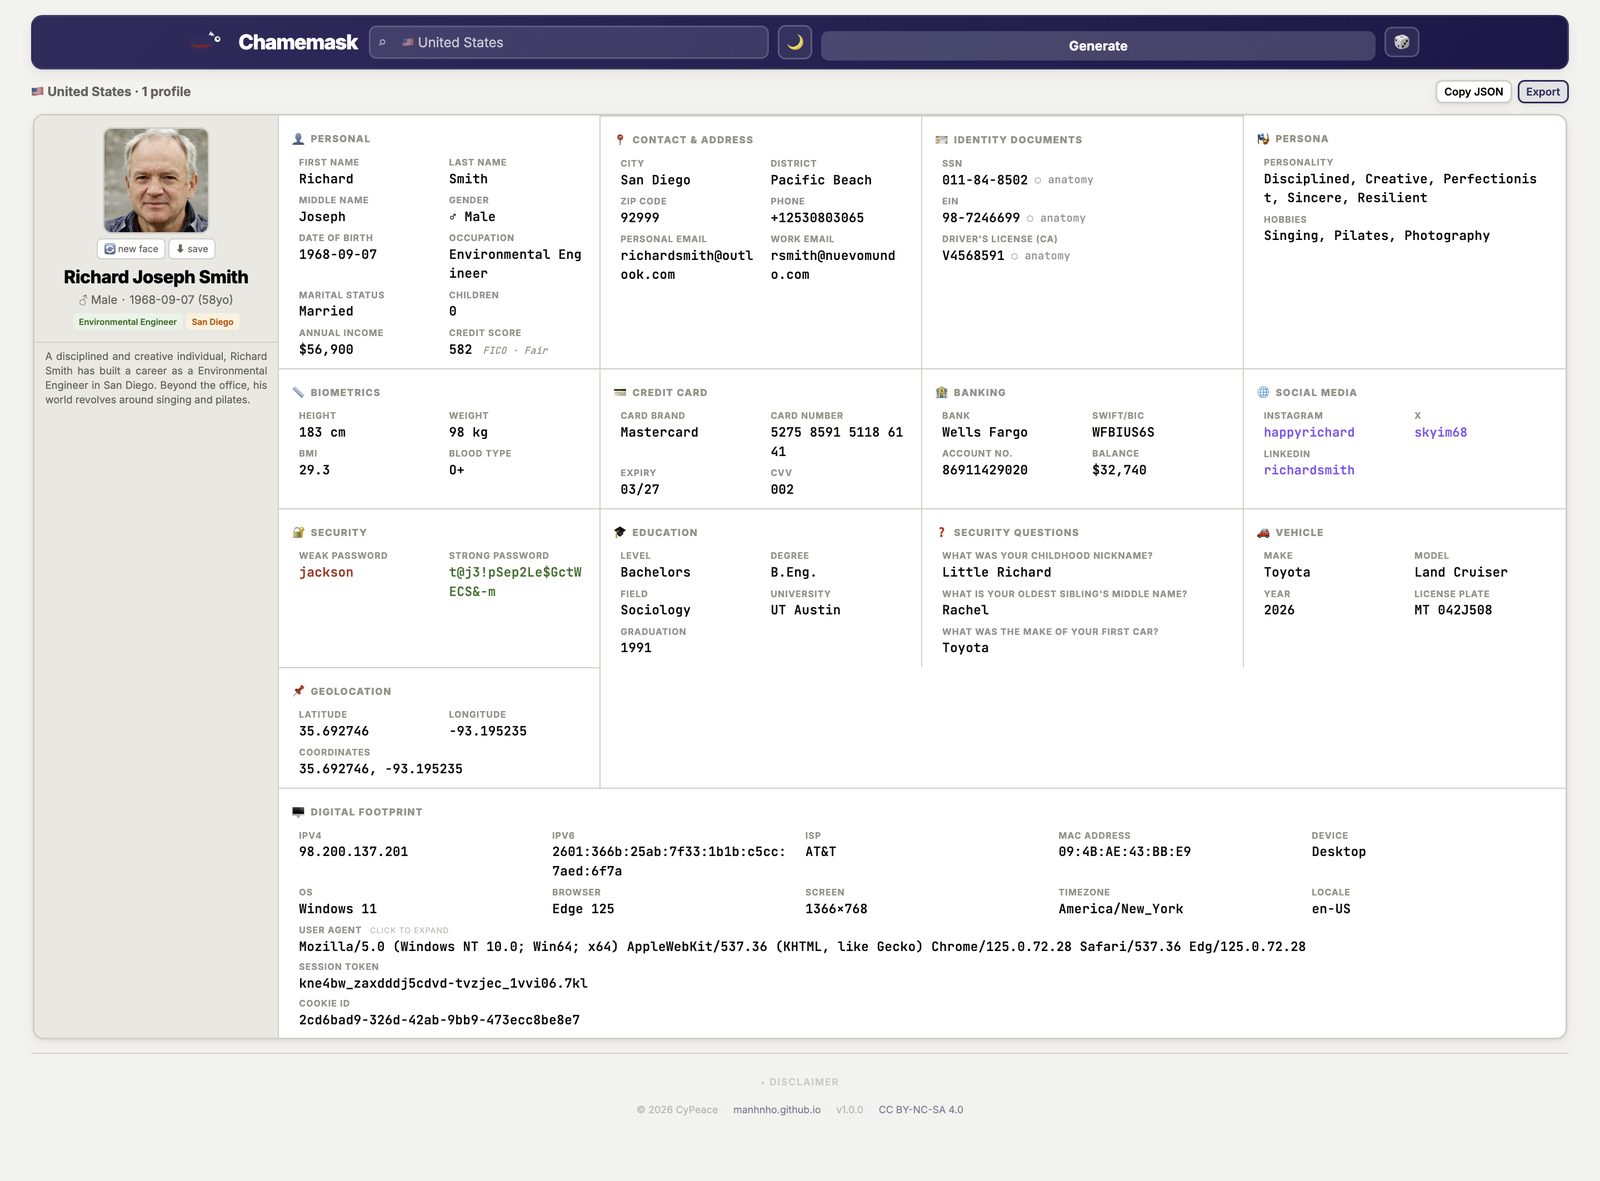
가짜 신원 생성기. 102개국, HTML 파일 하나, 설정 필요 없음.
 undeadsec/socialfish
공인된 레드 팀 연습을 위한 현대적인 동적 피싱 툴킷입니다. 로그인 페이지를 복제하고, 자격 증명, 쿠키 및 2FA 코드를 캡처하며 실시간 운영자 패널과 터널링 지원을 제공합니다.
 dagowda/notrdp
Havoc C2 플러그인으로, 숨겨진 Windows 데스크톱을 생성하고 이를 브라우저 뷰어로 스트리밍하며, 은밀한 원격 제어를 위해 마우스/키보드 입력을 주입합니다.
 megadose/holehe
holehe를 사용하면 트위터, 인스타그램과 같은 다양한 사이트에서 해당 메일이 사용되는지 확인할 수 있으며, 비밀번호 찾기 기능이 있는 사이트에서 정보를 검색할 수 있습니다.
 zaproxy/zaproxy
자동 취약점 탐지, 수동 침투 테스트, 그리고 프록시 기반 가로채기 엔진을 이용한 API 보안 테스트를 위한 오픈소스 웹 애플리케이션 보안 스캐너입니다.
 kgretzky/evilginx2
로그인 자격 증명과 세션 쿠키를 피싱하는 데 사용되는 독립형 중간자 공격 프레임워크로, 2단계 인증을 우회할 수 있습니다.

 emrekybs/draculaos
Dracula OS는 OSINT(오픈 소스 인텔리전스) 및 사이버 인텔리전스 임무를 위해 세심하게 설계된 Linux 운영 체제입니다.

 bettercap/bettercap
802.11, BLE, HID, CAN-bus, IPv4 및 IPv6 네트워크 정찰 및 MITM 공격을 위한 만능 도구
 htr-tech/zphisher
30개 이상의 템플릿을 갖춘 자동화된 피싱 도구입니다. 이 도구는 오직 교육 목적으로 제작되었습니다 ! 작성자는 이 도구의 오용에 대해 책임을 지지 않습니다 !
 asset-group/ghostsplice
# Ghostsplice 저장소: 교차 채널 신뢰 분열 공격(Cross-Channel Trust Fragmentation Attack)에 대한 PoC






